
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/savio-code/fern-wifi-cracker
Passwort-CrackingWi-Fi-PrüfungInformationsbeschaffungDrahtlose SicherheitPenetrationstests
GitHubsavio-code/fern-wifi-cracker

fern-wifi-cracker

Automatisch exportiert von code.google.com/p/fern-wifi-cracker

Repository anzeigen
1.6k45451vor 7 MonatenVon Kitploit geprüft
Teilen

Fern Wifi Cracker

Fern Wifi Cracker ist ein Programm zur Überprüfung und zum Angriff auf die Sicherheit von Funknetzwerken, das mit der Python-Programmiersprache und der Python Qt GUI-Bibliothek geschrieben wurde. Das Programm kann WEP/WPA/WPS-Schlüssel knacken und wiederherstellen und auch andere netzwerkbasierte Angriffe auf drahtlose oder Ethernet-basierte Netzwerke durchführen.

DISCLAIMER

Fern-Wifi-Cracker wurde entwickelt, um Schwachstellen im eigenen Netzwerk zu testen und zu erkennen, mit dem Ziel, die festgestellten Mängel zu beheben. Verwenden Sie das Programm NICHT in Netzwerken, für die Sie keine Berechtigung haben. Ich übernehme keine Verantwortung für Schäden, die durch die Nutzung dieser Software entstehen.


Besuchen Sie http://www.fern-pro.com für die professionelle Version
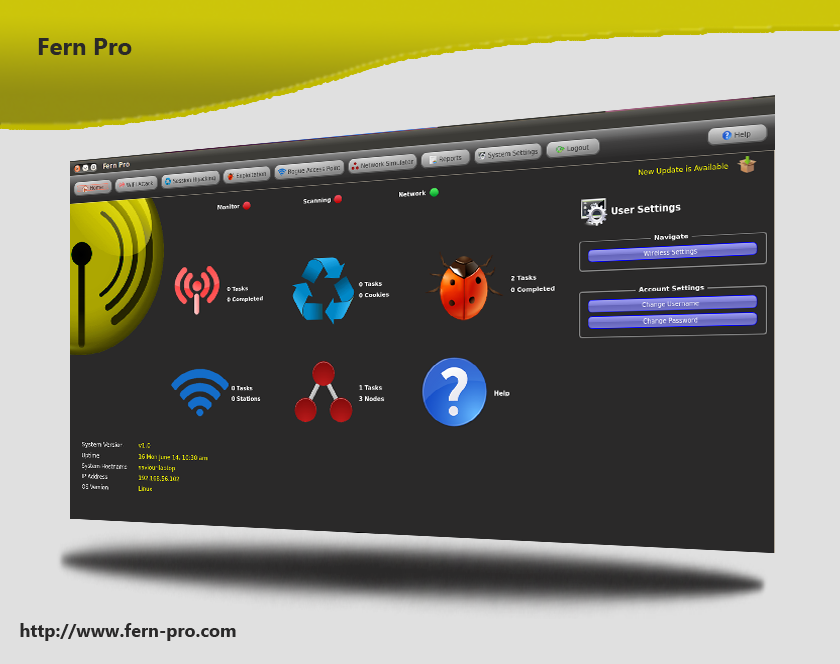
https://raw.githubusercontent.com/savio-code/savio-project-images/master/Fern/shadow_case.png

Unterstützte Betriebssysteme

Die Software läuft auf jeder Linux-Maschine mit den Voraussetzungen (Programme). Das Programm wurde auf folgenden Linux-basierten Betriebssystemen getestet:

  1. KDE/GNOME
  2. BackTrack Linux
  3. BackBox Linux

Voraussetzungen

Die folgenden Abhängigkeiten können mit dem Befehl des Debian-Paketinstallers auf Debian-basierten Systemen mit apt-get install <program> installiert oder anderweitig manuell heruntergeladen und installiert werden.

  1. Aircrack-NG
  2. Python 3.x
  3. Python-Scapy
  4. Python Qt5
  5. Subversion
  6. Xterm
  7. Reaver (für WPS-Angriffe)
  8. Macchanger

Funktionen

Fern Wifi Cracker unterstützt derzeit folgende Funktionen:

  1. WEP-Knacken mit Fragmentierung, Chop-Chop, Caffe-Latte, Hirte, ARP-Request-Replay oder WPS-Angriff
  2. WPA/WPA2-Knacken mit Wörterbuch- oder WPS-basierten Angriffen
  3. Automatisches Speichern des Schlüssels in der Datenbank bei erfolgreichem Knacken
  4. Automatisches Access-Point-Angriffssystem
  5. Session Hijacking (Passiv- und Ethernet-Modi)
  6. Geo-Lokalisierung von Access-Point-MAC-Adressen
  7. Interne MITM-Engine
  8. Brute-Force-Angriffe (HTTP, HTTPS, TELNET, FTP)
  9. Update-Unterstützung

Programmausführung

root@host:~# python3 execute.py

Der Quellcode des Programms kann mit dem folgenden Befehl im Terminal abgerufen werden:

root@host:~# git clone https://github.com/savio-code/fern-wifi-cracker.git

Aufrüsten und Aktualisieren

Schaltfläche 'Nach Updates suchen' Das Programm überprüft automatisch bei jedem Start nach Updates. Wenn ein Update gefunden wird, benachrichtigt es den Benutzer mit der Meldung Neues Update verfügbar. Um das Update durchzuführen, müssen Sie lediglich auf die Update-Schaltfläche klicken. Nach dem Klicken lassen Sie die Update-Dateien herunterladen, bis die Meldung Bitte starten Sie die Anwendung neu erscheint.
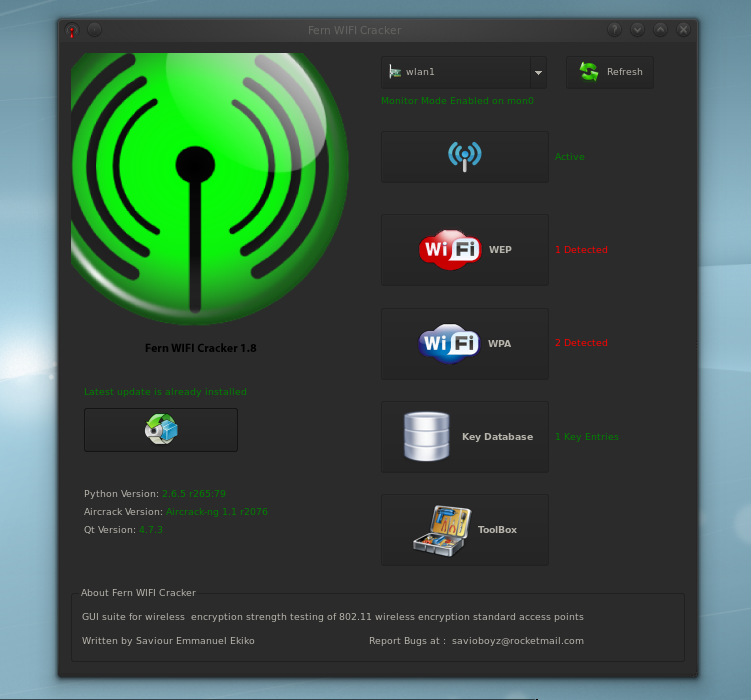
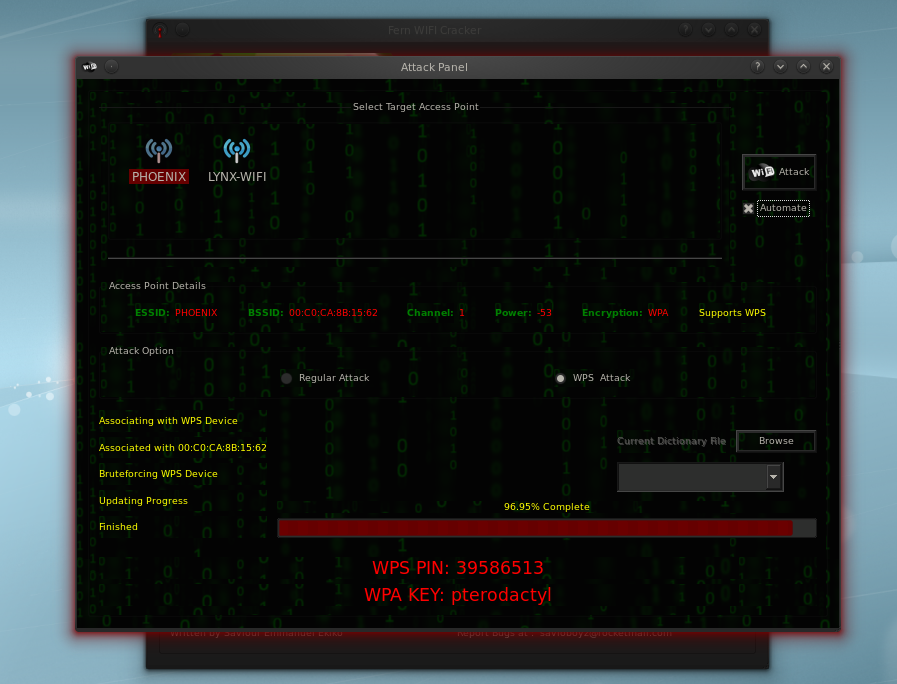
Screenshots

Hauptfenster

Hauptfenster

WPA-Knacken mit WPS-Angriff

WPA-Angriff

Cookie-Hijacking

Cookie-Hijacking

Andere Projekte

https://github.com/savio-code/ghost-phisher

https://github.com/savio-code/hexorbase

Unterstützung

Wenn Ihnen Fern Wifi Cracker gefällt und Sie die Entwicklung unterstützen möchten, tun Sie dies bitte mit Bitcoin: 1AoBfNLfwDrw4ofZXZVm9YfeaFCXtG9k9B


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




