Lokales, absichtlich verwundbares Labor mit einem geführten Workshop und CTF-Herausforderungen zum Üben von Git-Push-Option-RCE, unsicherer Deserialisierung, Duplicate-Key-Parsing und Konfigurationsüberschreibungen gegen einen Dockerisierten Git-Server.



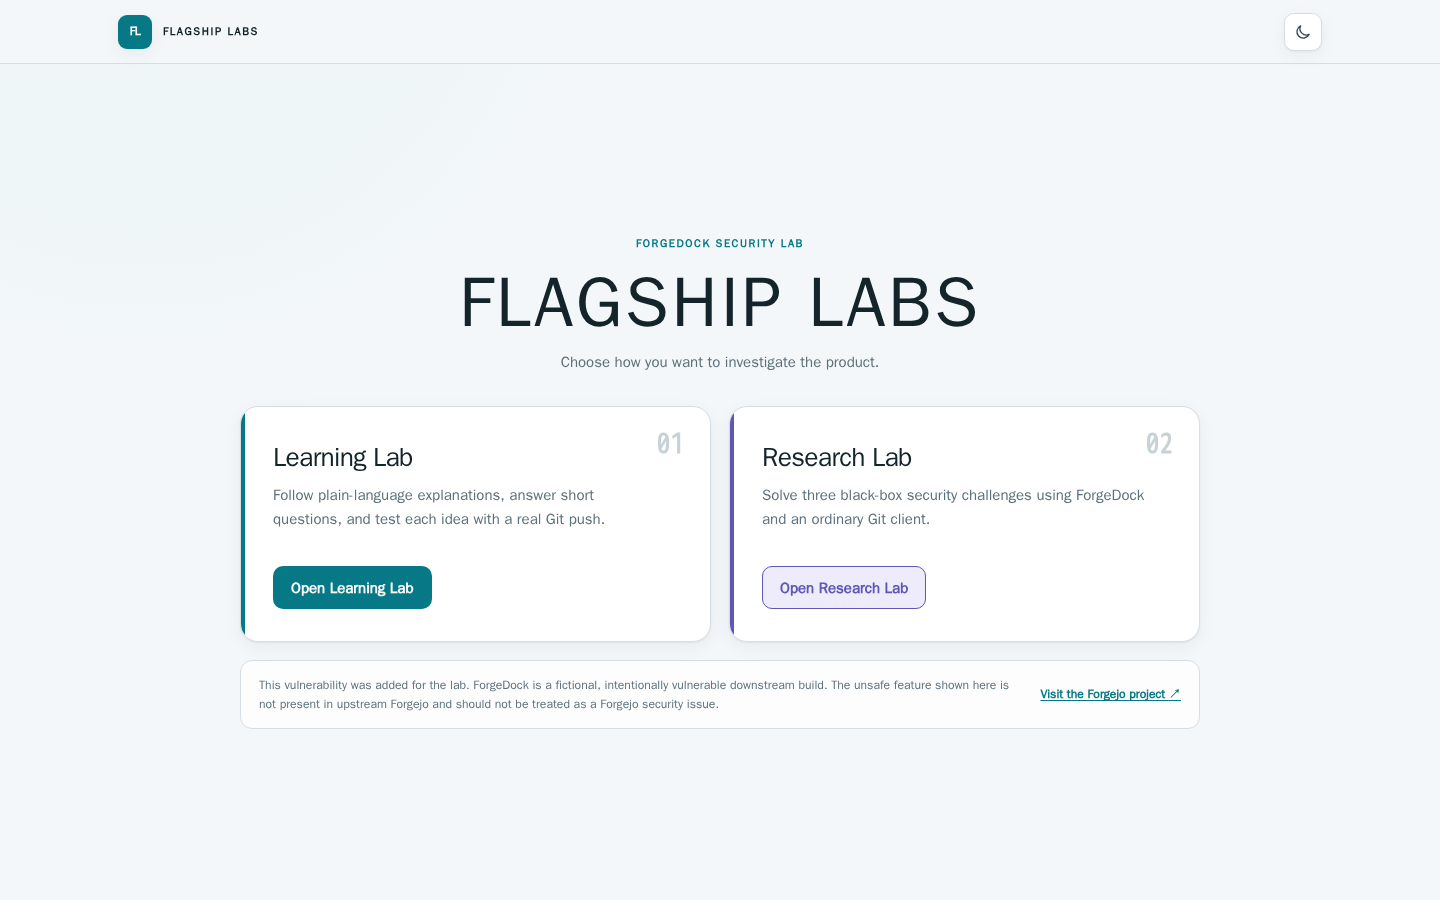
Ein lokales Learning Lab und Research Lab, inspiriert von den öffentlich dokumentierten Schwachstellenkonzepten hinter CVE-2026-3854. Beide Erfahrungen verwenden echte authentifizierte Git-Pushes gegen ForgeDock, einen fiktiven Git-Server; das Research Lab.
[!CAUTION] Dieses Projekt ist absichtlich verwundbar. Führe es nur lokal aus. Setze seine Ports nicht einem öffentlichen oder gemeinsam genutzten Netzwerk aus. Verwende es niemals für den Produktivbetrieb.
[!NOTE] Dieses Repository wird als schreibgeschützte Bildungsreferenz veröffentlicht. Es werden keine öffentlichen Issues, Pull Requests, Feature-Anfragen oder Support-Anfragen angenommen. Melde unbeabsichtigte Sicherheitsgrenzverletzungen privat, wie in SECURITY.md beschrieben.
Ein geführter Workshop, der Push-Optionen, unsichere Serialisierung, Parsing doppelter Schlüssel, Konfigurationsüberschreibung und die eingeschränkte Ausführungskette vermittelt. Die Lektionen kombinieren kurze Erklärungen mit sicheren Experimenten gegen das laufende Lab.
Eine CTF-artige Erfahrung mit drei aufeinanderfolgenden Challenge-Karten, optionalen Hinweisen und backend-generierten Flags. Die normale Benutzeroberfläche gibt weder Quellcode, Traces, Serializer-Ausgaben, Ausgaben des Ausführungs-Gates noch eine geführte Schritt-für-Schritt-Anleitung preis.
git clone https://github.com/royaleybovich/CVE-2026-3854-lab.git
cd CVE-2026-3854-lab
docker compose up -d --build
Es ist keine Flag- oder Credential-Einrichtung erforderlich. Ein One-Shot-Initializer erzeugt beim ersten Start unabhängige, kompakte, menschenlesbare Proof-Werte und zufällige Service-Credentials in einem privaten Docker-Volume. make up ist ein äquivalenter Komfortbefehl. Eine optionale .env wird nur benötigt, um Standardwerte zu überschreiben oder explizite Werte außerhalb von Docker zu halten.
| Service | Lokale URL |
|---|---|
| Flagship | http://localhost:8080 |
| ForgeDock | http://localhost:3000 |
| Web Terminal | http://localhost:7681 |
Das Wegwerf-Lab-Konto lautet:
Username: devuser
Password: devpass
Diese öffentlichen Zugangsdaten existieren nur innerhalb des lokalen, wegwerfbaren Labs. Verwenden Sie sie nicht an anderer Stelle erneut.
docker compose)Der Release-Readiness-Durchlauf ist auf Apple Silicon (arm64) verifiziert. Andere Betriebssysteme und CPU-Architekturen gelten erst dann als verifiziert, wenn ihre Clean-Clone-Prüfungen aufgezeichnet sind.
make up                 # build and start; private lab state is generated automatically
make logs               # follow service logs
make reset              # delete lab repositories/progress and rebuild
make down               # stop the lab without deleting Docker volumes
make test               # run unit and live integration tests
make reset löscht Docker-Volumes, einschließlich Labor-Repositories, Laufzeitfortschritt, Proof-Werten und internen Anmeldedaten. Beim nächsten Start werden automatisch frische private Werte generiert.
Veröffentlichte Ports binden an 127.0.0.1. Redis, der Hook-Executor und interne Verarbeitungsdienste werden nicht veröffentlicht. Der Executor hat keinen Docker-Socket und keinen Host-Dateisystem-Mount, verwirft Linux-Capabilities, verwendet ein schreibgeschütztes Dateisystem, akzeptiert keine Shell-Befehle oder vom Aufrufer kontrollierte Umgebung und kann nur exakte, labor-eigene Proof-Executables aufrufen. Diese Kontrollen beschränken die Übung; sie machen es nicht sicher, sie öffentlich zugänglich zu machen.
Browser / Git client
        ↓
Flagship portal / ForgeDock
        ↓
Internal processing network
        ↓
Constrained executor
Siehe die Systemübersicht, die Push-Option-Verarbeitung, das Bedrohungsmodell und die Anleitung zur lokalen Bereitstellung.
ForgeDock ist eine bewusst vereinfachte und sicher eingeschränkte Rekonstruktion der öffentlich dokumentierten Schwachstellenkonzepte hinter CVE-2026-3854. Es reproduziert nicht die proprietäre Implementierung von GitHub. Feldnamen, Dienstgrenzen und Ausführungsverhalten unterscheiden sich von den tatsächlichen Implementierungen von GitHub und GitHub Enterprise Server.
Das absichtlich verwundbare Verhalten wurde nachgelagert für dieses Lab hinzugefügt und ist keine Schwachstelle von Forgejo im Upstream. ForgeDock ist nicht GitHub, und dieses Projekt steht in keiner Verbindung zu GitHub, Forgejo, Wiz oder den zitierten Forschern und wird von diesen nicht unterstützt.
Diese Danksagungen beschreiben Quellen und Abhängigkeiten; sie implizieren keine Zusammenarbeit, Genehmigung oder Unterstützung.
Von Flagship erstellte Software und Lehrinhalte sind unter GPL-3.0-or-later lizenziert, es sei denn, eine Datei gibt eine andere kompatible Lizenz an. Siehe LICENSE, NOTICE.md, Forgejo-Herkunft und TRADEMARKS.md. Bestehende Lizenzen und Hinweise Dritter bleiben in Kraft.








