 rodhnin/hephaestus-server-forger
Server-Sicherheitsauditor, der Apache-, Nginx- und IIS-Konfigurationen scannt, mit KI-gestützten Härtungsleitfäden und professioneller Berichterstattung.

Server-Sicherheitsauditor für Apache, Nginx & IIS – 13 Scan-Phasen, 70+ Fundcodes, KI-gestützte Härtungsleitfäden.
Schnellstart · Dokumentation · Docker · KI-Analyse · GitHub-Star
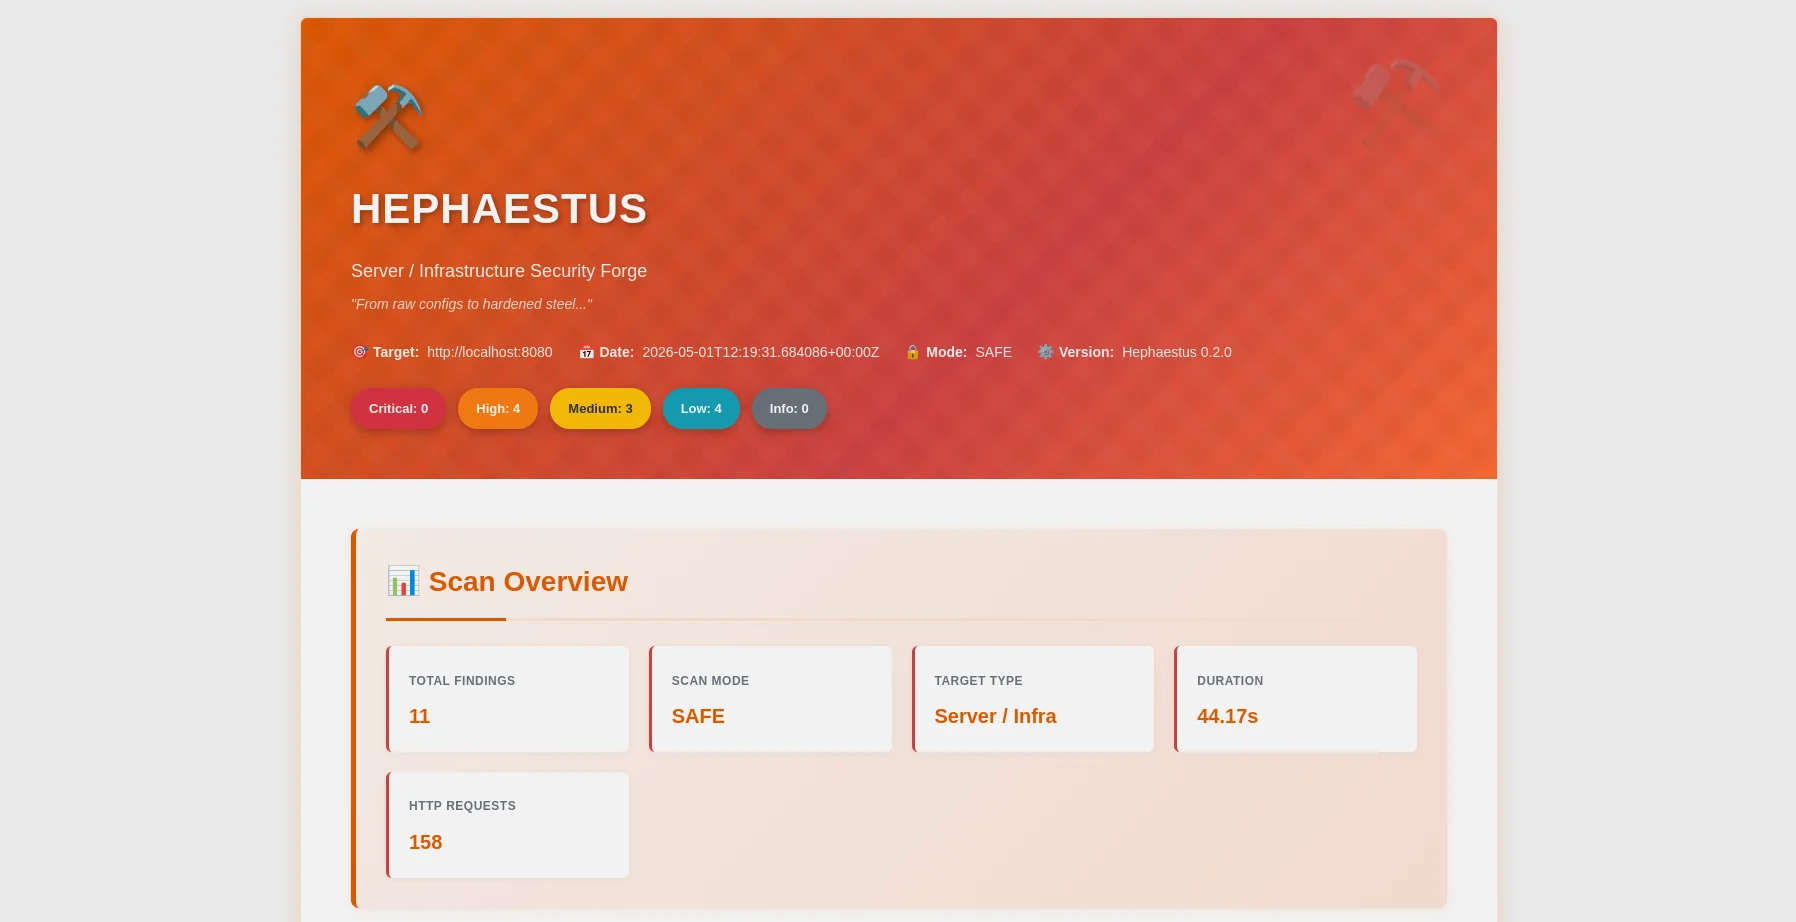
HTML-Bericht – Schweregradeinteilung, OWASP-Zuordnung, Filterleiste |
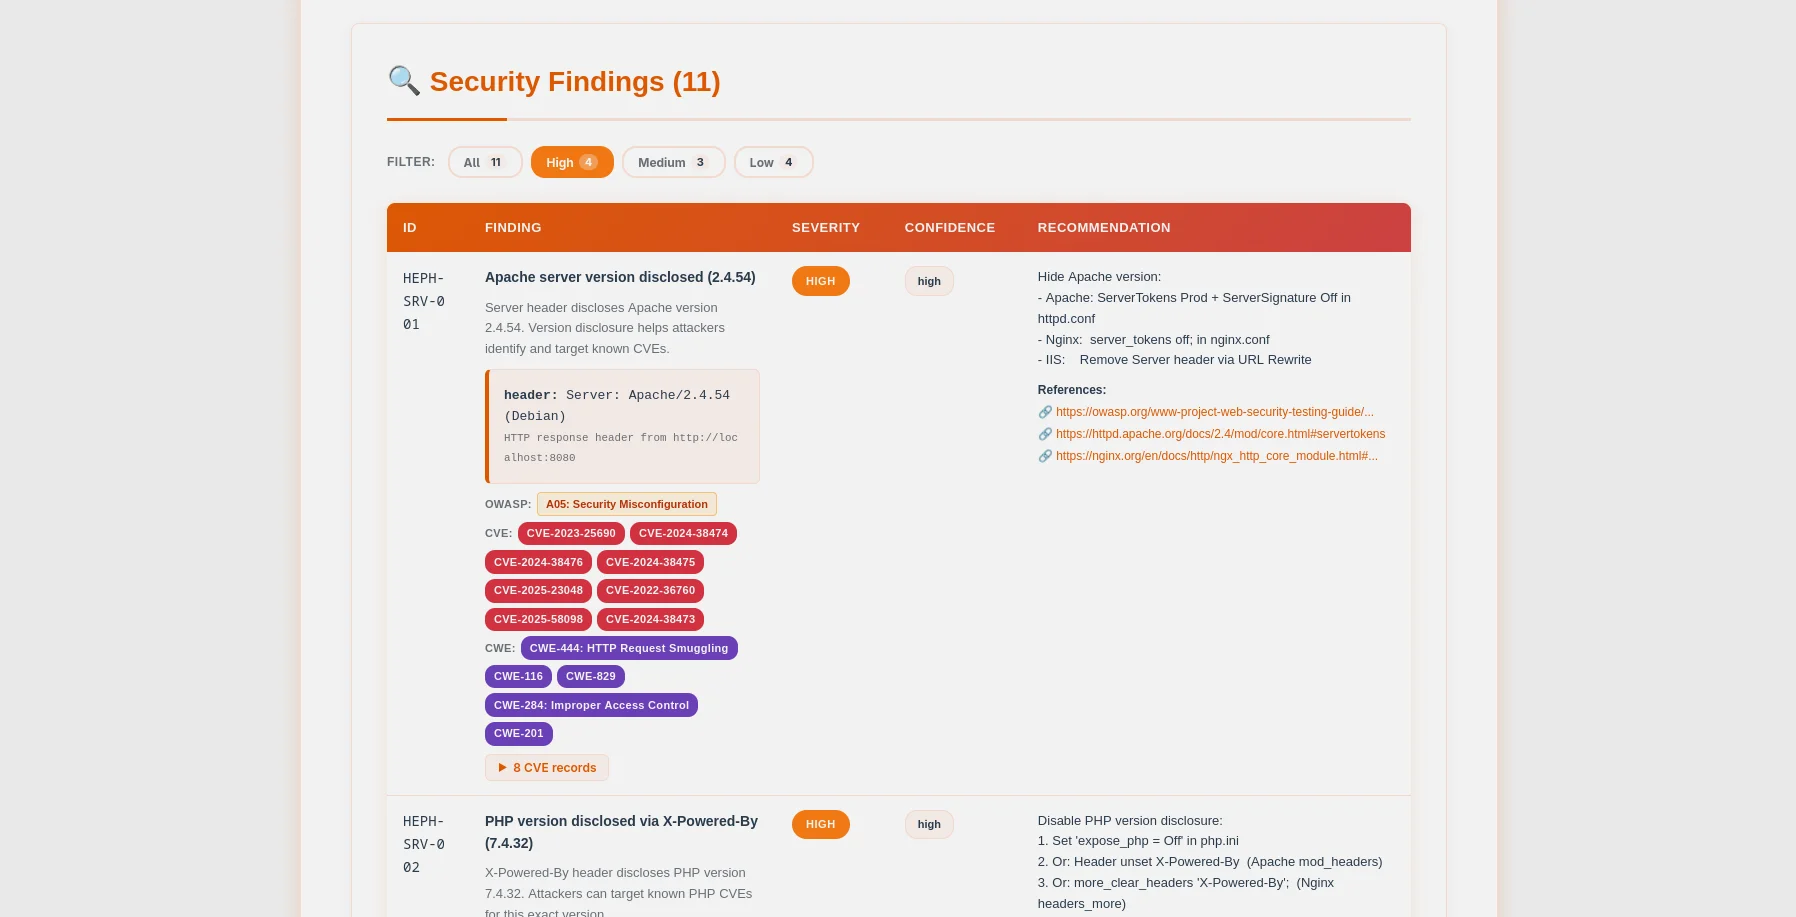
Ergebnistabelle – CVE/CWE-Badges, erweiterbare Nachweise, Konfigurationsausschnitte |
Hephaestus ist ein produktionsreifer Server-Sicherheitsauditor, der Ethik an erste Stelle setzt. Entwickelt für Systemadministratoren, DevOps-Ingenieure und Penetrationstester, scannt es Webserver-Konfigurationen (Apache, Nginx, IIS), um kritische Fehlkonfigurationen zu identifizieren, bevor Angreifer sie ausnutzen.
~/.argos/argos.db)| Prüfkategorie | Details |
|---|---|
| Server-Informationen | Apache/Nginx/IIS-Versionspreisgabe via Header & Fehlerseiten |
| Sensible Dateien | .env, .git, phpinfo.php, server-status, Backups, Konfigurationsdateien (70+ Pfade) |
| HTTP-Methoden | Unsichere Methoden (PUT, DELETE, TRACE, OPTIONS) |
| Sicherheitsheader | HSTS, CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy |
| TLS/SSL-Konfiguration | Tiefgehende Analyse: Cipher Suites, Protokollversionen, Zertifikatsgültigkeit, CVE-Korrelation |
| Verzeichnisauflistung | Apache/Nginx-Autoindex auf sensiblen Verzeichnissen aktiviert |
| CORS-Erkennung | Wildcard, Null-Origin, Reflection-Probes (COR-001 bis COR-006) |
| Robots.txt | Analyse disallowter Pfade, Live-Zugänglichkeitsprobes im aggressiven Modus |
| WAF-Erkennung | 13 Signaturen inkl. Cloudflare, Sucuri, ModSecurity, AWS WAF, Imperva |
| API-Erkennung | Offenlegung von Swagger/OpenAPI-Spezifikationen, GraphQL-Introspection, unauthentifizierte Endpunkte |
| Cookie-Sicherheit | Pro-Cookie-Analyse von HttpOnly/Secure/SameSite über authentifizierte Pfade hinweg |
| phpinfo()-Analyse | 9 gefährliche PHP-Einstellungen: display_errors, allow_url_include, open_basedir und mehr |
| Konfigurationsdatei-Parser | Offline-Analyse von httpd.conf / nginx.conf auf Fehlkonfigurationen |
| Port-Scanner | 37 gängige Ports mit Banner-Grabbing und CVE-Anreicherung |
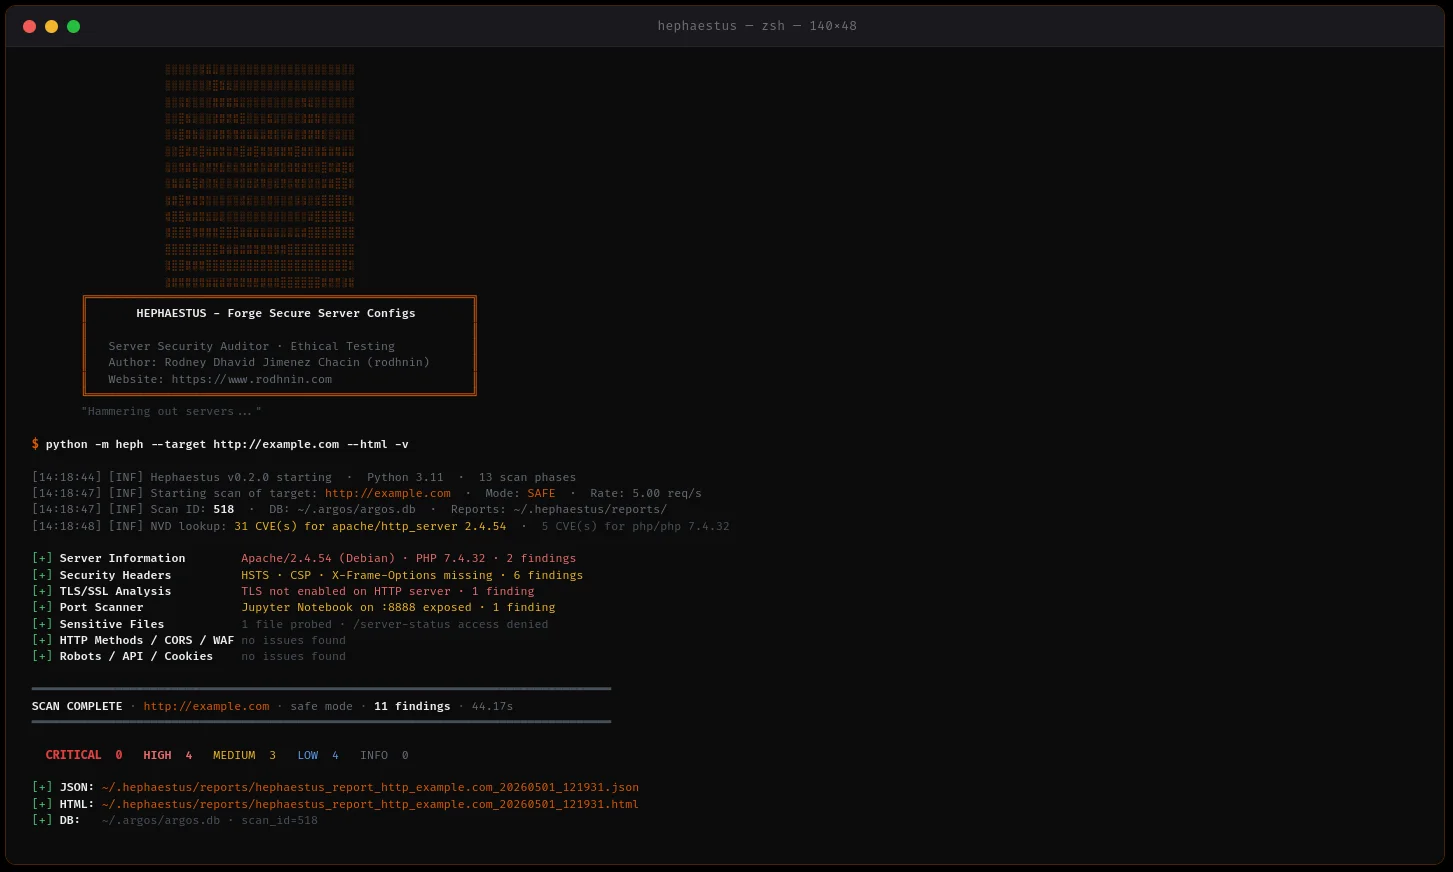
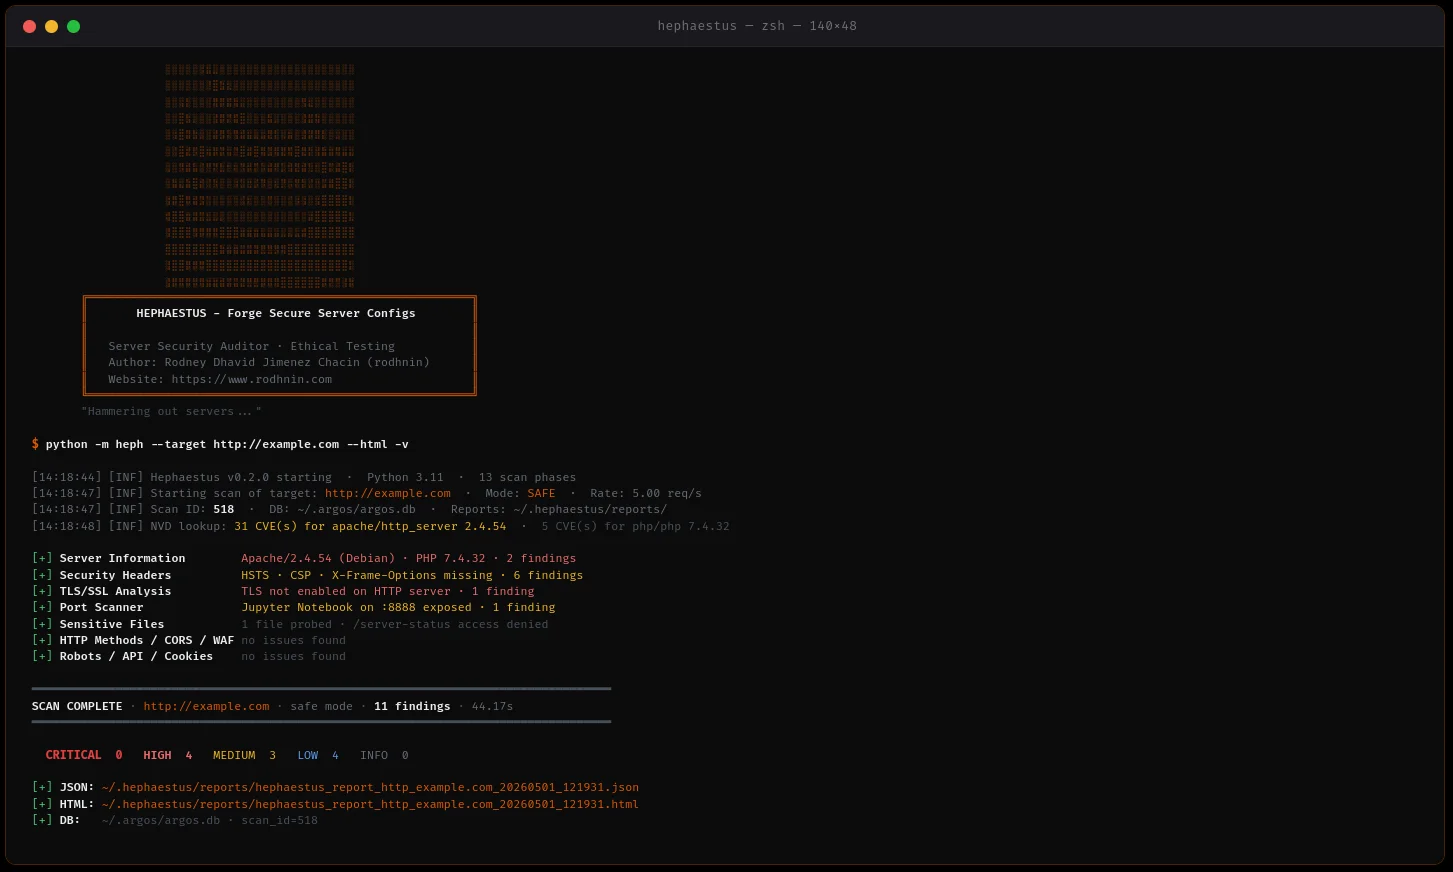
python -m heph --target https://example.com --html
- **Multi-Server-Unterstützung**: Erkennung und Härtung von Apache, Nginx, IIS
- **Gleichzeitiges Scannen**: Thread-Pool + Ratenbegrenzung für schnelle, respektvolle Scans
- **Beweissammlung**: HTTP-Antworten, Header, Dateiinhalte werden bewahrt
- **Fehlertoleranz**: Timeouts, DNS-Fehler, Verbindungsablehnungen werden robust behandelt

### 🤖 KI-gestützte Härtungsleitfäden

Wählen Sie Ihren KI-Anbieter basierend auf Ihren Anforderungen:

| Provider             | Am besten geeignet für | Geschwindigkeit | Kosten         | Datenschutz      |
| -------------------- | ---------------------- | --------------- | -------------- | ---------------- |
| **OpenAI GPT-4**     | Produktionsqualität    | ⚡ Schnell (35s) | 💰 $0.25/Scan | 🔒 Standard      |
| **Anthropic Claude** | Datenschutzorientiert  | ⚡ Schnell (45s) | 💰 $0.30/Scan | 🔒 Erweitert     |
| **Ollama (Local)**   | Vollständige Privatsphäre | 🐢 Langsam (28min) | 💰 Kostenlos  | 🔐 100% Offline |

**Zwei Analysemodi:**

- **Technisch**: Apache/Nginx-Konfigurationssnippets, CLI-Befehle, schrittweise Härtung
- **Führungskräfte**: Risikobewertung in einfacher Sprache für Stakeholder und Management

### 📊 Professionelle Berichterstellung

**JSON-Berichte** (maschinenlesbar)```json
{
  "tool": "hephaestus",
  "version": "0.2.0",
  "target": "https://example.com",
  "mode": "safe",
  "summary": {
    "critical": 3,
    "high": 2,
    "medium": 5,
    "low": 3,
    "info": 0
  },
  "findings": [...],
  "diff": {...}
}
HTML-Berichte (benutzerfreundlich)
Aggressives Scannen und KI-Analyse erfordern Eigentumsnachweis:```bash
python -m heph --gen-consent example.com
echo "verify-abc123..." > .well-known/verify-abc123.txt