
 quevatech/challenge_repo
Strukturiertes Challenge-Repository, das Prämien für das Knacken eines neuronalen netzwerkbasierten Zufallszahlengenerators bietet, der gegen die NIST-Standards SP 800-22 und SP 800-90B validiert wurde.

English · Türkçe
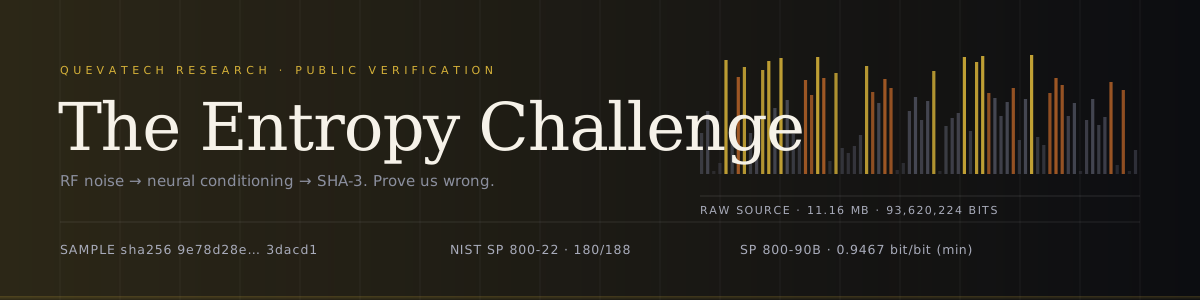
Wir haben einen Zufallszahlengenerator gebaut, der RF-Rauschen aufnimmt, es durch eine proprietäre neuronale Konditionierungsstufe laufen lässt und das Ergebnis anschließend mit SHA-3 / SHAKE-256 nachbearbeitet. Wir behaupten, dass die Ausgabe von einer idealen Zufallsquelle nicht unterscheidbar ist — dass kein statistischer oder gelernter Unterscheider den Zufall bei ihr schlagen kann.
Wir veröffentlichen die Ausgabe und die Verifikationsberichte. Wir veröffentlichen den Generator nicht.
Die Aufforderung passt in eine Zeile: beweisen Sie uns das Gegenteil.
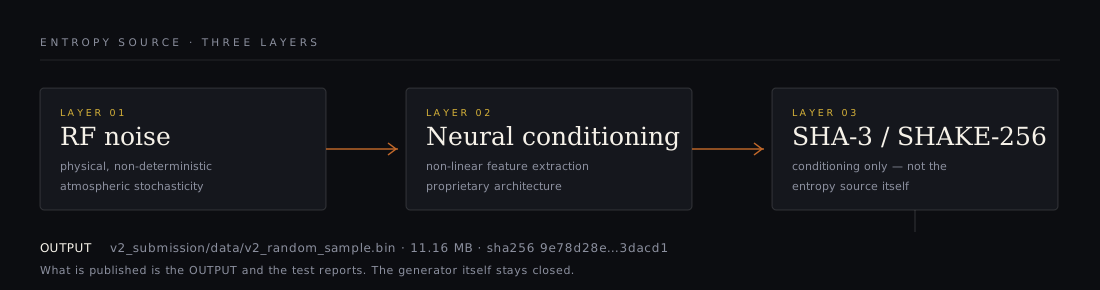
| Schicht | Komponente | Rolle | Veröffentlicht |
|---|---|---|---|
| 01 | RF-Rauschen | Physikalische, nicht-deterministische Quelle (atmosphärische Stochastizität) | ✗ |
| 02 | Neuronale Konditionierung | Nicht-lineare Merkmalsextraktion aus dem rohen RF-Signal | ✗ |
| 03 | SHA-3 / SHAKE-256 | Kryptografische Konditionierung und Whitening (im Stil von SP 800-90B) | ✗ |
| → | Stichprobendatei | 11,16 MB Ausgabe, bitidentisch zum zertifizierten Lauf | ✓ |
SHA-3 wird hier ausschließlich als Konditionierungskomponente verwendet, niemals als Entropiequelle. Konditionierung kann Entropie nur reduzieren; sie kann sie nicht erzeugen.
| Element | Wert |
|---|---|
| Stichprobe | v2_submission/data/v2_random_sample.bin |
| Größe | 11.702.528 Bytes · 93.620.224 Bits |
| SHA-256 | 9e78d28edfe7fe1e1a76a3da5eee805c2a472fe43d0abfe873b170a5453dacd1 |
| Zertifizierung | TEST_REPORT.md — SP 800-22, SP 800-90B, Dieharder, AIS 31 |
| Pipeline | .github/workflows/nist-tests.yml |
| Metrik | Wert | Interpretation |
|---|---|---|
| NIST SP 800-22 (offizielles C STS) | 180 / 188 Sub-Tests bestanden | 95,7 %; Fehlschläge innerhalb der erwarteten ~1 % pro Test |
| SP 800-90B, IID-Bewertung | H = 7,9675 Bits/Byte | IID-Annahme bestätigt |
| SP 800-90B, nicht-IID (konservativ) | Min-Entropie 7,5739 Bits/Byte → 0,9467 Bits/Bit | die Zahl, die wir verteidigen werden |
| Markov-Vorhersageangriff | bestes Ergebnis 50,06 % | nicht von einem Münzwurf unterscheidbar |
| ML-Unterscheider (GBM, RF) | bestes Ergebnis 51,25 %, p = 0,36 | kein signifikanter Vorteil |
| Autokorrelation, Lags 1–1000 | 2 signifikante Lags (erwartet ~2,7) | keine Periodizität |
Beachten Sie die konservative Zahl. 0,9996 Bits/Bit ist die IID-MCV-Schätzung; 0,9467 Bits/Bit ist die nicht-IID-Schranke, die vom t-Tupel-Schätzer bestimmt wird. Ein konditionierter Strom sollte für IID-Tests perfekt aussehen — das beweist sehr wenig. Die Schranke, hinter der wir stehen werden, ist 0,9467 Bits/Bit.
Keine Behauptung, sondern ein Befehl:
python tools/verify_sample.py
| Prüfung | Beobachtet | Schwellenwert |
|---|---|---|
| SHA-256 / Größe | stimmt mit dem zertifizierten Bericht überein | exakt |
| Bit-Gleichgewicht | 49,999 % Einsen, Monobit p = 0,847 | p > 0,01 |
| Byte-Gleichverteilung | χ² = 248,39 (df 255), p = 0,605 | p > 0,01 |
| Byte-Mittelwert / Std | 127,49 / 73,906 | 127,5 / 73,90 |
| Serielle Korrelation, Lags 1–8 | max |ρ| = 0,00031 | < 0,000877 (3σ) |
| Längste identische Folge | 28 Bits | ≈ log₂(93,6 M) ≈ 26,5 |
| Doppelte 16-Byte-Blöcke | 0 von 731.408 | 0 |
| Kompressionsschranke | 8,0024 Bits/Byte | > 7,99 |
Alle acht Schwellenwerte werden bestanden, und das Skript endet mit einem von Null verschiedenen Exit-Code, sobald einer nicht mehr bestanden wird. Dies ist bewusst die billigstmögliche Testsuite: Sie soll trivial ausführbar sein, nicht die Zertifizierung ersetzen.
Drei Stufen, in aufsteigender Reihenfolge dessen, was ein Erfolg beweisen würde.
| Stufe | Frage | Akzeptanzkriterium | Anerkennung |
|---|---|---|---|
| 🥇 L1 · Prädiktor | Kannst du Bit N+1 vorhersagen? | Über N = 100.000 zurückgehaltene Bits: Genauigkeit ≥ 50,52 % (zweiseitig p < 0,001). Ein höheres N ist erlaubt; der Schwellenwert folgt aus dem Binomialtest. | Hall of Fame + Zertifikat |
| 🥈 L2 · Unterscheider | Kannst du uns von os.urandom unterscheiden? | ≥ 100.000 Samples pro Klasse, Vorteil > 0,01 bei p < 0,001, bewertet auf einem Stream, den du noch nie gesehen hast. | Hall of Fame, namentliche Erwähnung |
| 🥉 L3 · Musterfinder | Hat jeder Standardtest etwas übersehen? | Eine Verzerrung oder Periode, die eine Mehrfachvergleichskorrektur bei p < 1e-6 übersteht und sich auf einer zweiten Stichprobe reproduziert. | Hall of Fame, öffentliche Anerkennung |
os.urandom.tools/referee.py führt deine eingefrorene Methode
gegen den zurückgehaltenen Stream aus und schreibt results.json. Ein Befund ohne diese
Datei ist kein Befund.| Datum | Forscher | Stufe | Ergebnis | Nachweis |
|---|---|---|---|---|
| — | dein Name | — | — | — |
pip install -r requirements.txt

# 1. cheapest gate, ~10 s
python tools/verify_sample.py

# 2. NIST SP 800-22 official C implementation (89 streams × 1 Mbit)
git clone --depth=1 https://github.com/arcetri/sts && (cd sts && make legacy)
bash tests/run_sts.sh v2_submission/data/v2_random_sample.bin sts/sts_legacy_fft 89 results/

# 3. NIST SP 800-90B official tools (ea_iid + ea_non_iid)
bash tests/run_ea90b.sh v2_submission/data/v2_random_sample.bin 8 results/






