Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-14882_Exploit_Gui — GUI-basiertes Exploit-Tool für CVE-2020-14882, das auf Oracle WebLogic-Server abzielt. Unterstützt Reverse-Shell-Payload-Generierung, Proxy-Konfiguration und Kompatibilität mit mehreren Versionen für autorisierte Penetrationstests. | Kitploit
Tools/GitHubGitHub/qianniaoge/cve-2020-14882_exploit_gui
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubqianniaoge/cve-2020-14882_exploit_gui

CVE-2020-14882_Exploit_Gui

GUI-basiertes Exploit-Tool für CVE-2020-14882, das auf Oracle WebLogic-Server abzielt. Unterstützt Reverse-Shell-Payload-Generierung, Proxy-Konfiguration und Kompatibilität mit mehreren Versionen für autorisierte Penetrationstests.

Repository anzeigen
1331vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2020-14882_Exploit_Gui

Das Tool darf nur in autorisierten Zuständen verwendet werden. Bei Straftaten oder nicht autorisierten Angriffshandlungen übernehme ich keine Verantwortung. Bitte machen Sie sich mit dem „Cybersicherheitsgesetz“ vertraut.

Bei einer Aufklärungsarbeit bin ich auf 14882 gestoßen und habe keinen brauchbaren GUI-POC gefunden, also habe ich ihn neu entwickelt. Persönlich bevorzuge ich GUI-basierte POCs.

In Version v1 ist die Version 10.3.6 nicht nutzbar.

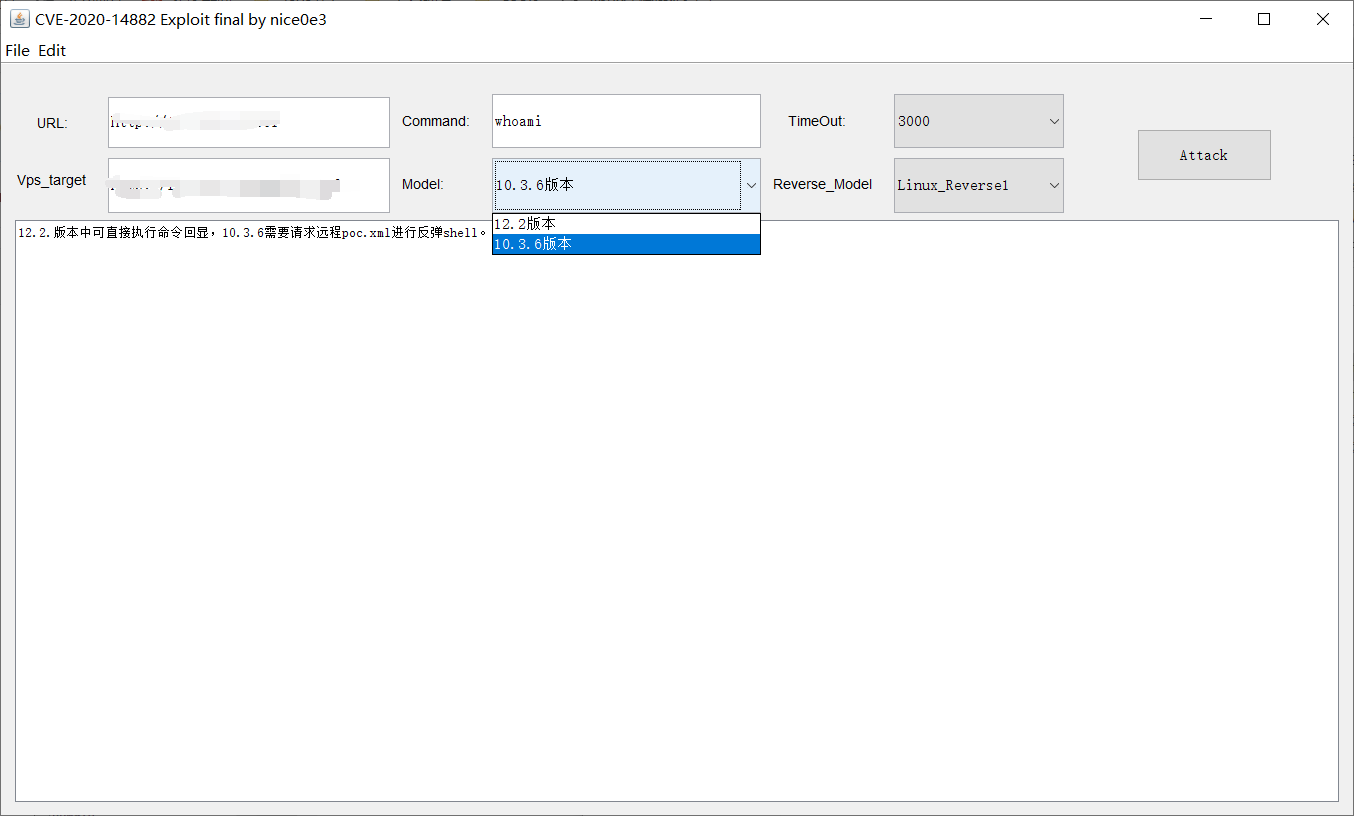
Version v2 fügt Unterstützung für 10.3.6 hinzu. Version 10.3.6 unterstützt nur Reverse Shells; die linux.xml muss im Web abgelegt werden und die VPS muss mit nc lauschen.

v2.1 Behebt das Problem des Fensterabsturzes

v2.2 Fügt Proxy-Funktionalität hinzu

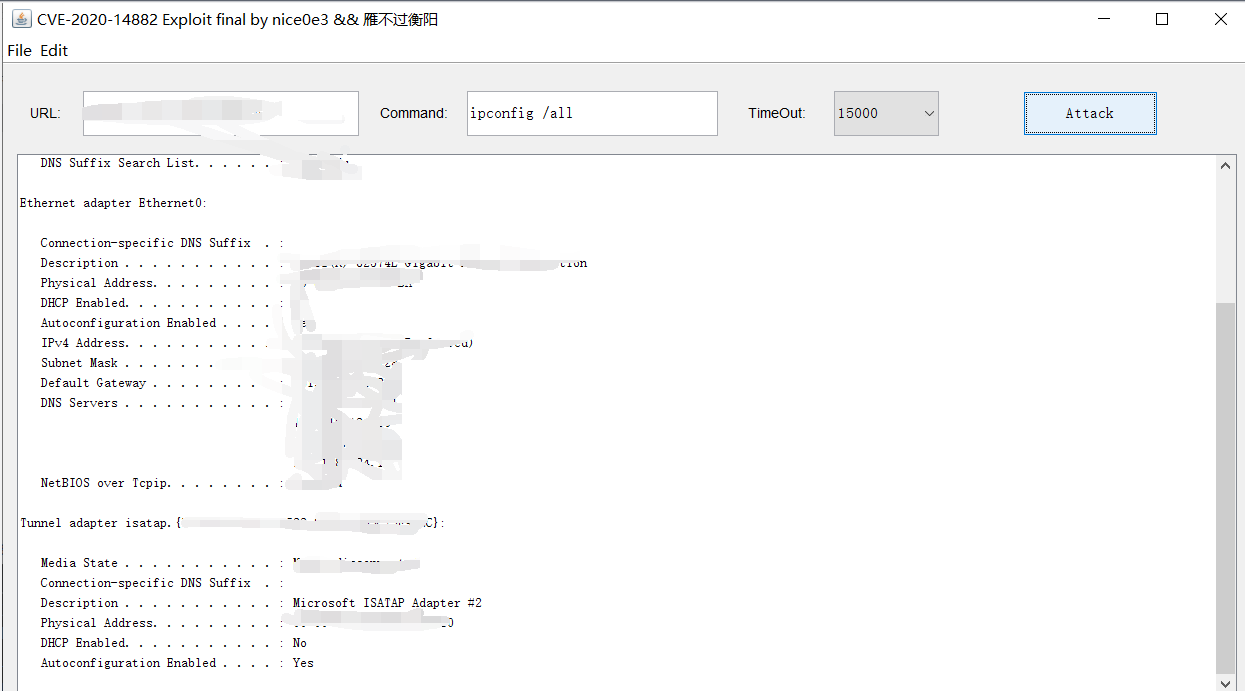
Weblogc_exploit_v1.0 Demo: SZOJDOTU~BGI@B3)NV$%7
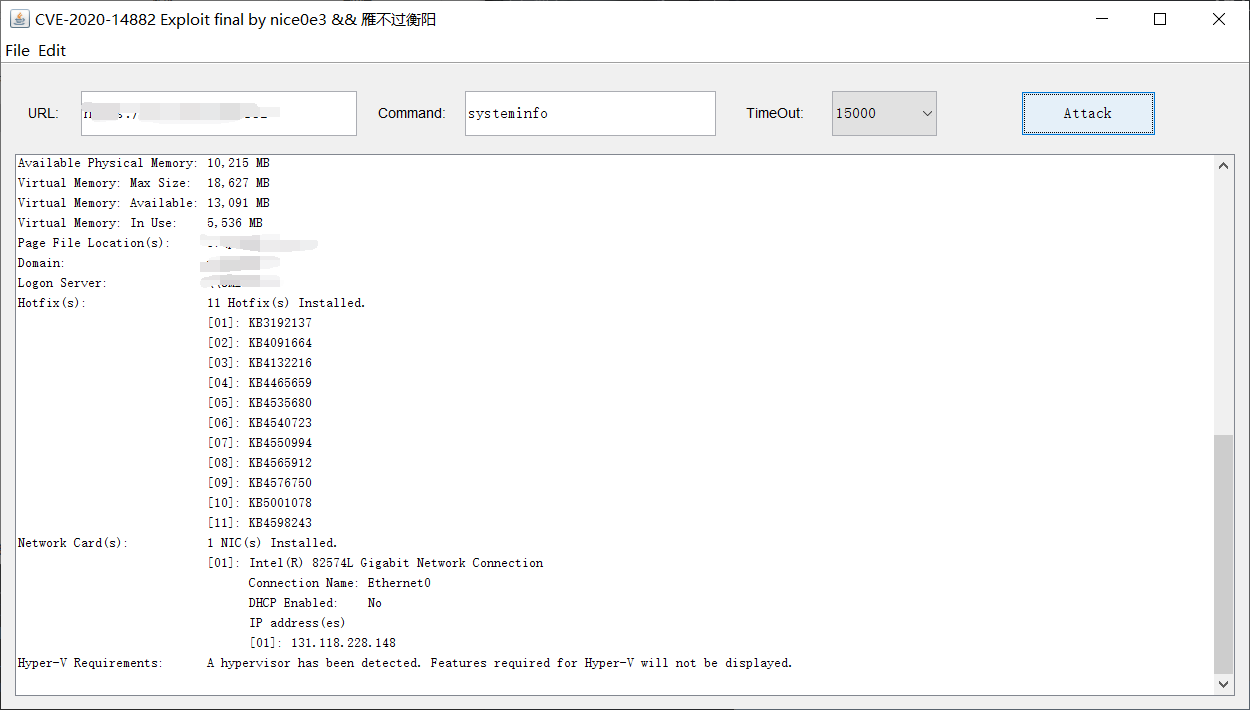
$72_ESIS25J9IF$SXOFDNE3

Weblogc_exploit_v2.0:

image

Weblogc_exploit_v2.1:

debug: Behebt das Problem des Fensterabsturzes

Weblogc_exploit_v2.2:

debug: Behebt das Problem des Fensterabsturzes Neue Socket- und HTTP-Proxy-Funktionalität hinzugefügt GUI-Stil geändert

image

Bitte klicken Sie auf den Stern – vielen Dank!!!

IGECJ~01F2(LF0CDOU}_W2U

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →