
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
gha-lab-61c59f4acb — Sicherheitsforschungs-Labor: kontrollierte Reproduktion von CVE-2026-33075 (pwn-Request im labring/FastGPT preview-image-Workflow, pull_request_target + checkout-of-fork + privilegierter buildx push) | Kitploit
Tools/GitHubGitHub/pvharmo2/gha-lab-61c59f4acb
SchwachstellenanalyseExploitationLernen & BildungKuratierte Ressourcen
GitHubpvharmo2/gha-lab-61c59f4acb

gha-lab-61c59f4acb

Sicherheitsforschungs-Labor: kontrollierte Reproduktion von CVE-2026-33075 (pwn-Request im labring/FastGPT preview-image-Workflow, pull_request_target + checkout-of-fork + privilegierter buildx push)

Repository anzeigen
35vor 2 MonatenNoch nicht geprüft
Teilen

Automatisiertes Forschungsobjekt – nicht das Upstream-Projekt.

Dieses Repository ist ein Wegwerf-Labor, das von einer automatisierten Testumgebung für eine Masterarbeit an der Université Laval zur Reproduktion veröffentlichter GitHub-Actions-Workflow- Schwachstellen erstellt wurde. Es ist ein wörtlicher Schnappschuss von labring/FastGPT beim Commit aaa7d17ef12d898d9e944eefd915cc6e2e44bcbd (2026-03-16), weitergegeben unter der eigenen Lizenz des Projekts, deren Datei unverändert in diesem Schnappschuss enthalten ist.

Das Upstream-Projekt ist nicht beteiligt, wird niemals angegriffen, und die hier untersuchte Schwachstelle ist bereits öffentlich. Jedes Geheimnis und jede Variable in diesem Repository ist ein zufällig generierter Dummy-Wert – es sind keine echten Anmeldedaten vorhanden. Aktionsreferenzen und Runner-Images sind auf den Stand vom 2026-03-16 fixiert; siehe pinning.md in der Testumgebungs-Ausgabe für jede am Schnappschuss vorgenommene Änderung.

Fragen oder Einwände: [email protected]


fastgpt logo

FastGPT

English | 简体中文 | Bahasa Indonesia | ไทย | Tiếng Việt | 日本語

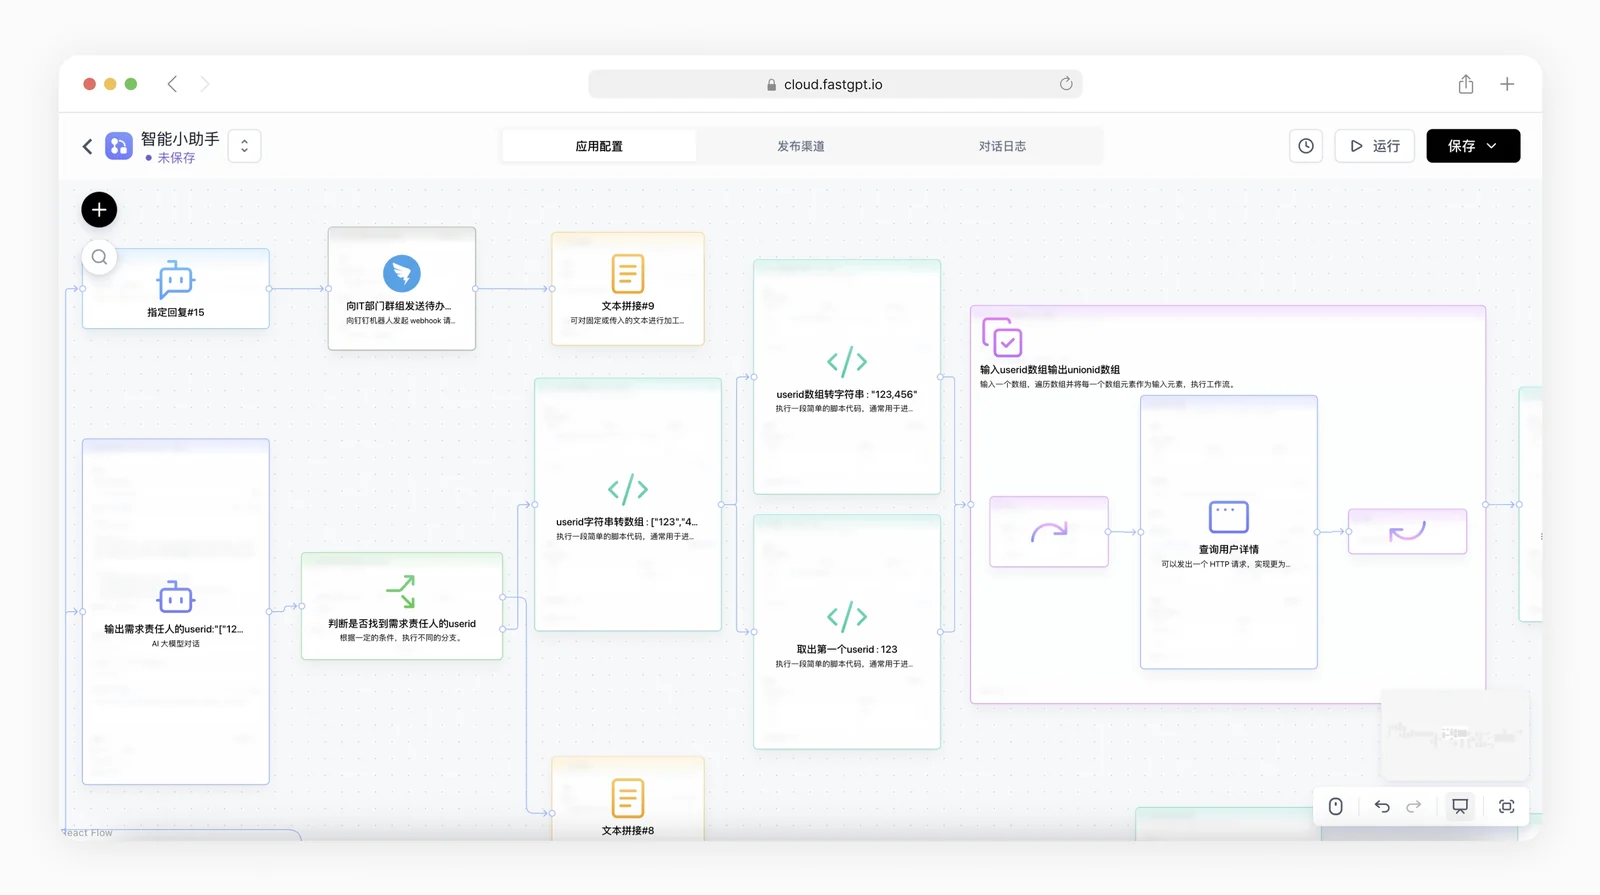
FastGPT ist eine Plattform zur Erstellung von KI-Agenten, die sofort einsatzbereite Funktionen wie Datenverarbeitung und Modellaufrufe bietet. Über die Flow-Visualisierung können zudem Workflows orchestriert werden, um komplexe Anwendungsszenarien zu realisieren!

cloud document development project

https://github.com/labring/FastGPT/assets/15308462/7d3a38df-eb0e-4388-9250-2409bd33f6d4

Schnellstart

FastGPT kann schnell über Docker gestartet werden. Gib die folgenden Befehle im Terminal ein und folge den Eingabeaufforderungen, um die Konfiguration abzurufen.

# Befehl eingeben, um die Konfigurationsdatei abzurufen
bash <(curl -fsSL https://doc.fastgpt.cn/deploy/install.sh)
# Starten
docker compose up -d

Nach dem vollständigen Start ist FastGPT über http://localhost:3000 erreichbar. Das Standardkonto ist root, das Passwort lautet 1234.

Wenn du auf Probleme stößt, kannst du dir das vollständige Docker-Bereitstellungs-Tutorial ansehen.

🛸 Verwendung

  • Cloud-Service-Version
    Wenn du keine private Bereitstellung benötigst, kannst du direkt unsere Cloud-Service-Version unter fastgpt.io nutzen.

  • Community-Self-Hosting-Version
    Du kannst FastGPT schnell mit Docker bereitstellen oder mit Sealos Cloud per Ein-Klick-Bereitstellung installieren.

  • Kommerzielle Version
    Wenn du umfassendere Funktionen oder tiefgehenden Service-Support benötigst, kannst du unsere kommerzielle Version wählen. Neben der vollständigen Software bieten wir auch Unterstützung bei der Umsetzung in konkreten Szenarien an. Dazu kannst du eine kommerzielle Anfrage einreichen.
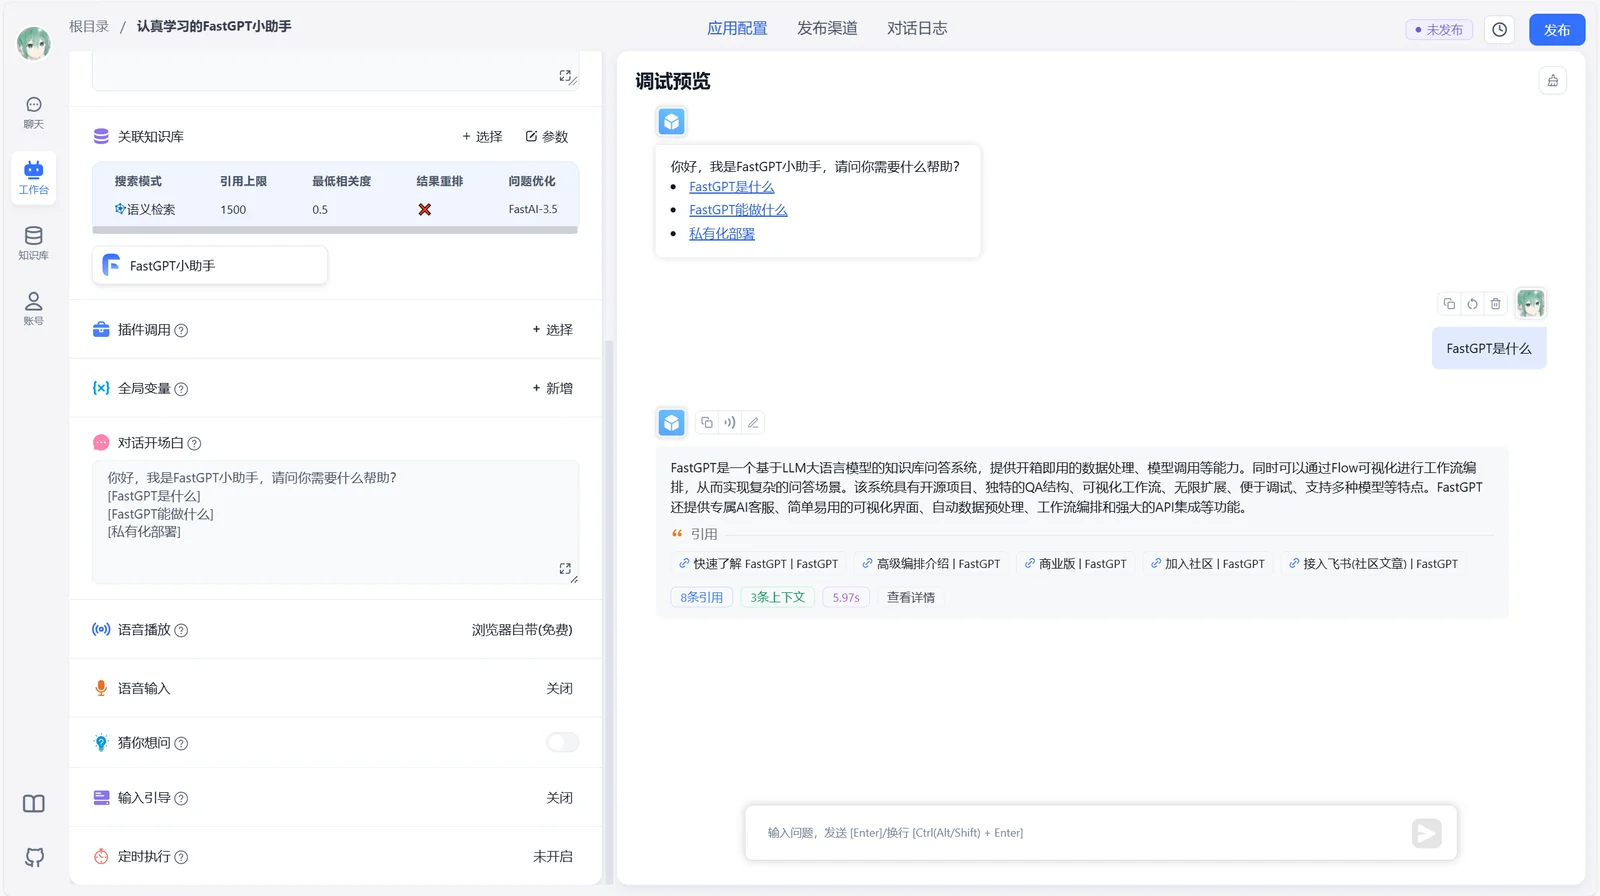
💡 Kernfunktionen

DemoDemo
DemoDemo

1 Anwendungs-Orchestrierung

  • Planungs-Agent-Modus.
  • Dialog-Workflows, Plugin-Workflows, einschließlich grundlegender RPA-Knoten.
  • Benutzerinteraktion
  • Bidirektionales MCP
  • Unterstützte Workflow-Generierung

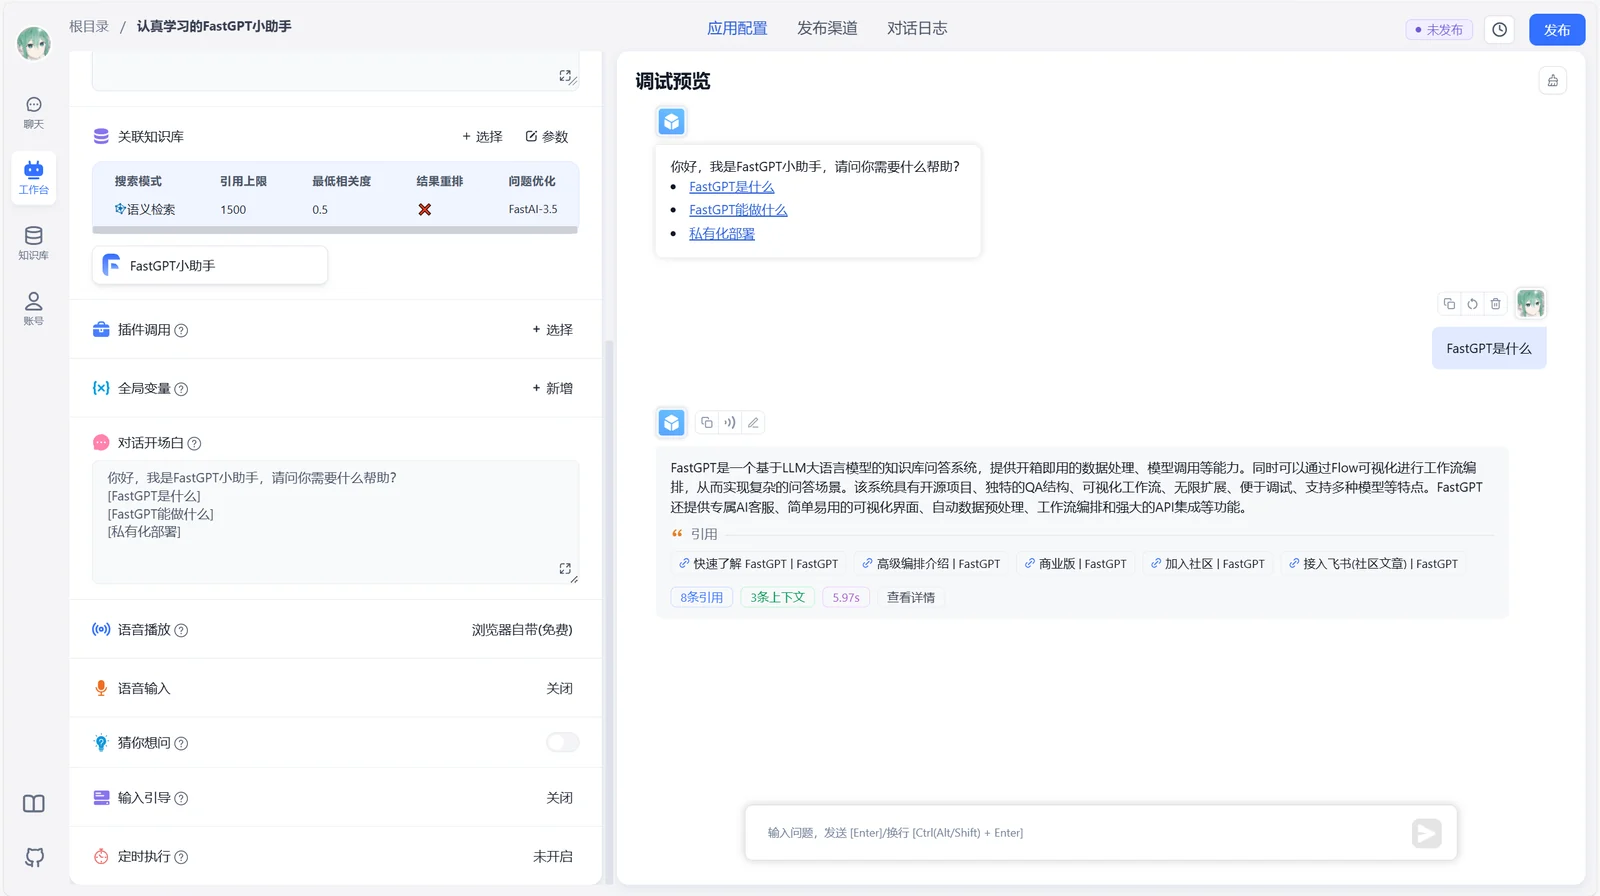
2 Anwendungs-Debugging

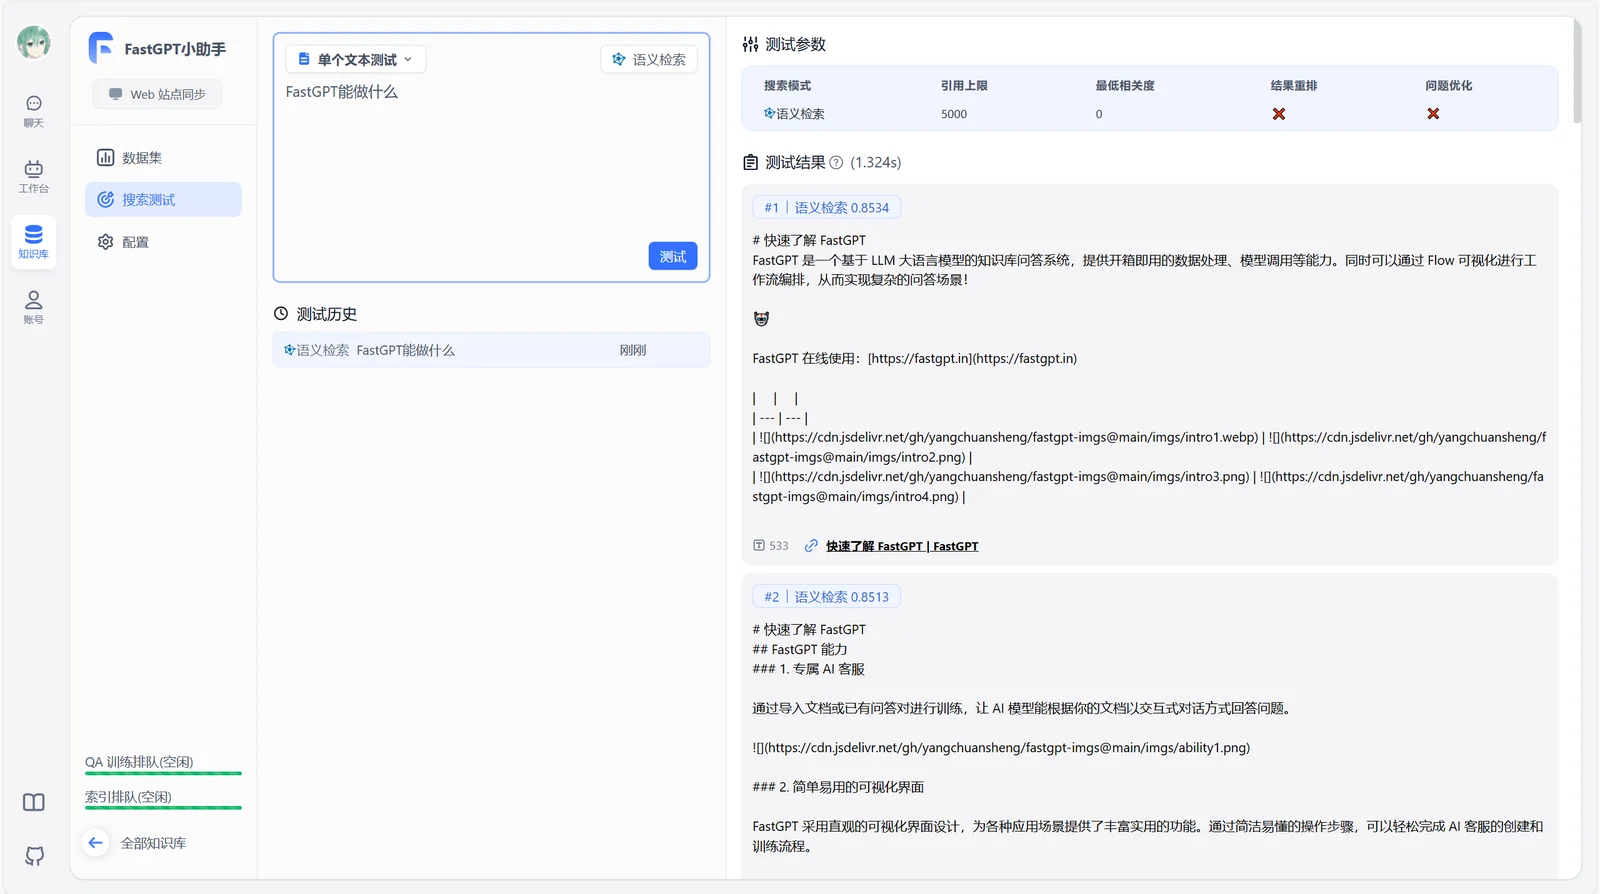
  • Einzelpunkt-Suchtests in der Wissensdatenbank
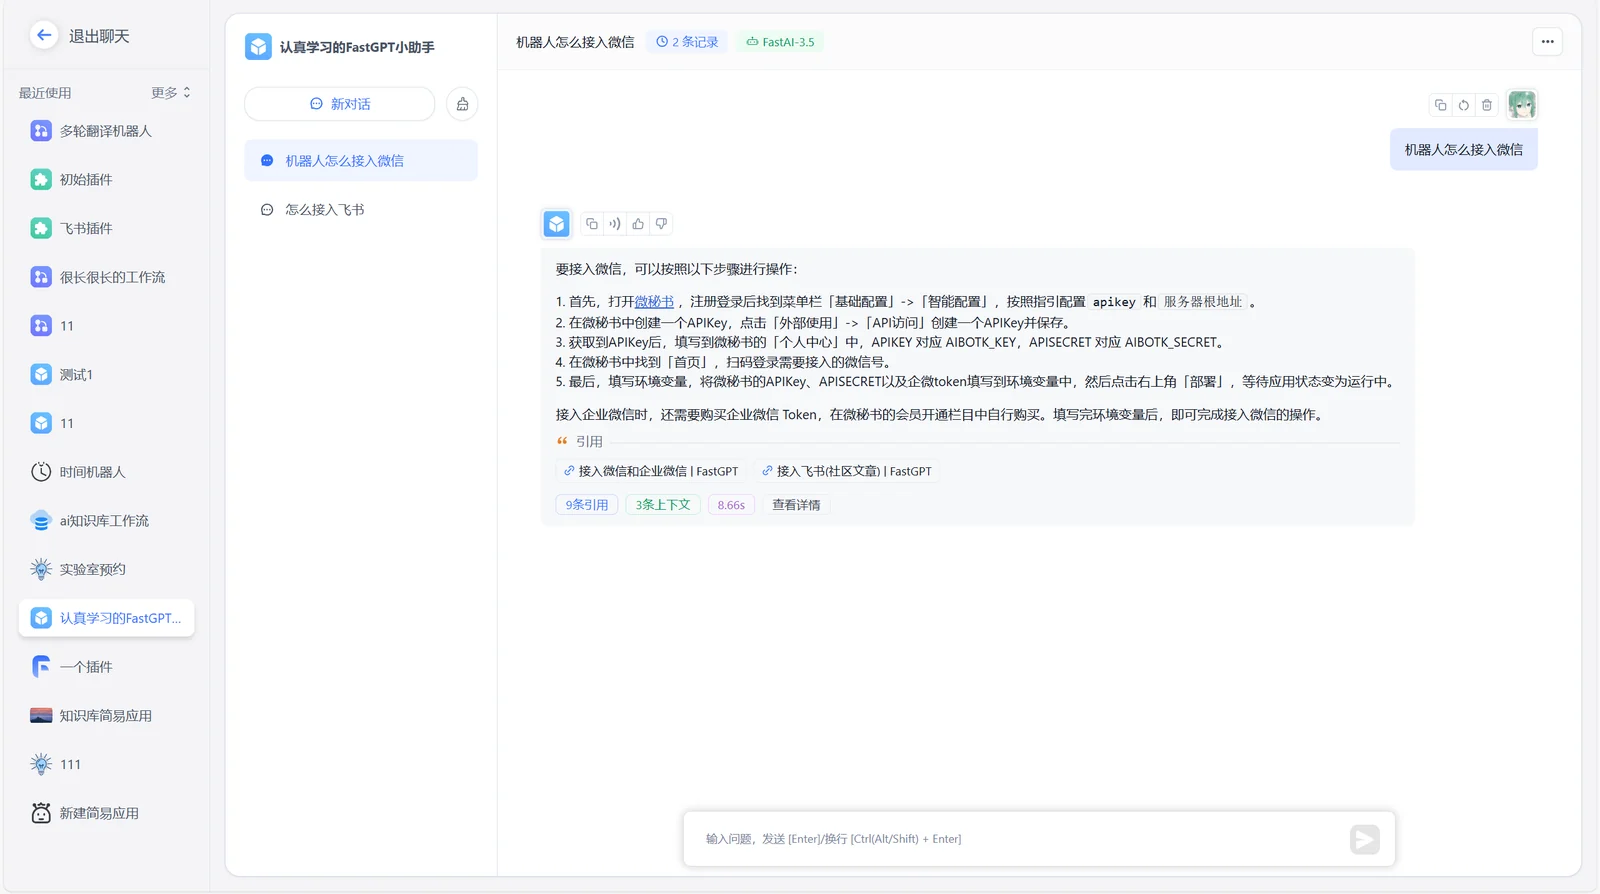
  • Feedback-Referenzen im Dialog mit Bearbeitungs- und Löschfunktion
  • Vollständige Aufrufketten-Logs
  • Anwendungsbewertung
  • Erweiterter DeBug-Modus für Orchestrierung
  • Anwendungs-Knoten-Logs

3 Wissensdatenbank-Funktionen

  • Mehrfachnutzung und Mischung mehrerer Datenbanken
  • Ändern und Löschen von Chunk-Einträgen
  • Unterstützung manueller Eingabe, direkter Segmentierung und QA-Split-Import
  • Unterstützung für txt, md, html, pdf, docx, pptx, csv, xlsx (weitere Formate per PR im file loader möglich), URL-Lesen, CSV-Stapelimport
  • Hybride Suche & Neusortierung
  • API-Wissensdatenbank
  • Hot-Plug-fähiges RAG-Modul

4 OpenAPI-Schnittstellen

  • Completions-Schnittstelle (Chat-Modus kompatibel mit der GPT-Schnittstelle)
  • CRUD für Wissensdatenbanken
  • CRUD für Dialoge
  • Automatisierte OpenAPI-Schnittstellen

5 Betriebsfunktionen

  • Freigabefenster ohne Anmeldung
  • Iframe-Einbindung per Ein-Klick
  • Einheitliche Ansicht von Dialogverläufen mit Datenannotation
  • Anwendungsbetriebs-Logs

6 Sonstiges

  • Visuelle Modellkonfiguration.
  • Unterstützung für Spracheingabe und -ausgabe (konfigurierbare Spracheingabe und Sprachantwort)
  • Fuzzy-Eingabe-Hinweise
  • Vorlagenmarktplatz
#

💪 Unsere Projekte & Links

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →