 ptd200110/cve-2024-27198-soc-lab
SOC-Erkennungs- und Incident-Response-Labor, das die CVE-2024-27198-Authentifizierungsumgehung in JetBrains TeamCity simuliert. Enthält ELK SIEM, Suricata IDS, Sigma-Regeln und ein vollständiges Incident-Response-Playbook für praxisnahes Sicherheitstraining.

Authentifizierungsumgehung in JetBrains TeamCity | CVSS-Score: 9.8 (Kritisch)
Dieses Projekt baut eine vollständige SOC-Lab-Umgebung auf, um CVE-2024-27198 zu simulieren, zu erkennen und darauf zu reagieren — eine Schwachstelle zur Authentifizierungsumgehung in JetBrains TeamCity 2023.11.3 mithilfe von Pfadverwirrungstechniken.
| Komponente | Technologie | Port |
|---|---|---|
| Opfer-Server | TeamCity 2023.11.3 (Docker) | :8111 |
| Datenbank | PostgreSQL 15 (Docker) | :5432 (intern) |
| SIEM | ELK Stack 8.13 (Docker) | :9200, :5601 |
| IDS | Suricata 7.x | — |
| Angreifer | Kali Linux + Burp Suite | — |
cd 1-lab-setup
docker-compose up -d
| Phase | Taktik | Technik | Beschreibung |
|---|---|---|---|
| 1 | Aufklärung | — | TeamCity-Version 2023.11.3 identifizieren |
| 2 | Erster Zugriff | T1190 | Auth-Bypass über ?jsp=-Pfadverwirrung ausnutzen |
| 3 | Privilegienerweiterung | T1078 | Nicht autorisiertes SYSTEM_ADMIN-Konto erstellen |
| 4 | Persistenz | T1098 | Langlebiges Zugriffstoken generieren |
[TeamCity-Dashboard]

TeamCity 2023.11.3 als Opfer-Server — bestätigte verwundbare Version>
[Kibana-SOC-Dashboard]

Echtzeit-Dashboard zur Logüberwachung mit Zeitachse der Angriffsaktivität (19. Juni 2026)
[Kibana-Alarmregel]
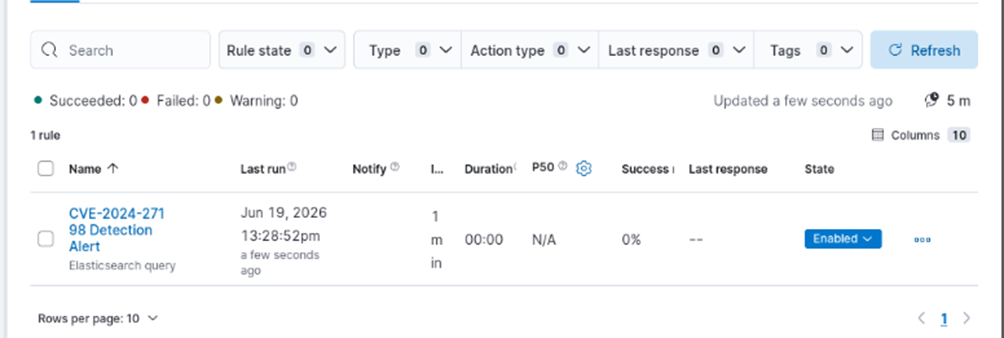
CVE-2024-27198-Erkennungsalarmregel — Aktiviert, prüft jede Minute
.
├── 1-lab-setup/
│   ├── docker-compose.yml      # Full stack: TeamCity + PostgreSQL + ELK
│   ├── logstash.conf           # Log pipeline with suspicious tag detection
│   └── kibana.yml              # Kibana configuration
├── 2-detection/
│   ├── sigma/
│   │   └── cve-2024-27198-detect.yml   # Sigma detection rule (MITRE T1190)
│   └── ids-ips/suricata/
│       └── cve-2024-27198.rules        # Suricata IDS rules (3 rules)
├── 3-incident-response/
│   ├── playbook/
│   │   └── SOC-Playbook.md             # Triage → Containment → Eradication
│   └── containment/
│       └── block-ip.sh                 # Auto IP blocking script
└── 4-evidence/
    └── screenshots/                    # Attack evidence (5 screenshots)
Erkennt Pfadverwirrungsmuster (?jsp=, ;.jsp), die auf TeamCity-REST-API-Endpunkte mit HTTP-200-Antworten abzielen.
| Regel-ID | Beschreibung |
|---|---|
| SID 9000001 | Pfadverwirrung mittels ;.jsp-Suffix |
| SID 9000002 | Nicht autorisierter Zugriff auf /app/rest/users |
| SID 9000003 | POST-Anfrage zur Erstellung eines nicht autorisierten Admins |
Markiert Logs, die ;, .jsp oder jsp= enthalten, automatisch als suspicious und leitet sie an den Elasticsearch-Index teamcity-logs-* weiter.
Siehe 3-incident-response/playbook/SOC-Playbook.md
| Phase | Aktion |
|---|---|
| Triage | Alarm in Kibana-/Suricata-Logs verifizieren |
| Eindämmung | Angreifer-IP über block-ip.sh blockieren |
| Beseitigung | Nicht autorisierte Konten entfernen, Tokens widerrufen, TeamCity patchen |







