

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Boomerang — Agent-Server-HTTP+TCP-Tunnelwerkzeug zum Freigeben mehrerer interner Dienste an externe Netzwerke. Unterstützt mehrstufiges Pivoting und SOCKS-Proxy-Weiterleitung für Red-Team-Operationen. | Kitploit
Tools/GitHubGitHub/paranoidninja/boomerang
Laterale BewegungPenetrationstestsCommand and ControlRed Teaming
GitHubparanoidninja/boomerang

Boomerang

Agent-Server-HTTP+TCP-Tunnelwerkzeug zum Freigeben mehrerer interner Dienste an externe Netzwerke. Unterstützt mehrstufiges Pivoting und SOCKS-Proxy-Weiterleitung für Red-Team-Operationen.

Repository anzeigen
2264040vor 5 JahrenVon Kitploit geprüft
Teilen

Boomerang GitHub All Releases

Boomerang ist ein Tool, um mehrere interne Server mittels HTTP+TCP-Tunneling im Web/Cloud freizugeben. Der Server stellt 2 Ports in der Cloud bereit. Einer wird genutzt, damit sich Tools wie proxychains über Socks verbinden können, der andere dient der Verbindung des Agents. Der Agent kann auf jedem internen Host ausgeführt werden. Der Agent verbindet sich mit dem Server und horcht auf Verbindungen, die an eine interne Maschine, ähnlich einem Socks-Server, weitergeleitet werden können. Detailliertere Informationen finden Sie im folgenden Bild. Funktionen wie Authentifizierung sind in Planung und werden bald hinzugefügt.
Agent und Server sind ziemlich stabil und können im Red Team für mehrere Ebenen des Pivotings und zur Bereitstellung von Diensten für externe/andere Netzwerke verwendet werden.
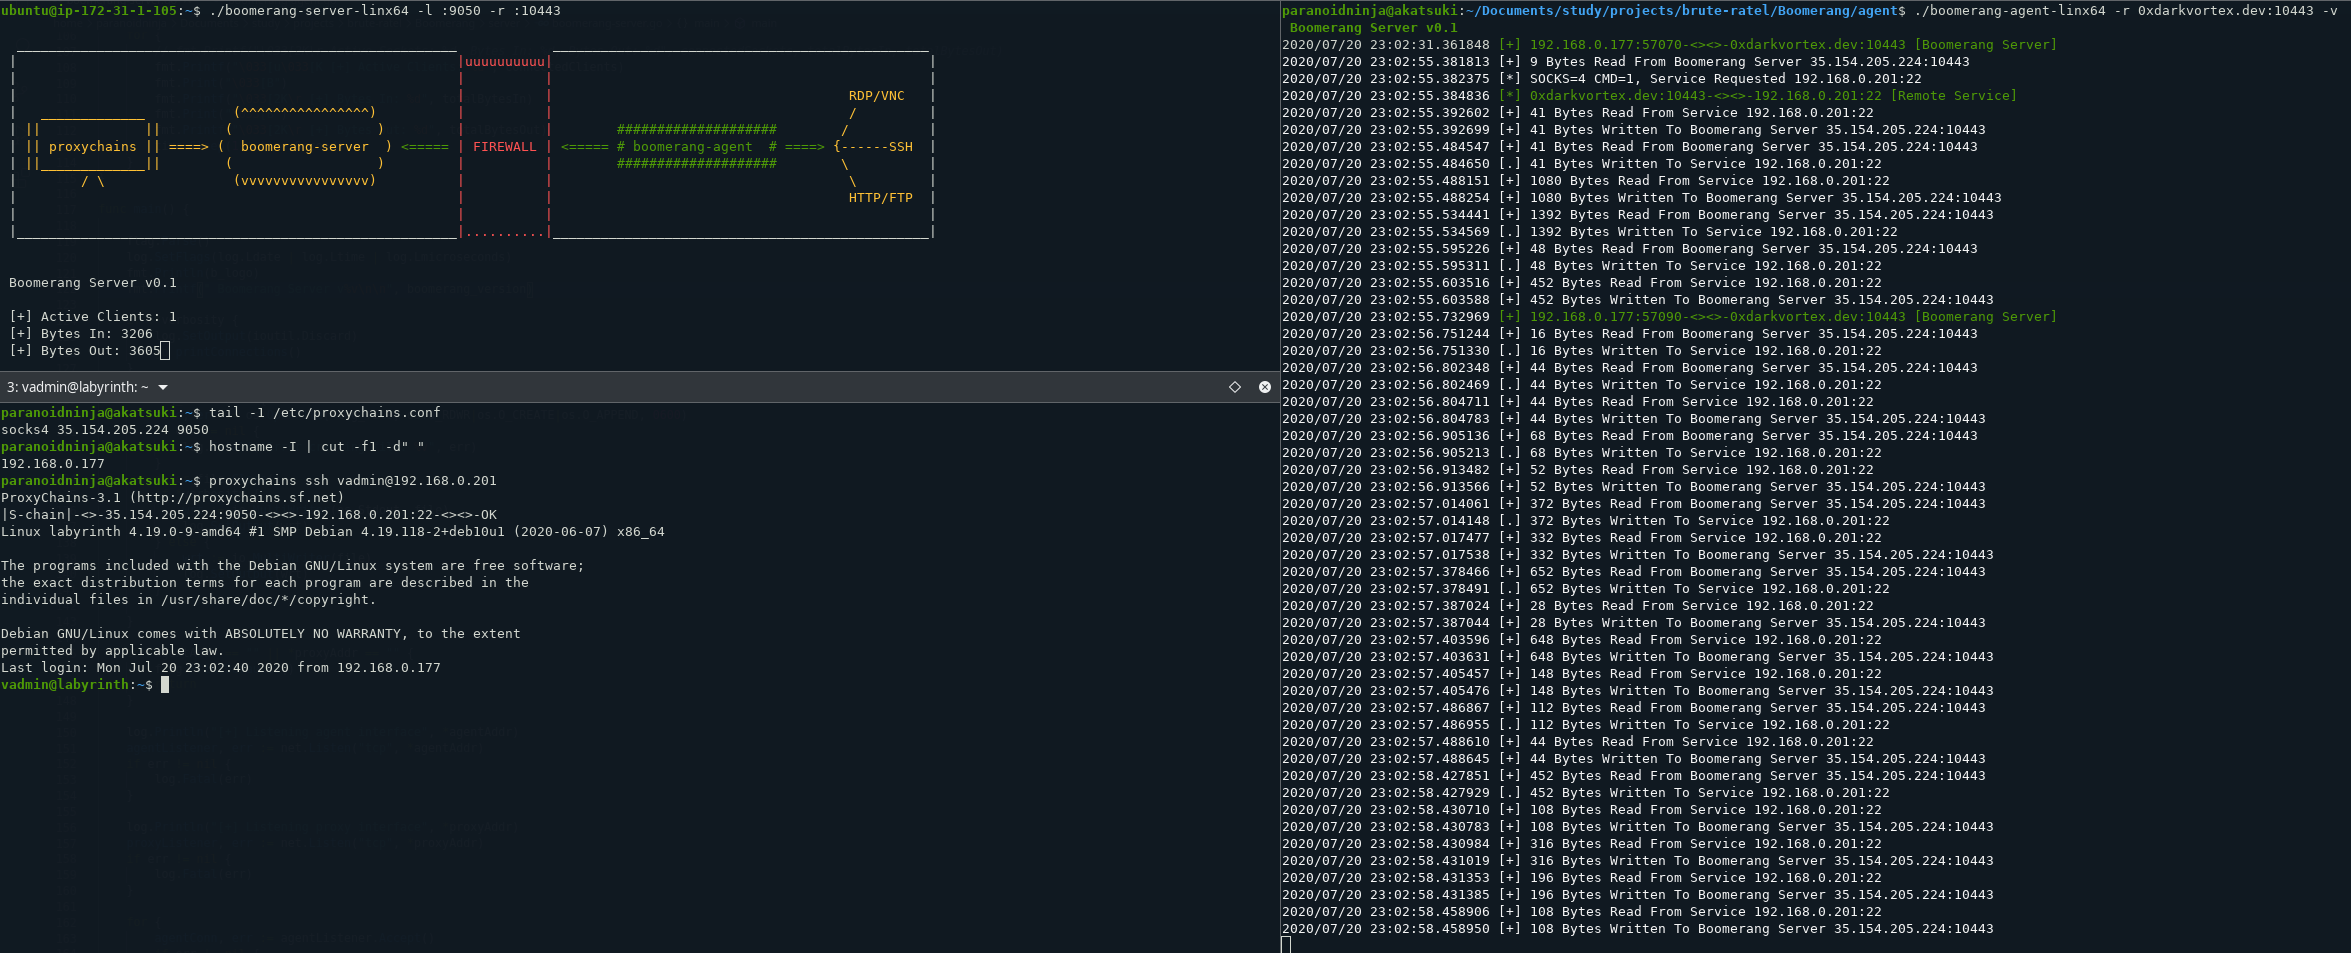

Alt text


Boomerang-Agent und -Server unterstützen Windows, Linux und ARM-Architektur
In Arbeit befindliche Funktionen: Proxy-Authentifizierung (Verwenden Sie bis dahin IP-Whitelisting für C2s)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





