 owasp/mosaic
Koordinationsstruktur für KI-Sicherheitsstandards und -richtlinien, die Fragmentierung reduziert und klare Leitlinien zur Sicherung von KI-Systemen über Organisationen hinweg bietet.


MOSAIC bietet eine Koordinationsstruktur für Organisationen, die KI-Sicherheitsstandards und -richtlinien erstellen, und reduziert Inkonsistenzen, Doppelarbeit, Fehlausrichtungen und Lücken. Das Endziel ist, dass die Landschaft der Standards und Richtlinien klare Orientierung für die Absicherung und Überwachung der KI-Systeme bietet, die wir zunehmend mit allem verbinden und denen wir unsere sensiblen Daten anvertrauen.
Siehe MOSAIC-Mitgliedsorganisationen.
Siehe Roadmap.
Siehe Charta.
Siehe MOSAICstandards.org.
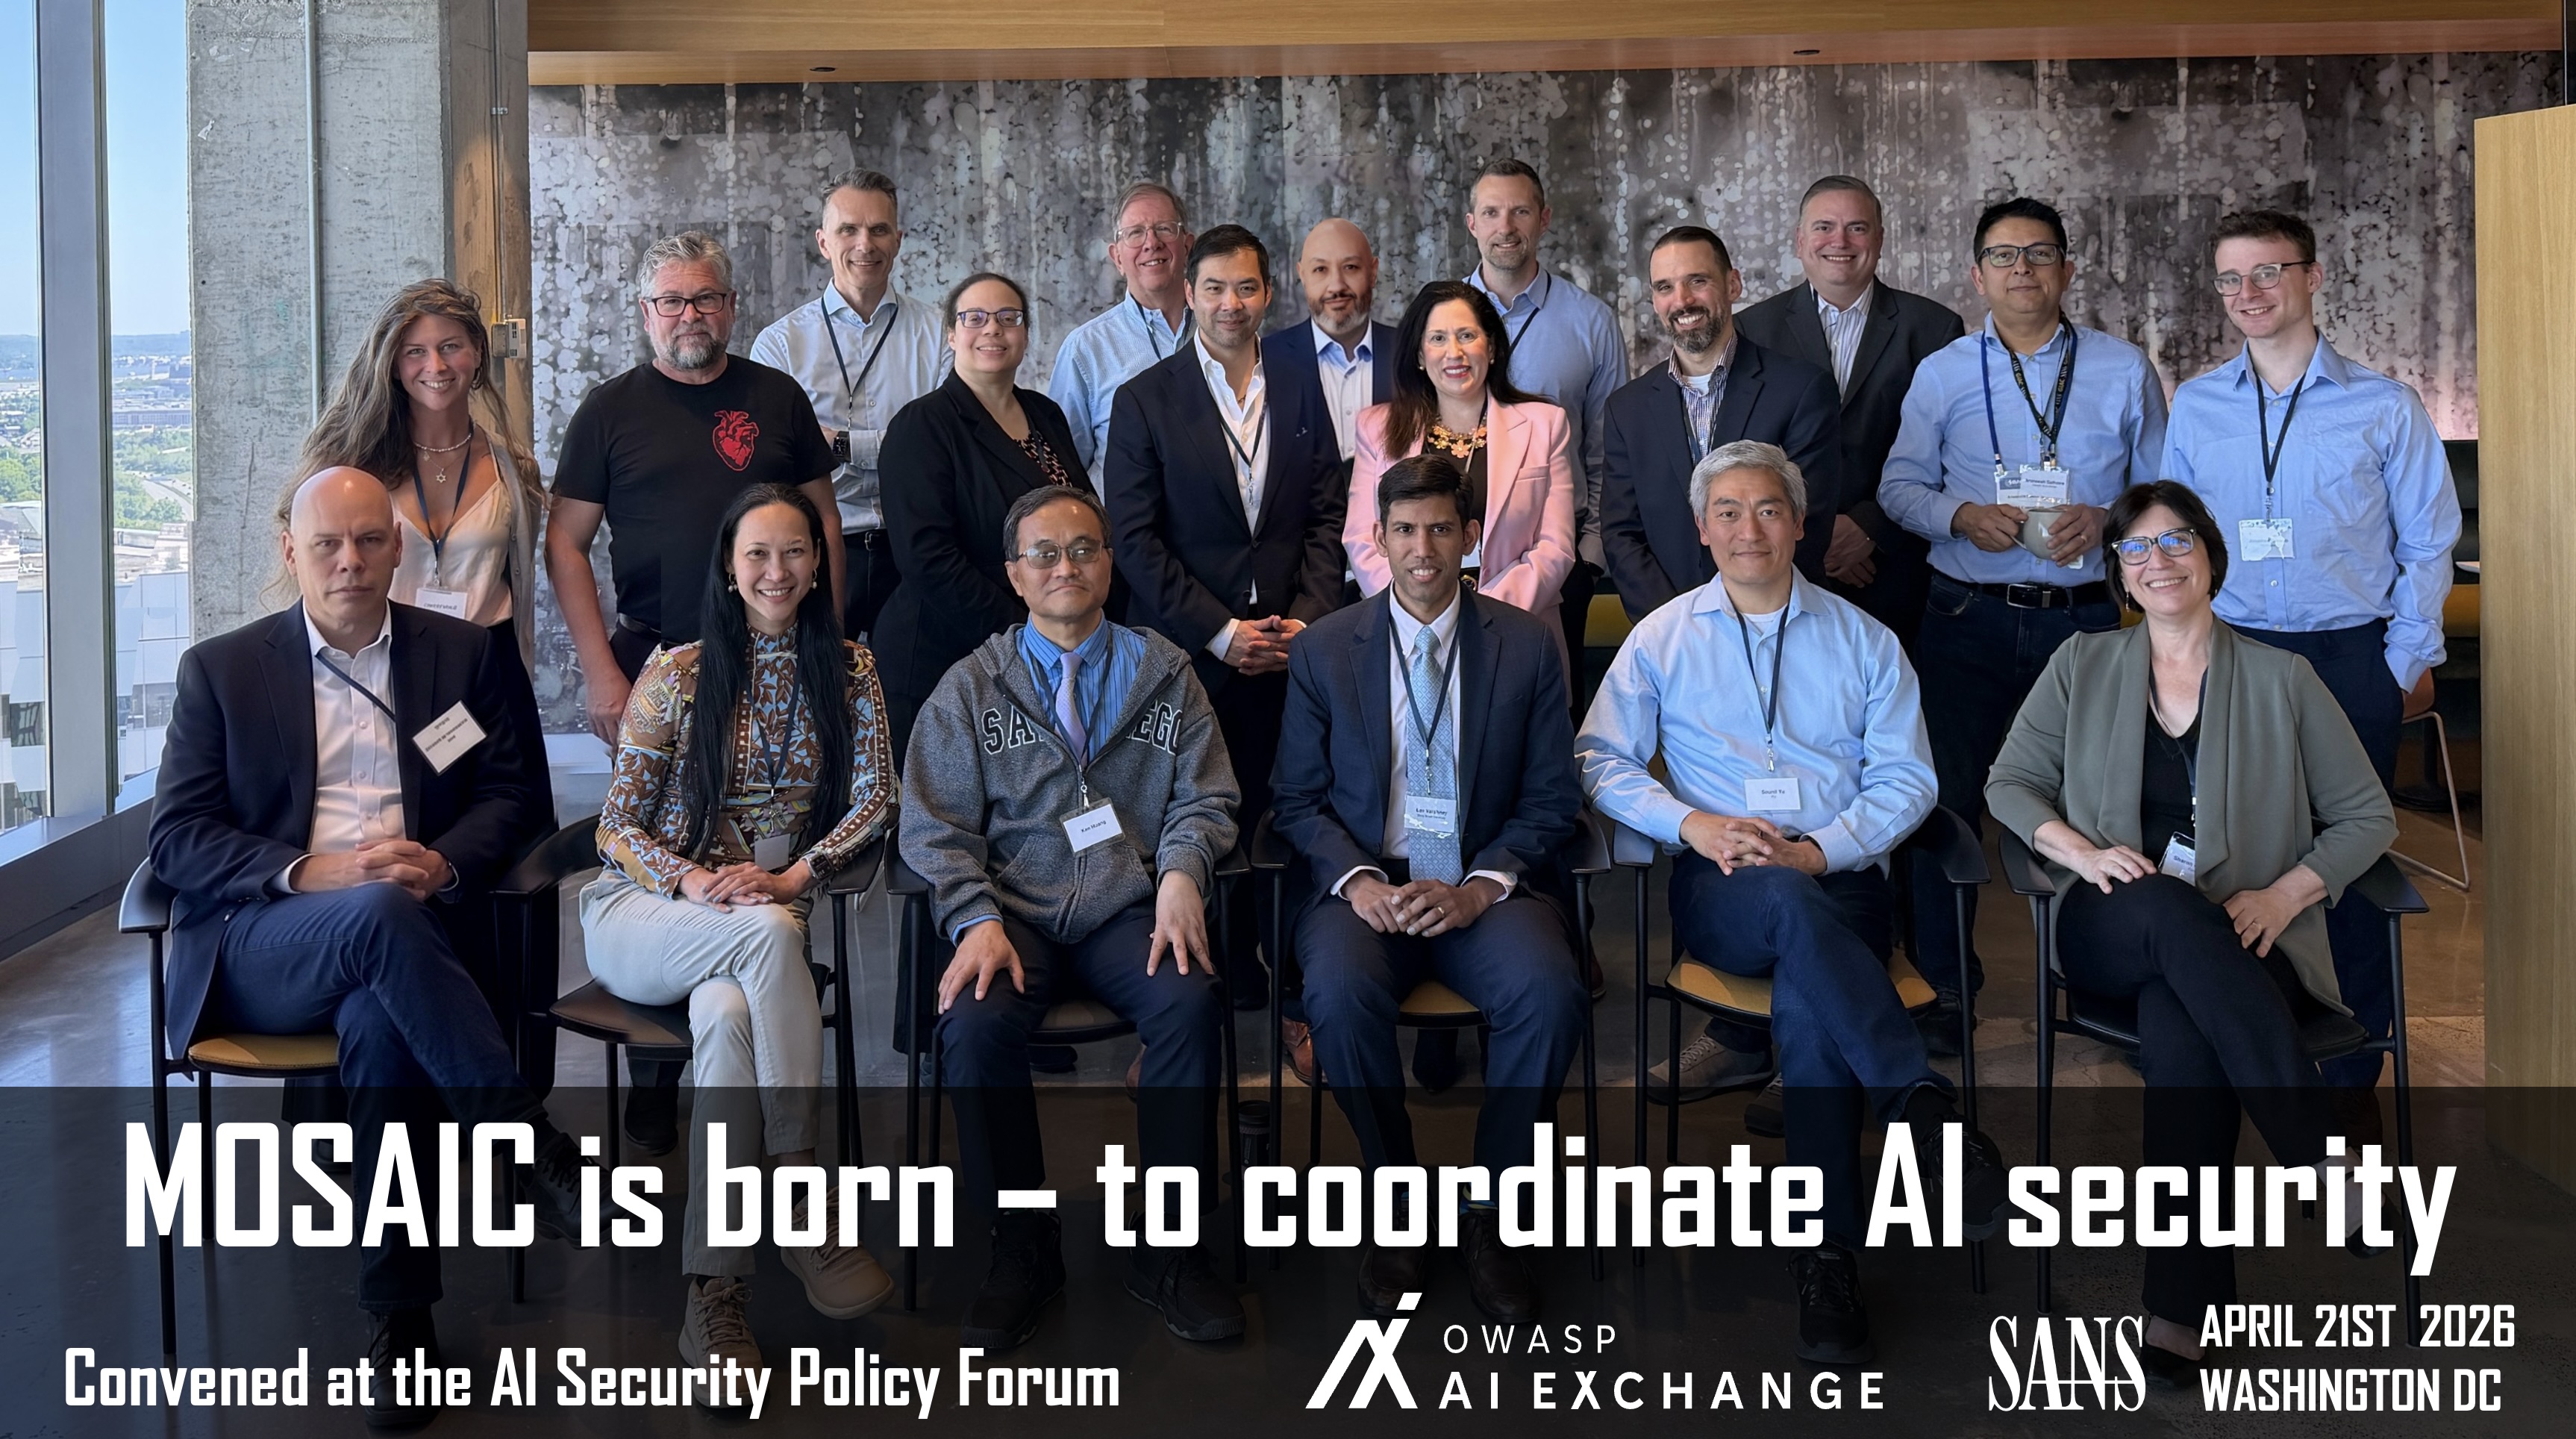
Weitere Informationen in diesem LinkedIn-Beitrag und in den Notizen des Gründungstreffens.
Zur Teilnahme: siehe den Beitragsleitfaden. Diskussionen finden sich hier.
Zum Lesen: siehe dieses README, den docs-Ordner oder die Website.
Arten von Nutzern:
Das Versprechen der KI drängt Organisationen dazu, sie mit allem zu verbinden und ihr sensible Daten anzuvertrauen. Branchenübergreifend findet diese Erkundung mit hoher Geschwindigkeit statt.
Gleichzeitig bringt KI neue Risiken mit sich. Systeme sind sowohl für bestehende als auch für neuartige Angriffsarten anfällig, und diese erfordern spezifische Gegenmaßnahmen. Viele Organisationen sind darauf noch nicht vorbereitet. Infolgedessen werden KI-Systeme schnell zu attraktiven Zielen für Angreifer.
Wir sehen dies bereits in einer wachsenden Zahl von Vorfällen. Wenn Risiken eintreten, verlangsamt sich die Innovation: Projekte werden pausiert, Designs überarbeitet und erheblicher Aufwand wird für Incident Response und Wiederherstellung aufgewendet. Was am Anfang wie Geschwindigkeit aussieht, führt später oft zu Verzögerungen.
Es besteht ein klarer Bedarf an praktischer Orientierung: wie KI-spezifische Bedrohungen identifiziert werden und was dagegen zu tun ist. Das muss nicht komplex sein. Richtig gemacht, beschleunigt es sogar die Entwicklung, indem es Nacharbeit verhindert und Unsicherheit reduziert.
Heute arbeiten viele Initiativen an solcher Orientierung. Allerdings ist die Landschaft fragmentiert. Praktiker sehen sich mit mehreren Frameworks, sich überschneidenden Empfehlungen und inkonsistenter Terminologie konfrontiert. Jede Initiative hat Stärken, aber auch blinde Flecken.
Das Ergebnis ist Verwirrung. Teams tun sich schwer zu entscheiden, was sie befolgen sollen, kombinieren inkompatible Ansätze oder ziehen sich ganz zurück und verlassen sich auf Hoffnung. Das ist eine riskante Position, besonders in einem Bereich, in dem Fehler schnell eskalieren können.
Eine starke Risikobereitschaft in einem schnelllebigen Feld wie KI ist verständlich. Aber ohne klare und abgestimmte Sicherheitsorientierung zu arbeiten, ist kein kalkuliertes Risiko – es ist Exposition. KI erfordert strategische Erkundung.
Jüngste Fortschritte bei der Entdeckung von KI-Schwachstellen, wie das Mythos AI vulnerability discovery system, erhöhen die Dringlichkeit weiter. Sie zeigen, dass Schwachstellen in KI-Systemen nun schneller und in großem Umfang gefunden werden können – oft bevor Entwickler davon wissen. Dies verschiebt das Gleichgewicht zugunsten der Angreifer und verringert den Fehlerspielraum.
Deshalb ist Koordination wichtig. Die Abstimmung von Standards und Orientierung über Initiativen hinweg reduziert Fragmentierung, verbessert die Klarheit und gibt Praktikern einen kohärenten Weg nach vorn. Sie ermöglicht es Organisationen, sich schnell zu bewegen, ohne die Kontrolle zu verlieren.
Sich mit MOSAIC abzustimmen bedeutet, sich mit der Arbeit abzustimmen, die innerhalb der MOSAIC-Mitglieder stattfindet – denn MOSAIC ist der Koordinationsmechanismus.
Was zu tun ist:
Eine großartige Möglichkeit, sich auf die Taxonomie abzustimmen und auf bestehende Arbeit zu verweisen, ist, die Anforderungen in Ihrem Standard mit der Anforderungstaxonomie unter OpenCRE.org zu verlinken.
KI kann ein großartiges Werkzeug zur Unterstützung der Abstimmung sein, da LLMs leistungsstark darin sind, lange Dokumente zu vergleichen und Überschneidungen, Lücken und Diskrepanzen zu identifizieren. Im Open-Source-Projekt OpenCRE entwickeln wir Werkzeuge, um diesen Prozess zu unterstützen und auch die Inhalte der MOSAIC-Mitglieder zu erschließen.
Nicht zuletzt erfordert eine erfolgreiche Abstimmung von Standards per Definition Opfer und Kompromisse. Gute Abstimmung führt typischerweise dazu, dass man bestimmte lang gehegte Überzeugungen loslässt und „seine Lieblinge tötet". Manchmal ist es besser, bestimmte Textteile, die harte Arbeit erfordert haben, zu verwerfen und stattdessen auf eine andere Quelle zu verweisen, die das Thema abdeckt. Das Ergebnis dieses manchmal schmerzhaften Prozesses ist: weniger Wartungsaufwand, mehr Fokus auf Kerninhalte, mehr Abstimmung, mehr Klarheit für Praktiker und daher: bessere Informationssysteme, für eine bessere Welt.
Die öffentliche Website ist eine statische Hugo-Site (Markdown-Inhalte, gemeinsame Layouts, CSS in static/assets/), die über GitHub Actions auf Firebase Hosting bereitgestellt wird.
