
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-0688-Scanner — Schnelles Tool zur Überprüfung von CVE-2020-0688 auf mehreren Hosts mit einer nicht-intrusiven Methode. | Kitploit
Tools/GitHubGitHub/onsec-fr/cve-2020-0688-scanner
AufklärungSchwachstellenscannerExploitationInformationsbeschaffungWebsicherheitPenetrationstests
GitHubonsec-fr/cve-2020-0688-scanner

CVE-2020-0688-Scanner

Schnelles Tool zur Überprüfung von CVE-2020-0688 auf mehreren Hosts mit einer nicht-intrusiven Methode.

Repository anzeigen
371019vor 5 JahrenVon Kitploit geprüft
Teilen

CVE-2020-0688-Scanner

Schnelles C#-Tool zum Überprüfen von CVE-2020-0688 auf mehreren Hosts mit einer nicht-intrusiven Methode.

Features

  • Hosts aus einer Eingabedatei scannen.
  • Passiver Check: Exchange-Version durch Scraping des HTML-Inhalts ermitteln.
  • Erzeugt eine Ausgabedatei.

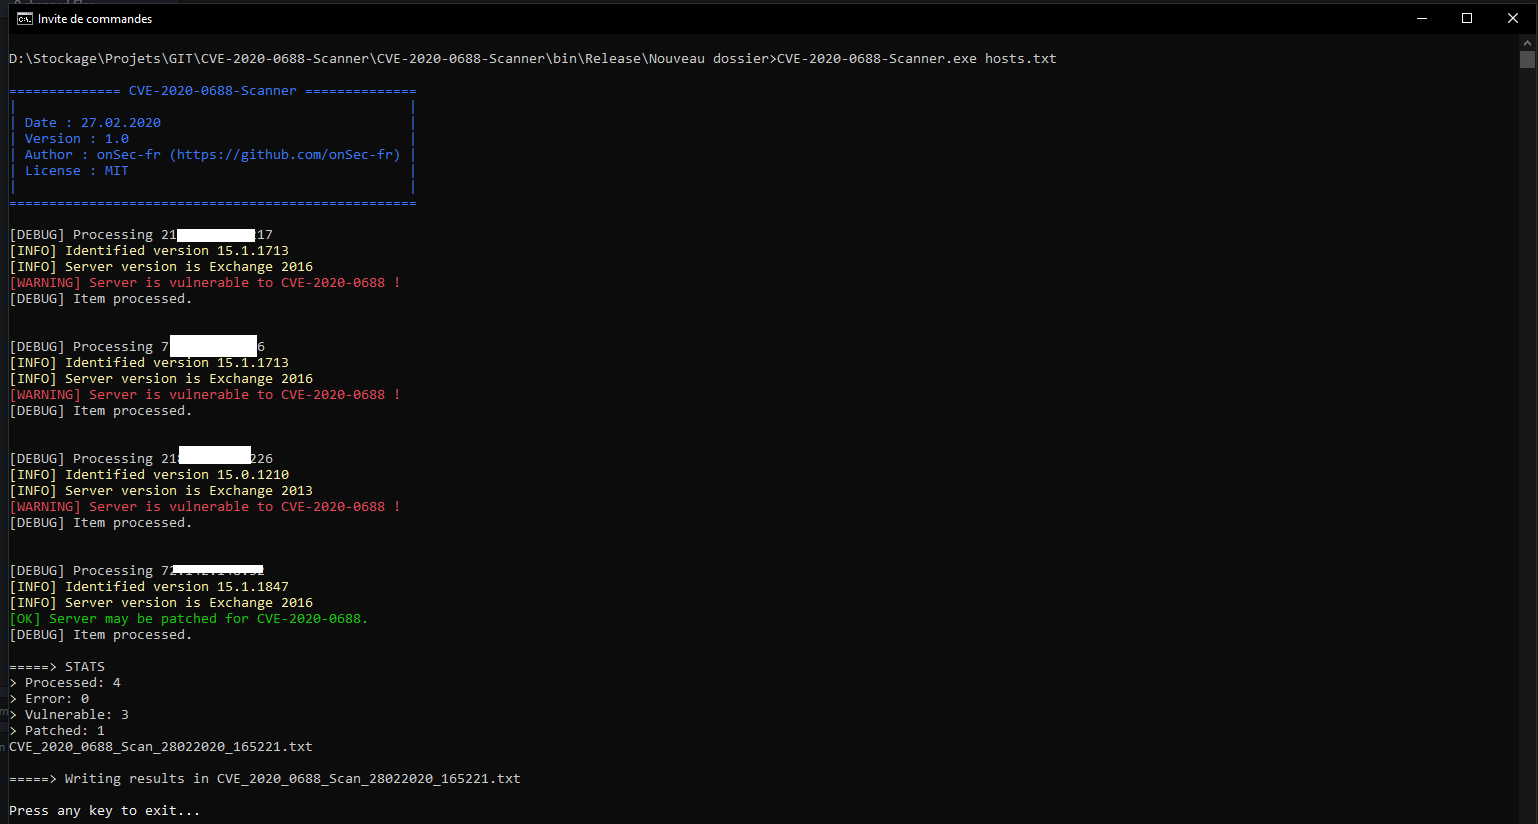
Demo

Verwendung

Voraussetzungen

  • Windows
  • .NET Framework 4.5.2

Download

git clone https://github.com/onSec-fr/CVE-2020-0688-Scanner.git

Ausführen

./CVE-2020-0688-Scanner.exe [path_to_input_file]

Hinweis: Die Eingabedatei kann IP-Adressen, Hostnamen und FQDNs enthalten.

Haftungsausschluss

Dieses Tool wurde entwickelt, um Ihr eigenes System zu testen oder für autorisierte Sicherheitstests. Stellen Sie sicher, dass Sie vor der Verwendung dieses Tools Ihre lokalen Gesetze prüfen.

Einschränkungen

Seit Exchange 2013 können auf diese Weise nur die ersten 3 Teile der Versionsnummer abgerufen werden. Das bedeutet, dass der Server manchmal verwundbar sein kann, wenn er nicht das allerletzte kumulative Update besitzt. In diesem Fall wird der Server als "maybe patched" markiert.


Referenzen

  • Eine inoffizielle Build-Tabelle listet alle bekannten KB-Artikel, Hotfixes, Update-Rollups und andere Builds von MS Exchange Server 2019, 2016, 2013, 2010, 2007, 2003, 2000, 5.5, 5.0 und 4.0 auf, die veröffentlicht wurden. : https://exchangeserverversions.blogspot.com/
  • Analyse von CVE-2020-0688 : https://www.thezdi.com/blog/2020/2/24/cve-2020-0688-remote-code-execution-on-microsoft-exchange-server-through-fixed-cryptographic-keys
  • https://fr.tenable.com/blog/cve-2020-0688-microsoft-exchange-server-static-key-flaw-could-lead-to-remote-code-execution
  • nmap-Implementierung von Kevin Beaumont : https://github.com/PwnPeter/0day-scripts/blob/2845b2d7a62c1baec581afab8fb065dde4f63413/nmap-nse/http-vuln-exchange.nse
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    252

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




