 nshalabi/attack-tools
SQLite-relationales Datenmodell für MITRE ATT&CK plus ein Planungswerkzeug für Adversary Emulation, angereichert mit Red Canary ATOMIC-Tests und APT3-Emulationsplänen.


Werkzeuge für die Arbeit mit dem MITRE™ ATT&CK™-Framework, einschließlich eines relationalen Datenmodells und eines Planungswerkzeugs für Adversary Emulation.
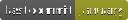
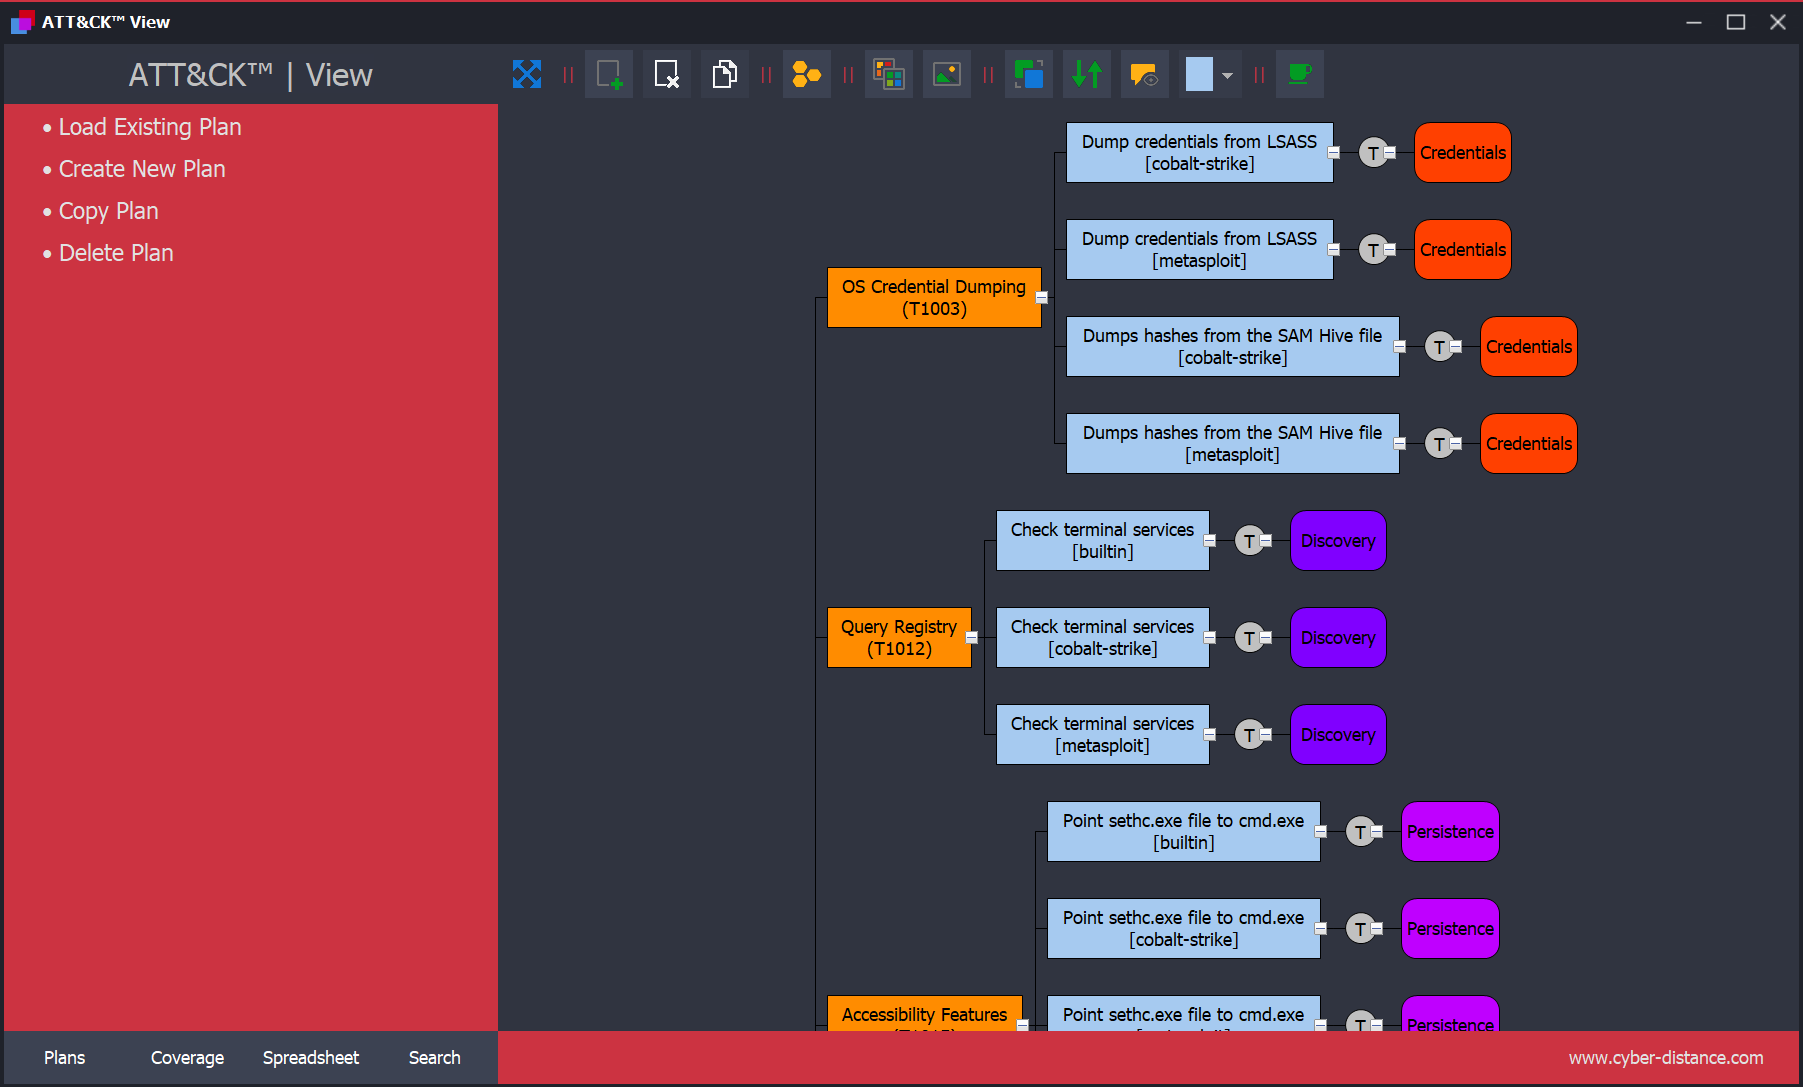
ATT&CK™ View ist ein Planungswerkzeug, das Verteidigern hilft, Adversary-Emulation-Pläne unter Verwendung des MITRE™ ATT&CK™-Frameworks zu entwerfen.
Es bietet einen strukturierten Ansatz und wird mit einem vollständigen Adversary-Emulation-Plan für APT3 (entwickelt von MITRE™) ausgeliefert. Es dient außerdem als Beispiel für die Nutzung des relationalen Datenmodells und dafür, wie das Modell (erweitert) mit zusätzlichen Daten wie Red Canary ATOMIC™-Tests angereichert werden kann.
(Quelle: MITRE Adversary Emulation Plans)
Das ATT&CK™-Framework wird weithin verwendet, aber viele Anwendungsfälle erfordern ATT&CK-fähige Werkzeuge.
Dieses Repository stellt eine relationale Datenbank (SQLite) bereit, um die Integration zu vereinfachen und den Aufbau eigener Werkzeuge oder die Verknüpfung von ATT&CK mit anderen Frameworks zu ermöglichen.
Denken Sie in Begriffen eines Datenmodells statt der zugrunde liegenden Datenbanktechnologie — das Schema kann an jedes DBMS angepasst werden.
Beispielhaftes konzeptionelles Modell (in jedem RDBMS implementierbar):

Nachfolgend finden Sie Beispiel-SQL-Abfragen zum Erkunden der ATT&CK™-Datenbank.
Um sie auszuführen, verwenden Sie ein beliebiges SQLite-Verwaltungswerkzeug (siehe SQLite Management Tools).
SELECT name
FROM sdos_object
WHERE type IS "attack-pattern";
AUSGABE
| Name |
|---|
| .bash_profile and .bashrc |
| Access Token Manipulation |
| Accessibility Features |
| Account Discovery |
| Account Manipulation |
| ... |
SELECT id, name
FROM sdos_object
WHERE type IS "attack-pattern";
AUSGABE
| id | name |
|---|---|
| attack-pattern--01df3350-ce05-4bdf-bdf8-0a919a66d4a8 | .bash_profile and .bashrc |
| attack-pattern--dcaa092b-7de9-4a21-977f-7fcb77e89c48 | Access Token Manipulation |
| attack-pattern--9b99b83a-1aac-4e29-b975-b374950551a3 | Accessibility Features |
| attack-pattern--72b74d71-8169-42aa-92e0-e7b04b9f5a08 | Account Discovery |
| attack-pattern--a10641f4-87b4-45a3-a906-92a149cb2c27 | Account Manipulation |
| ... | |
Das Feld id ist ein eindeutiger Schlüssel, der häufig in vielen SQL-Abfragen verwendet wird
Die externen Referenzen werden in der Tabelle external_references gespeichert. Da eine ATT&CK™-Technik eine oder mehrere Referenzen haben kann, ist die Verbindung zwischen den beiden Tabellen der Technik-Identifikator (siehe vorherige Abfrage). Ich werde mehrere Möglichkeiten auflisten, auf die externen Referenzen zuzugreifen
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND external_references.source_name IS "mitre-attack";
AUSGABE
| name | external_id |
|---|---|
| .bash_profile and .bashrc | T1156 |
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| ... | |
SELECT name, external_id
FROM sdos_object INNER JOIN external_references
  ON sdos_object.id = external_references.fk_object_id
WHERE sdos_object.type IS "attack-pattern"
  AND x_mitre_platforms_windows IS "true"
  AND external_references.source_name IS "mitre-attack";
AUSGABE
| name | external_id |
|---|---|
| Access Token Manipulation | T1134 |
| Accessibility Features | T1015 |
| Account Discovery | T1087 |
| Account Manipulation | T1098 |
| AppCert DLLs | T1182 |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "malware";
AUSGABE
| Name | Beschreibung |
|---|---|
| 3PARA RAT | 3PARA RAT ist ein Remote-Access-Tool (RAT), das in C++ programmiert wurde und von Putter Panda verwendet wird. (Citation: CrowdStrike Putter Panda) Aliase: 3PARA RAT |
| 4H RAT | 4H RAT ist Malware, die mindestens seit 2007 von Putter Panda verwendet wird. (Citation: CrowdStrike Putter Panda) Aliase: 4H RAT |
| ADVSTORESHELL | ADVSTORESHELL ist ein Spionage-Backdoor, das mindestens von 2012 bis 2016 von APT28 verwendet wurde. Es wird im Allgemeinen für langfristige Spionage eingesetzt und auf Zielen bereitgestellt, die nach einer Aufklärungsphase als interessant eingestuft werden. (Citation: Kaspersky Sofacy) (Citation: ESET Sednit Part 2) Aliase: ADVSTORESHELL, NETUI, EVILTOSS, AZZY, Sedreco |
| ASPXSpy | ASPXSpy ist eine Web-Shell. Sie wurde von Akteuren der Threat Group-3390 modifiziert, um die Version ASPXTool zu erstellen. (Citation: Dell TG-3390) Aliase: ASPXSpy, ASPXTool |
| Agent.btz | Agent.btz ist ein Wurm, der sich hauptsächlich über Wechseldatenträger wie USB-Laufwerke verbreitet. Berichten zufolge infizierte er 2008 Netzwerke des US-Militärs. (Citation: Securelist Agent.btz) Aliase: Agent.btz |
| ... | |
SELECT name, description
FROM sdos_object
WHERE type IS "intrusion-set";
AUSGABE

