
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
fake-sms — Ein einfaches Befehlszeilen-Tool, mit dem Sie die auf Telefonnummern basierende SMS-Verifizierung umgehen können, indem Sie eine temporäre Telefonnummer verwenden, die wie ein Proxy fungiert. | Kitploit
Tools/GitHubGitHub/narasimha1997/fake-sms
Allgemeine DienstprogrammeOSINT (Open-Source-Intelligence)InformationsbeschaffungPrivatsphäre
GitHubnarasimha1997/fake-sms

fake-sms

Ein einfaches Befehlszeilen-Tool, mit dem Sie die auf Telefonnummern basierende SMS-Verifizierung umgehen können, indem Sie eine temporäre Telefonnummer verwenden, die wie ein Proxy fungiert.

Repository anzeigen
2.8k18486vor 4 JahrenVon Kitploit geprüft
Teilen

Fake-SMS

Ein einfaches Kommandozeilen-Tool, mit dem du die SMS-Verifizierung per Telefonnummer umgehen kannst, indem du eine temporäre Telefonnummer verwendest, die als Proxy fungiert.

Neuestes Update: Das Tool verwendet nicht mehr upmasked.com, da der Dienst nicht mehr verfügbar ist. Wir verwenden einen anderen Anbieter, der mehr Telefonnummern in mehr Ländern bereitstellt. Stelle sicher, dass du den main-Branch ziehst, bevor du kompilierst.

Funktionen:

  • Geschrieben in Go-1.15 (mit Modulunterstützung aktiviert)
  • Bietet eine interaktive CLI, die einfacher zu bedienen ist.
  • Bietet eine lokale dateibasierte Datenbank zum Speichern und Verwalten einer Liste von gefälschten Telefonnummern, damit du sie dir merken und wiederverwenden kannst.

Voraussetzungen:

  • Programmiersprache Go – 1.15+

Zum Bauen:

Der Bauprozess ist einfach, genau wie bei jedem anderen Go-Modul. Folge den Schritten unten:

export GOBIN=$PWD/bin
go install

Dies erstellt die Binärdatei und legt sie in bin/ ab. Du kannst auch die vorgefertigte Binärdatei verwenden, die unter bin/ verfügbar ist.
Schritte zur Verwendung:

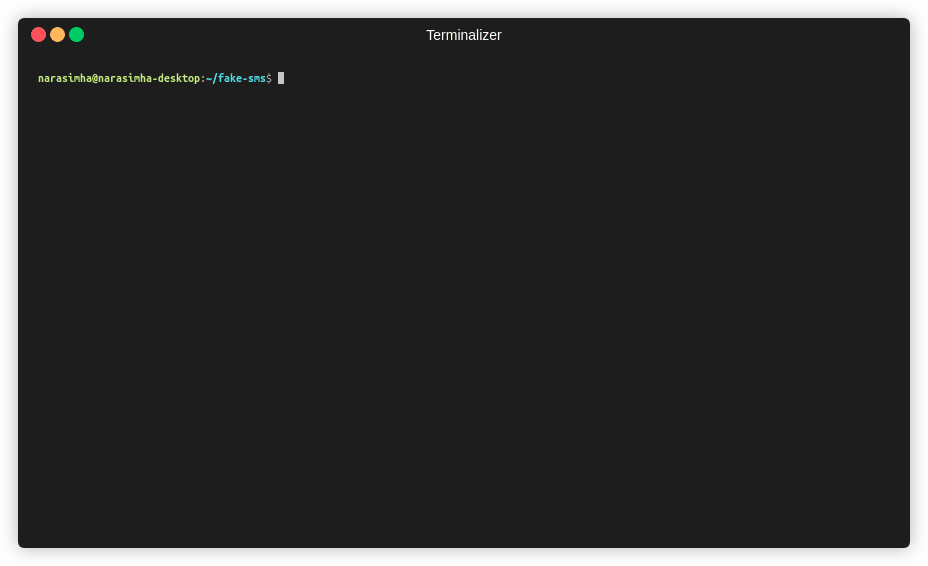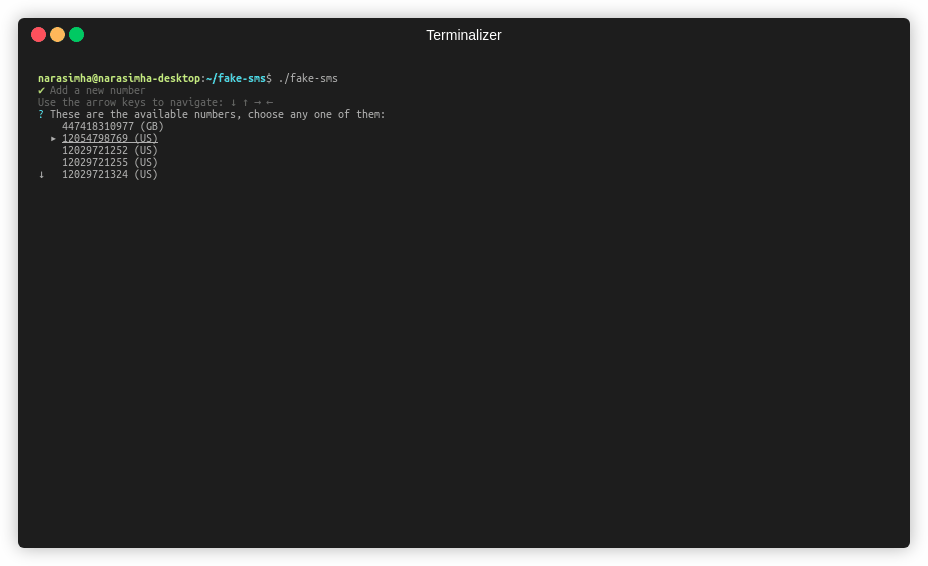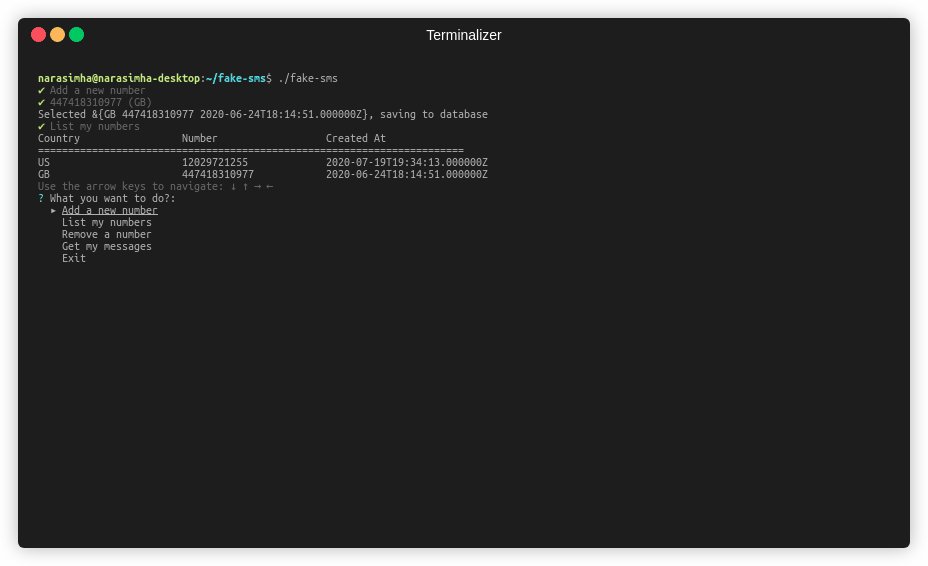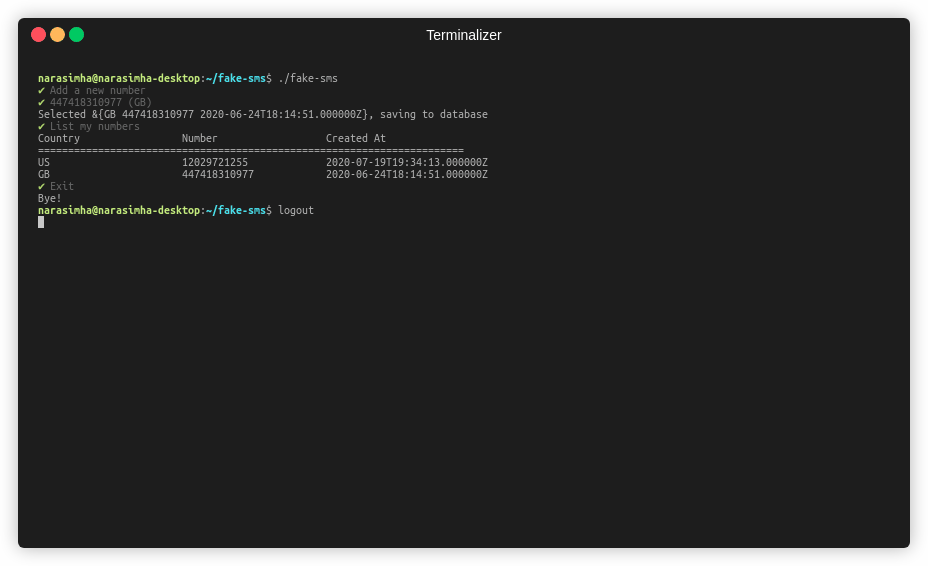
  1. Registriere eine Nummer in der lokalen DB: Du kannst eine Nummer registrieren, indem du eine der verfügbaren Nummern auswählst, wie unten gezeigt.

Nummer registrieren

  1. Rufe die Nachrichten von einer beliebigen registrierten Nummer ab: Du kannst eine Nummer auswählen, die in Schritt 1 gespeichert wurde, und ihre Nachrichten als Liste anzeigen. Das Tool speichert den Auszug auch als JSON im Format ${PWD}/ausgewaehlte-telefonnummer.json. Wie unten gezeigt:

Nachrichten abrufen

  1. Optional kannst du die gespeicherten Nummern löschen oder auflisten.

Danksagungen

Ein ähnliches Tool ist auch als reines Shell-Skript verfügbar. Schau es dir an.

Mitwirken

Das Tool ist sehr einfach und ich denke nicht, dass eine große Funktion fehlt. Aber ich begrüße jede Art von Vorschlägen, Verbesserungen oder Fehlerbehebungen aus der Community. Bitte öffne ein Issue zur Diskussion oder erstelle direkt einen Pull-Request!!


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




