
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/n0mi1k/pmkidcracker
Passwort-CrackingWi-Fi-PrüfungDrahtlose SicherheitPenetrationstests
GitHubn0mi1k/pmkidcracker

pmkidcracker

Ein Werkzeug zum Knacken von WPA2-Passphrasen mit PMKID-Wert ohne Clients oder De-Authentifizierung

Repository anzeigen
23330146vor 3 JahrenVon Kitploit geprüft
Teilen

PMKID WPA2 Cracker

Dieses Programm ist ein in Python geschriebenes Tool, um den Pre-Shared Key eines WPA2-WLAN-Netzwerks ohne Deauthentifizierung oder die Anwesenheit von Clients im Netzwerk wiederherzustellen. Es nutzt die Schwäche bestimmter Access Points aus, die den PMKID-Wert in der ersten EAPOL-Nachricht preisgeben.

Program Usage

python pmkidcracker.py -s <SSID> -ap <APMAC> -c <CLIENTMAC> -p <PMKID> -w <WORDLIST> -t <THREADS(Optional)>
help

HINWEIS: apmac, clientmac und pmkid müssen als Hexadezimalstring angegeben werden, z. B. b8621f50edd9

Wie der PMKID berechnet wird

Die beiden Hauptformeln zur Berechnung eines PMKID lauten:

  1. Berechnung des Pairwise Master Key (PMK): Passphrase + Salt(SSID) => PBKDF2(HMAC-SHA1) mit 4096 Iterationen
  2. PMKID-Berechnung: HMAC-SHA1[pmk + ("PMK Name" + bssid + clientmac)]

Dies dient nur dem Verständnis; beide Funktionen sind bereits in find_pw_chunk und calculate_pmkid implementiert.

Erhalten des PMKID

Nachfolgend die Schritte, um den PMKID manuell durch die Untersuchung der Pakete in Wireshark zu erhalten.

*Sie können Hcxtools oder Bettercap verwenden, um den PMKID ohne die unten stehenden Schritte schnell zu erhalten. Die manuelle Methode dient dem Verständnis.

Um den PMKID manuell aus wireshark zu erhalten, versetzen Sie Ihre WLAN-Antenne in den Monitor-Modus und beginnen Sie mit airodump-ng oder ähnlichen Tools, alle Pakete aufzuzeichnen. Stellen Sie dann eine Verbindung zum Access Point mit einem ungültigen Passwort her, um die erste EAPOL-Handshake-Nachricht zu erfassen. Befolgen Sie die nächsten 3 Schritte, um die für die Argumente benötigten Felder zu erhalten.

Öffnen Sie den pcap-Dump in WireShark:

  • Filtern Sie in WireShark mit wlan_rsna_eapol.keydes.msgnr == 1, um nur Pakete der ersten EAPOL-Nachricht anzuzeigen.
  • Erweitern Sie im EAPOL-1-Paket das Feld IEEE 802.11 QoS Data, um die AP-MAC und Client-MAC zu erhalten.
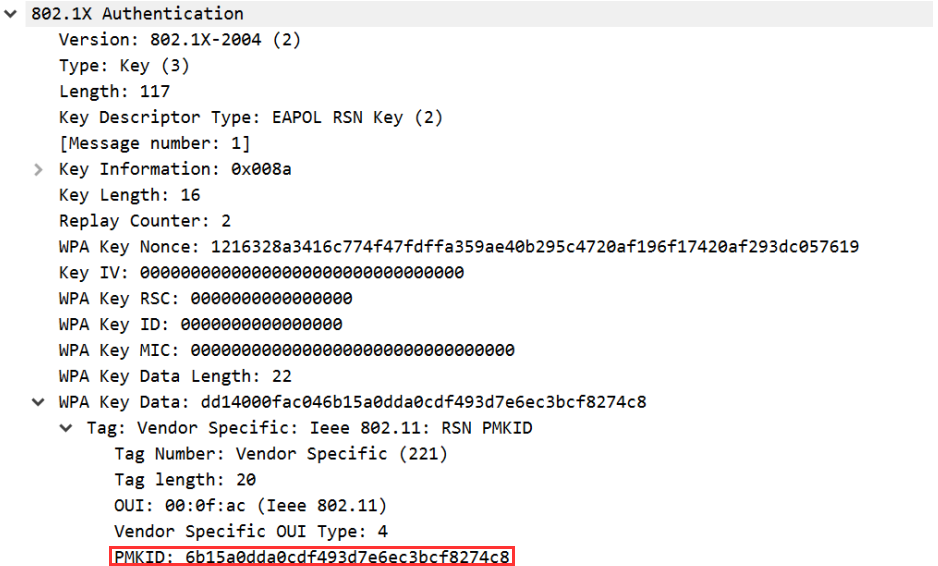
  • Erweitern Sie im EAPOL-1-Paket 802.1 Authentication > WPA Key Data > Tag: Vendor Specific. Der PMKID befindet sich darunter.

Wenn der Access Point anfällig ist, sollten Sie den PMKID-Wert wie im folgenden Screenshot sehen:
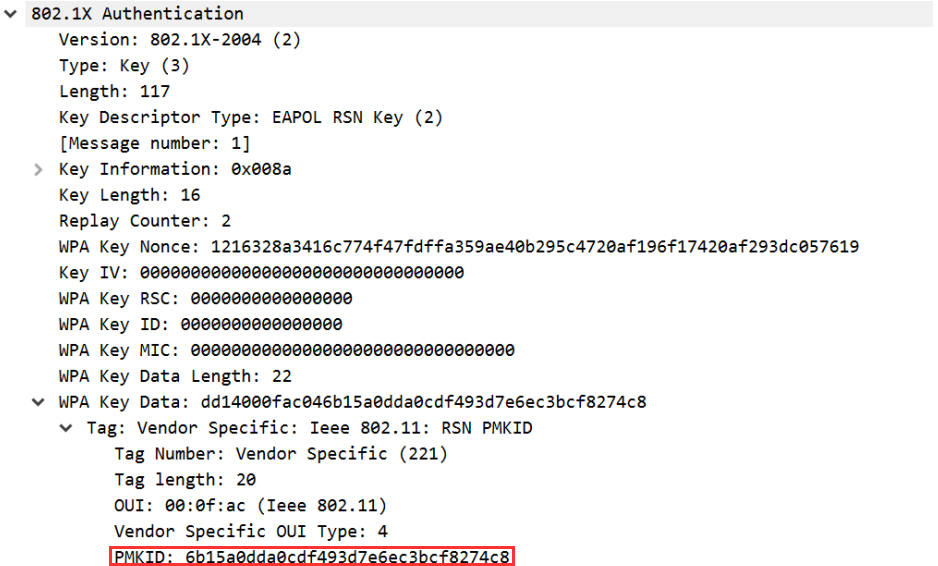
pmkid

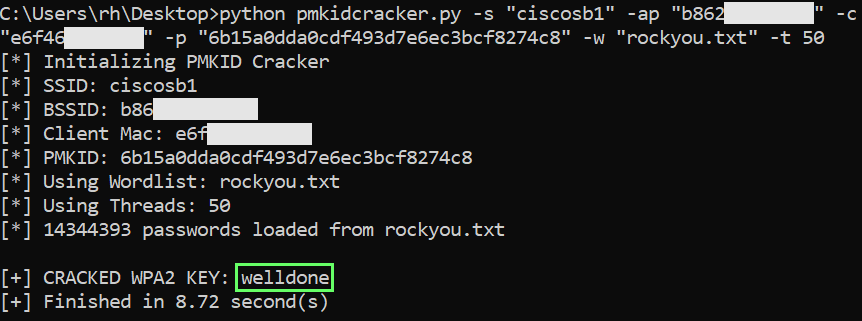
Demonstrationslauf

cracked

Haftungsausschluss

Dieses Tool dient ausschließlich zu Bildungs- und Testzwecken. Verwenden Sie es nicht, um die Sicherheitslücke in einem Netzwerk auszunutzen, das Ihnen nicht gehört oder für das Sie keine Testberechtigung haben. Die Autoren dieses Skripts übernehmen keine Verantwortung für Missbrauch oder Schäden, die durch seine Verwendung entstehen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →