 mmakingdom/cve-2025-63419
CrushFTP vor 11.3.7_60 ist anfällig für HTML-Injection. Der webbasierte Server verfügt über eine Funktion, mit der Benutzer Dateien teilen können; die Funktion übernimmt den Dateinamen ohne Bereinigung in ein E-Mail-Textfeld, was zu HTML-Injection führt.

CrushFTP vor 11.3.7_60 ist anfällig für HTML-Injection. Der webbasierte Server verfügt über eine Funktion, mit der Benutzer Dateien freigeben können; diese Funktion spiegelt den Dateinamen ohne Bereinigung in ein E-Mail-Body-Feld wider, was zu HTML-Injection führt.
CWE-79 — Unsachgemäße Neutralisierung von Eingaben während der Webseitengenerierung (Cross-Site Scripting)
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:U/C:N/I:L/A:N
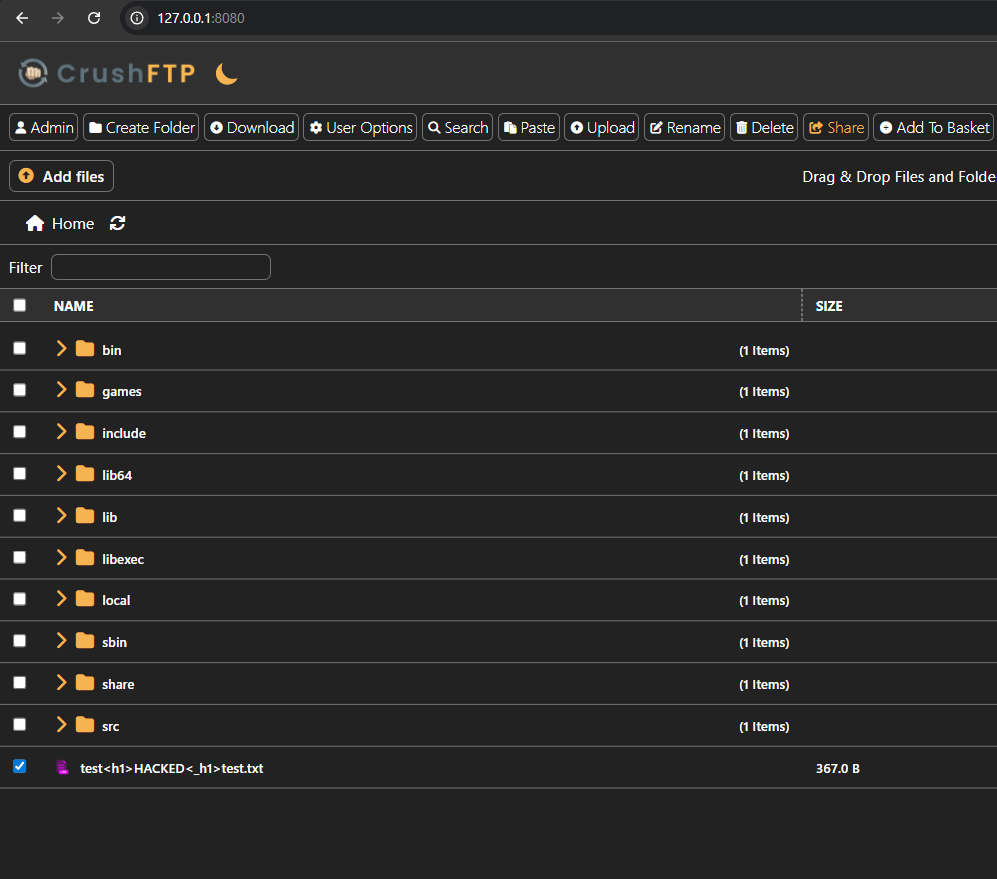
Der webbasierte Server von CrushFTP verfügt über eine Funktion, mit der Benutzer Dateien freigeben können; diese Funktion spiegelt den Dateinamen ohne Bereinigung in ein E-Mail-Body-Feld wider, was zu HTMLi führt. Obwohl die Funktion absichtlich eine begrenzte Nutzung von HTML-Code unterstützt, macht das Fehlen einer Bereinigung diese Injection unbeabsichtigt und stellt eine geringe Auswirkung auf die Integrität dar.
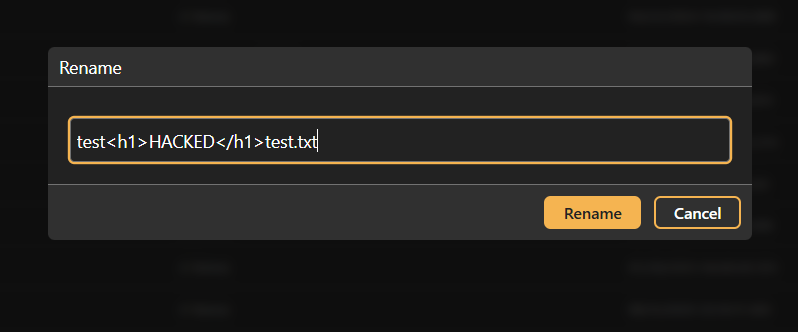
test<h1>HACKED</h1>test.txt

Muntadhar Ahmed






