Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
undetected-httpx — Keine 403 Forbidden mehr. Ein spezialisiertes httpx-ähnliches Toolkit zur WAF-Umgehung. | Kitploit
Tools/GitHubGitHub/michele0303/undetected-httpx
AufklärungWeb-Proxys & AbfangenIDS/IPS-UmgehungInformationsbeschaffungWAF-UmgehungWebsicherheitAnti-BotFingerabdruck-Spoofing
GitHubmichele0303/undetected-httpx

undetected-httpx

Keine 403 Forbidden mehr. Ein spezialisiertes httpx-ähnliches Toolkit zur WAF-Umgehung.

Repository anzeigen
21166vor 1 MonatVon Kitploit geprüft
Teilen

undetected-httpx 2.0

Go 1.26 oder neuer HTTPCloak-Browser-Transport MIT-Lizenz

undetected-httpx ist ein HTTP-Probing-Toolkit, das auf ProjectDiscovery's httpx aufbaut und Browser-TLS- sowie HTTP/2-Fingerprints von HTTPCloak bezieht.

Version 2.0 ersetzt den Python-Wrapper durch einen Go-Fork von httpx v1.12.0. Sie erhalten die Upstream-Probes, Flags und Ausgabeformate, wobei HTTPCloak v1.7.3 den Haupt-HTTP-Transport übernimmt. Das Standard-Browserprofil ist chrome-latest.


📦 Installation

Installation mit Go 1.26.0+:

go install github.com/Michele0303/undetected-httpx/v2/cmd/undetected-httpx@latest

Verwenden Sie @v2.0.0 statt @latest, um die Release-Version festzulegen. Fügen Sie Ihr Go-Binärverzeichnis zu PATH hinzu: $GOBIN oder $(go env GOPATH)/bin, wenn GOBIN nicht gesetzt ist.

Vorkompilierte Binärdateien für Linux und macOS sind in den Releases verfügbar.

Aus einem Quellcode-Checkout bauen
git clone --branch v2.0.0 https://github.com/Michele0303/undetected-httpx.git
cd undetected-httpx
make build
./bin/undetected-httpx -h

Führen Sie make install aus, um den Befehl in Ihrem Go-Binärverzeichnis zu installieren.

Das vorherige Python-Paket verbleibt in legacy/python; siehe die Migrationsanleitung beim Upgrade.


🎭 Vergleich aus der Praxis

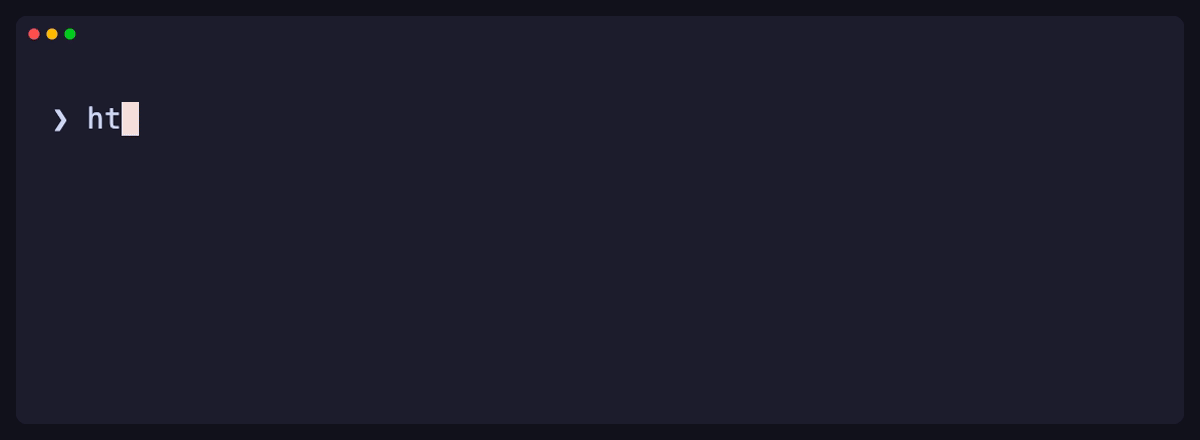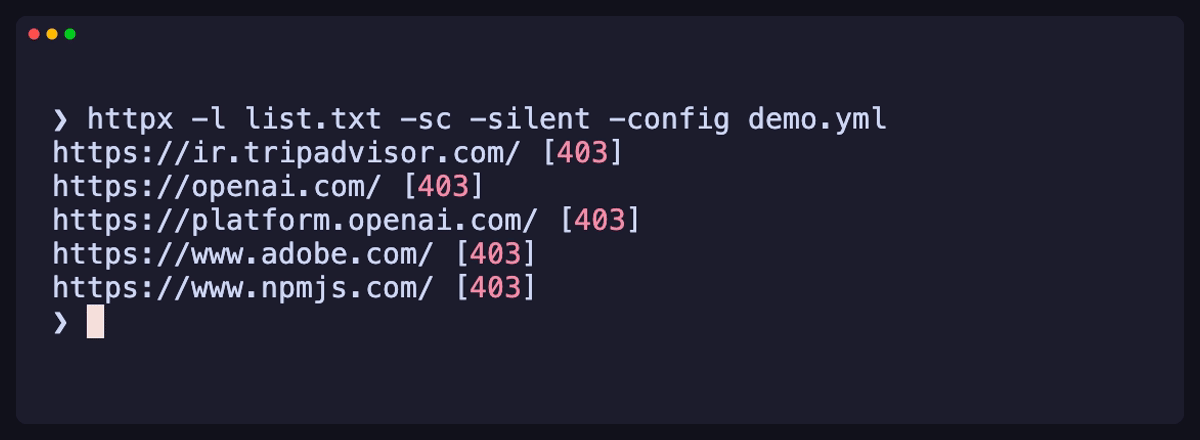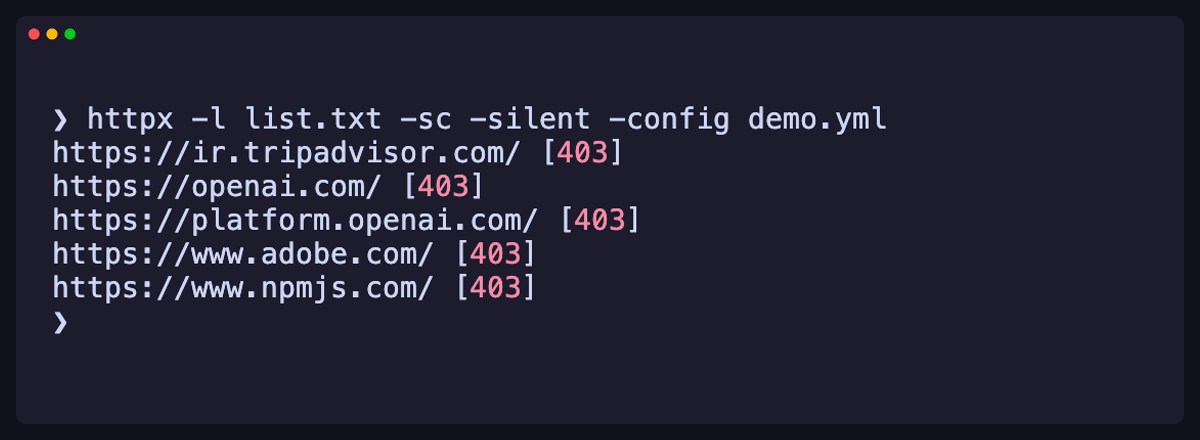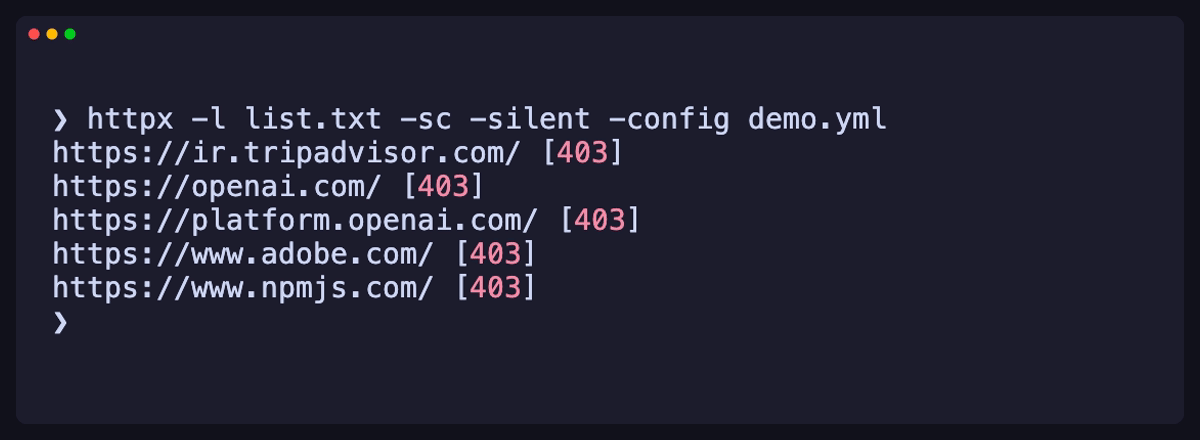
Bei denselben fünf ausgewählten URLs und demselben User-Agent gab httpx 403 Forbidden zurück, während undetected-httpx 200 OK zurückgab.

undetected-httpx 2.0
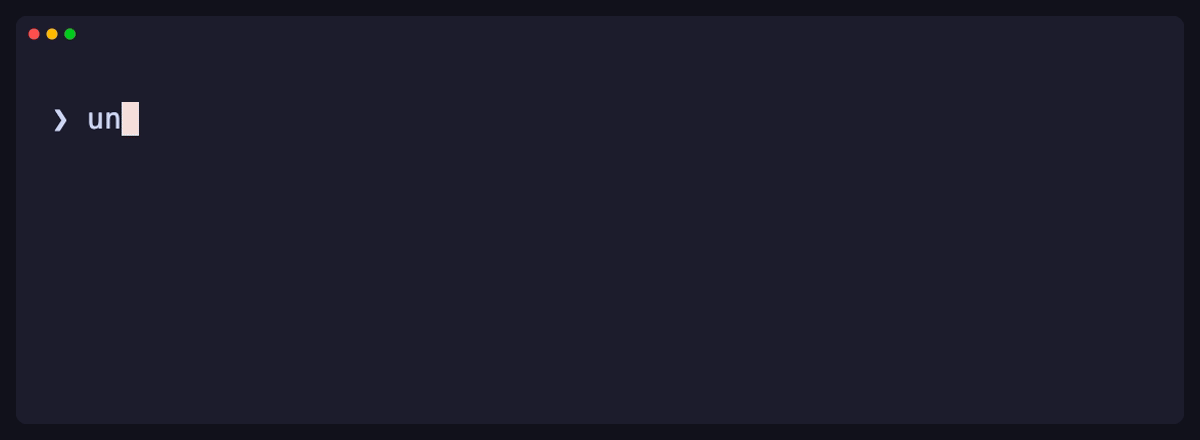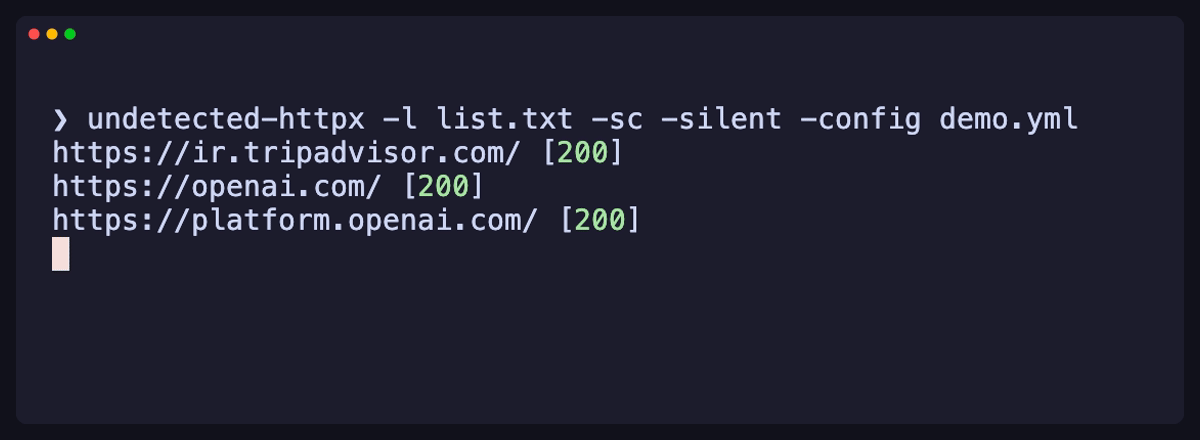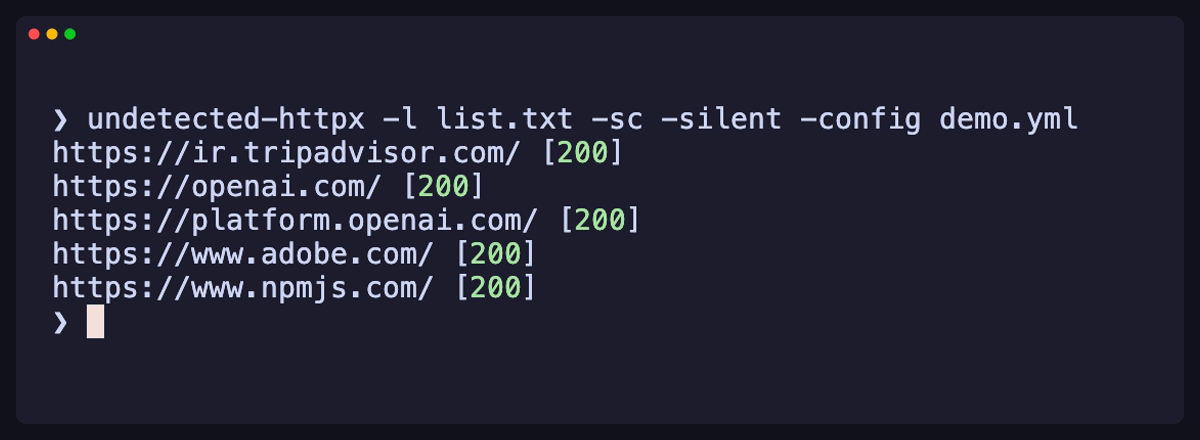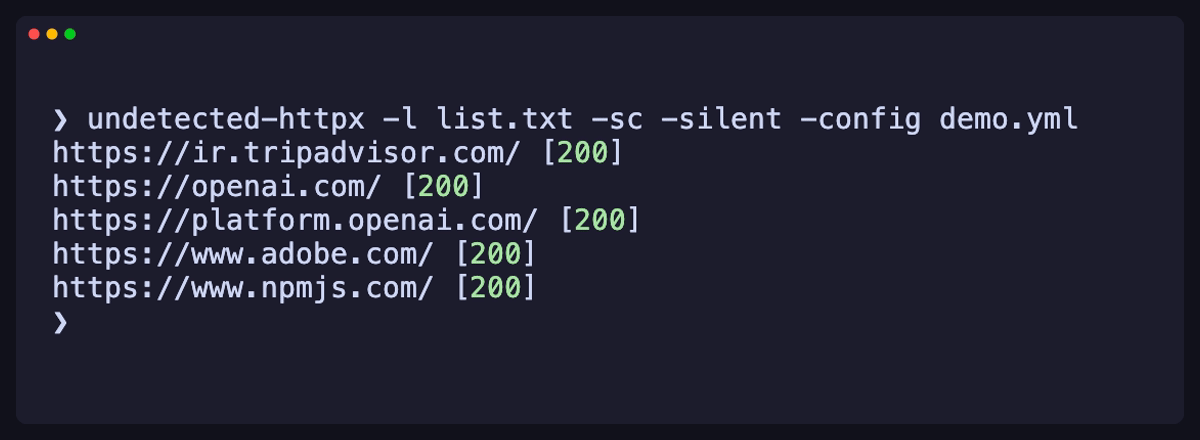
undetected-httpx gibt HTTP 200 bei fünf ausgewählten URLs zurück
httpx v1.12.0 (Original)

httpx gibt HTTP 403 bei denselben fünf URLs zurück

Echte Tool-Ausführungen, aufgezeichnet mit VHS am 16. Oktober 2026. Die Ergebnisse variieren je nach Website; eine 200-Antwort kann dennoch eine Challenge-Seite enthalten.

MP4 ansehen


📊 Technische Fähigkeiten

Funktionundetected-httpx 2.0httpx v1.12.0
Netzwerk-StackHTTPCloakGo net/http
Standard-TLS-FingerprintBrowserprofil (chrome-latest)Upstream-Standard
Ausgewählte Demo-Ergebnisse✅ 5 × HTTP 2005 × HTTP 403
Probes & Ausgabehttpx-Probes, Text und JSONLhttpx-Probes, Text und JSONL

🛠 Hauptfunktionen

  • Browser-Transport: Browser-TLS, HTTP/2-Einstellungen und Header über HTTPCloak, mit HTTP/1.1-Fallback.
  • Vertraute CLI: Behalten Sie die httpx-Probing-Pipeline, Wiederholungsversuche und Ausgabeformate bei; wählen Sie ein Profil mit --browser oder -impersonate.
  • Nativer Modus: Verwenden Sie --native-http für benutzerdefinierte Resolver, IP-/Netzwerk-Kontrollen, TLS-Zertifikat-Probes und Raw-Requests.

Browser-Impersonation garantiert keinen Zugriff und löst keine JavaScript-Challenges. Dieser Adapter unterstützt HTTP/1.1 und HTTP/2; siehe die Kompatibilitätstabelle für unterstützte Optionen.


🚀 Verwendung

# Ziele proben und Statuscodes sowie Titel anzeigen.
undetected-httpx -l targets.txt -sc -title

# Ein Browserprofil wählen und JSONL schreiben.
undetected-httpx -u https://example.com --browser chrome-latest -json

# Den nativen Transport für TLS- und IP-Probes verwenden.
undetected-httpx -u https://example.com --native-http -tls-grab -ip

Führen Sie make test für lokale Regressionstests aus. Upstream & Lizenzen

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →