Beantworte „Bin ich der Nginx-HTTP/2-RCE ausgesetzt?“ mit einem einzigen Befehl — prüfe deine nginx-Version und HTTP/2-Konfiguration gegen CVE-2026-123007 / CVE-2026-123633 (offengelegt am 2026-11-18, CVSS 9.2).

Beantwortet „ist mein nginx dem HTTP/2-RCE-Paar ausgesetzt?“ in 0,06 Sekunden — ein Befehl, null Netzwerkaufrufe, null Abhängigkeiten.
Ein Python-CLI, das nur die Standardbibliothek nutzt und die beiden Dinge prüft, die darüber entscheiden, ob ein Host CVE-2026-123007 und CVE-2026-123633 ausgesetzt ist: die nginx-Version und ob HTTP/2 in der Konfiguration aktiviert ist. Eine echte Prüfung dauert im Median 0,062 s (7 Läufe, gemessen am 2026-11-19 auf dieser Maschine) — schneller, als die Advisory-Seite zu öffnen. Keine Payloads, kein Netzwerk-Scanning, kein Exploit-Code: nur ein defensiver Checker.
Am 2026-11-18 haben Wiz, Ikotas Labs, Metnir, Rapid7 und Xint zwei nicht authentifizierte Remote-Code-Execution-Schwachstellen in der HTTP/2-Verarbeitung von nginx offengelegt — CVE-2026-123007 (Integer-Underflow in der HTTP/2-Flusskontrolle) und CVE-2026-123633 (HTTP/2-Use-after-free bei Proxy-Verbindungen). Beide sind CVSS 4.0 9.2 (CVSS 3.1 8.1); nginx.org bewertet 123007 als „major“ und 123633 als „medium“. Die Meldung erreichte am 2026-11-19 Hacker News #1 (~1.152 Punkte), und nginx betreibt über 225 Mio. Websites — das Patch-Fenster wird also in Stunden gemessen, nicht in Wochen.
Was aus den unten genannten Quellen verifiziert wurde:
http2 off ist eine Übergangslösung für diese beiden, kein Ersatz für ein Upgrade.Quellen: Wiz-Artikel · deploybase-Erklärung · IFIN-Advisory-Zusammenfassung · Sicherheitshinweise von nginx.org
git clone https://github.com/Mahgal/nginx-http2-rce-check.git
cd nginx-http2-rce-check
python3 nginx_http2_check.py              # check this machine
Keine pip-Installationen, keine Abhängigkeiten — nur Python 3. Probiere es ohne installiertes nginx aus:
python3 nginx_http2_check.py --demo      # labelled fixtures: 1 vulnerable, 1 patched
python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --nginx-path examples/fake-nginx-vulnerable.sh --config examples/nginx-http2-on.conf
python3 nginx_http2_check.py --json      # machine-readable output for CI
Verifiziert anhand einer sauberen Kopie (frischer Checkout in /tmp, 2026-11-19): --demo läuft und die vollständige Testsuite besteht, 40/40, Exit 0.
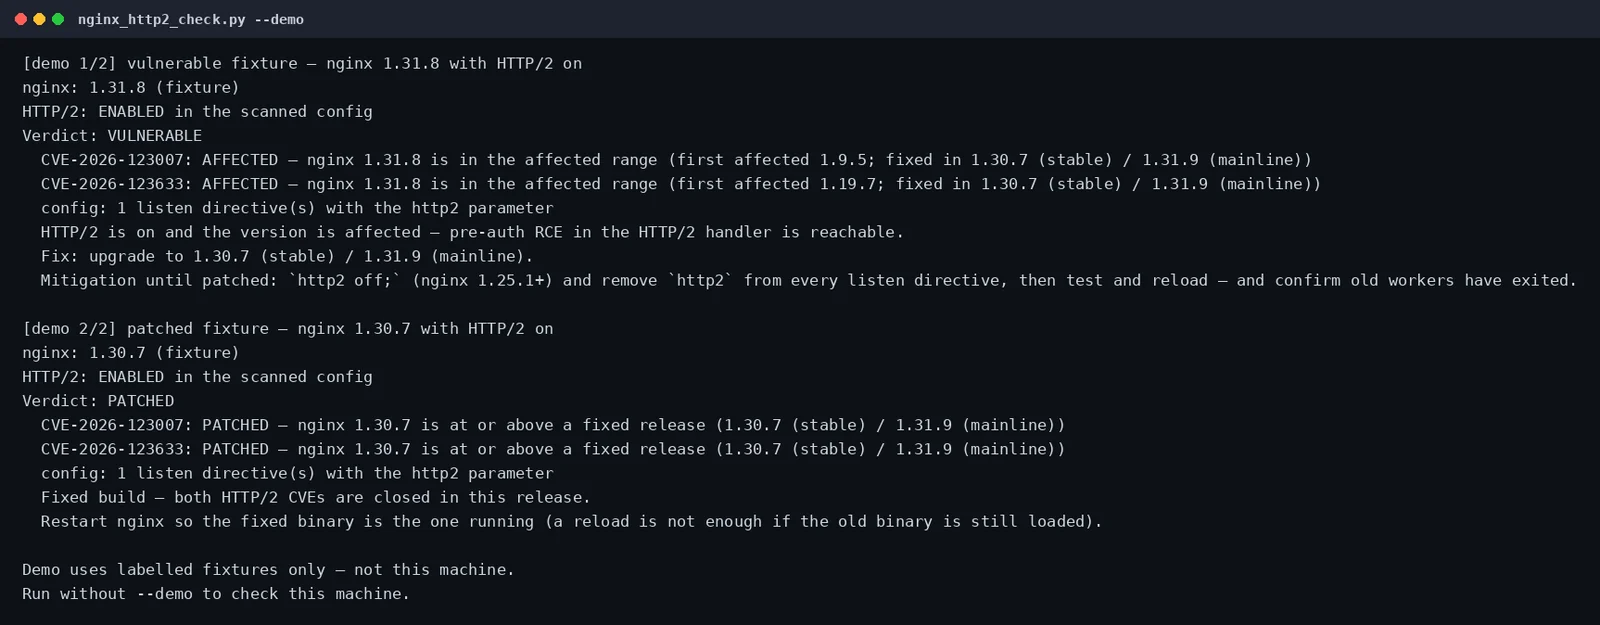
Echte Ausgabe von python3 nginx_http2_check.py --demo (wörtlich in demo.txt festgehalten; erneute Läufe reproduzieren sie bytegenau, sha256 e6a50babb87a98a704b802b3bbab6d5db6da256b45a45b9628ab1a930eae7f27):
[demo 1/2] vulnerable fixture — nginx 1.31.8 with HTTP/2 on
nginx: 1.31.8 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: VULNERABLE
  CVE-2026-123007: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.9.5; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: AFFECTED — nginx 1.31.8 is in the affected range (first affected 1.19.7; fixed in 1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  HTTP/2 is on and the version is affected — pre-auth RCE in the HTTP/2 handler is reachable.
  Fix: upgrade to 1.30.7 (stable) / 1.31.9 (mainline).
  Mitigation until patched: `http2 off;` (nginx 1.25.1+) and remove `http2` from every listen directive, then test and reload — and confirm old workers have exited.

[demo 2/2] patched fixture — nginx 1.30.7 with HTTP/2 on
nginx: 1.30.7 (fixture)
HTTP/2: ENABLED in the scanned config
Verdict: PATCHED
  CVE-2026-123007: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  CVE-2026-123633: PATCHED — nginx 1.30.7 is at or above a fixed release (1.30.7 (stable) / 1.31.9 (mainline))
  config: 1 listen directive(s) with the http2 parameter
  Fixed build — both HTTP/2 CVEs are closed in this release.
  Restart nginx so the fixed binary is the one running (a reload is not enough if the old binary is still loaded).

Demo uses labelled fixtures only — not this machine.
Run without --demo to check this machine.
Dieselben Fälle gegen echte Flags:
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-on.conf
Verdict: VULNERABLE        # exit 1 — HTTP/2 on, version affected
$ python3 nginx_http2_check.py --version 1.30.7 --config examples/nginx-http2-on.conf
Verdict: PATCHED           # exit 0 — same config, fixed build
$ python3 nginx_http2_check.py --version 1.31.8 --config examples/nginx-http2-off.conf
Verdict: NOT_AFFECTED      # exit 0 — HTTP/2 off closes both flaws
$ python3 nginx_http2_check.py --version 1.24.0-0ubuntu1 --config examples/nginx-http2-on.conf
Verdict: UNKNOWN           # exit 3 — distro package: version string says nothing
1.30.7 ist behoben, aber 1.31.0–1.31.8 sind weiterhin verwundbar. Eine naive Prüfung — „Version ≥ 1.30.7 bedeutet sicher" — würde 1.31.8 als sicher einstufen. Das ist es nicht. Dieses Tool vergleicht gegen explizite Bereiche pro Branch, niemals gegen einen einfachen numerischen Schwellenwert:
| Version | CVE-2026-123007 | CVE-2026-123633 |
|---|---|---|
| < 1.9.5 | nicht betroffen | nicht betroffen |
| 1.9.5 – 1.19.6 | betroffen | nicht betroffen |
| 1.19.7 – 1.30.6 | betroffen | betroffen |
| 1.30.7 (stabiler Fix) | gepatcht | gepatcht |
| 1.31.0 – 1.31.8 | betroffen | betroffen |
| 1.31.9+ / 1.32.0+ (Mainline-Fix) | gepatcht | gepatcht |