
 lautarovculic/ioscpy
Jetzt können Sie Ihr jailbrokenes iPhone über USB spiegeln und steuern.

ioscpy läuft (Reserviert, Autor wird dies vollständig implementieren)ioscpy kabellos machen (BLE, Wi-Fi) (Reserviert, Autor wird dies vollständig implementieren)Eine CLI für macOS, Linux und Windows, die ein jailbroken iPhone über USB spiegelt und steuert.
Mit einem angeschlossenen Gerät ist das alles, was Sie brauchen. Es verbindet sich von selbst.
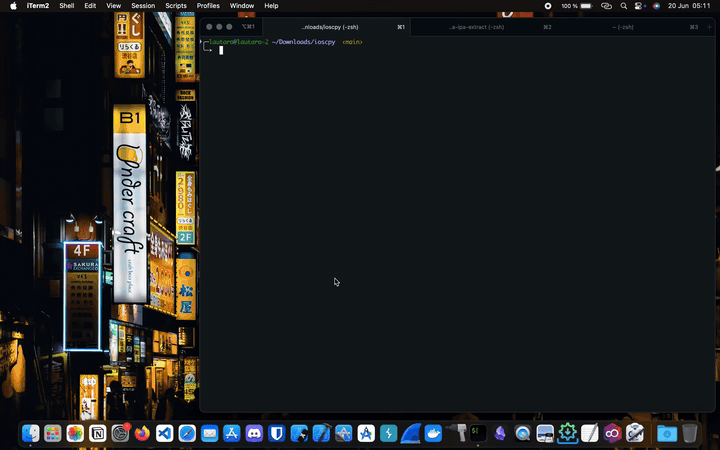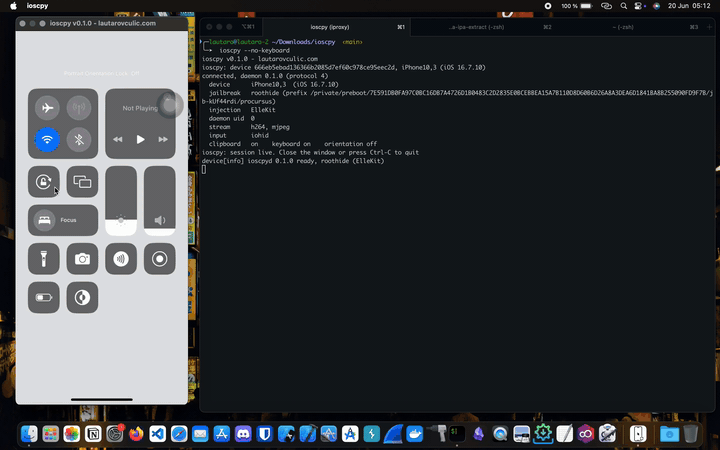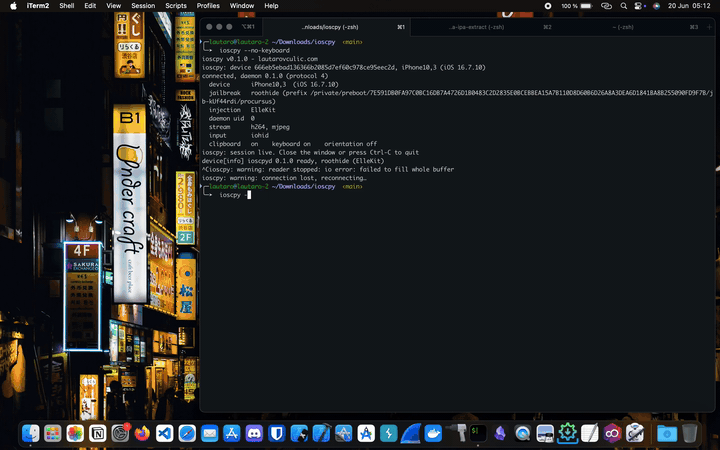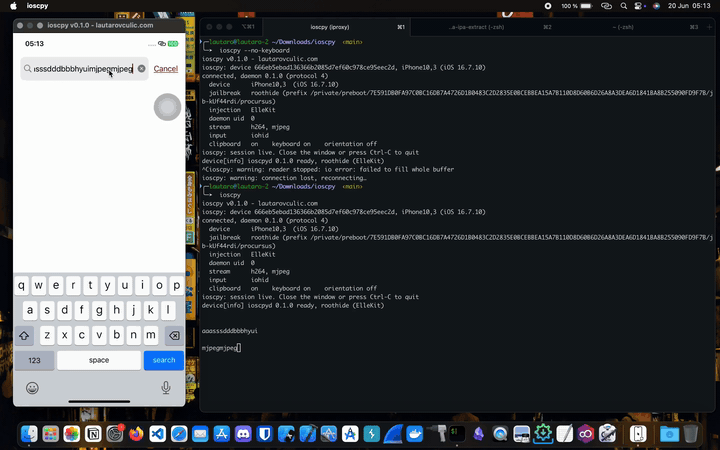
Es gibt zwei Seiten. Die Mac-App führt die Spiegelung aus, das iPhone-Paket ermöglicht die Steuerung des Telefons. Installieren Sie beide.
Auf dem Mac mit Homebrew:
brew tap lautarovculic/ioscpy   # the Mac app
brew trust lautarovculic/ioscpy
brew install ioscpy
ioscpy --version
Fügen Sie auf dem jailbroken iPhone dieses Repository in Sileo oder Zebra hinzu, installieren Sie dann ioscpy daraus und führen Sie einen Respring durch:
https://lautarovculic.github.io/ioscpy-repo/
Das Repository enthält sowohl rootless- als auch rootful-Builds, und der Paketmanager wählt die zum Jailbreak passende Variante aus.
ioscpy --device <UDID>   # pick a device when several are attached
ioscpy --list            # list attached devices
ioscpy --no-keyboard     # hide the on-screen keyboard, type from the Mac
ioscpy --mjpeg           # force MJPEG video instead of the default H.264
ioscpy --record out.mp4  # record the mirrored screen while mirroring (video only)
ioscpy --debug           # full diagnostics
ioscpy --version
--record PATH schreibt das, was auf dem gespiegelten Bildschirm zu sehen ist, während der Sitzung in eine MP4-Datei. Der H.264-Stream, den das Telefon ohnehin sendet, wird direkt in die Datei gemuxt, sodass nichts neu kodiert wird und die Aufzeichnung nur einen gepufferten Schreibvorgang pro Frame kostet; das Fenster bleibt so reaktionsfähig wie zuvor. Der Stream enthält keinen Ton, daher sind die Aufzeichnungen stumm. Eine erneute Verbindung startet eine neue Datei (out-2.mp4, out-3.mp4, …), anstatt die von der abgebrochenen Sitzung geschriebene zu überschreiben.
Die Spur beginnt beim ersten Keyframe nach Sitzungsstart, und die Datei wird beim Schließen des Fensters finalisiert. Die Aufzeichnung folgt der eigenen Ausrichtung des Streams, sodass eine Sitzung, die mit dem Telefon im Querformat aufgenommen wurde, gedreht gespeichert wird; QuickTimes Drehen oder ein Durchlauf mit ffmpeg -display_rotation 90 -i out.mp4 -c copy korrigiert das, ohne dass etwas neu kodiert werden muss.
Für Linux gibt es noch kein vorgefertigtes Paket. Bauen Sie den Host aus dem Quellcode. Das Gerätepaket ist dasselbe wie unter macOS und wird aus dem obigen Sileo/Zebra-Repository installiert.
Klonen Sie dieses Repository und führen Sie dann das Installationsskript aus:
./install.sh
--yes überspringt die Bestätigungsaufforderungen. --prefix DIR installiert nach DIR statt nach /usr/local und lässt sudo weg, wenn das Verzeichnis unter $HOME liegt. --uninstall entfernt die installierte Binärdatei.
Voraussetzungen unter Debian/Ubuntu:
sudo apt install build-essential pkg-config nasm \
                 libimobiledevice-utils usbmuxd \
                 libxkbcommon-dev libwayland-dev \
                 libxcb1-dev libxkbcommon-x11-dev
curl --proto '=https' --tlsv1.2 -sSf https://sh.rustup.rs | sh
Stellen Sie sicher, dass usbmuxd läuft, damit das Gerät erkannt wird:
sudo systemctl enable --now usbmuxd
idevice_id -l   # should print the UDID with the phone attached
Bauen Sie den Host als Ihr Benutzer und installieren Sie ihn dann:
make host-release
sudo make install-host    # installs to /usr/local/bin/ioscpy
ioscpy --version
./install.sh funktioniert auch unter Arch Linux.
sudo pacman -S --needed \
  base-devel pkgconf nasm \
  libimobiledevice usbmuxd \
  libxkbcommon wayland libxcb libxkbcommon-x11 \
  rustup curl git
rustup default stable
Dienst aktivieren
sudo systemctl enable --now usbmuxd.service
Prüfen, ob das Gerät verbunden ist
idevice_id -l
Dann die Binärdatei ausführen
cd host/target/release && chmod +x ioscpy
./ioscpy
Der Build-Schritt läuft weiterhin als Ihr Benutzer, damit ein über rustup installiertes cargo gefunden wird. install-host ist ein separates Target, das nur die gebaute Binärdatei kopiert, sodass es problemlos unter sudo läuft, ohne dass cargo im PATH von root sein muss. Für eine Installation ohne sudo in Ihrem Home-Verzeichnis verwenden Sie make install-host PREFIX=$HOME/.local und stellen Sie sicher, dass $HOME/.local/bin in Ihrem PATH liegt.
Die H.264-Dekodierung funktioniert unter Linux über den Software-Decoder openh264. Übergeben Sie --mjpeg, wenn Sie den MJPEG-Pfad bevorzugen.
Bei Wayland-Compositors, die serverseitige Dekorationen ablehnen (GNOME/mutter), fällt ioscpy automatisch auf X11/XWayland zurück, damit das Fenster eine normale Titelleiste erhält. Übergeben Sie --wayland, um stattdessen bei nativem Wayland zu bleiben.
Für Windows gibt es noch kein vorgefertigtes Paket. Bauen Sie den Host aus dem Quellcode. Das Gerätepaket ist dasselbe wie unter macOS und Linux und wird aus dem Sileo/Zebra-Repository installiert.
ioscpy unter Windows verwendet die USB-Tools weiter, die eine iOS-Einrichtung bereits hat, und ersetzt keinen Treiber, sodass Frida, objection, grapefruit, ideviceinfo, iTunes und jedes andere usbmux-Tool während der Ausführung weiter funktionieren.
Apple Mobile Device Support: installiert mit iTunes von apple.com (nehmen Sie den Build von der Apple-Website, nicht den aus dem Microsoft Store) oder das eigenständige AMDS-Paket. Dies stellt den USB-Treiber und usbmuxd bereit. iTunes muss das Telefon erkennen.
libimobiledevice-win32: stellt iproxy.exe, idevice_id.exe, ideviceinfo.exe bereit. Installation mit Scoop:
scoop install libimobiledevice
oder mit MSYS2:
pacman -S mingw-w64-x86_64-libimobiledevice
Stellen Sie sicher, dass die drei .exe-Dateien in Ihrem PATH liegen (oder legen Sie sie neben ioscpy.exe). Prüfen Sie mit idevice_id -l, was Ihre Geräte-UDID ausgeben sollte.
openh264-Decoder kompiliert eine kleine C-Bibliothek über cc).PATH: der Assembler von openh264 (scoop install nasm).git clone https://github.com/lautarovculic/ioscpy
cd ioscpy
cargo build --release --manifest-path host/Cargo.toml
.\host\target\release\ioscpy.exe --list # confirms the device is seen
.\host\target\release\ioscpy.exe # opens the mirror window
Übergeben Sie --mjpeg, wenn Sie den MJPEG-Pfad gegenüber H.264 bevorzugen. Wenn openh264 nicht gebaut werden kann, stellen Sie sicher, dass nasm im PATH liegt.






