 kuleuven-cosic/whisperpair
Die offizielle Referenzimplementierung und Schwachstellenverifizierung unseres Angriffs WhisperPair (CVE-2025-36911), der das Fast-Pair-Protokoll von Google betrifft.


Ein praktisches Werkzeug, um zu testen, ob Google Fast Pair Geräte anfällig für Pairing-, Konto-Bindungs- und Protokollangriffe sind.
Dieses Repository stellt die WhisperPair-Testumgebung bereit, ein Werkzeug zur Bewertung der Sicherheit von Google Fast Pair Geräten. Es ist sowohl für Forscher als auch für Praktiker konzipiert, um unsere Ergebnisse zu reproduzieren und eigene Geräte zu testen.
Eine Übersicht über das Projekt, betroffene Geräte und zusätzliche Informationen finden Sie auf unserer Website.
Dieses Repository enthält auch das Artefakt für das Paper One Tap to Hijack Them All: A Security Analysis of the Google Fast Pair Protocol, das auf der IEEE S&P 2026 erschienen ist.
Die vollständige Version des Papers finden Sie hier. Wenn Sie diese Arbeit nützlich finden, bitten wir Sie, das Paper zu zitieren:
@inproceedings{whisperpair2026,
  title     = {One Tap to Hijack Them All: A Security Analysis of the Google Fast Pair Protocol},
  author    = {Duttagupta, Sayon and Wyns, Seppe and Antonijević, Nikola and Singelée, Dave and Preneel, Bart},
  booktitle = {2026 IEEE Symposium on Security and Privacy (S\&P)},
  year      = {2026},
}
Die Materialien werden bereitgestellt, um die Reproduzierbarkeit unserer Evaluierung zu ermöglichen und Forschern bei der Durchführung defensiver Tests zu helfen. Verwenden Sie diese Materialien nur für autorisierte Sicherheitsforschung und defensive Überprüfungen auf Geräten, die Ihnen gehören oder für die Sie ausdrückliche Erlaubnis zum Testen haben. Da der Code in diesem Repository Schwachstellen in Verbraucherzubehör demonstriert, verwenden Sie ihn nicht, um Drittgeräte ohne klare schriftliche Erlaubnis anzugreifen. Die Autoren führten alle Experimente auf Geräten durch, die dem Projektteam gehören oder mit informierter Einwilligung gespendet wurden. Durch die Ausführung dieser Tools stimmen Sie zu, sie nur für defensive Forschung, Reproduktion unserer Ergebnisse oder Selbsttests von Geräten zu verwenden.
[!NOTE] Zusammenfassung: Stellen Sie sicher, dass Sie einen Linux-Rechner mit Bluetooth-Adapter haben und Node.js (LTS) sowie pnpm installiert sind.
Sie können sowohl die UI als auch den Server auf demselben Rechner ausführen, indem Siebash build.shgefolgt vonbash start.shausführen.
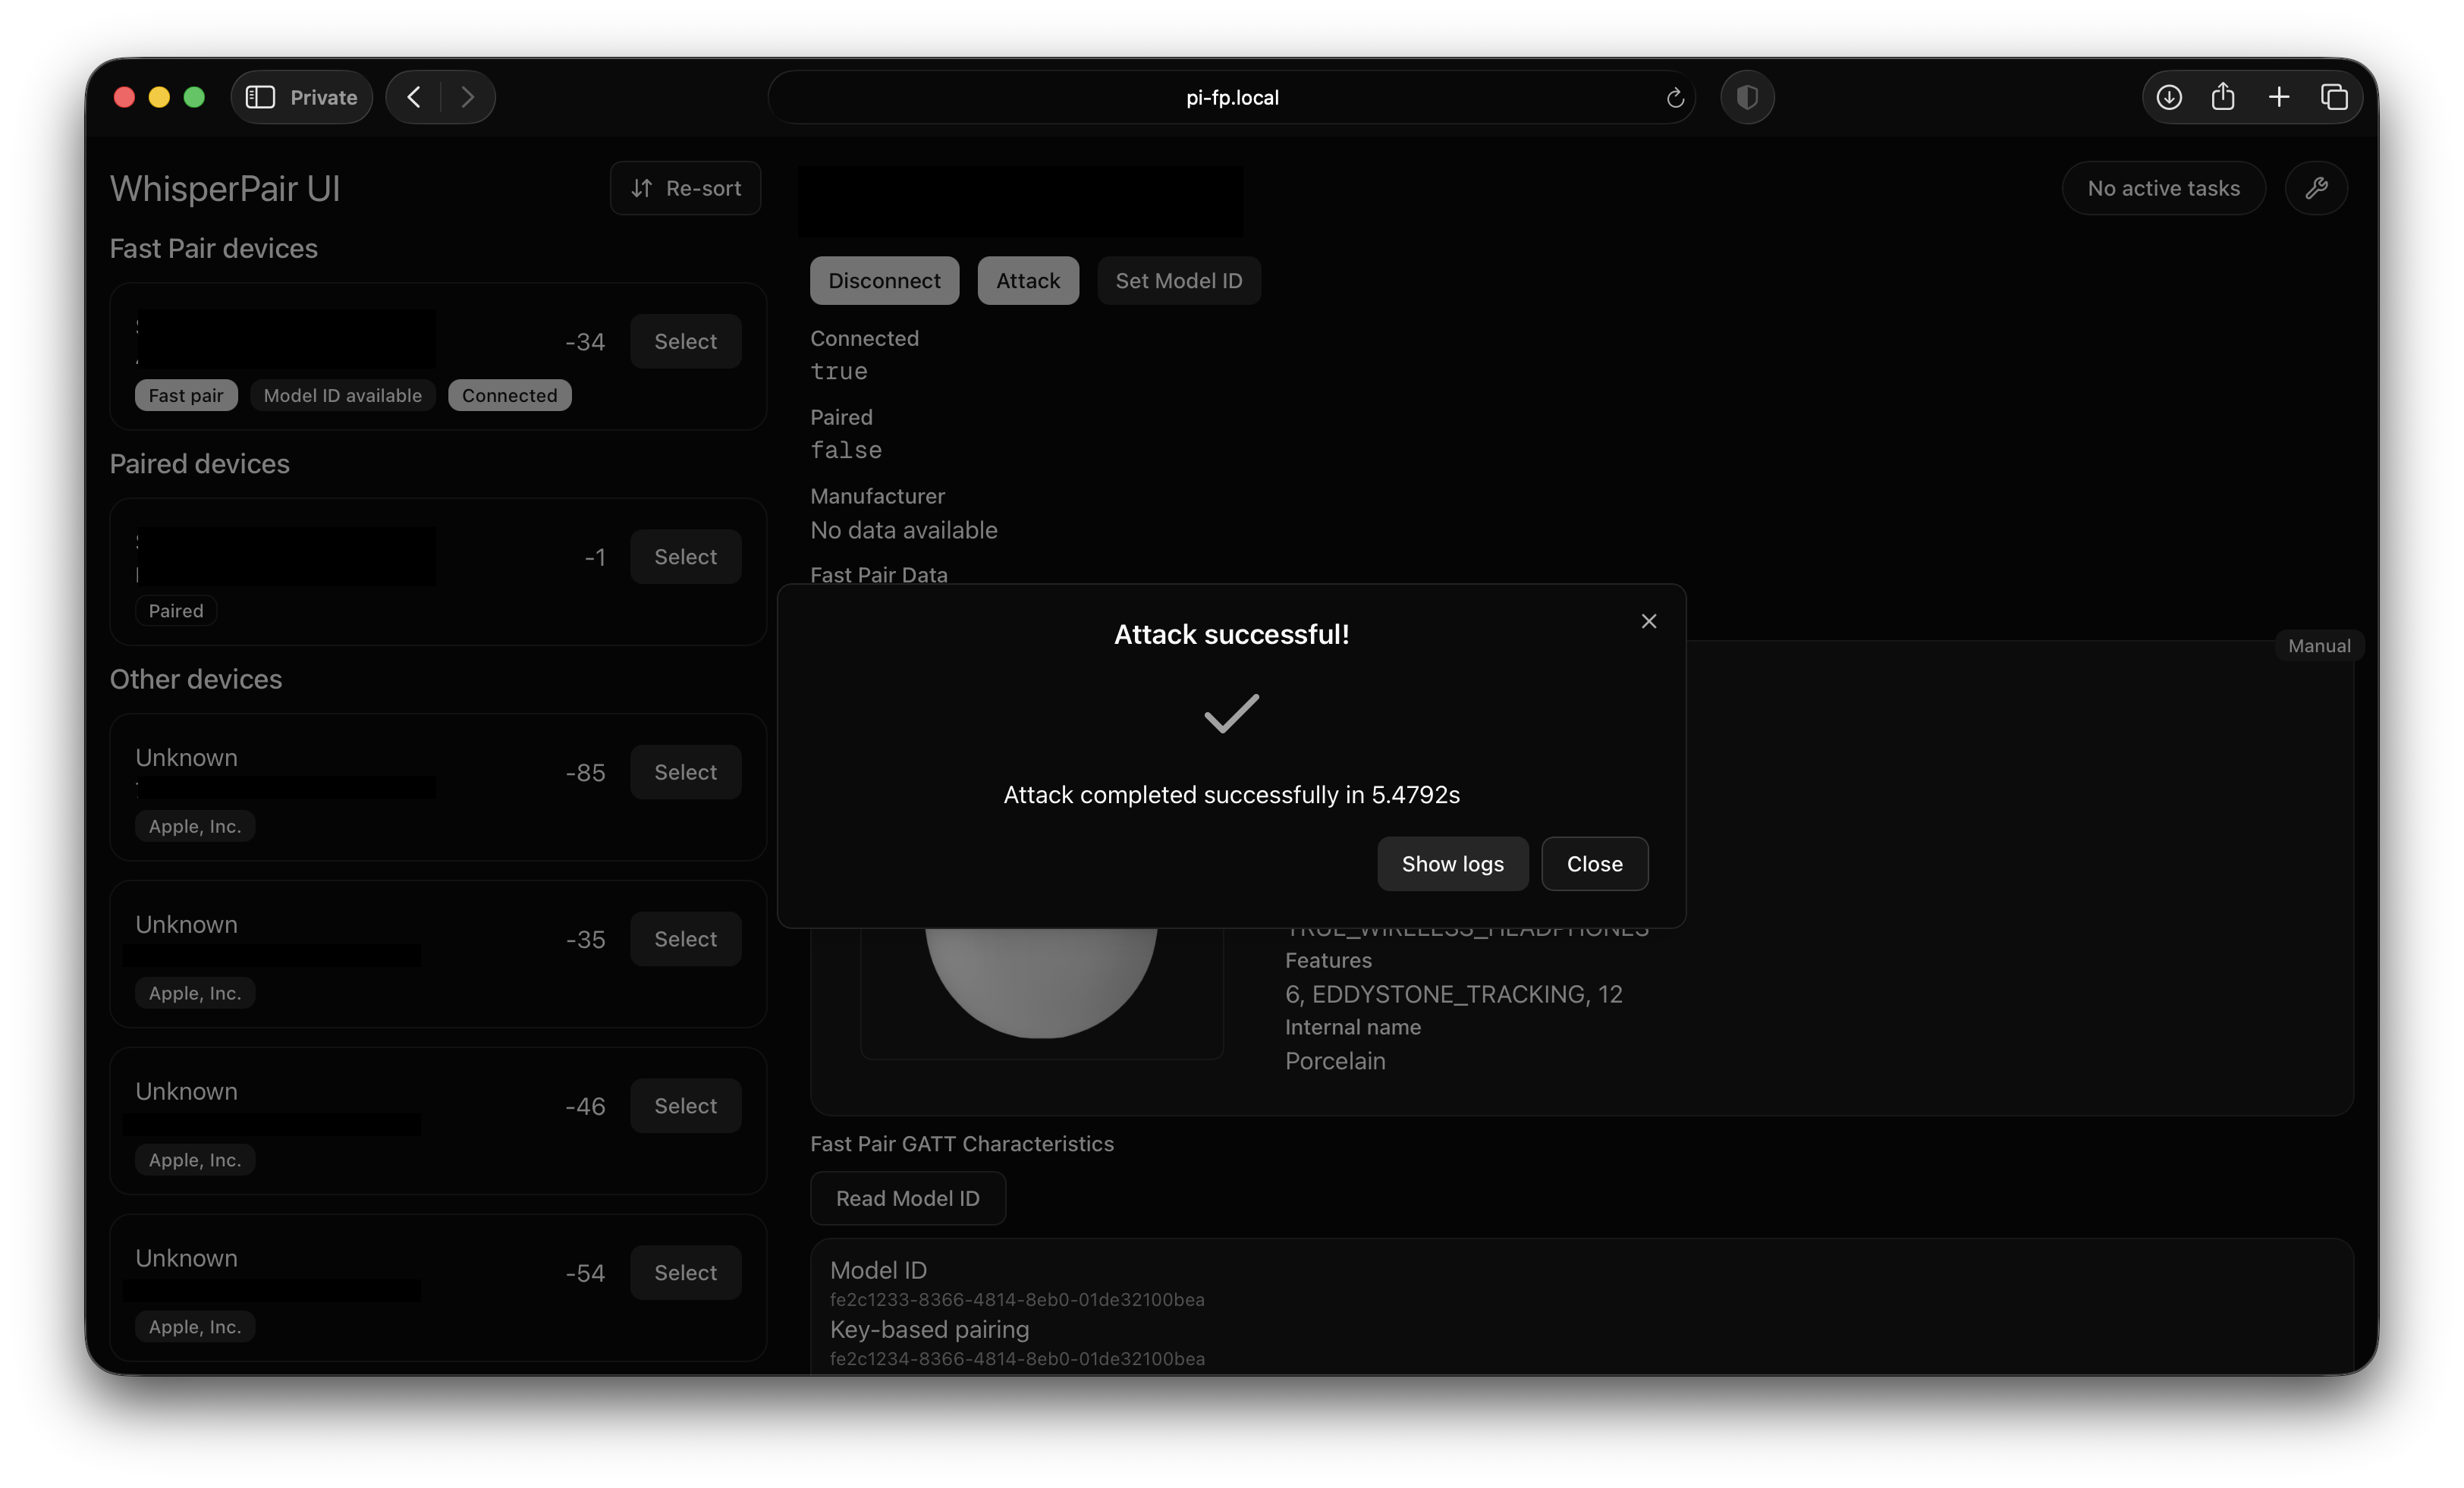
Dieses Repository enthält eine Testumgebung zur Bewertung, ob ein Zielgerät bestimmte Sicherheitsanforderungen von Google Fast Pair korrekt implementiert. Die Umgebung kann testen, ob das Pairing-Status-Prädikat korrekt implementiert ist, ob Nachrichten mit wiederverwendeten Nonces zurückgewiesen werden und ob das Gerät anfällig für einen Invalid-Curve-Angriff ist. Die Umgebung besteht aus einem Backend-Server und einer Frontend-Web-UI.
[!NOTE] Wenn Sie speziell nach der Implementierung der Angriffe suchen:
./toolkit-server/src/fast-pair-service.tsund./toolkit-server/src/protocol.tsenthalten die Implementierung der Angriffe und des Fast Pair Protokolls.
Das Toolkit besteht aus zwei Komponenten: dem Server und der UI.
Der Server muss auf einem Linux-System ausgeführt werden und wurde mit einem Raspberry Pi 4 getestet.
Die UI ist ein Next.js-Frontend, das zur Steuerung des Servers verwendet werden kann, und kann überall dort ausgeführt werden, wo Node.js unterstützt wird.
Die UI muss über das Netzwerk eine Verbindung zum Server herstellen können.
Wir haben die Umgebung mit Raspberry Pi OS Lite (64-bit) (6.12.47+rpt-rpi-v8), BlueZ Version 5.82 getestet.
Ein Linux-Rechner mit installiertem BlueZ, Node.js und pnpm.
Wir empfehlen dringend die aktuelle Long-Term-Support (LTS)-Version von Node.js (v24.14.0) zu verwenden.
Wir haben sichergestellt, dass das Toolkit mit dieser Version funktioniert.
Ältere Versionen funktionieren möglicherweise bis v18, aber ältere Versionen werden wahrscheinlich abstürzen oder unerwartete Ergebnisse liefern.
nvm.shWenn Sie nvm zur Verwaltung Ihrer installierten Node.js-Versionen verwenden, müssen Sie sicherstellen, dass auch root Zugriff auf die von nvm verwaltete Node.js-Version hat.
Wie in diesem StackOverflow-Beitrag erläutert, müssen Sie möglicherweise einen neuen symbolischen Link erstellen.
# Source - https://stackoverflow.com/a/40078875
# Posted by SimpleJ, modified by community. See post 'Timeline' for change history
# Retrieved 2026-03-30, License - CC BY-SA 4.0

sudo ln -s "$NVM_DIR/versions/node/$(nvm version)/bin/node" "/usr/local/bin/node"
sudo ln -s "$NVM_DIR/versions/node/$(nvm version)/bin/npm" "/usr/local/bin/npm"
sudo ln -s "$NVM_DIR/versions/node/$(nvm version)/bin/npx" "/usr/local/bin/npx"
[!NOTE] Um den Server auszuführen, müssen Sie nur
nodeverlinken.
Wenn Node.js auch mit einem externen Paketmanager installiert ist, kann die für sudo verfügbare Version von der von nvm verwendeten abweichen.
Sie können dies überprüfen, indem Sie die Ausgaben von node -v und sudo node -v vergleichen.
Wir empfehlen Node.js LTS v24, aber der Server sollte bis v18 korrekt funktionieren.
pnpmWenn Node.js v24 LTS installiert ist, sollten Sie pnpm mit dem folgenden Befehl aktivieren können:
corepack enable
Die Testumgebung benötigt außerdem hcitool und l2ping.
Je nach Linux-Distribution ist hcitool möglicherweise nicht verfügbar. Sie müssen möglicherweise bluez-deprecated-tools installieren.
Es bleibt zum Zeitpunkt der Erstellung dieses Dokuments (1. Oktober 2025) auf der neuesten Raspberry Pi OS Lite Version vorinstalliert.
Wenn der Bluetooth-Adapter nicht eingeschaltet ist, versucht der Server, ihn mit rfkill einzuschalten.
Das Testen der Audio Switch-Erweiterung erfordert rfcomm.
[!NOTE] Der Server überprüft beim Start die Verfügbarkeit dieser Werkzeuge.
Zusätzliche Informationen zu Funktionen, die möglicherweise nicht verfügbar sind, werden in der Konsole angezeigt.
Zur Reproduktion der Ergebnisse benötigen Sie physischen Zugang zu einem anfälligen Gerät.
Beachten Sie, dass die meisten Hersteller Software-Updates für WhisperPair veröffentlicht haben, sodass Sie möglicherweise Geräte mit veralteter Firmware benötigen.
Weitere Informationen zu den von uns in unserer Evaluierung verwendeten Geräten finden Sie unter Auswahl eines Geräts.
Wenn Sie die UI und den Server auf demselben (Linux-)Rechner ausführen möchten, können Sie die Skripte build.sh und start.sh verwenden.
Installieren Sie zunächst die erforderlichen Abhängigkeiten und erstellen Sie die Komponenten mit:
bash build.sh