Testkube bietet Teams und KI-Agenten einen zentralen Ort, um jeden Test in ihrer bestehenden Infrastruktur zu erstellen, zu orchestrieren, auszuführen und zu analysieren.

Vertraut von Engineering-Teams bei CoreWeave, NVidia, Siemens, T-Mobile, Harvard, SwissCom und vielen mehr..
Website | Docs | Changelog | Blog | Slack | LinkedIn | X
Warum Testkube?
- Beliebige Tests ausführen : Führen Sie beliebige Tests/Tools/Skripte im großen Maßstab aus; API, E2E, Performance, Security, Infrastructure usw. - Beispiele & Anleitungen.
- Tests bei Bedarf auslösen: Lösen Sie Tests manuell, nach Zeitplan, aus CI/CD/GitOps-Pipelines, bei Kubernetes-Events, über die REST API, über MCP usw. aus - Mehr erfahren.
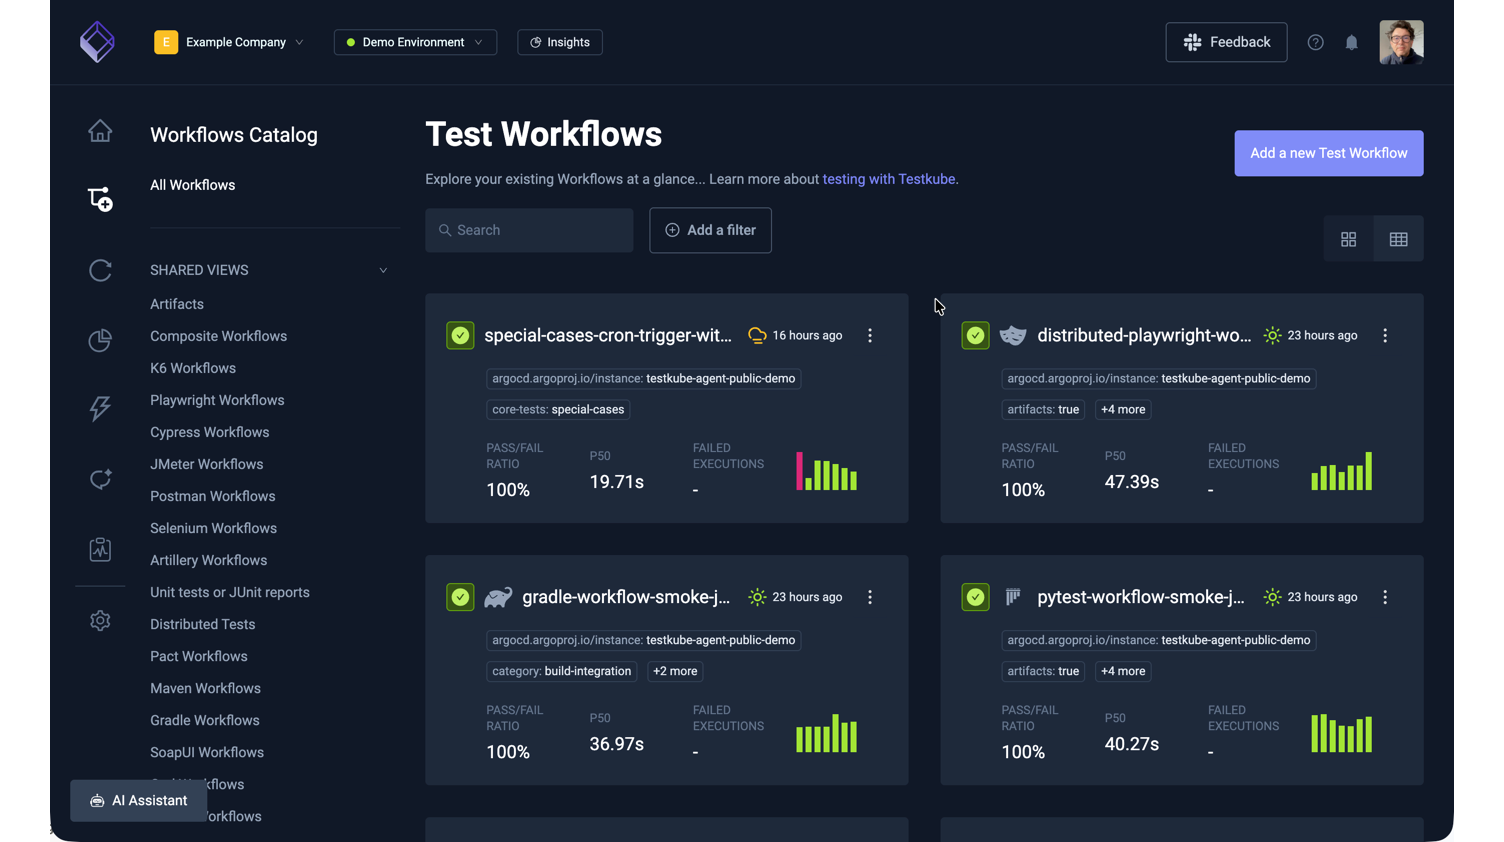
- Alles im Blick: Alle Testergebnisse, Artefakte, Logs und Ressourcen-Metriken werden für zentralisierte Fehlerbehebung und Berichterstattung zusammengeführt - Mehr erfahren.
- Nativ integrieren: Testkube lässt sich über Webhooks, die Testkube REST API oder den MCP Server in bestehende Tools und Infrastruktur integrieren - siehe Integrationsbeispiele.
- Testkube AI: Nutzen Sie den Testkube MCP Server oder native AI Agents für Fehlerbehebung, Analyse, Behebung usw. - Mehr erfahren
- Enterprise-Ready: SSO/SCIM, RBAC, Teams, Resource-Groups, Audit-Logs usw. - Mehr erfahren.
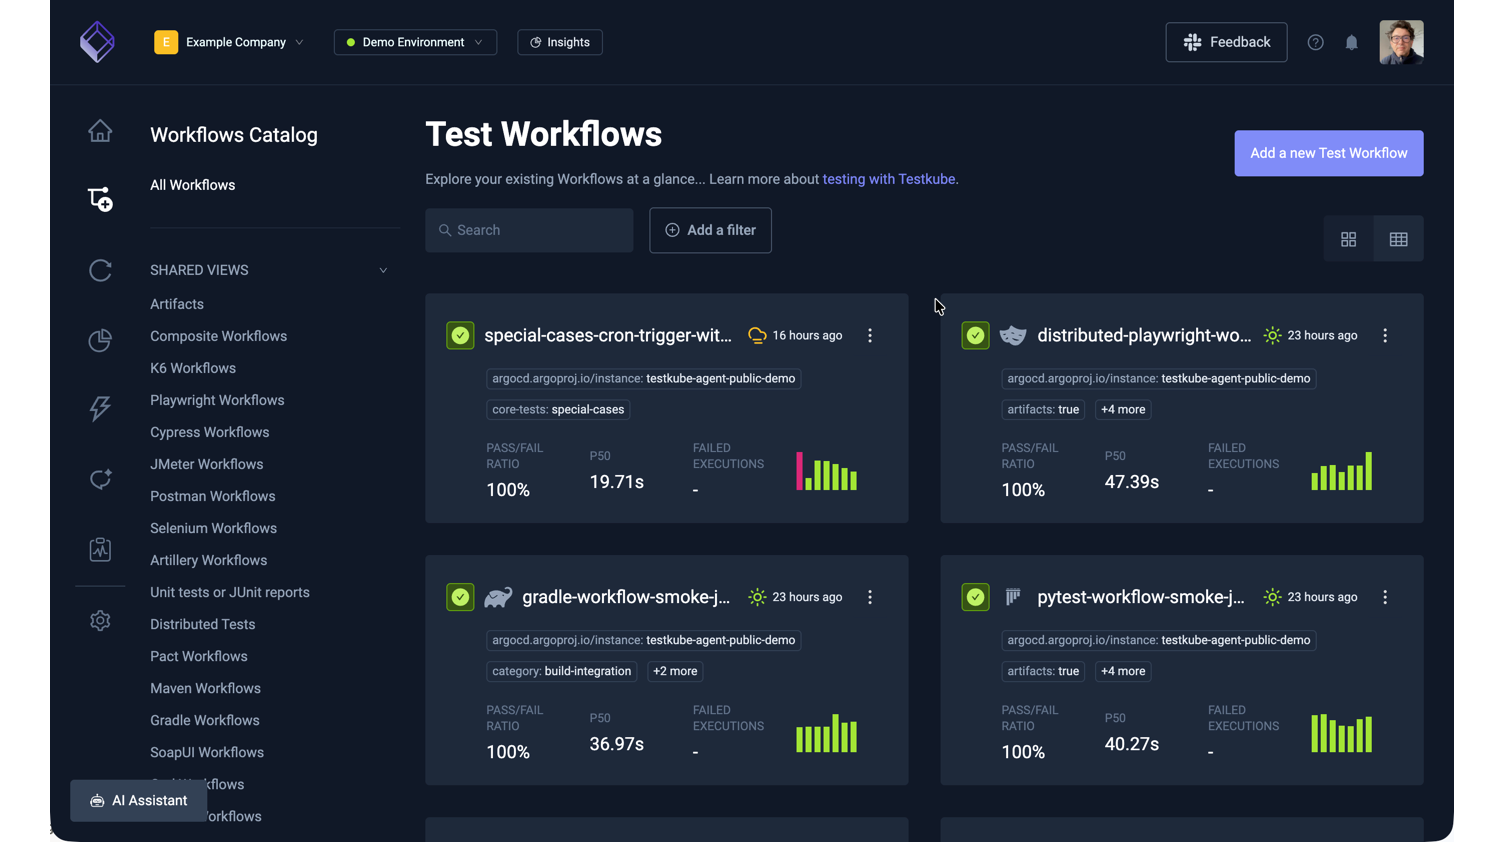
In Aktion erleben: Öffnen Sie die interaktive TestWorkflows-Showcase, um zu sehen, wie ein Workflow von einem einzelnen Test zu einer vollständig orchestrierten Pipeline aufgebaut wird.
Zwei Möglichkeiten, Testkube auszuführen
Open-Source-Agent - dieses Repository.
MIT-lizenziert, läuft eigenständig in Ihrem Kubernetes-Cluster, keine Control Plane erforderlich. Ideal für Single-Cluster-Setups, selbstverwaltete Umgebungen und zum Evaluieren von Testkube.
- Die Helm- oder CLI-Installation macht es einfach, den Agent in Ihrem Ziel-Cluster bereitzustellen.
- Der Quickstart ist der einfachste Weg,
Testkube einzurichten und Ihre ersten Tests auszuführen.
Lesen Sie die Testkube Open Source Overview, um mehr über die Open-Source-Deployment-Architektur zu erfahren.
Kommerzielle Control Plane
Die Control Plane verbindet jeden Testkube-Agent über Cluster, Teams und Umgebungen hinweg in einem einzigen Dashboard:
- Eine Control Plane, unbegrenzte Cluster – Tests über Cluster und Regionen hinweg orchestrieren und analysieren
- Testkube AI – Workflow-Generierung, Fehleranalyse, Remediation-PRs
- Enterprise-tauglich – SSO/SCIM, RBAC, Audit-Logs, SLA-gestützter Support
 kubeshop/testkube







