
 kiralab/text4shell-scan
Ein vollautomatischer, genauer und umfassender Scanner zum Auffinden von text4shell RCE CVE-2022-42889

Basierend auf Fullhunts altem Log4j-Scanner von 2021 (GROSSER DANK AN SIE), wird dieses Scan-Tool nun zum Erkennen und Fuzzing von Text4Shell RCE CVE-2022-42889 verwendet. Es soll von Sicherheitsteams verwendet werden, um ihre Infrastruktur auf Text4Shell RCE zu scannen und auch auf WAF-Bypasses zu testen, die eine Codeausführung in der Umgebung der Organisation ermöglichen könnten.
Es unterstützt DNS-OOB-Callbacks sofort einsatzbereit, es ist kein Einrichten eines DNS-Callback-Servers erforderlich. Hinweis: interact.sh ist langsam, daher wird die Verwendung derzeit nicht empfohlen.
https://nvd.nist.gov/vuln/detail/CVE-2022-42889
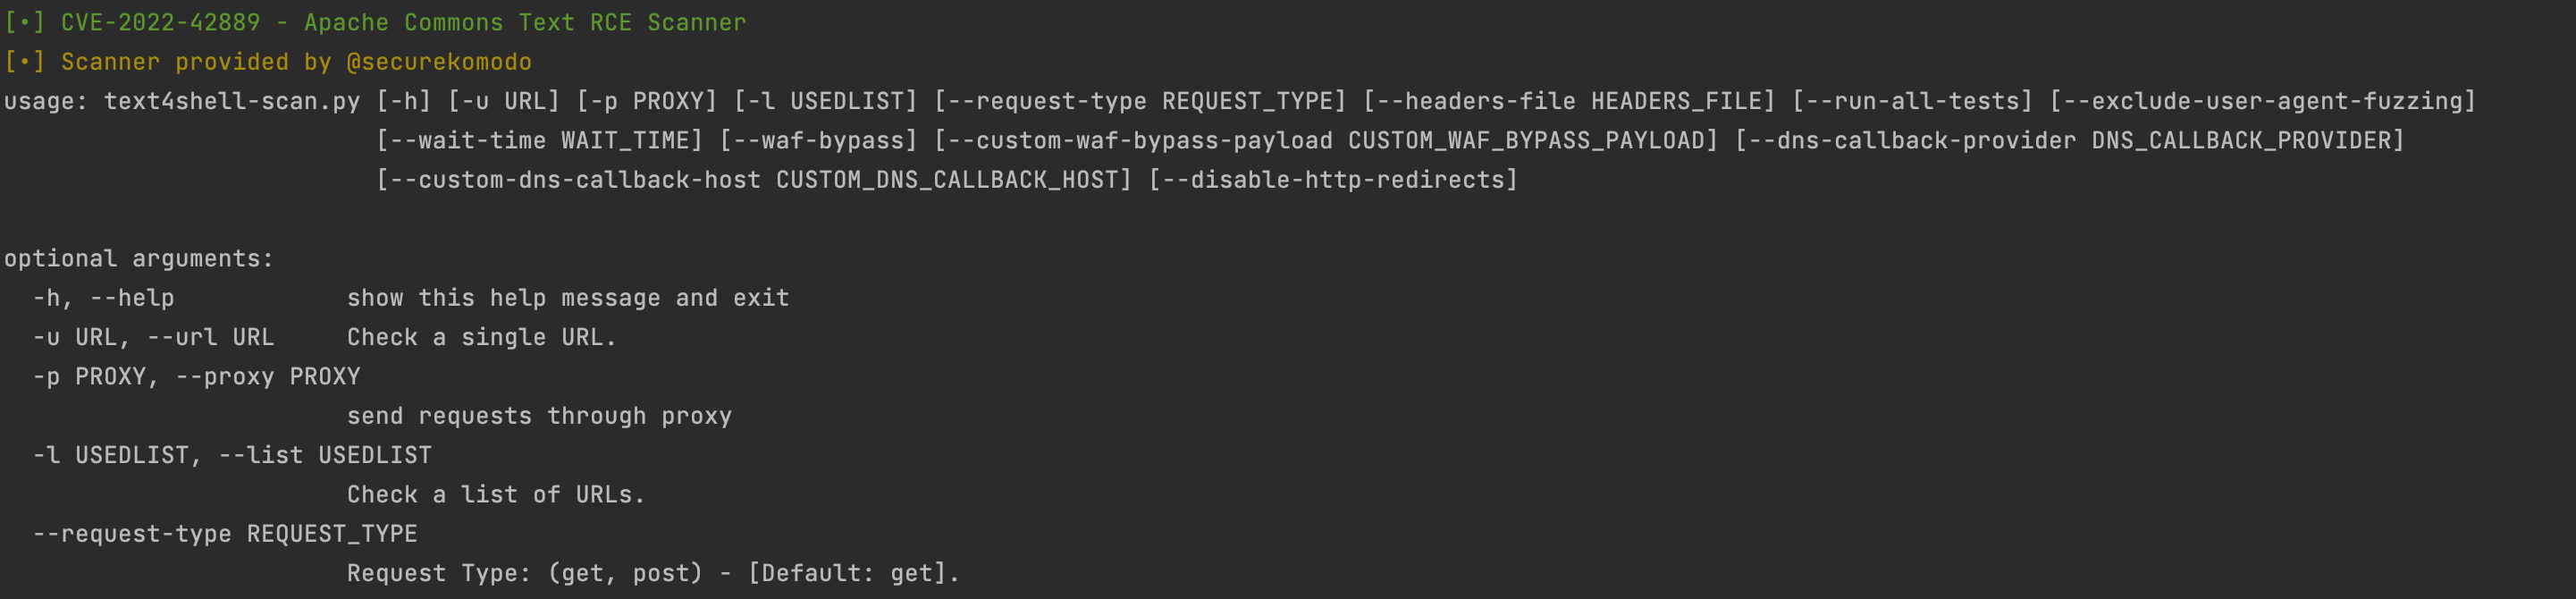
$ python3 text4shell-scan.py -h
[•] CVE-2022-42889 - Apache Commons Text RCE Scanner
[•] Scanner provided by @securekomodo

usage: text4shell-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE] [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD]
                     [--dns-callback-provider DNS_CALLBACK_PROVIDER] [--custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST] [--disable-http-redirects]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Check a single URL.
  -p PROXY, --proxy PROXY
                        send requests through proxy
  -l USEDLIST, --list USEDLIST
                        Check a list of URLs.
  --request-type REQUEST_TYPE
                        Request Type: (get, post) - [Default: get].
  --headers-file HEADERS_FILE
                        Headers fuzzing list - [default: headers.txt].
  --run-all-tests       Run all available tests on each URL.
  --exclude-user-agent-fuzzing
                        Exclude User-Agent header from fuzzing - useful to bypass weak checks on User-Agents.
  --wait-time WAIT_TIME
                        Wait time after all URLs are processed (in seconds) - [Default: 5].
  --waf-bypass          Extend scans with WAF bypass payloads.
  --custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD
                        Test with custom WAF bypass payload.
  --dns-callback-provider DNS_CALLBACK_PROVIDER
                        DNS Callback provider (Options: dnslog.cn, interact.sh) - [Default: interact.sh].
  --custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST
                        Custom DNS Callback Host.
  --disable-http-redirects
                        Disable HTTP redirects. Note: HTTP redirects are useful as it allows the payloads to have a higher chance of reaching vulnerable systems.
$ python3 text4shell-scan.py -u https://<enter URL here>
$ python3 text4shell-scan.py -u https://<enter URL here> --run-all-tests
$ python3 text4shell-scan.py -u https://<enter URL here> --waf-bypass
$ python3 text4shell-scan.py -u https://<enter URL here> --custom-dns-callback-host <copy collaborator host here>
$ python3 text4shell-scan.py -l urls.txt
$ pip3 install -r requirements.txt
git clone [https://github.com/securekomodo/text4shell-scan.git](https://github.com/securekomodo/text4shell-scan.git)
cd text4shell-scan
sudo docker build -t text4shell-scan .
sudo docker run -it --rm text4shell-scan

# With URL list "urls.txt" in current directory
docker run -it --rm -v $PWD:/data text4shell-Scan -l /data/urls.txt
Dieses Projekt dient ausschließlich Bildungs- und ethischen Testzwecken. Die Verwendung von text4shell-scan zum Angreifen von Zielen ohne vorherige gegenseitige Zustimmung ist illegal. Es liegt in der Verantwortung des Endbenutzers, alle geltenden lokalen, staatlichen und bundesstaatlichen Gesetze einzuhalten. Die Entwickler übernehmen keine Haftung und sind nicht verantwortlich für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.
Das Projekt ist unter der MIT-Lizenz lizenziert.
Bryan Smith






