
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ezEmu — Gegner beobachten, Gegner nachahmen: Einfache Ausführung von Befehlen für defensive Optimierung/Forschung (jetzt mit mehr ELF im Regal) | Kitploit
Tools/GitHubGitHub/jwillyamz/ezemu
DefensivwerkzeugePenetrationstestsLernen & BildungRed TeamingAdversarial-AngriffLabs & Praxis
GitHubjwillyamz/ezemu

ezEmu

Gegner beobachten, Gegner nachahmen: Einfache Ausführung von Befehlen für defensive Optimierung/Forschung (jetzt mit mehr ELF im Regal)

Repository anzeigen
109937vor 3 JahrenVon Kitploit geprüft
Teilen

ezEmu

ezEmu ermöglicht es Benutzern, gegnerische Verhaltensweisen mithilfe verschiedener Ausführungstechniken zu testen. Es ist so etwas wie ein "offensives Framework für Blue Teamer", hat keine Netzwerk-/C2-Fähigkeiten und konzentriert sich stattdessen auf die Erstellung lokaler Testtelemetrie.

Windows

Siehe /Linux für ELF

ezEmu wird als parent.exe kompiliert, um Prozessbäume zu vereinfachen, und verfolgt (und beendet auch) untergeordnete Prozesse, um einfache Suchvorgänge in Protokollen/Dashboards zu ermöglichen.

Aktuelle Ausführungstechniken umfassen:

  • Cmd.exe (T1059.003)
  • PowerShell (T1059.001)
  • Unmanaged PowerShell (T1059.001)
  • CreateProcess() API (T1106)
  • WinExec() API (T1106)
  • ShellExecute (T1106)
  • Windows Management Instrumentation (T1047)
  • VBScript (T1059.005)
  • Windows Fiber
  • WMIC XSL Script/Squiblytwo (T1220)
  • Microsoft Word VBA Macro (T1059.005)
  • Python (T1059.006)

Hinweis: Sie müssen einige makrobezogene Trust Center-Einstellungen aktivieren, damit die Word-Sachen funktionieren - https://support.office.com/en-us/article/enable-or-disable-macros-in-office-files-12b036fd-d140-4e74-b45e-16fed1a7e5c6. Sie benötigen außerdem eine installierte Python-Installation und die PATH-Variable für #12 gesetzt.

Verwendung/Demo

ezEmu ist eine interaktive Terminalanwendung und funktioniert viel besser, wenn Sie es von cmd.exe aus ausführen.
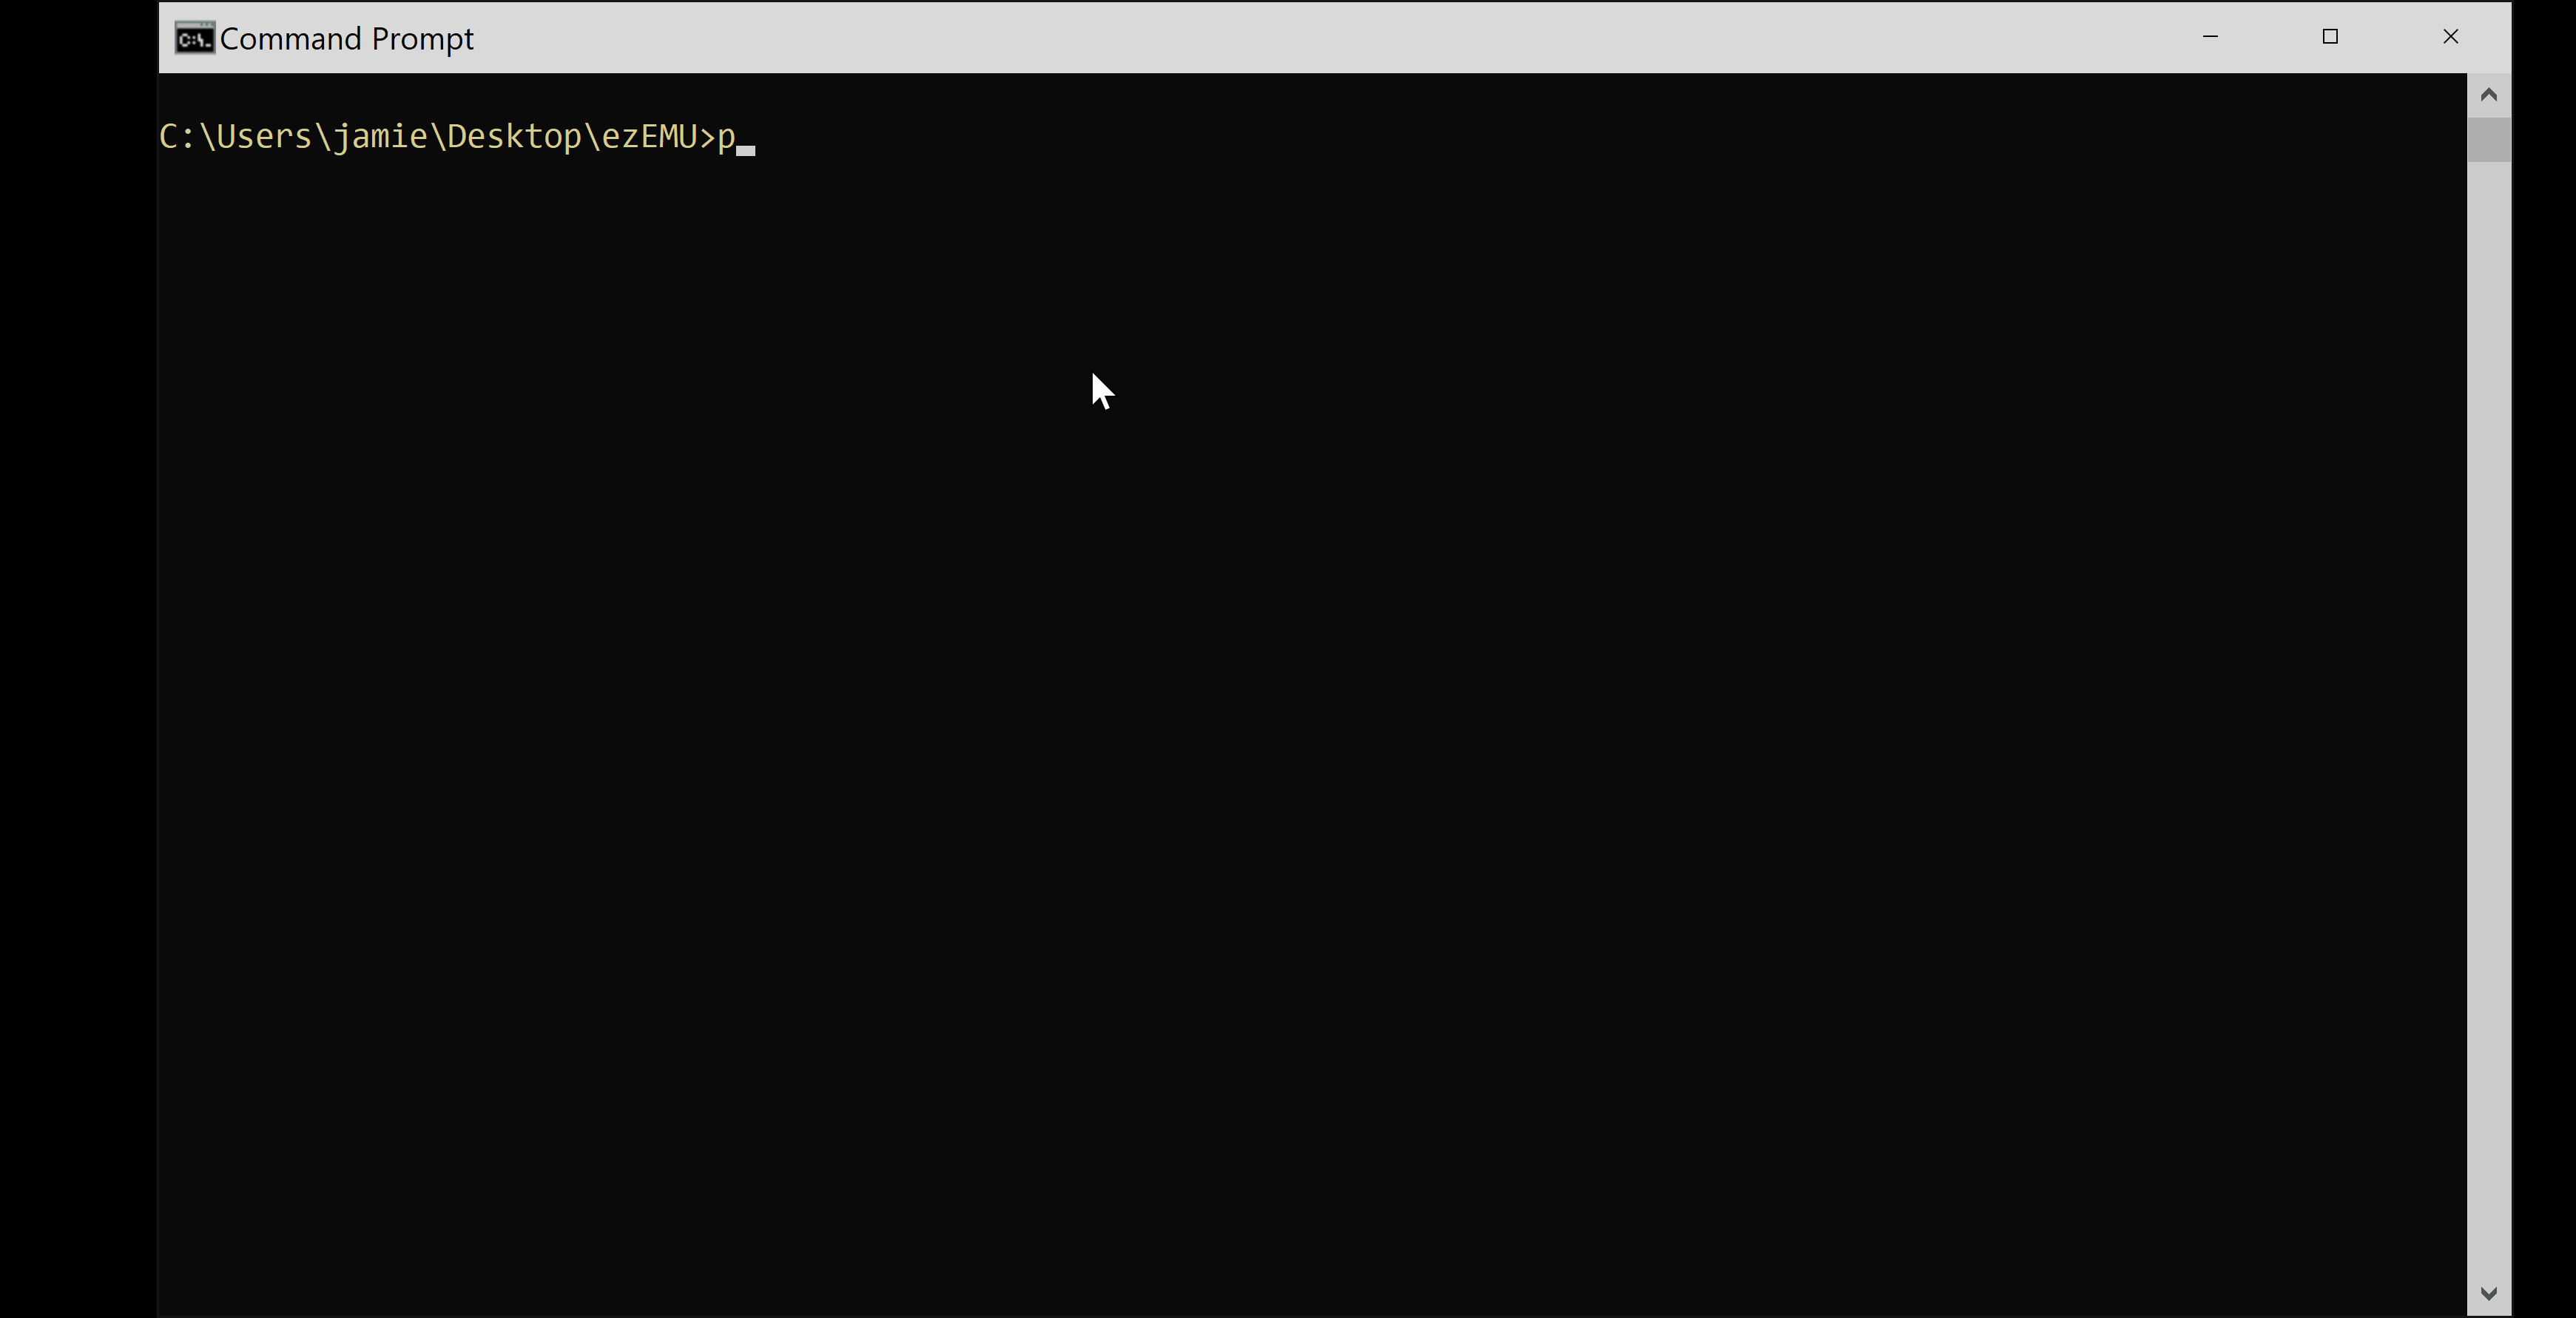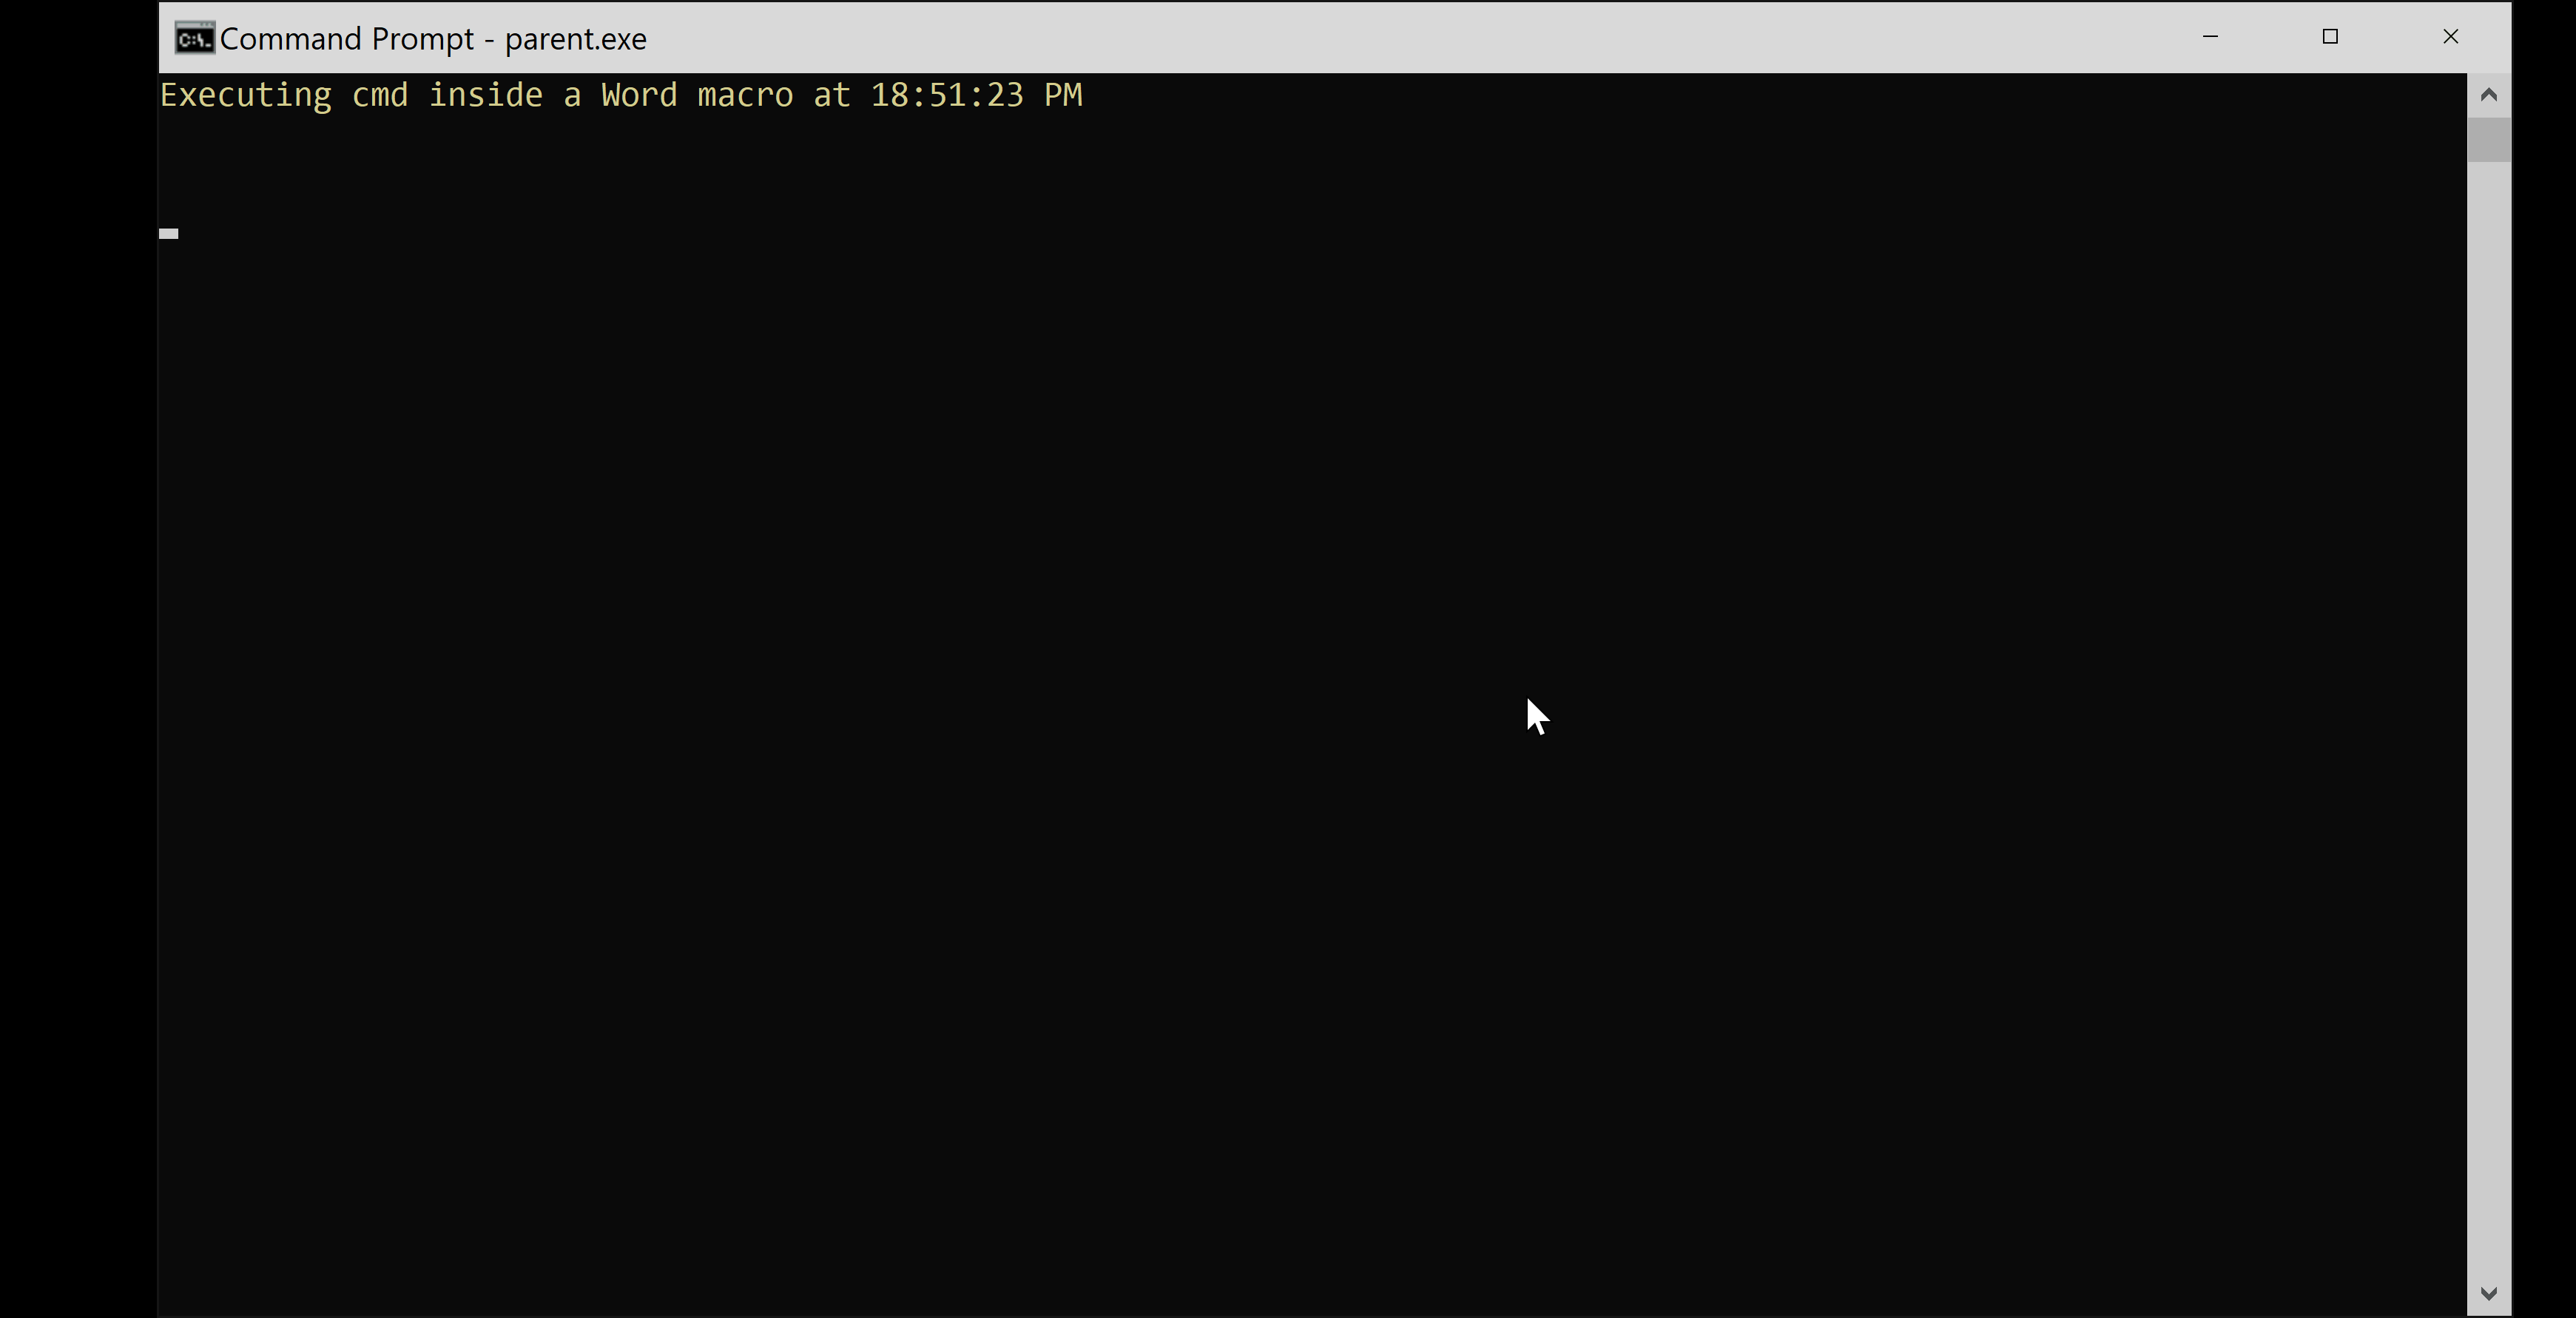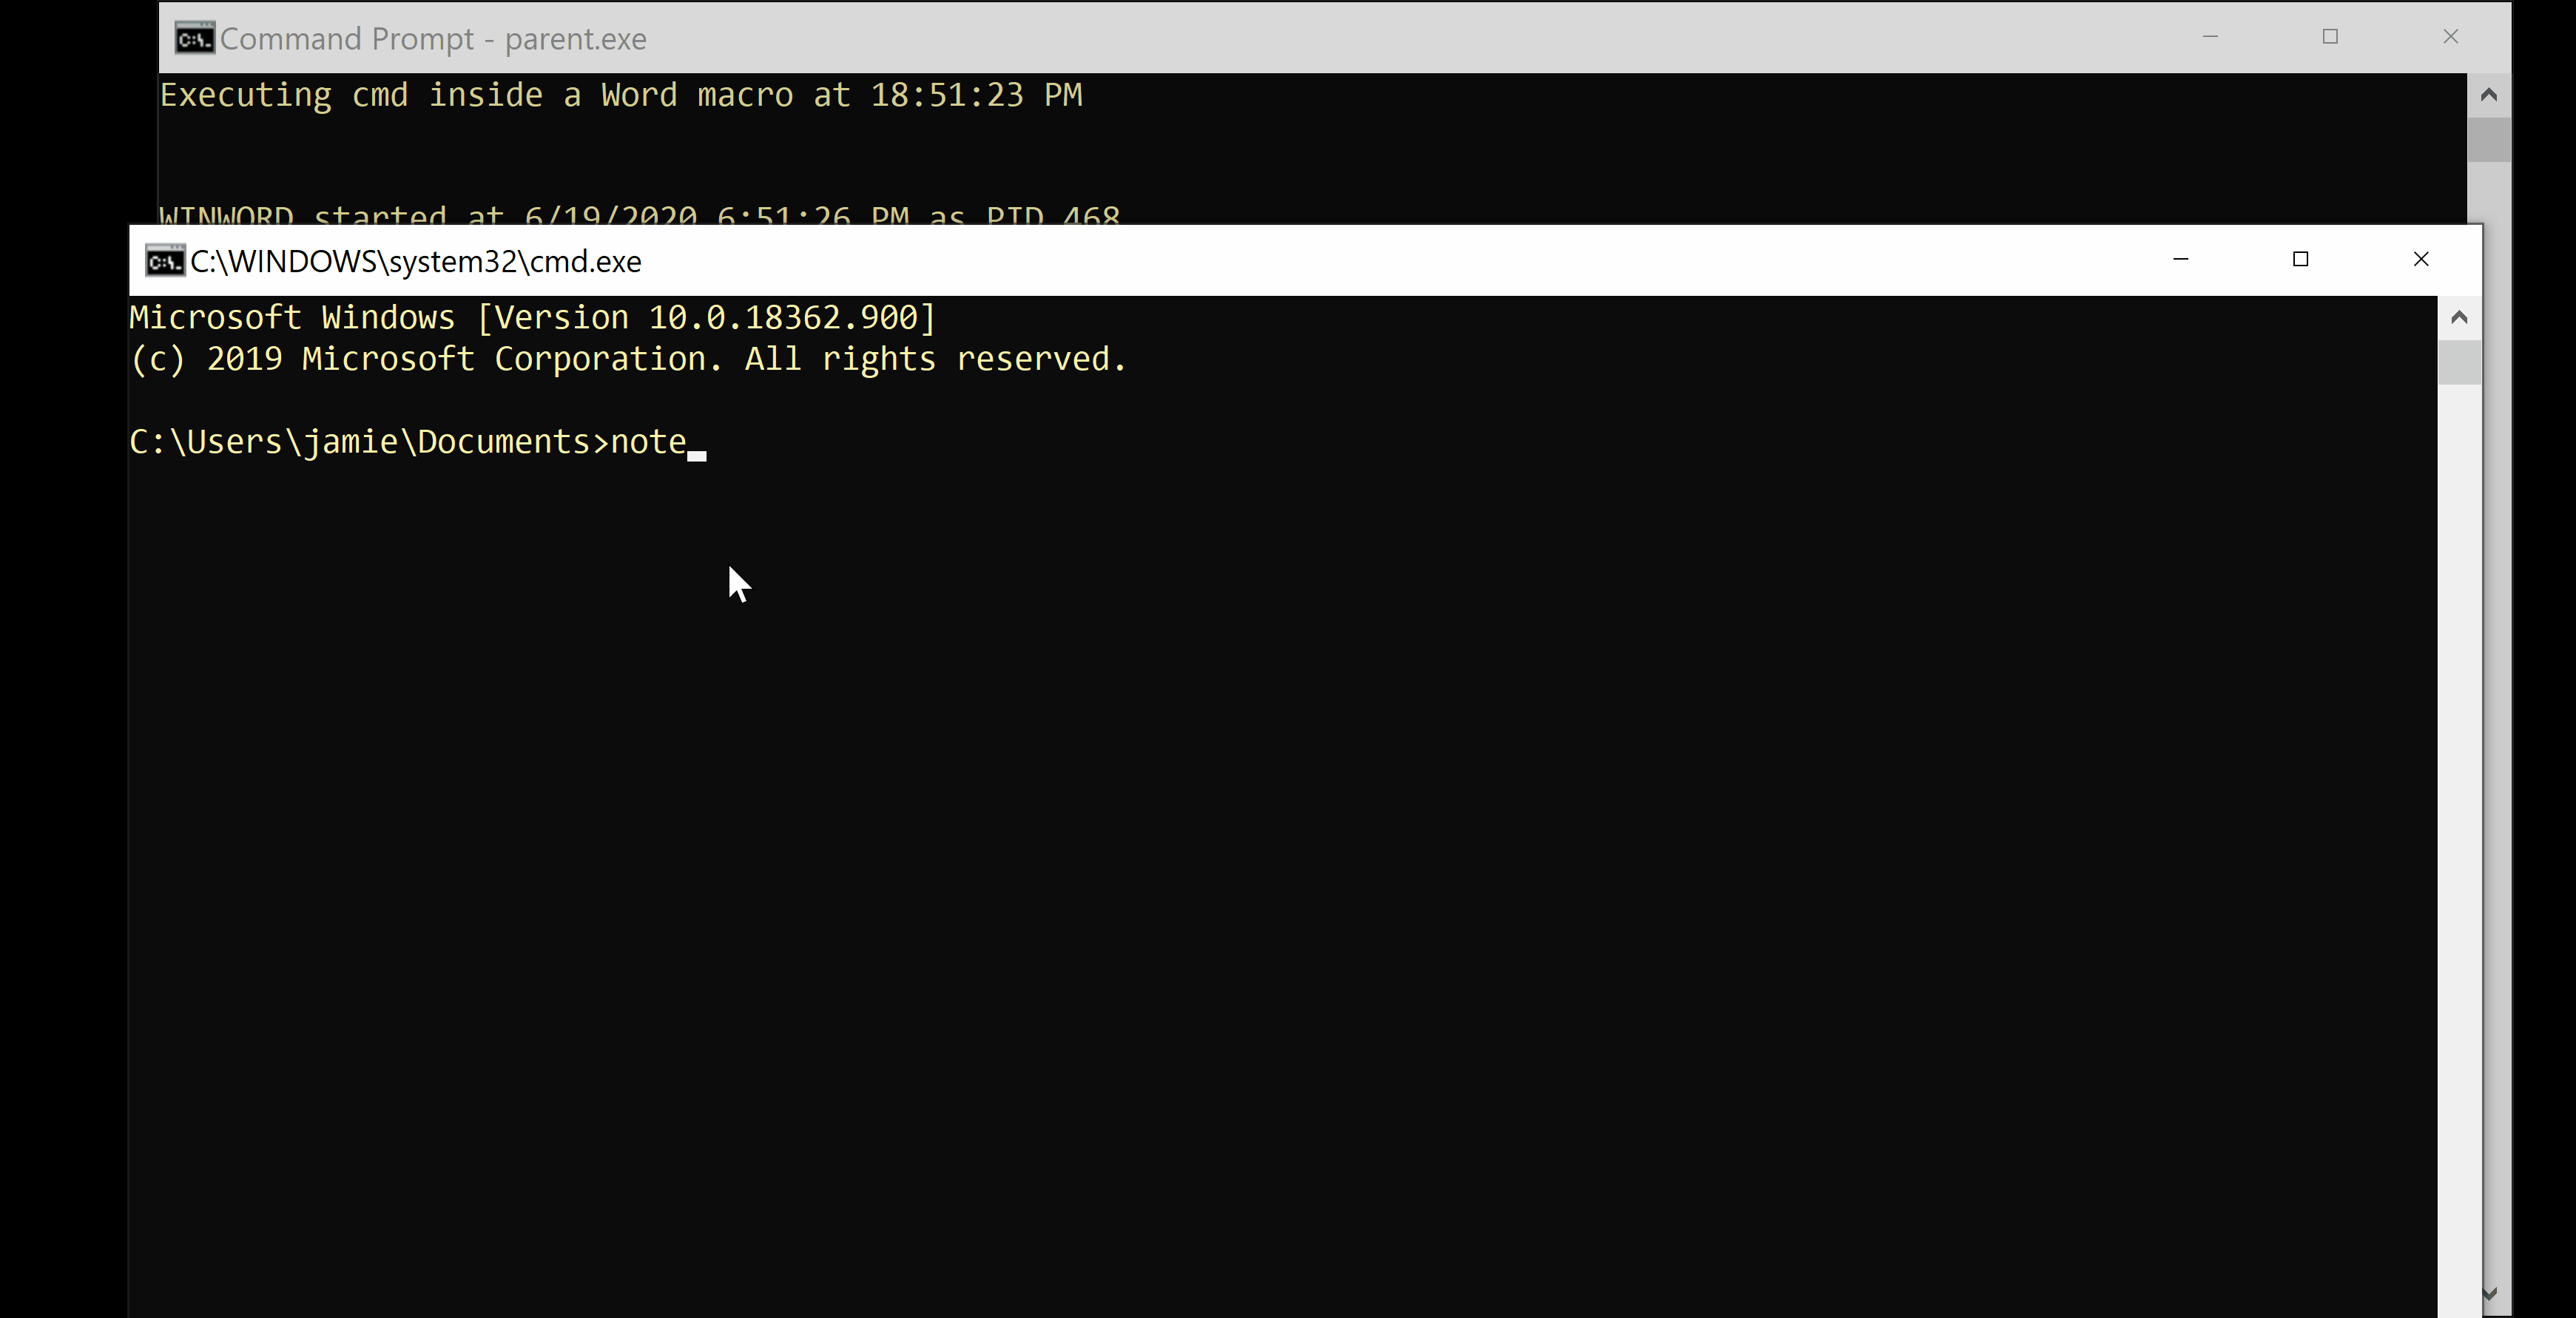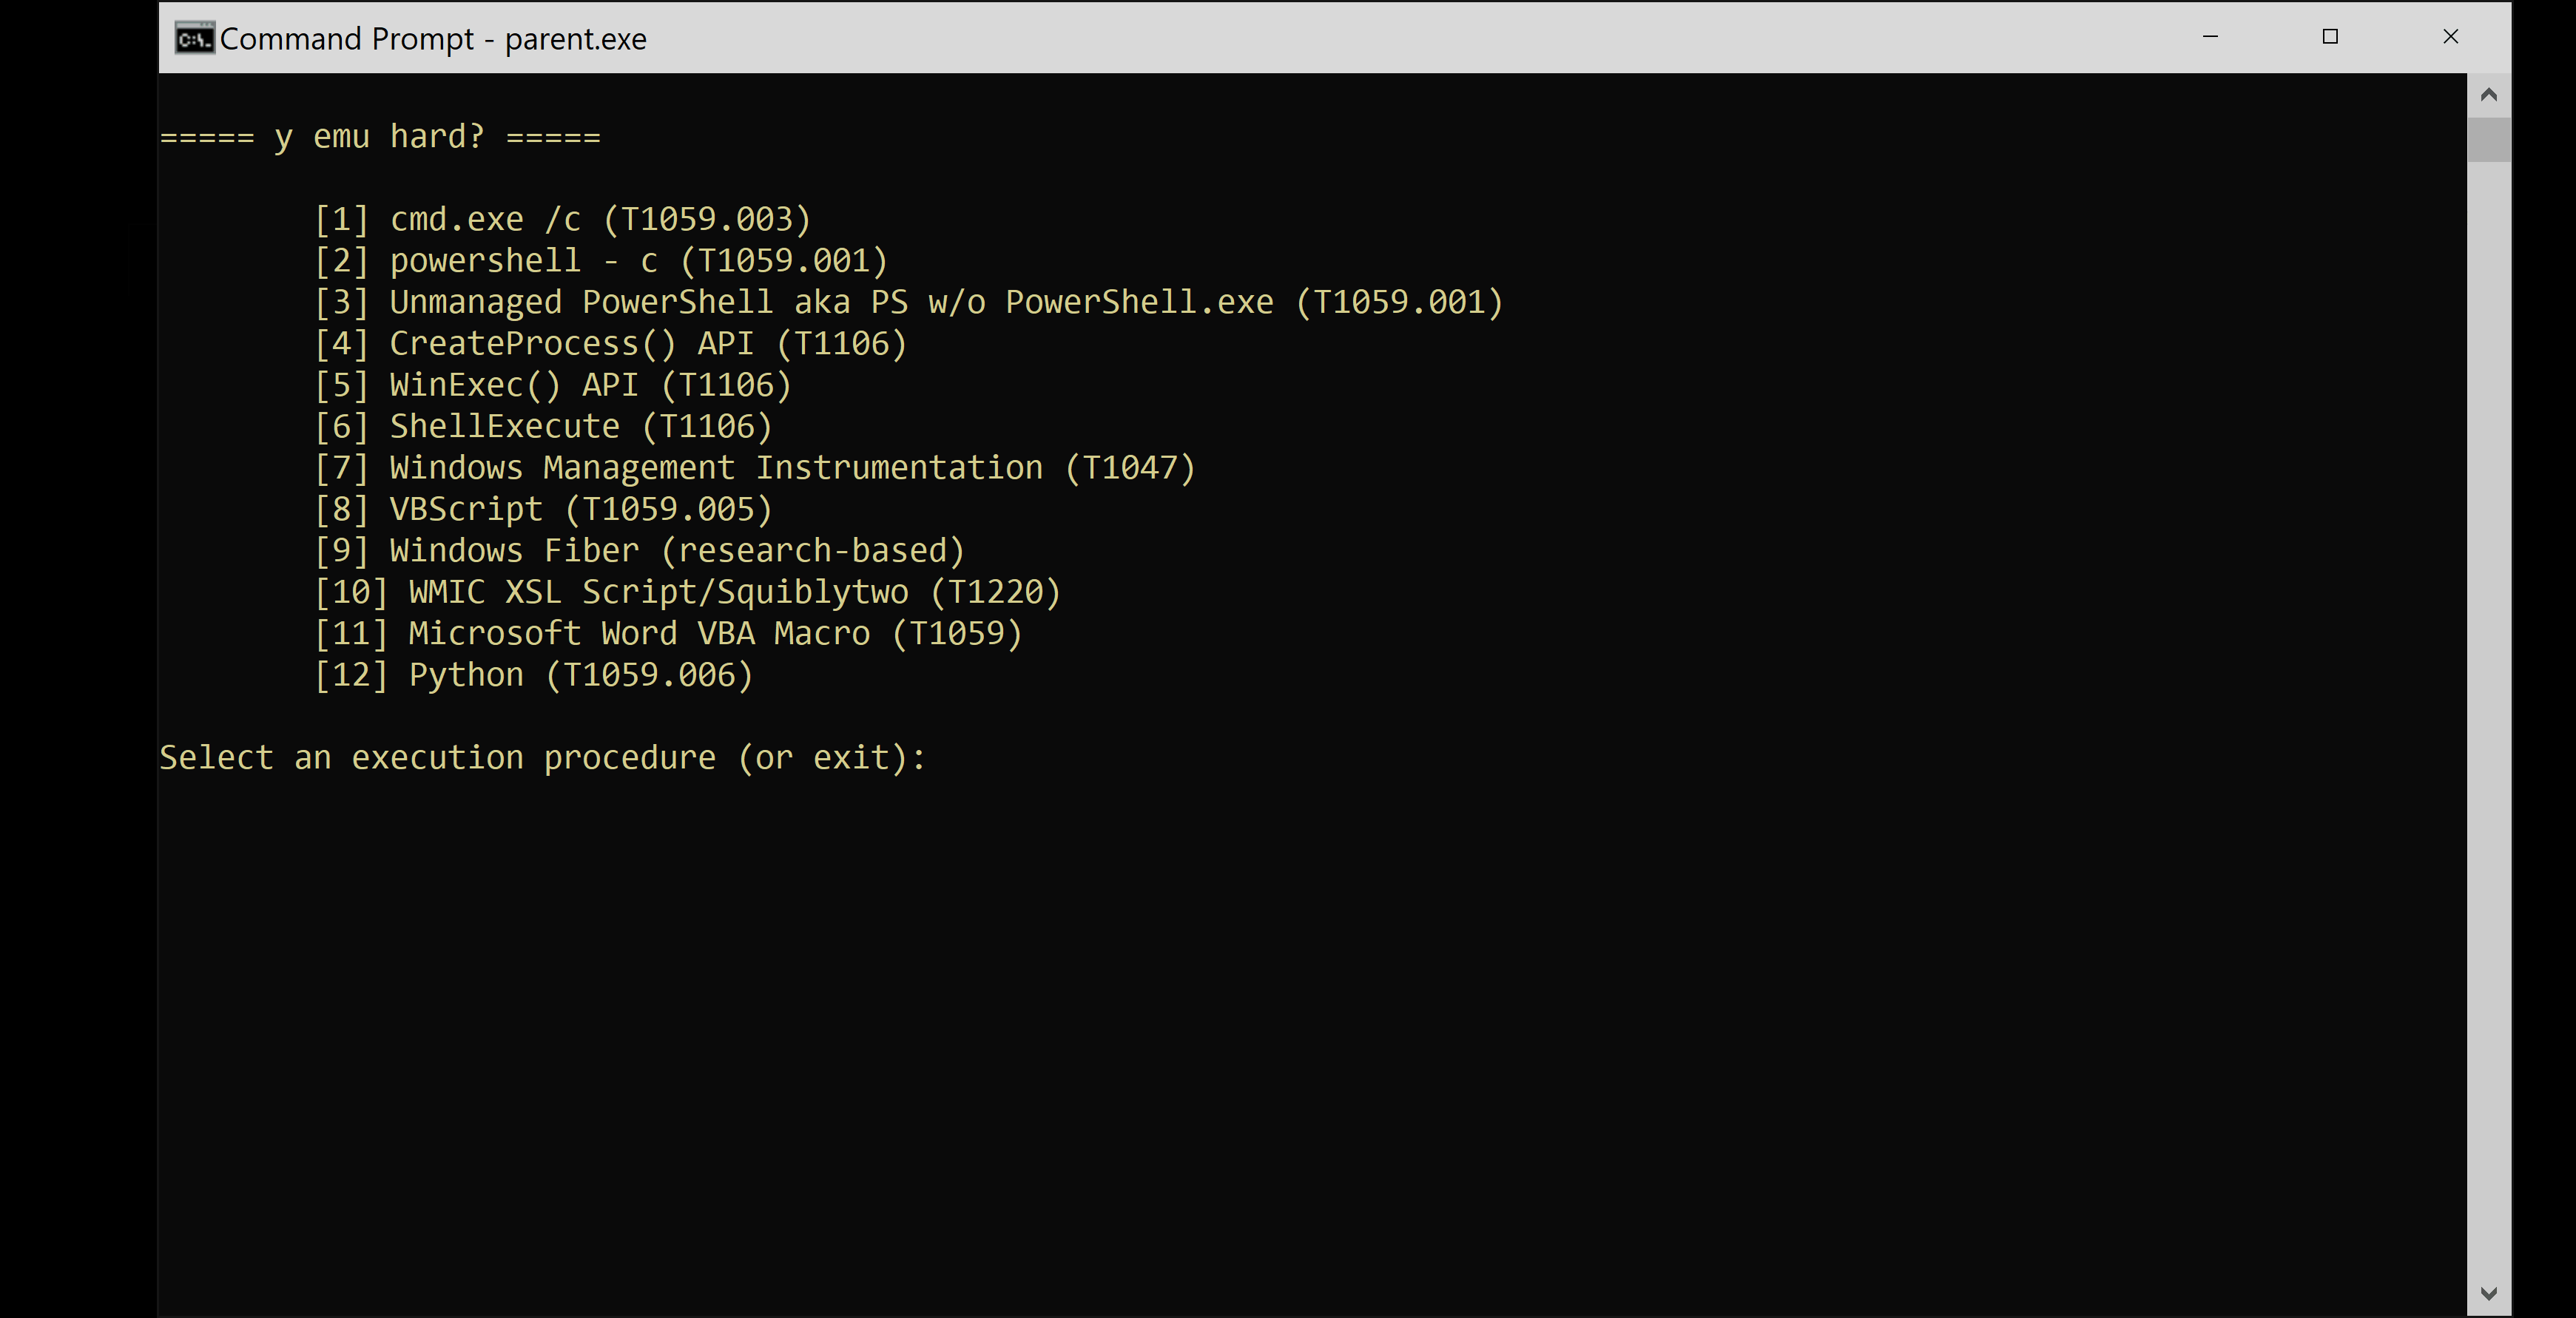
ezEmu Demo

Kompilieren Sie mit Verweis auf einige lokale DLL-Abhängigkeiten

(ex: csc /r:Microsoft.Office.Interop.Word.dll,Microsoft.Vbe.Interop.dll,System.Management.Automation.dll parent.cs)

Feedback/Beitragen

Dies begann als einfache persönliche Forschung/Herumspielen und ist definitiv nicht als "sauberer Code" gedacht (das ist sehr Jamie-code™️). Dennoch nehme ich gerne Issues und weitere Vorschläge an!

TODO: Logausgabedatei (vielleicht), mehr CTI + Lernen >> mehr Ausführungstechniken (immer)


Hinweis

©2020 The MITRE Corporation. Alle Rechte vorbehalten.

Zur Veröffentlichung freigegeben; uneingeschränkte Verbreitung. Fallnummer 20-1357.

Lizenziert unter der Apache License, Version 2.0 (der "Lizenz"); Sie dürfen diese Datei nur in Übereinstimmung mit der Lizenz verwenden. Eine Kopie der Lizenz erhalten Sie unter

http://www.apache.org/licenses/LICENSE-2.0

Sofern nicht durch geltendes Recht vorgeschrieben oder schriftlich vereinbart, wird die Software unter der Lizenz im "IST-ZUSTAND" (OHNE GEWÄHRLEISTUNG) verteilt, ohne ausdrückliche oder stillschweigende Gewährleistung jeglicher Art. Siehe die Lizenz für die spezifischen Berechtigungen und Einschränkungen.

Die Zugehörigkeit des Autors zur MITRE Corporation dient ausschließlich Identifikationszwecken und soll nicht die Zustimmung oder Unterstützung der MITRE Corporation zu den vom Autor geäußerten Positionen, Meinungen oder Standpunkten vermitteln oder implizieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




