
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
keelog-bof — Asynchroner BOF zum Erfassen von KeePass-Master-Passwörtern durch Erkennen und Keylogging von gesperrten Datenbankfenstern. | Kitploit
Tools/GitHubGitHub/jakobfriedl/keelog-bof
Passwort-CrackingAufklärungInformationsbeschaffungPost-ExploitationRed Teaming
GitHubjakobfriedl/keelog-bof

keelog-bof

Asynchroner BOF zum Erfassen von KeePass-Master-Passwörtern durch Erkennen und Keylogging von gesperrten Datenbankfenstern.

Repository anzeigen
50530vor 3 MonatenVon Kitploit geprüft
Teilen

KeeLog

Ein Async-BOF, das das KeePass-Masterpasswort erfasst, indem es auf das Fenster der Entsperraufforderung achtet. Wenn eine gesperrte KeePass-Datenbank erkannt wird, wird ein Low-Level-Keyboard-Hook installiert und Tastatureingaben werden aufgezeichnet, bis das Aufforderungsfenster durch Absenden, Abbrechen oder Schließen verschwindet. Der erfasste Puffer wird dann an den Operator zurückgegeben und automatisch zum Masterpasswort rekonstruiert.

[!Important] Dieses BOF benötigt asynchrone Object-File-Ladefähigkeiten, um ohne Blockierung des Agents zu arbeiten. Diese Funktionalität wird durch das Conquest Framework bereitgestellt.

Funktionsweise

Dieses BOF überwacht den Titel des aktiven Fensters, um zu ermitteln, wann die KeePass-Masterpasswort-Aufforderung aktiv ist. Der Titel des gesperrten Datenbankfensters folgt dem Format Open Database - <database-name>.kdbx, was es vom entsperrten Zustand unterscheidet, in dem der Titel nur <database-name>.kdbx ist. Tastatureingaben werden protokolliert, wenn das gesperrte Datenbankfenster den Fokus hat, bis es verschwindet.
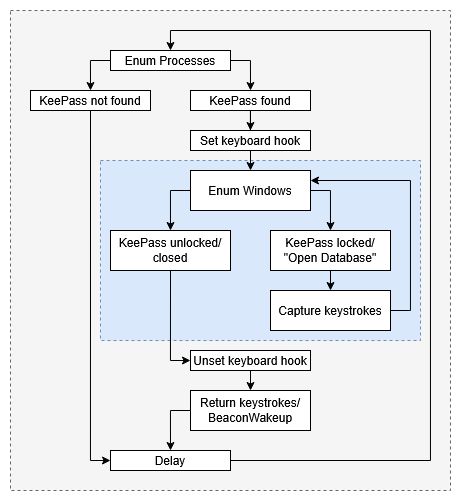
Workflow

Verwendung

Das KeeLog BOF benötigt keine Argumente. Dieses Repository enthält ein Conquest-Modul, das einen Ausgabe-Handler besitzt, der die rohen Tastatureingaben direkt in das erfasste Masterpasswort umwandelt.
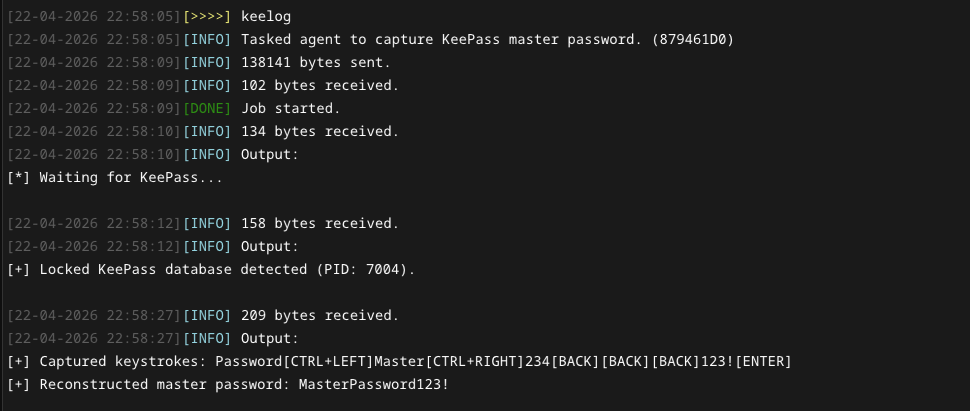
Keelog

Installation

git clone https://github.com/jakobfriedl/keelog-bof
cd keelog-bof
make

Von dort aus verwenden Sie den Script Manager von Conquest, um das Modul dist/keelog.py zu laden und mit dem Erfassen von Masterpasswörtern mit dem Befehl keelog zu beginnen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




