
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-26262 — Proof-of-Concept für authentifizierten beliebigen Datei-Upload in Sitecore 10.3, der die Bereitstellung von Webshells und die Ausführung von Remote-Code über die Funktion zum Importieren von Sprachen ermöglicht. | Kitploit
Tools/GitHubGitHub/istern/cve-2023-26262
Payload-GenerierungSchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubistern/cve-2023-26262

CVE-2023-26262

Proof-of-Concept für authentifizierten beliebigen Datei-Upload in Sitecore 10.3, der die Bereitstellung von Webshells und die Ausführung von Remote-Code über die Funktion zum Importieren von Sprachen ermöglicht.

Repository anzeigen
49vor 3 JahrenNoch nicht geprüft
Teilen

Sitecore 10.3 Authentifizierte Datei-Upload-Sicherheitslücke

Autor: Thomas Stern

Datum: 26/01-2023

Zusammenfassung

Über die Funktion 'Sprachen importieren' ist es möglich, eine beliebige Datei hochzuladen. Diese Datei könnte eine Webshell sein, die die Ausführung von Code auf dem Server ermöglicht.

Schritte zur Reproduktion

Zum Testen dieser Sicherheitslücke wurde eine Sitecore 10.3-Instanz auf einem lokalen Rechner über Docker gestartet. Diese Sicherheitslücke wurde nicht auf früheren Versionen von Sitecore getestet, aber frühere Versionen könnten für dieselbe Technik anfällig sein.

Umgebungsinformationen

Host: Windows 11 Läuft mit Docker Desktop Sitecore 10.3
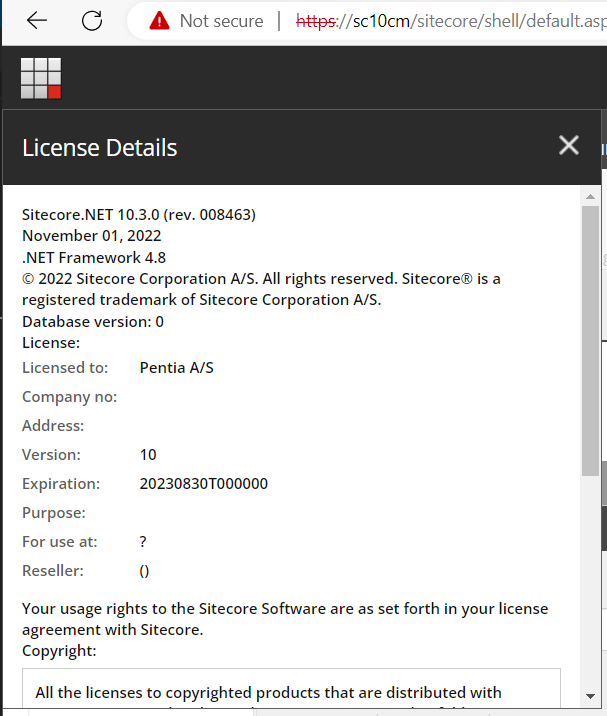
Sitecore-Informationen

1. Bei Sitecore anmelden

Da es sich um eine authentifizierte Sicherheitslücke handelt, sind gültige Anmeldedaten erforderlich. Für diese Testinstanz wurde admin/b verwendet.

2. Zur Toolbox navigieren

Die Toolbox befindet sich im Control Panel von Sitecore.
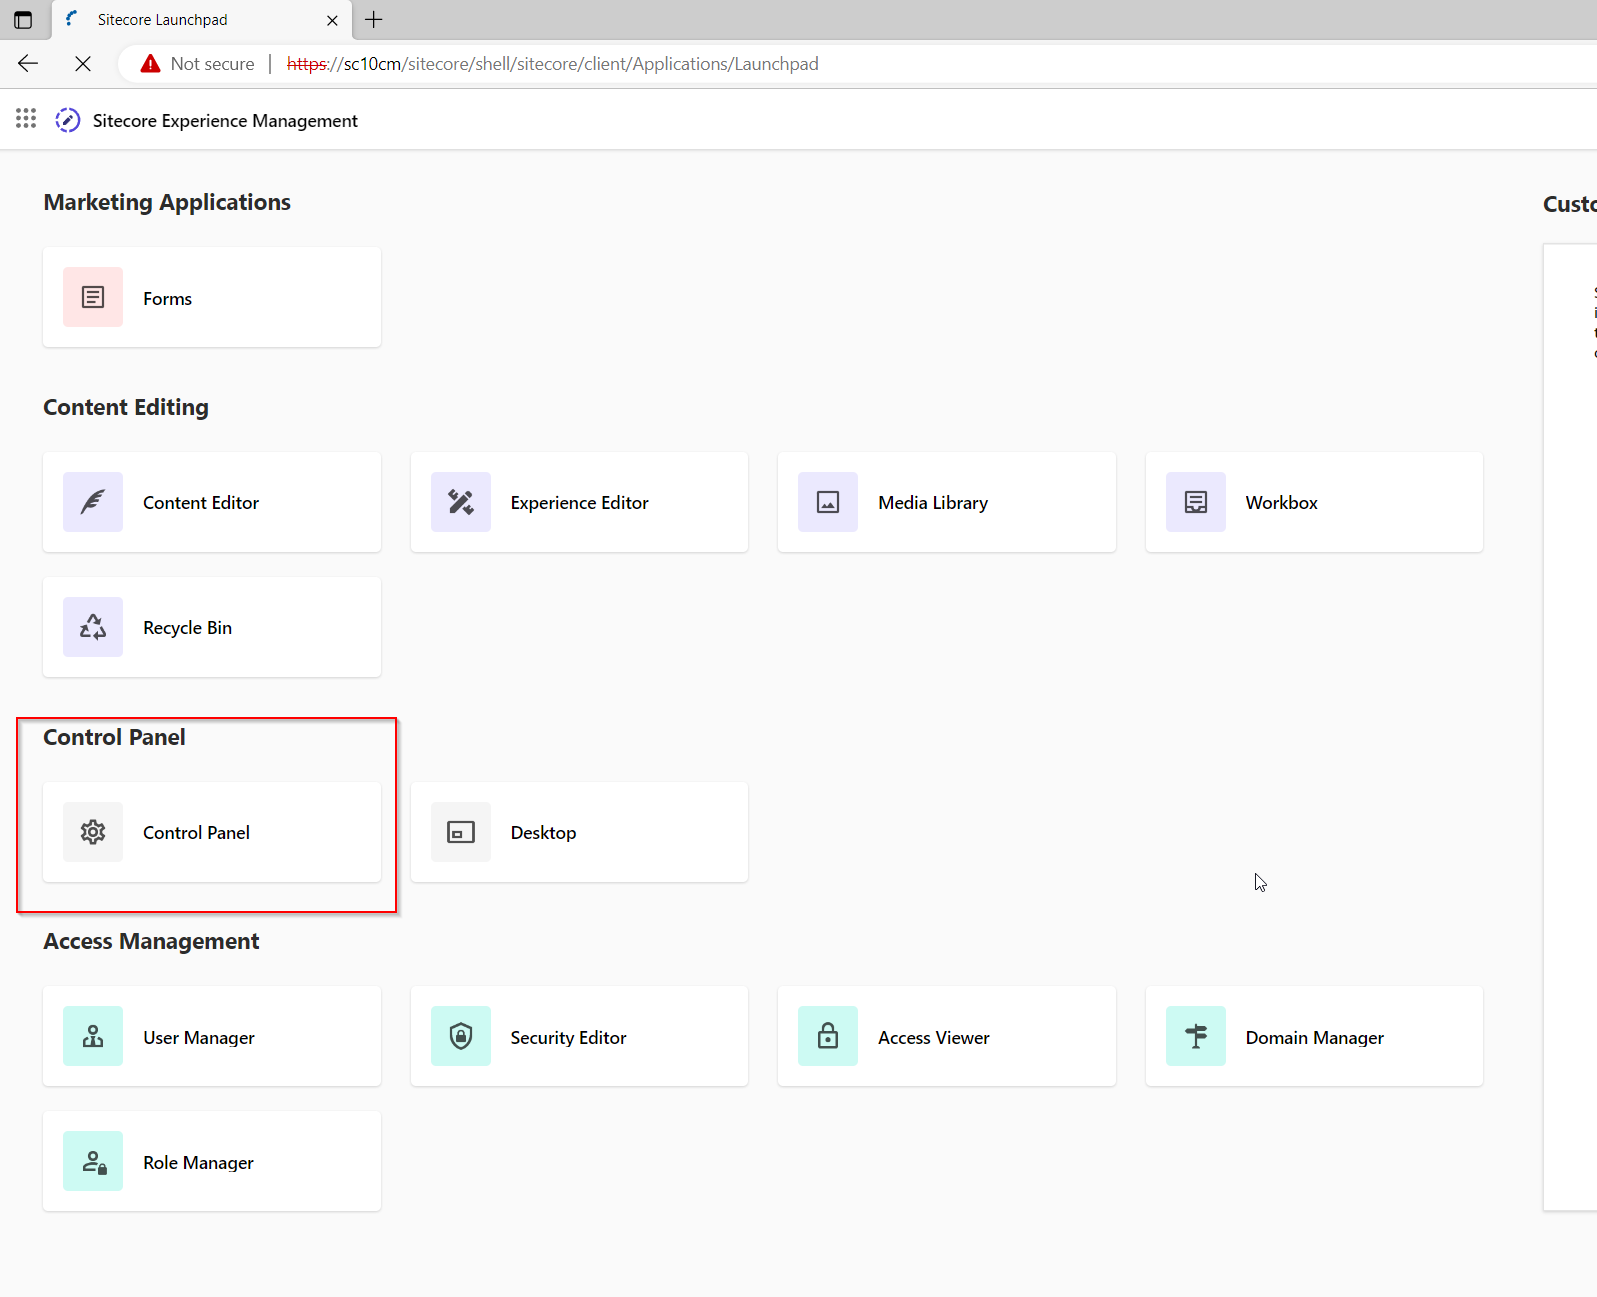
Sitecore-Systemsteuerung

3. Wählen – Sprachen importieren

Wählen Sie nun 'Sprachen importieren'

Sprachen importieren

4. Importieren – temp-Ordner

Beginnen Sie mit der Auswahl von 'Durchsuchen'
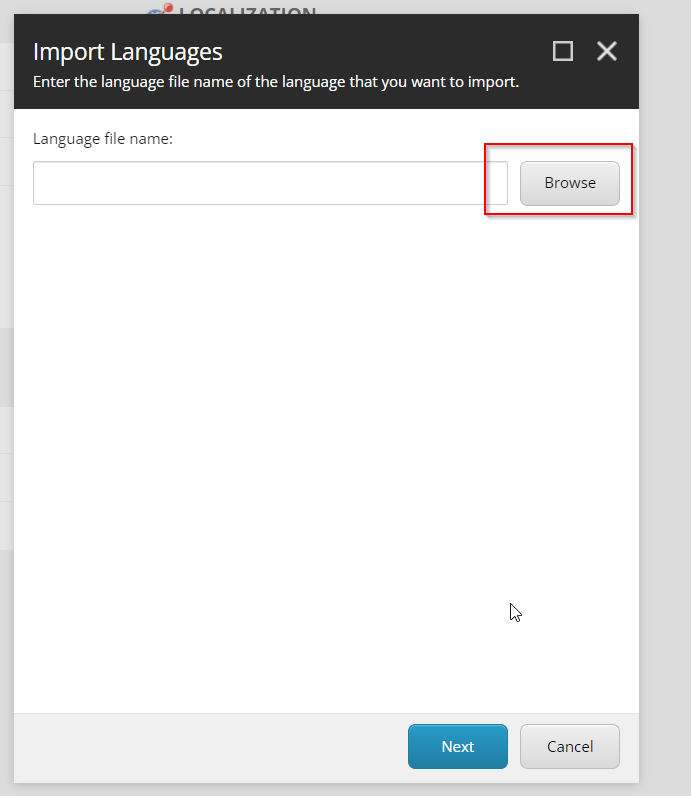
Upload Teil 1

Wählen Sie als Nächstes den temp-Ordner – dieser wird auch das Ziel für die Shell sein.

Upload Teil 2 Zielordner auswählen

5. Webshell hochladen

Der zum Testen verwendete Code zeigt eine einfache Webshell, die von https://github.com/tennc/webshell/blob/master/fuzzdb-webshell/asp/cmdasp.aspx heruntergeladen wurde. Beachten Sie: Es wurde eine kleine Änderung vorgenommen, um PowerShell anstelle der Standard-cmd auszuführen.

Klicken Sie auf 'Hochladen', wählen Sie Ihre Shell aus und klicken Sie auf 'Weiter'.

Shell hochladen

Ihre Shell sollte nun hochgeladen sein.

Hochladen der Shell abgeschlossen

6. Befehle ausführen

Beginnen Sie, indem Sie zur hochgeladenen Shell navigieren: 'https://sitename/temp/shell.aspx' Mit der hochgeladenen Shell ist es nun möglich, vollständige Codeausführung auf dem System zu erlangen.
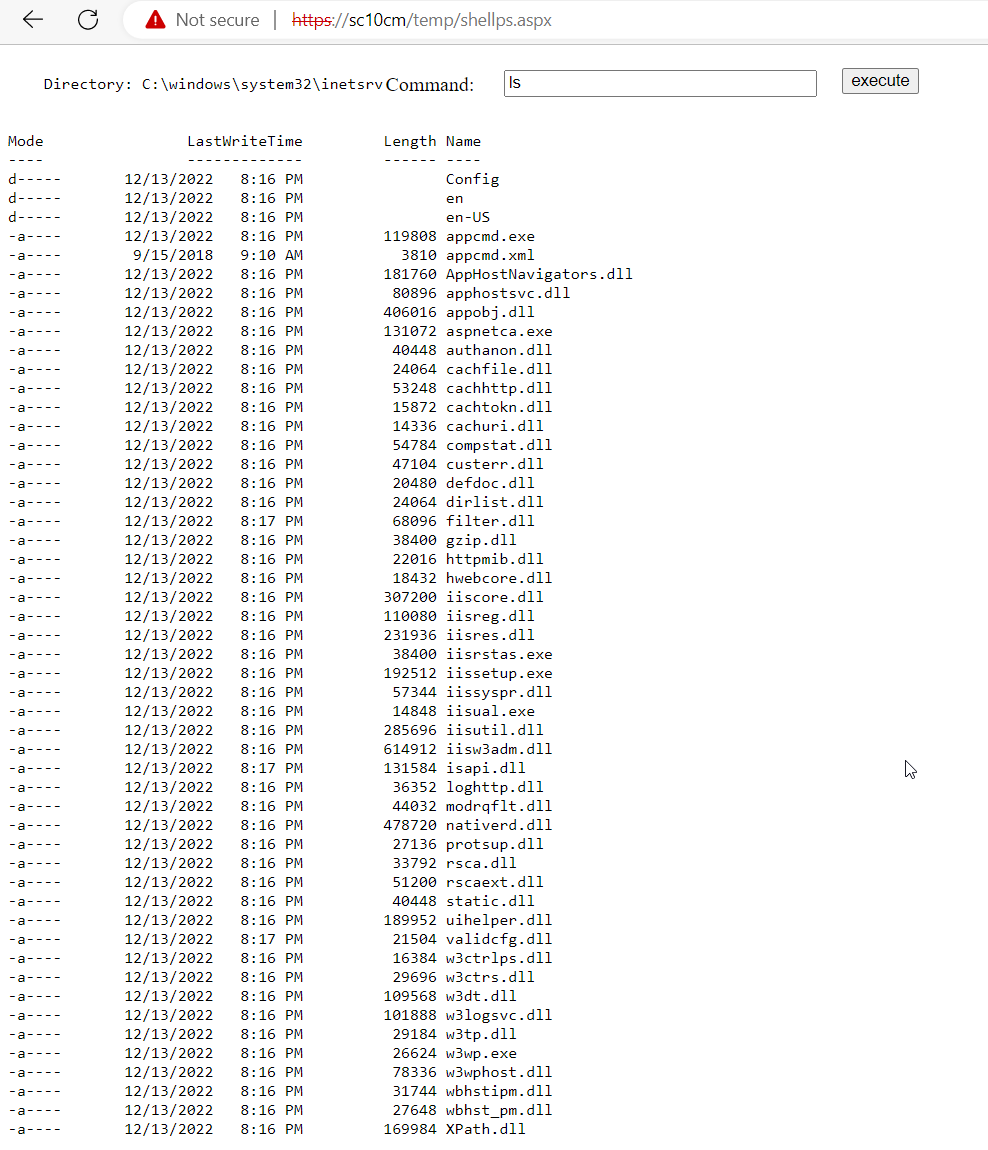
Codeausführung

Behebung

Der Code zum Hochladen der Sprachdateien sollte die hochgeladenen Dateien validieren und nur ausführbare Dateien wie ASPX, EXE und mehr zulassen. Außerdem sollten Sprachdateien nur in ein Verzeichnis hochgeladen werden, das keine Codeausführung zulässt. Eine Möglichkeit hierfür ist das Hinzufügen einer Blockierungsregel zur web.config wie unten dargestellt. Beachten Sie: Dies blockiert alle Anfragen an die beiden Dateien.

<rule name="BlockFileUpload" enabled="true" patternSyntax="Wildcard" stopProcessing="true">
    <match url="*" />
    <conditions logicalGrouping="MatchAny">
        <add input="{URL}" pattern="*sitecore/shell/Applications/Files/FileBrowser.aspx" />
        <add input="{URL}" pattern="*sitecore/shell/Applications/Dialogs/Upload/Upload2.aspx" />
    </conditions>
    <action type="CustomResponse" statusCode="404" statusReason="File or directory not found." statusDescription="The resource you are looking for might have been removed, had its name changed, or is temporarily unavailable." />
</rule>

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    287

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





