

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ionescu007/faxhell
Privilege EscalationExploitationPost-ExploitationRed TeamingPayload-Entwicklung
GitHubionescu007/faxhell

faxhell

Eine Bind Shell unter Verwendung des Faxdienstes und eines DLL-Hijacks

Repository anzeigen
3348548vor 6 JahrenVon Kitploit geprüft
Teilen

faxhell ("Fax-Shell")

Eine Proof-of-Concept-Bind-Shell unter Verwendung des Fax-Dienstes und eines DLL-Hijacks basierend auf Ualapi.dll.

Siehe unseren Artikel unter: https://windows-internals.com/faxing-your-way-to-system/
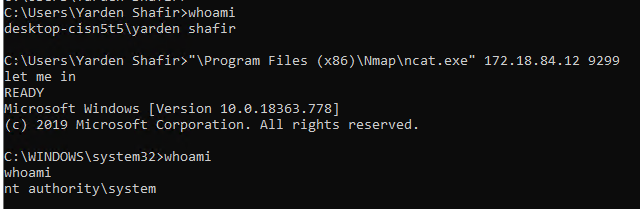
Obligatorische Demo

Verwendung

  • Erstelle Ualapi.dll und platziere sie in c:\windows\system32
  • Starte den Fax-Dienst, der die DLL lädt und den Export UalStart aufruft. UalStart stellt ein Thread-Pool-Arbeitselement in die Warteschlange, das ein Handle auf RpcSs öffnet, ein SYSTEM-Token findet und dann dieses imitiert. Anschließend wird ein Socket auf der lokalen Endpunktadresse erstellt, an Port 9299 gebunden und asynchron über einen Thread-Pool-I/O-Abschlussport auf eine Verbindung gewartet.
  • Verbinde dich mit dem Socket auf Port 9299 mit deinem bevorzugten Client (z. B. nc(at).exe <ip> 9299) und gib let me in gefolgt von ENTER ein. Wenn du eigenen Code schreibst, sende den String let me in\n.
  • Das I/O-Abschlusspaket weckt dann den Thread-Pool-Callback, der einen Cmd.exe-Prozess unter dem DcomLaunch-Dienst mit SYSTEM-Berechtigungen startet und dessen Ein-/Ausgabe-Handles an den neu erstellten Socket bindet.
  • Gewonnen!

EDR-/AV-Umgehung

  • Verwendet einen Dienst, der nicht allgemein bekannt und von EDR-Anbietern weder überwacht noch als verdächtig eingestuft wird.
  • Nutzt die Windows-Thread-Pool-API für die Einrichtung, was Stacks schwerer lesbar macht, Arbeit über mehrere Threads verteilt und einfache „Hinweise“ auf verdächtige Aktivitäten vermeidet.
  • Die Lebensdauer der imitierten Token ist sehr kurz, und nur der Worker-Thread läuft jemals als SYSTEM, kehrt aber sehr schnell zu NETWORK SERVICE zurück, nachdem er nur einen API-Aufruf durchgeführt hat. Dies verringert die Wahrscheinlichkeit, von verschiedenen Scannern erfasst zu werden.
  • Verwendet ungewöhnliche Socket-APIs, die die Importtabelle weniger verdächtig machen und EDR-Erkennungen, IOCTL-Hooks und LSPs umgehen.
  • Erstellt die Bind-Shell unter dem DcomLaunch-Dienst (der bereits ein SYSTEM-Dienst ist) und nicht unter dem Fax-Dienst, was natürlicher wirkt und einen sehr verdächtig aussehenden Prozessbaum vermeidet.
  • Nutzt einen Windows-Fehler, der es so aussehen lässt, als gehöre unser Socket zum Fax-Dienst und nicht zu DcomLaunch oder Cmd.exe. Wenn wir den Fax-Dienst beenden, sieht es aus, als gehöre der Socket zu System.

Einschränkungen

Dies ist nicht als einsatzfertige, unentdeckbare, bösartige, bewaffnete Shell gedacht:

  • Es handelt sich nur um eine Bind-Shell, die von den meisten Firewalls blockiert wird. Das Öffnen von Firewall-Regeln, die Verwendung einer Reverse-Bind-Shell oder die Kommunikation über einen gängigen Port wie 80 oder 443 wäre besser geeignet.
  • Andere Dienste, insbesondere der Spooler, laden ebenfalls Ualapi.dll. Während sich das System normal verhält, wenn der Fax-Dienst im Zustand SERVICE_START_PENDING „stecken bleibt“, verursacht dies Probleme in Spoolsv.exe.


  • Es gibt wahrscheinlich Fehler/Speicherlecks im PoC – wir haben unser Bestes gegeben, um eine produktionsreife Qualität zu erreichen, haben den Code aber nicht mit Application Verifier oder asan getestet.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




