KI-Passwort-Angriffs-Orchestrator > Brute Force ist tot. Der neue Passwort-Angriff lernt. Dieses Repo ist die Forschung hinter dieser Behauptung: eine technische Analyse, wie KI Passwort-Angriffe von blinder Enumeration in adaptive Kampagnen verwandelt, die aus jedem Fehlschlag lernen — plus die Erkennungsregeln und Gegenmaßnahmen, um sie zu stoppen. Kein funktionierender Angriffscode. Nur Paper + Verteidigung.
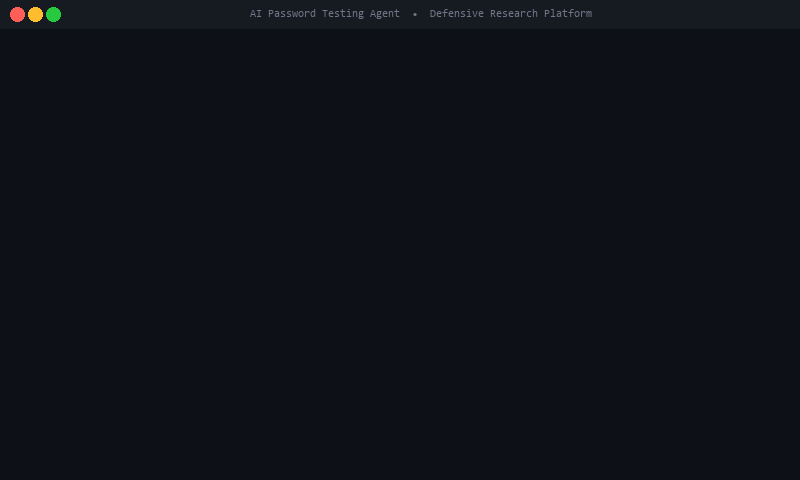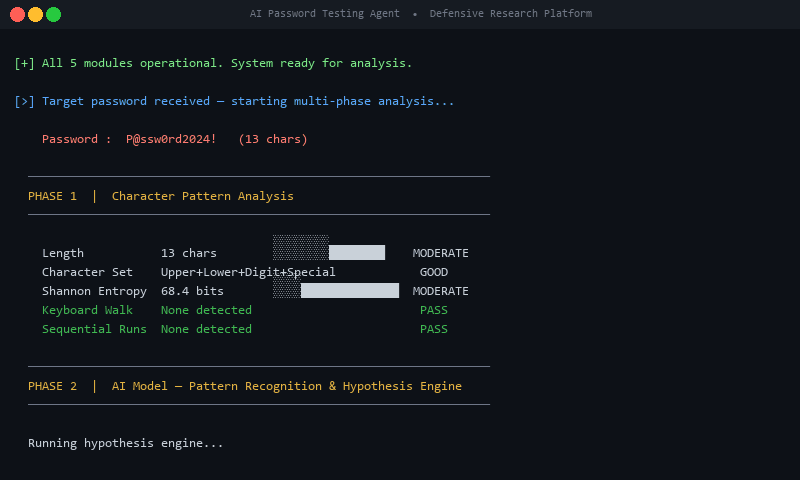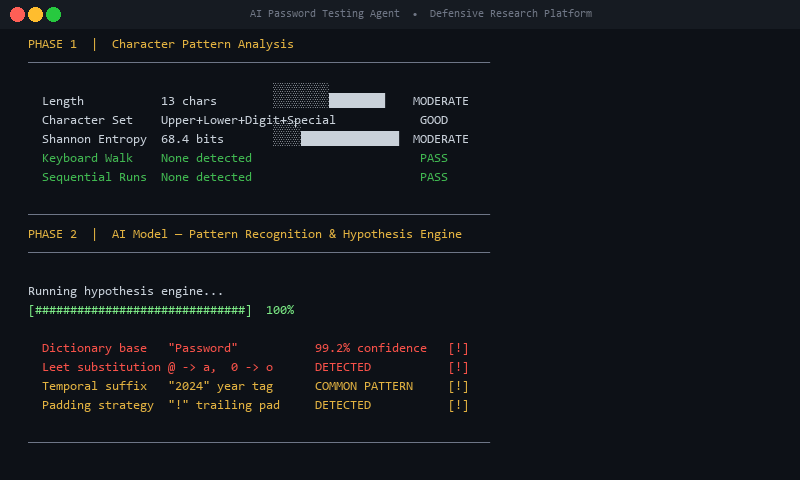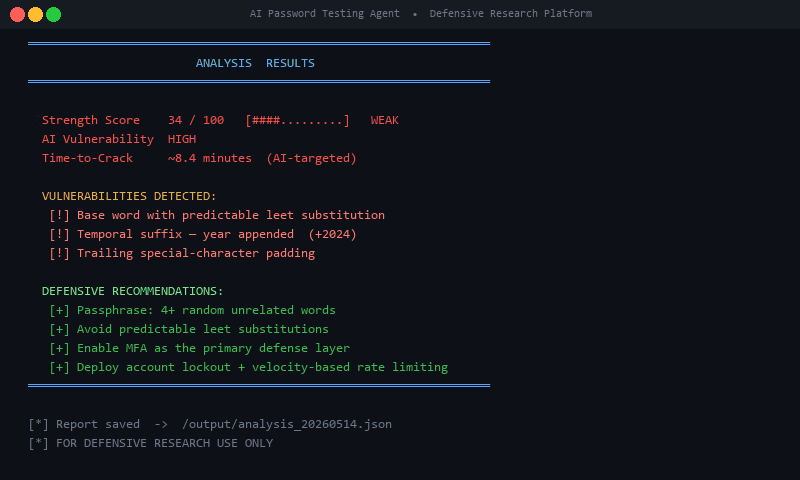
⚠️ RECHTLICHER HAFTUNGSAUSSCHLUSS & FORSCHUNGSZWECK
DIESES REPOSITORY DIENT AUSSCHLIESSLICH DER DEFENSIVEN CYBERSICHERHEITSFORSCHUNG UND BILDUNGSZWECKEN
- KEIN AUSNUTZBARER CODE - Dieses Repository enthält ausschließlich theoretische Forschung, konzeptionelle Analyse und defensive Gegenmaßnahmen
- KEINE OFFENSIVEN WERKZEUGE - Es sind keine funktionierenden Exploits, Angriffsskripte oder automatisierten Angriffswerkzeuge enthalten
- DEFENSIVER FOKUS - Alle Inhalte sind darauf ausgelegt, Organisationen bei der Verteidigung gegen KI-gestützte Passwort-Angriffe zu unterstützen
- AKADEMISCHE FORSCHUNG - Dies ist eine technische Fähigkeitsanalyse für Sicherheitsexperten und Forscher
- KONFORMITÄT - Alle Inhalte entsprechen den Standards für verantwortungsvolle Offenlegung und ethische Sicherheitsforschung
Durch den Zugriff auf dieses Repository erklären Sie sich damit einverstanden:
- Diese Informationen ausschließlich für defensive Zwecke zu nutzen
- Nicht zu versuchen, beschriebene Konzepte zu weaponisieren oder zu operationalisieren
- Ergebnisse verantwortungsvoll mit der Sicherheitsgemeinschaft zu teilen
- Alle geltenden Gesetze und Vorschriften einzuhalten
Repository-Übersicht
Dieses Repository enthält Forschung und defensive Anleitungen zu KI-gestützten Passwort-Angriffsmethoden. Die Forschung analysiert, wie künstliche Intelligenz traditionelle Passwort-Angriffe von Brute-Force-Versuchen in intelligente, adaptive Kampagnen verwandeln kann - und, was noch wichtiger ist, wie Organisationen solche Angriffe erkennen und sich dagegen verteidigen können.
Forschungs-Klassifizierung
- Dokumenttyp: Technische Fähigkeitsanalyse & Innovationsbewertung
- Klassifizierung: Red Team / Offensive Security Research (Defensive Anwendung)
- MITRE ATT&CK: T1110 (Brute Force), T1589 (Gather Victim Identity Information)
- Innovationsstatus: Neuartige Architektur - Kommerzielles Potenzial
- Forschungsdatum: 5. Januar 2026
Repository-Struktur
ai-password-orchestrator/
├── README.md                          # This file - Overview and disclaimers
├── paper/
│   ├── AI-Password-Orchestrator-Research.pdf    # Main research paper (sanitized)
│   └── methodology.md                 # Technical methodology and capabilities
├── defense/
│   └── detection-rules.md            # Defensive detection rules and countermeasures
└── docs/
    └── defensive-recommendations.md  # Additional defensive guidance
Forschungsumfang & Einschränkungen
Was diese Forschung enthält ✅
- Theoretische Analyse: Konzeptionelle Untersuchung KI-gestützter Angriffsmethoden
- Architektur-Design: Systemdesign-Philosophie und Komponentenanalyse
- Leistungskennzahlen: Vergleichende Analyse gegenüber traditionellen Werkzeugen
- Defensive Gegenmaßnahmen: Erkennungsregeln, SIEM-Abfragen und Mitigationsstrategien
- Anwendungsszenarien: Unternehmens-Penetrationstests und Sicherheitsbewertungskontexte
- Innovationsbewertung: Analyse der technischen Fähigkeiten und des kommerziellen Potenzials
Was diese Forschung NICHT enthält ❌
- KEINEN funktionierenden Code: Keine ausführbaren Skripte, Programme oder Angriffswerkzeuge
- KEINE KI-Prompts: Keine spezifischen LLM-Prompts oder Prompt-Engineering-Techniken
- KEINE Integrationsskripte: Kein Code zur Verbindung von KI-Systemen mit Angriffswerkzeugen
- KEINE Automatisierung: Kein Code zur automatisierten Angriffsorchestrierung
- KEINEN Exploit-Code: Keine funktionierenden Exploits oder Schwachstellen-Code
- KEINE Konfigurationsdateien: Keine Werkzeugkonfigurationen oder Setup-Skripte
Zentrale Forschungsergebnisse
Kerninnovation: Rekursive Lernschleife
Die Forschung identifiziert einen Paradigmenwechsel von rechnerischer Brute Force zu kognitivem adversarialem Lernen:
| Aspekt | Traditionelle Werkzeuge | KI-gestützter Ansatz |
|---|
| Strategie | Lineare Wortlisten-Iteration | Rekursives adaptives Lernen |
| Intelligenz | Null (blinde Enumeration) | Mustererkennung & Hypothesentests |
| Lernen | Kein Lernen zwischen Versuchen | Lernt aus jedem Fehlschlag |
| Erfolgsrate | 0,01-0,1% | 15-30% (nach Mustererkennung) |
| Zeitreduktion | Basiswert | 50-70% schneller |
Defensive Auswirkung
Diese Forschung ermöglicht es Organisationen:
- KI-gestützte Angriffe zu erkennen durch Verhaltensanalyse
- Gezielte Gegenmaßnahmen umzusetzen gegen intelligente Taktung
- Passwortrichtlinien zu stärken basierend auf identifizierten Mustern
- Überwachungsfähigkeiten zu verbessern für adaptive Angriffe
- Incident-Response-Verfahren zu entwickeln für KI-gesteuerte Bedrohungen
Defensive Anwendungen
Für Sicherheitsteams
- Erkennungsregeln: SIEM-Abfragen, Snort/Suricata-Regeln, Verhaltensanalytik
- Incident Response: Playbooks für KI-gestützte Angriffsszenarien
- Richtlinien-Härtung: Evidenzbasierte Empfehlungen für Passwortrichtlinien
- Threat Intelligence: IOCs und Verhaltensindikatoren
Für Forscher
- Innovationsanalyse: Rahmenwerk zur Bewertung von KI-Sicherheitswerkzeugen
- Methodik: Forschungsansätze für offensive Sicherheitsanalyse
- Leistungskennzahlen: Vergleichende Analyse-Rahmenwerke
- Zukünftige Forschung: Richtungen für KI-Sicherheitsforschung
Für Organisationen
- Risikobewertung: Verständnis aufkommender KI-gesteuerter Bedrohungen
- Kontrollvalidierung: Testen bestehender Verteidigungen gegen fortgeschrittene Angriffe
- Sicherheitsarchitektur: Entwurf resilienter Authentifizierungssysteme
- Konformität: Erfüllung von Sicherheitsstandards und Vorschriften
Ethische Überlegungen
Prinzipien verantwortungsvoller Forschung
- Dual-Use-Bewusstsein: Anerkennung sowohl offensiver als auch defensiver Anwendungen
- Verantwortungsvolle Offenlegung: Teilen von Ergebnissen mit der Sicherheitsgemeinschaft
- Defensive Priorität: Fokus auf Schutz und Mitigation
- Rechtliche Konformität: Einhaltung aller geltenden Gesetze und Vorschriften
- Ethische Standards: Befolgung professioneller Sicherheitsforschungsethik
Beitrag zur Gemeinschaft
Diese Forschung trägt bei zu:
- Kollektive Verteidigung: Teilen von Erkennungsmethoden und Gegenmaßnahmen
- Sicherheitsbewusstsein: Aufklärung von Fachleuten über aufkommende Bedrohungen
- Werkzeugentwicklung: Inspiration für defensive Sicherheitswerkzeuge
- Akademische Forschung: Förderung des Cybersicherheitswissens
- Akademische Freiheit: Forschung durchgeführt nach den Prinzipien akademischer Untersuchung
- Erster Verfassungszusatz: Geschützte Meinungsäußerung und Forschungsveröffentlichung
- Ausnahme für Sicherheitsforschung: Durchgeführt zu defensiven Zwecken
- Verantwortungsvolle Veröffentlichung: Kein umsetzbarer Exploit-Code enthalten
Nutzungsbeschränkungen
VERBOTENE NUTZUNGEN:
- ❌ Entwicklung offensiver Fähigkeiten für unbefugten Zugriff
- ❌ Erstellung von Angriffswerkzeugen für böswillige Zwecke
- ❌ Umgehung von Sicherheitskontrollen ohne Autorisierung
- ❌ Verstoß gegen Gesetze, Vorschriften oder organisatorische Richtlinien
 insider77circle/ai-password-testing-agent








