
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
imbyter-WinRAR_CVE-2023-38831 — PoC-Exploit für WinRAR CVE-2023-38831 mit Python-Skript zum Erstellen schädlicher Archive, die durch gefälschte Dateierweiterungen beliebigen Code ausführen | Kitploit
Tools/GitHubGitHub/imbyter/imbyter-winrar_cve-2023-38831
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubimbyter/imbyter-winrar_cve-2023-38831

imbyter-WinRAR_CVE-2023-38831

PoC-Exploit für WinRAR CVE-2023-38831 mit Python-Skript zum Erstellen schädlicher Archive, die durch gefälschte Dateierweiterungen beliebigen Code ausführen

Repository anzeigen
26vor 2 JahrenNoch nicht geprüft
Teilen

💥 WinRAR-Sicherheitslücke (CVE-2023-38831)

In WinRAR-Versionen vor 6.23 existiert eine Schwachstelle, die es ermöglicht, Dateierweiterungen zu fälschen. Ein Angreifer kann diese ausnutzen, um in einer speziell präparierten Archivdatei harmlos erscheinende Dateien – wie JPG-Bilddateien (.jpg), Textdateien (.txt) oder PDF-Dokumente (.pdf) – zu platzieren. Wird das Opfer dazu verleitet, diese Dateien direkt (ohne Entpacken) zu öffnen, kann der Angreifer auf dem Rechner des Opfers beliebigen Code ausführen.

  • Schwachstellen-ID: CVE-2023-38831
  • Schwachstellentyp: Logische Schwachstelle
  • Software: RARLAB WinRAR
  • Modulname: WinRAR.exe
  • Historische Schwachstellen: Nach Ergebnissen von https://vuldb.com gibt es nicht viele historische Schwachstellen; noch weniger lassen sich stabil ausnutzen.
  • Betroffene Versionen: Version < 6.23 (getestet: Versionen 5.x sind nicht betroffen)

🧨 Test-POC-Archiv

Datei: test.zip

Dies ist ein bereits erstelltes Archiv mit der CVE-2023-38831-Schwachstelle. Öffnet man mit einer WinRAR-Version (<6.23) direkt die Datei 2.jpg im Archiv, wird das darin enthaltene BAT-Skript ausgeführt. Der Inhalt des BAT-Skripts lautet:

echo off
mshta vbscript:msgbox("Dein Computer wurde von mir übernommen!!!",64,"Gehackt")(window.close)
shutdown -s -t 60

Nach erfolgreichem Test wird ein Herunterfahren angekündigt. Mit shutdown -a in der Eingabeaufforderung kann der Herunterfahrvorgang abgebrochen werden.
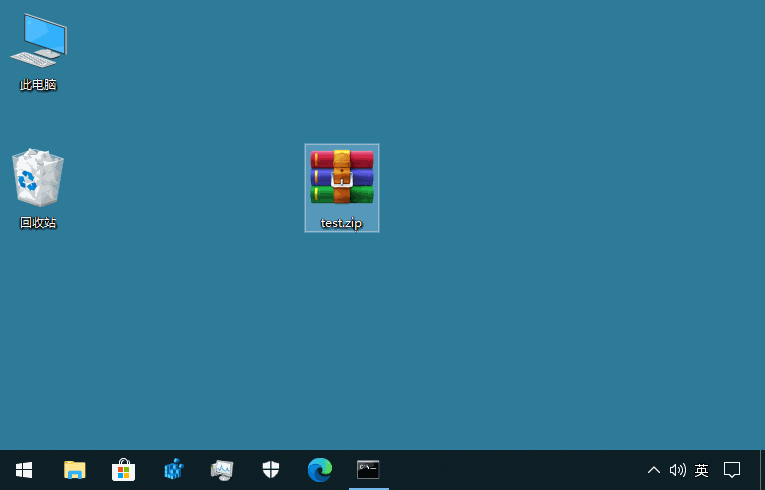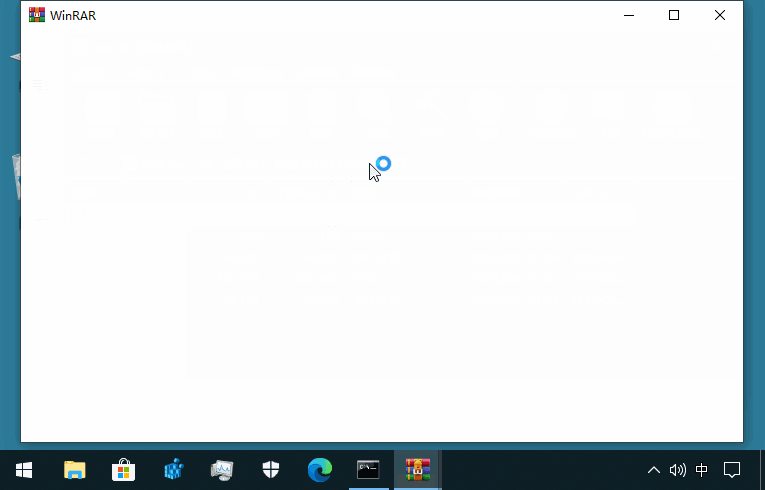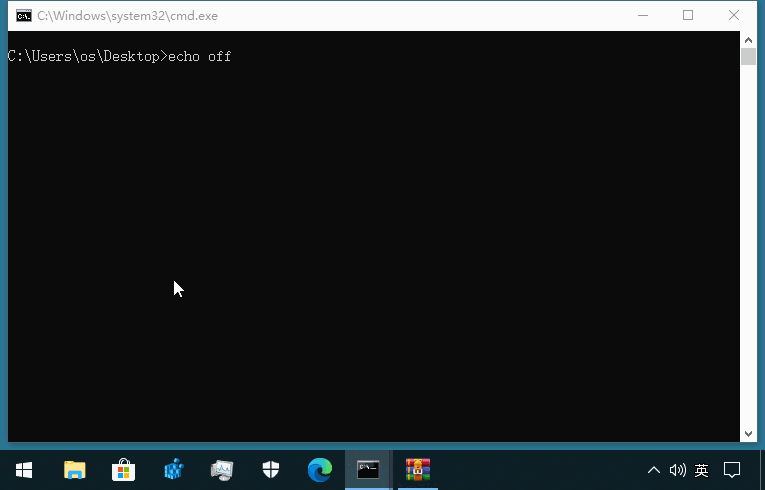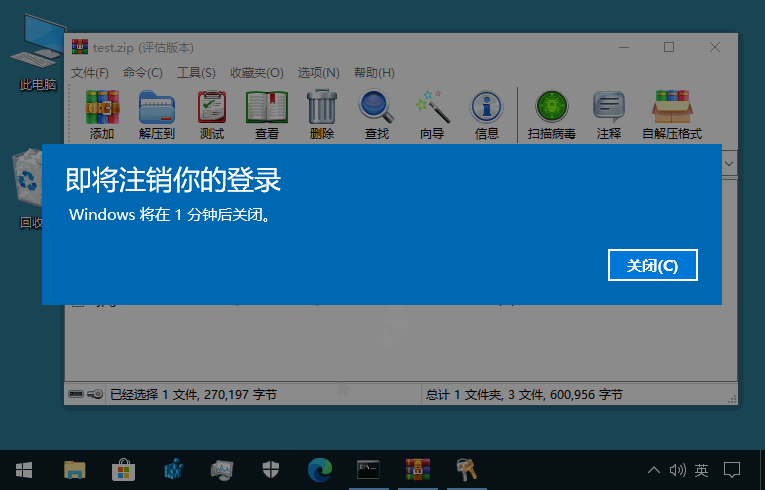
Bild

🧑‍💻 Python-Code

Datei: make-poc.py

Dient zum automatischen Erstellen eines POC-Archivs aus einer Eingabedatei

🥝 Ausführliche Erläuterung

Siehe: https://flowus.cn/share/a3b35db0-ab5e-4abc-b8d3-5ff284e82e7b

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





