
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
PyHook — Offensives API-Hooking-Tool mit Frida, um Windows-API-Aufrufe abzufangen und Anmeldeinformationen von Prozessen wie mstsc, runas, PowerShell, cmd, MobaXterm und UAC-Eingabeaufforderungen zu erfassen. | Kitploit
Tools/GitHubGitHub/ilankalendarov/pyhook
Red Teaming
GitHubilankalendarov/pyhook

PyHook

Offensives API-Hooking-Tool mit Frida, um Windows-API-Aufrufe abzufangen und Anmeldeinformationen von Prozessen wie mstsc, runas, PowerShell, cmd, MobaXterm und UAC-Eingabeaufforderungen zu erfassen.

Repository anzeigen
1911426vor 3 JahrenVon Kitploit geprüft
Teilen

PyHook

PyHook ist die Python-Implementierung meines SharpHook-Projekts. Es verwendet verschiedene API-Hooks, um die gewünschten Anmeldeinformationen zu erhalten.

PyHook verwendet frida, um seine Abhängigkeiten in den Zielprozess zu injizieren.

Unterstützte Prozesse

ProzessAPI-AufrufBeschreibungFortschritt
mstscCredUnPackAuthenticationBufferWHooks CredUnPackAuthenticationBufferW aus mstsc und gibt Benutzername und Passwort aus.DONE
runasCreateProcessWithLogonWHooks CreateProcessWithLogonW aus runas und gibt Benutzername, Passwort und einen Domainnamen aus.DONE
PowerShellCreateProcessWithLogonWHooks CreateProcessWithLogonW aus PowerShell und gibt Benutzername, Passwort und einen Domainnamen aus (z.B. - Start-Process cmd -Credential X).DONE
cmdRtlInitUnicodeStringExHooks RtlInitUnicodeStringEx aus cmd und gibt Daten von bestimmten Filtern aus (z.B. - "-p", "password" etc).DONE
MobaXtermCharUpperBuffAHooks CharUpperBuffA aus MobaXterm und gibt Anmeldeinformationen für RDP- und SSH-Anmeldungen aus.DONE
explorer (UAC Prompt)CredUnPackAuthenticationBufferWHooks CredUnPackAuthenticationBufferW aus explorer und gibt Benutzername, Passwort und einen Domainnamen aus.DONE

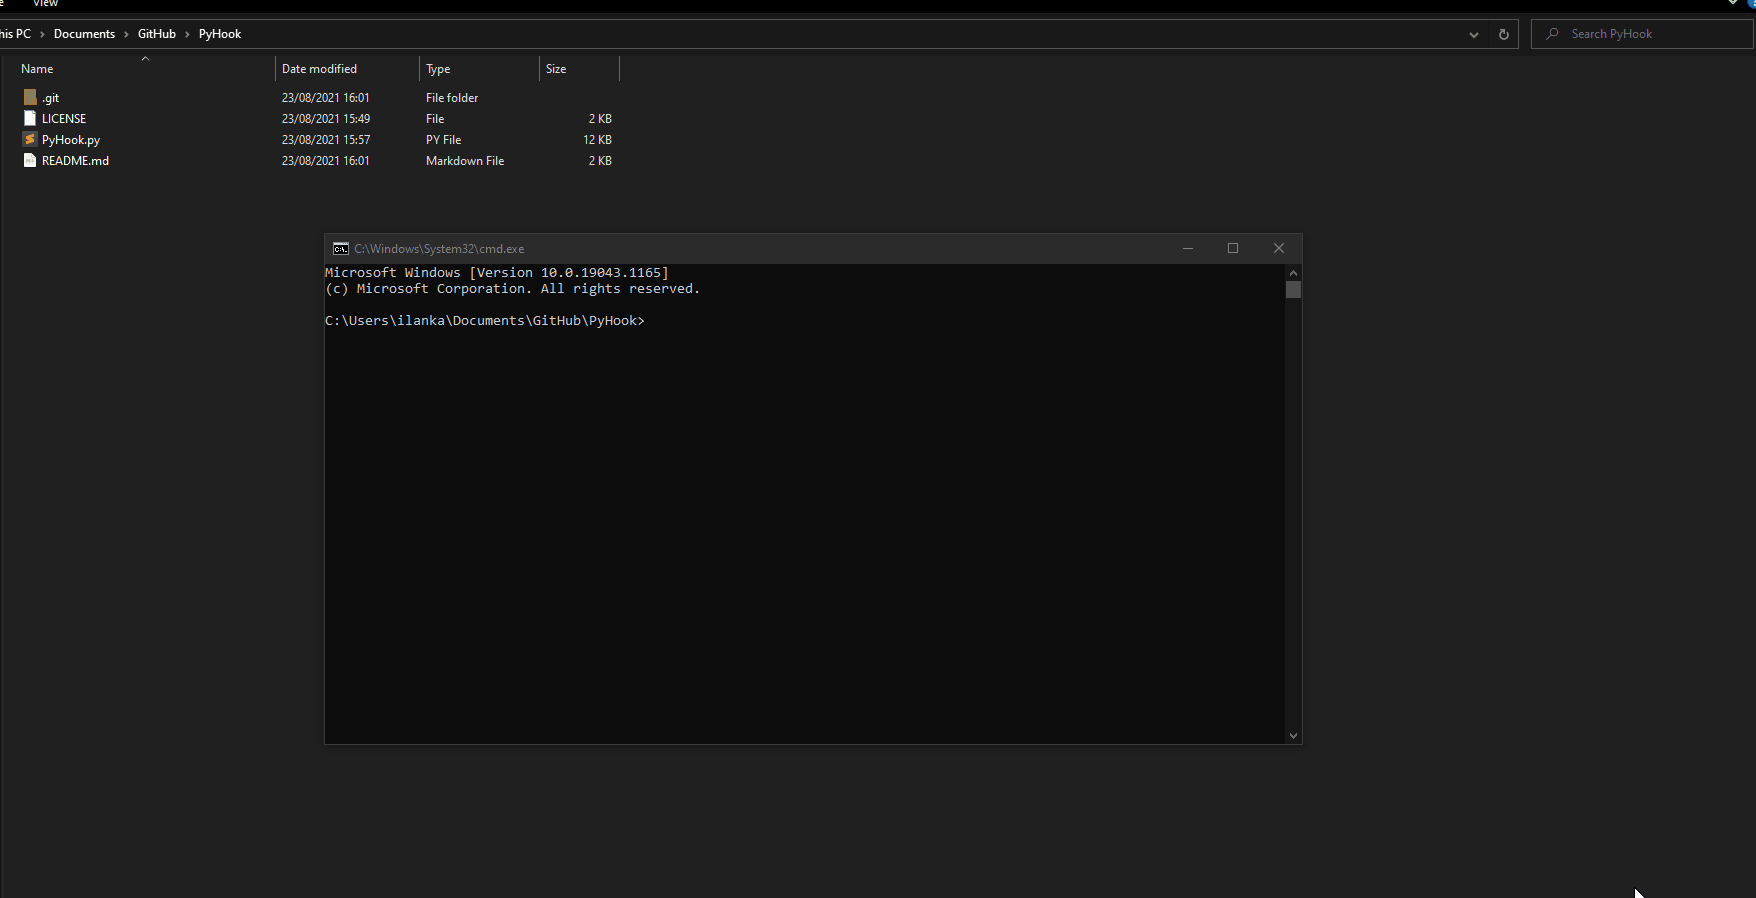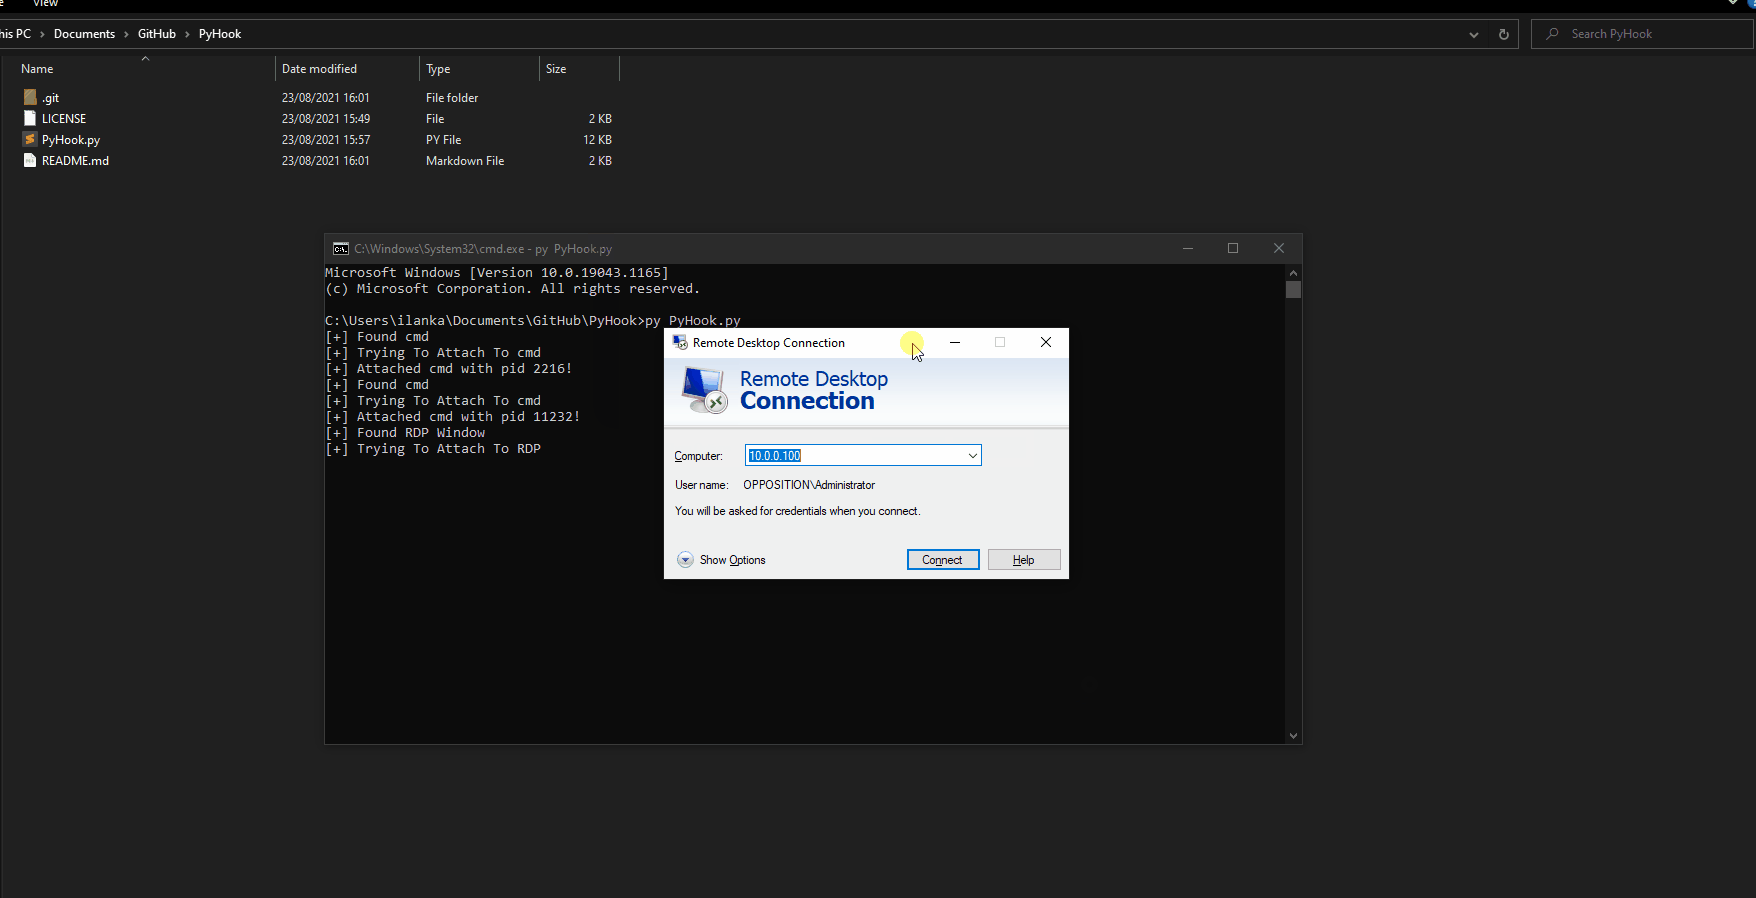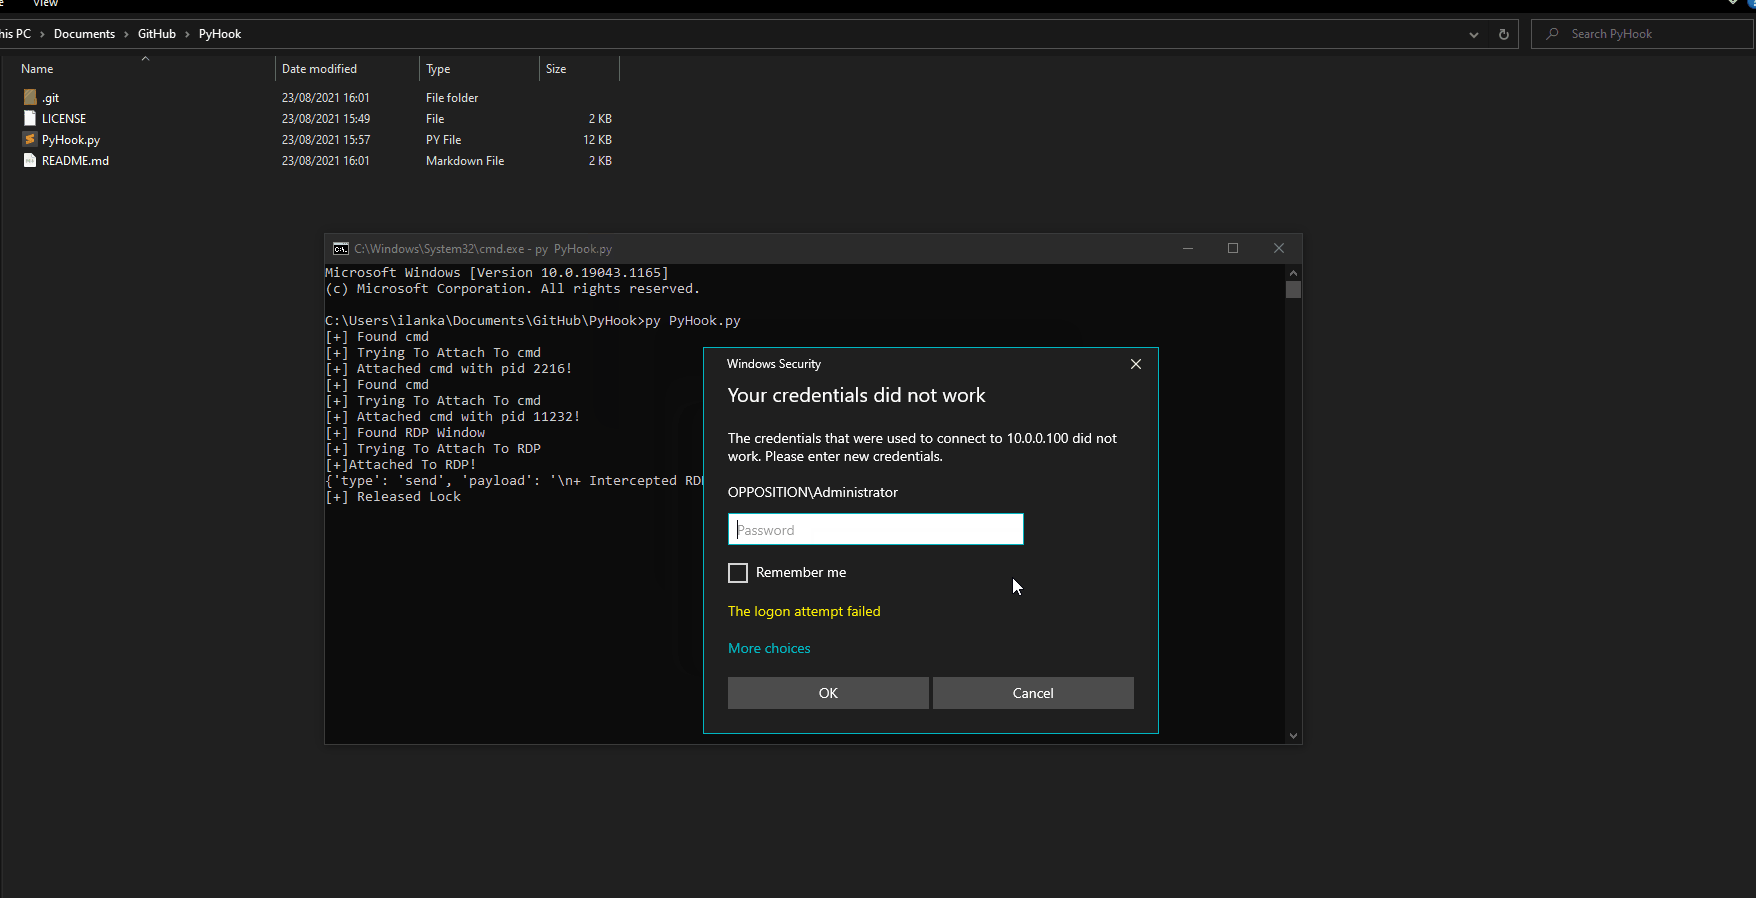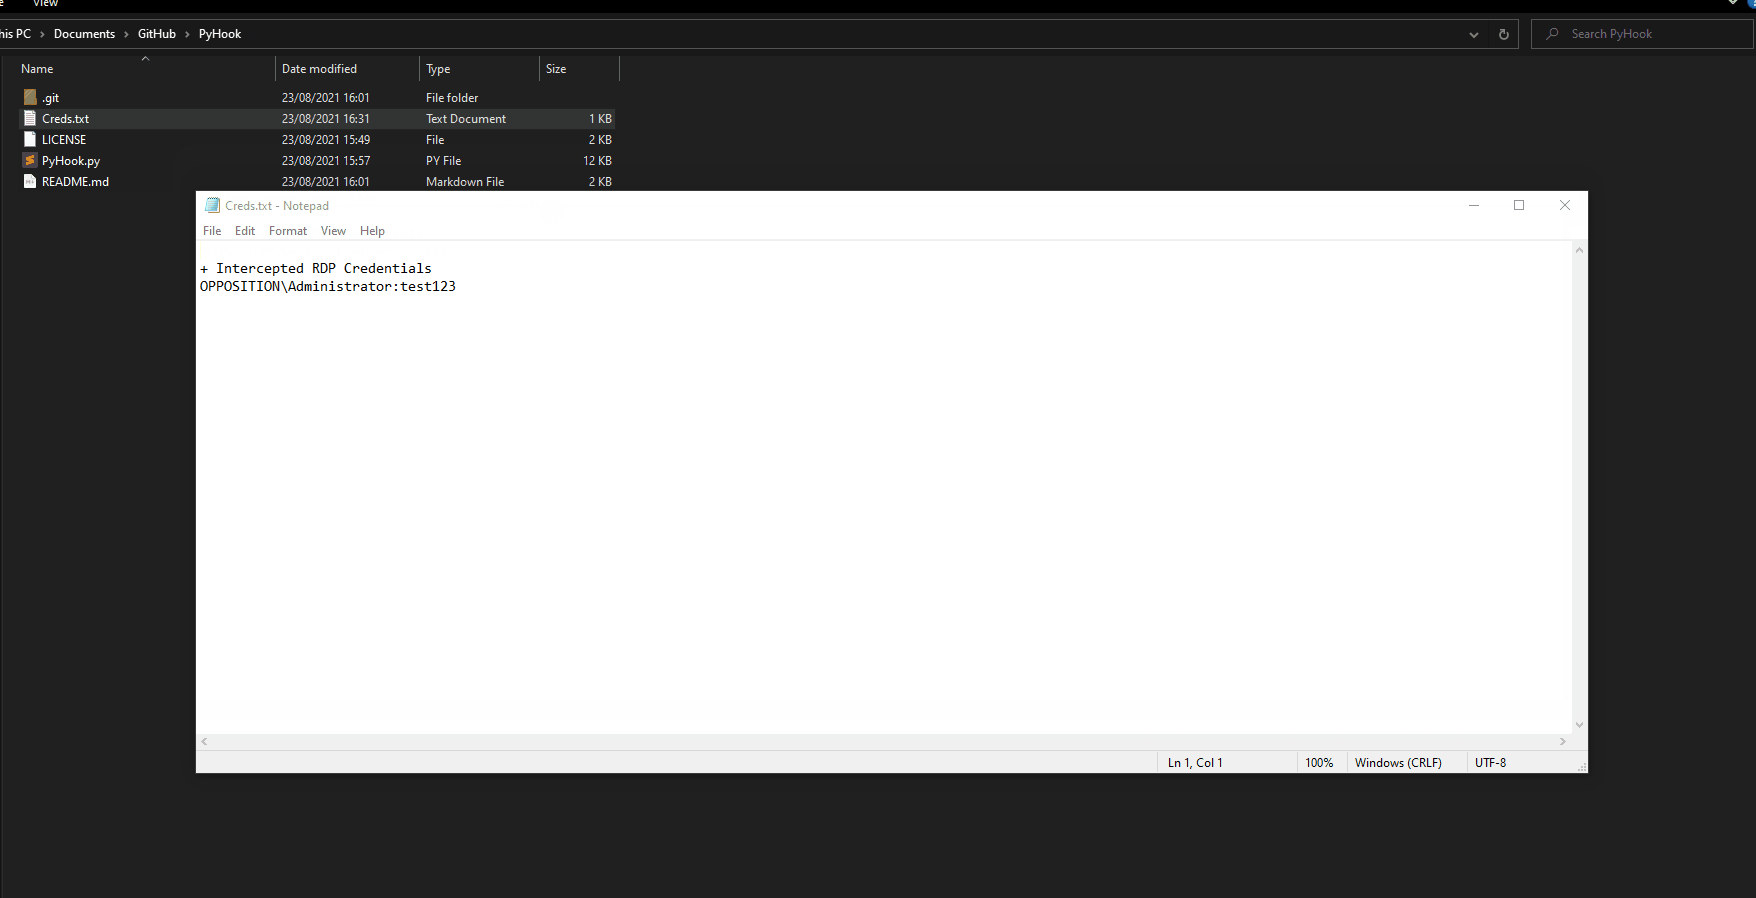
Demo

Link zu meinem Blogbeitrag zu diesem Thema: https://ilankalendarov.github.io/posts/offensive-hooking


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




