Zurückportierte NGINX-Pakete für Debian und Enterprise Linux mit geprüften Patches für die nginx2root-CVEs, dazu reproduzierbare Build-Skripte, Prüfsummen und Upgrade-Tests für den Installer.

Zurückportierte Debian- und Enterprise-Linux-Pakete für die NGINX-Sicherheitsfixes vom November 2026, erstellt von Hosted Power. Das Repository enthält die exakten Patches, festgelegte Quell-Eingaben, reproduzierbare Build-Skripte und Tests für Paket-Upgrades.
Diese Pakete enthalten die vollständigen Fixes für jede nginx2root-Schwachstelle, die für die jeweilige Version relevant ist. Sie sind keine Mitigation und erfordern keine Folgeschritte.
Die Pakete behalten die Build-Konfiguration und das Paketlayout der Distribution bei. Ihre Versionsnummern sind bewusst so geordnet, dass sie unter dem nächsten Distributions-Update liegen. Falls Ihre Distribution später ein eigenes Update veröffentlicht, übernimmt dieses automatisch über normale Paket-Upgrades.
Aktueller Status (19. November 2026): v1.7.0 enthält native Paketfamilien für RHEL 10, Rocky
Linux 10 und Oracle Linux 10. v1.6.1 enthält native Paketfamilien für RHEL 8
und Rocky Linux 8 AppStream 1.24. v1.4.0 enthält 13 native EL9-Paketfamilien
von Herstellern/Streams, zusammen mit den bestehenden Debian- und CentOS 7/8-Releases. Das signierte Hosted Power APT-
Repository enthält außerdem die vollständigen hp3-Paketsätze für Debian 12 und 13. Debian
12 wählt derzeit hp3. Debian 13 wählt nun automatisch das neuere
1.26.3-3+deb13u11 von Debian; die Prüfung dieses Quellpakets bestätigt,
dass es alle neun hier aufgeführten anwendbaren Sicherheitspatches für NGINX 1.30.7 enthält.
Das Deaktivieren von HTTP/2 behebt nginx2root nicht. Es blockiert nur CVE-2026-123007 und CVE-2026-123633. Die anderen drei bleiben offen: der Resolver (CVE-2026-123634), der Mail-Proxy (CVE-2026-113425) und HTTP/3 (CVE-2026-121810). Außerdem kostet es Performance für jeden Client. Diese Pakete beheben alle anwendbaren Probleme, daher kann HTTP/2 aktiviert bleiben.
Falls Sie HTTP/2 als Übergangslösung deaktiviert haben: Installieren Sie die Pakete (das Upgrade startet
NGINX neu), aktivieren Sie HTTP/2 wieder (listen 443 ssl http2; unter Debian 9–12 und CentOS 7/8,
http2 on; unter Debian 13), führen Sie dann nginx -t aus und laden Sie die Konfiguration neu.
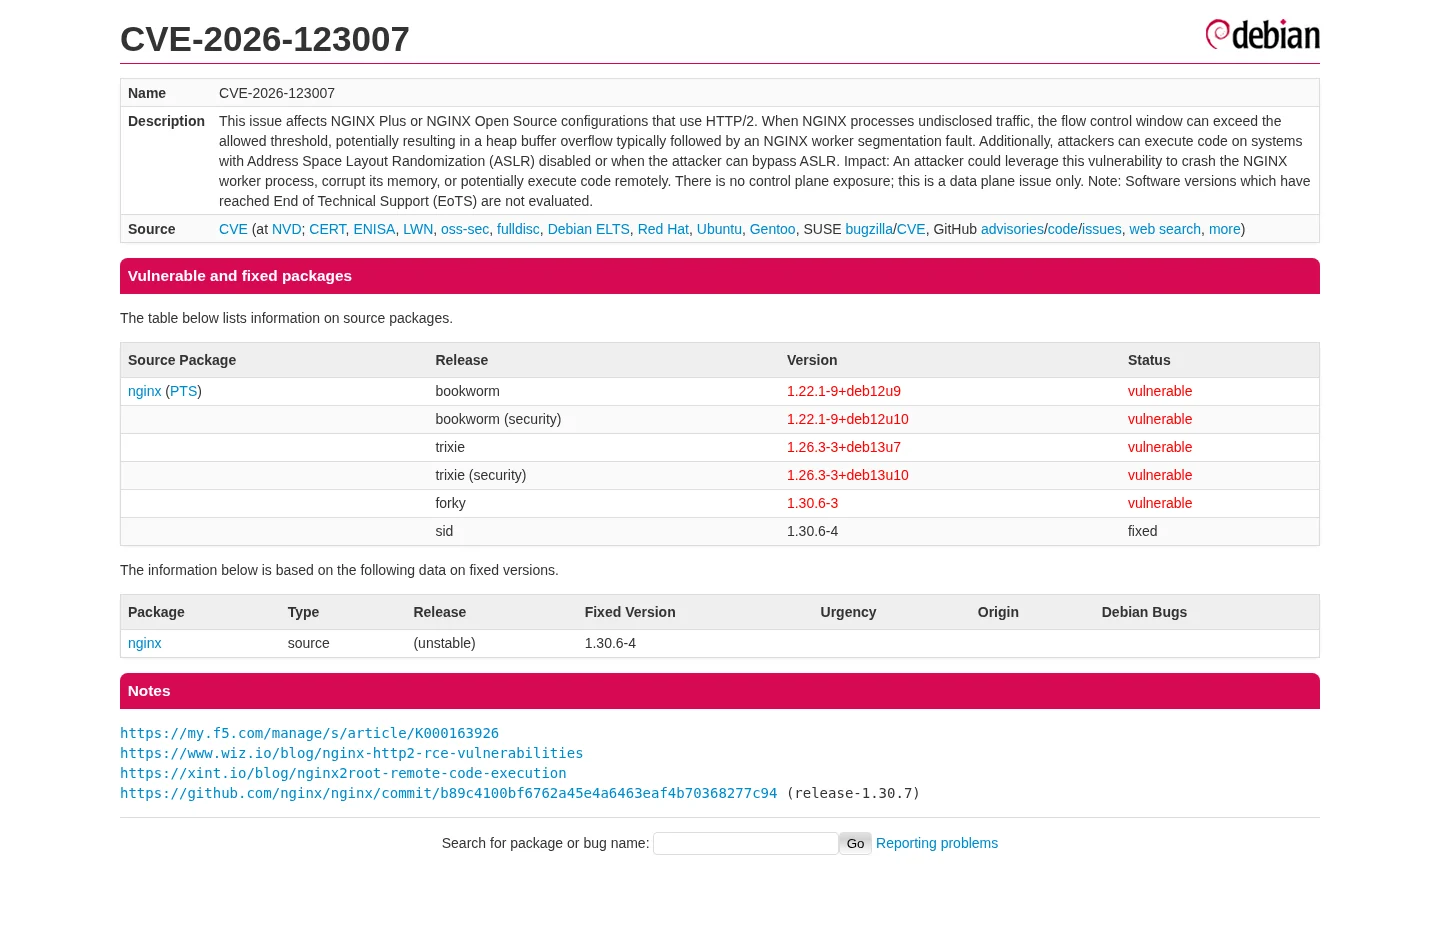
Debian Security Tracker am 19. November 2026. Klicken Sie auf den Screenshot für den Live-Status.
Das Release v1.3.2 enthält vollständige x86-64-Paketsätze. Seine hp3-Paket-
Revision aktualisiert die früheren Builds und bleibt dabei unter dem nächsten Distributions-
Update. Jedes Paket-Changelog nennt jede enthaltene CVE explizit, sodass standardmäßige
Changelog-Prüfungen installierter Pakete, rpm -q --changelog und CVE-Audit-Tools
die Fixes erkennen. Unter Debian prüfen Sie die installierten Nachweise direkt mit
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz; apt changelog
konsultiert Repository-Metadaten und ist für Drittanbieter-Pakete nicht zuverlässig:
| Debian | Basis-Paket | Hotfix-Paket | Enthaltene Fixes |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | die Stretch-Fixes plus CVE-2026-118899 und CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | dieselben sieben Fixes wie bei Buster |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | dieselben sieben, plus CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 und zusätzliche CVE-2023-44487-Härtung |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | alle neun anwendbaren Fixes für NGINX 1.30.7, einschließlich CVE-2026-120967 und CVE-2026-121810 |
Debians offizielles Trixie-Paket 1.26.3-3+deb13u11 ersetzt nun den Trixie-Hotfix durch die normale Versionsreihenfolge. Seine Quelle enthält dieselben neun relevanten Patches, einschließlich der Korrekturen für HTTP/2, Resolver, Mail, QUIC, Request-Body, Stream-SNI, ssl_preread und try_files. Der Debian-Sicherheitstracker kann dem Paketarchiv kurzzeitig hinterherhinken, während seine Daten zu den korrigierten Versionen aktualisiert werden.
Debian 8 NGINX ist älter als HTTP/2, daher treffen CVE-2026-123007 und CVE-2026-123633 nicht zu. Sein Paket enthält alle drei Korrekturen, die für diesen alten Quellbaum anwendbar sind. Debian 8 bis 11 verwenden Quellpakete aus Freexian Extended LTS. Ihre älteren NGINX-Quellbäume erfordern kleine Kontextanpassungen und, für Debian 9 und 10, die upstream-Voraussetzung zur Auflösung von SMTP-Duplikaten aus dem Jahr 2019. Jeder angepasste Quellbaum wird vor dem Build auf die sicherheitskritischen Bedingungen geprüft.
| Distribution | Basispaket | Hotfix-Paket | Enthaltene Korrekturen |
|---|---|---|---|
| CentOS 7 archiviertes EPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | sieben anwendbare Korrekturen: CVE-2026-113425, CVE-2026-118899, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-123640, CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (ursprünglich/Standard) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | dieselben sieben anwendbaren Korrekturen |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | dieselben sieben anwendbaren Korrekturen |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | dieselben sieben anwendbaren Korrekturen |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | dieselben sieben anwendbaren Korrekturen |
Das CentOS 7-Paketset zielt ausschließlich auf NGINX ab, das aus der archivierten EPEL 7-Paketfamilie installiert wurde. Der Installer lehnt nginx.org-, Control-Panel- und andere Paketfamilien ab, anstatt einen unsicheren herstellerübergreifenden Austausch zu versuchen.
CentOS Linux 8 lieferte NGINX über AppStream ab seinem ersten 1.14-Standardstream aus. Separate Bundles bewahren die exakte Paketversion, die Modulstream-Identität, das Modularitätslabel, das Paketlayout und die ABI für jeden der vier letzten offiziellen CentOS Linux 8-Streams. Der Installer aktualisiert nur eine exakt passende Paketfamilie und lehnt einen stream- oder herstellerübergreifenden Austausch ab.
AlmaLinux verfügt nun über vollständige offizielle Korrekturen für die fünf wichtigsten NGINX2Root-CVEs auf jedem unterstützten Stream. Die Folgepakete sind entscheidend: Auf AlmaLinux 9 sind dies die Standard-Builds 1.20 .alma.4, 1.24 .alma.4 und 1.26 .alma.2; auf AlmaLinux 10 ist es der Build 1.26 .alma.3. Frühere .alma.2/.alma.3-Pakete aus den ursprünglichen Advisories behoben nur die beiden HTTP/2-Probleme. Aktualisieren Sie aus den normalen AlmaLinux-Repositories, anstatt ein CentOS-Bundle zu installieren:
sudo dnf update nginx 'nginx-*'
sudo nginx -t








